数字で見るショッピング詐欺
約12時間フィッシングサイトが削除されるまでの平均的な寿命BlackBerry Global Threat Intelligence Report(2025年)
第2位2024年、オンラインショッピングは2番目に多く報告された詐欺カテゴリーでしたFTC Consumer Sentinel Network(2024年)
1,6421四半期に、悪意ある QR コードでなりすまされたブランドの数Mimecast(APWG, Q2–Q3 2025 掲載)
SafeToOpen の防ぎ方
自社の名前をかたる偽物を見つけ、クリックの時点で自社の従業員を守ります。
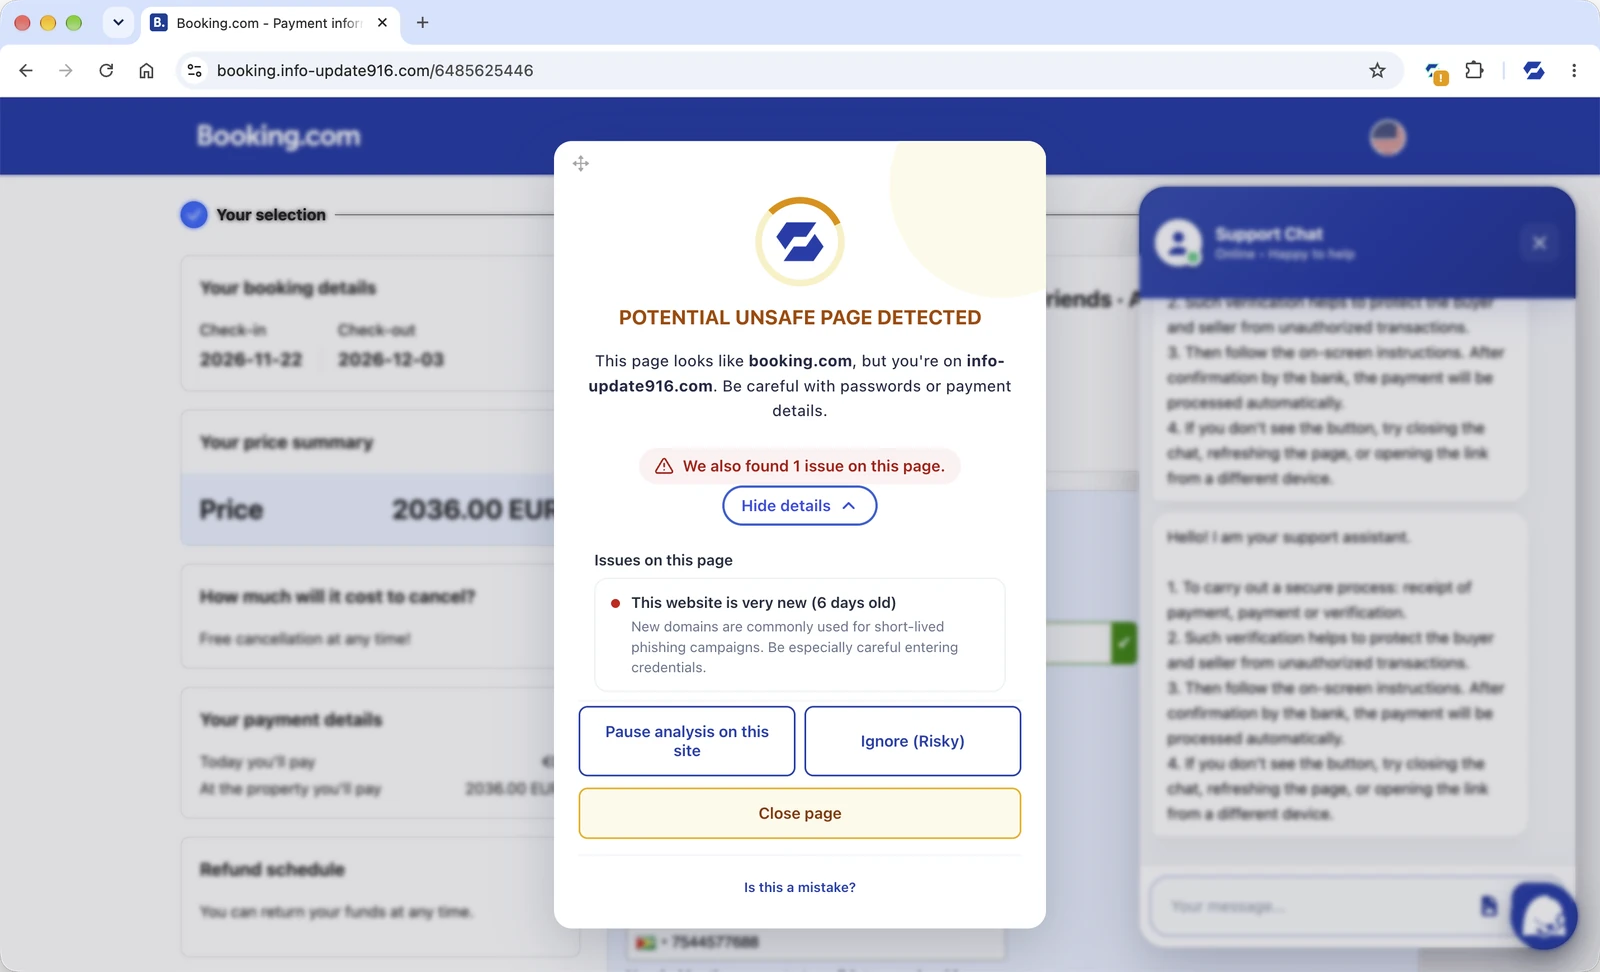
類似ドメインと複製された決済ページ
ブランド保護は、自社のウェブサーバーがすでに記録しているリファラー URL からタイポスクワットや複製サイトを見つけ、一つずつスコアを付けて、証拠とともにチームに通知します。
取引先の請求書と支払い依頼
Outlook や Gmail でワンクリックするだけで、登録から数日しか経っていないドメインから届いた新しい振込先口座など、支払い依頼のつじつまの合わない点がわかります。
うたうだけでなく、確かめられています
ISO/IEC 27001:2022 認証取得当社の情報セキュリティマネジメントシステムは、第三者による認証を受けています。Trust Center(英語) →
第三者によるペネトレーションテスト実施済み独立したセキュリティ企業がテストを実施しています。概要レターは NDA のもとでご提供します。Trust Center(英語) →
Google CASA 検証済みGoogle の Cloud Application Security Assessment による評価を受けています。Trust Center(英語) →
Microsoft 365 認定アドインMicrosoft 365 の管理者であれば誰でも、管理センターから展開できます。メールフローの変更は不要です。展開ガイド(英語) →
よくある質問
公開しているウェブサーバーは、すべての訪問のリファラー URL をすでに記録しています。作りかけのフィッシングページが本物のサインインページや決済ページを参照すると、そのアドレスがログに現れます。ブランド保護はその流れを、チームに必要な証拠つきのアラートに変えます。
無料の SafeToOpen 拡張機能を使っている顧客には、自社をまねた偽のページで警告が表示されます。詐欺見抜きテストでは顧客をテストすることもでき、テストには自社の名前とカラーが表示されます。
いいえ。SafeToOpen が閲覧データを収集・保存・販売することは一切ありません。脅威を確認するのに必要な最小限のみを処理し、分析後に削除します。
複製された決済ページで実際の動作をご覧ください
事業について少し教えてください。ブランド保護と、ブラウザでの SafeToOpen をご紹介します。