機密データを ブラウザから出る前に止める。
Paste Guard は SafeToOpen の一部です ブラウザセキュリティとプライバシー。人々がウェブサイトに情報を貼り付け・入力・アップロードする瞬間を監視し — 個人情報や決済情報が露出する前に介入します。悪いサイトだけでなく、あらゆるサイトで。
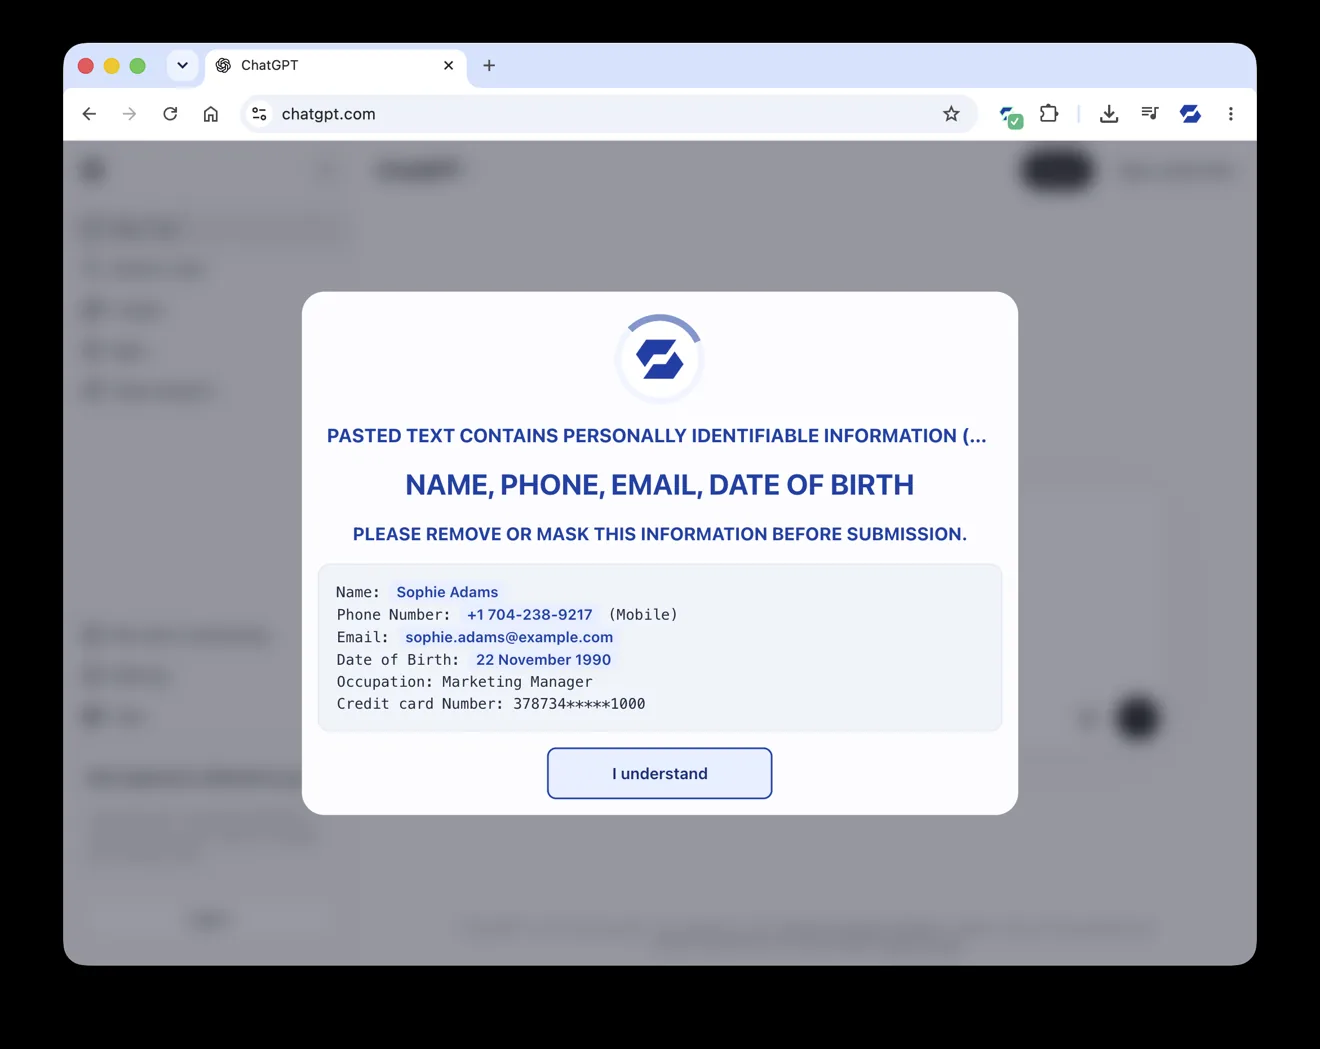
電話番号、メール、生年月日などの個人情報を、AI チャットボットに送られる前に捕捉する Paste Guard。
ほとんどのデータ漏えいはハッキングではありません。貼り付けです。
チャット欄に入力されたカード番号。個人のメールに貼り付けられた顧客情報。無料の変換ツールにアップロードされたスプレッドシート。AI アシスタントに入力された機密テキスト。攻撃者は不要です — 急いでいる普通の人が、ごく普通のウェブサイトで、というだけです。
送信される前に露出をブロック
Paste Guard は相互作用の時点 — データが貼り付け・入力・アップロードされたまさにその瞬間 — に作動するため、ブラウザから出る前に捕捉されます。
- 貼り付けや入力の瞬間に作動
- リクエストが送られる前にデータを捕捉
- 事後ログに依存しない
貼り付け・アップロード・フォーム送信をカバー
貼り付け操作だけではありません。文書のアップロードやウェブフォームの送信も、あなたのチームが実際に使うサイト全体で同じように保護されます。
- あらゆる入力欄への貼り付け
- ファイルのアップロード
- ウェブフォームの送信
コンプライアンスと侵害のリスクを低減
PII や PCI データの偶発的な開示が減ることで、データ保護に関する罰則や高額なインシデントへのさらされ方が下がります。
- 偶発的な開示を削減
- 規制上のリスクを低減
- 監査に適したセーフガード
漏れてはいけない個人情報と決済情報
SafeToOpen は、人々が無意識に貼り付けたり入力したりする機密情報の種類を認識し — 送信される前に指摘します。
決済カードデータの検出は、あなたのデバイス上でローカルに行われます。
- 氏名
- メールアドレスとユーザー名
- 電話番号
- 住所(米国・英国)
- 国民識別番号(例:SSN)
- パスポート・運転免許証番号
- 銀行・決済カード情報
- 政府・従業員ID
SafeToOpen があなたの情報を守る方法
貼り付け時のカード自動マスク
ウェブサイトにクレジットカード情報を貼り付けると、SafeToOpen がそれを検出し、機密の数字をアスタリスクでマスクします — そしてそのためにカード番号がデバイスから出ることはありません。
任意の PII 検出
拡張機能で PII 保護をオンにすると、SafeToOpen がメール・電話番号・住所などを識別し、機密情報があってはならない場所で共有されそうになると警告します。
リアルタイムの通知
PCI または PII データが検出された瞬間に — 不審なサイトや未検証のサイトを含め — 通知されるので、送信する前に立ち止まって考えられます。
ブロックするだけでなく、導きます
黙ってブロックするのではなく、SafeToOpen は確認が必要な箇所を正確に強調します — 危険な習慣を、毎回、学びの瞬間に変えます。
データが今漏れる場所のために:AI ツール、フォーム、アップロード
今日、機密テキストを貼り付ける最も危険な場所は、しばしば正規のサイトです。Paste Guard は、ChatGPT や DeepSeek のような生成AIプラットフォーム、ウェブフォーム、ファイルアップロードに貼り付け・アップロードされたコンテンツ内の PII を検出します — 機密データが静かに外へ出ていく、日常の接点です。
あなたの社員の働き方に合わせて設計
あなたが閲覧するあらゆる場所で
デスクトップブラウザ、Android の Edge と Firefox、macOS・iPhone・iPad の Safari 全体で。
- デスクトップとモバイル
- ワークフローの変更なし
AI プラットフォームをカバー
ChatGPT や DeepSeek などの生成AIツールに貼り付け・アップロードされたテキスト内の PII を検出します。
- ChatGPT、DeepSeek など
- 貼り付け・アップロードされたテキストを捕捉
プライベートでカスタマイズ可能
組織向けには、検出を自社のプライベートネットワーク内の SafeToOpen サービスに対して実行でき、リスクプロファイルに合わせて調整できます。
- 自社ネットワーク内で動作
- 地域固有の識別子
- 既存のプロキシやフィルターに適合
それ自体がリスクにならない保護
カードデータはデバイスから出ません — マスクはローカルで行われます。PII 検出では、コンテンツはリアルタイムで分析されますが、保存も販売もされません。強固な保護が、それを守るためのツールにデータを渡すことを意味してはなりません。
1分以内で Paste Guard を試す
1. SafeToOpen ブラウザ拡張機能を追加します。
2. ポップアップのプライバシータブから Paste Guard をオンにします。
3. テスト用のカード番号を任意のウェブサイトに貼り付け、マスクされる様子を確認します。
疑問にお答えします
ウェブページに情報を貼り付け・入力・アップロードする瞬間を監視します。決済カードや個人データを認識すると — 特に未検証のサイトでは — 相互作用の時点でリアルタイムにマスクまたは警告します。
いいえ。決済カードの検出はローカルで行われ、デバイスから出ることはありません。PII コンテンツは検出のためリアルタイムで分析されますが、保存も販売もされません。組織向けには、その分析を自社のプライベートネットワーク内で実行できます。
はい。SafeToOpen は、悪意がある可能性のあるサイトや類似サイト — 偽のログインやなりすましページなど — に機密情報を送信しようとすると警告します。ゼロデイページがどう捕捉されるかは ブラウザセキュリティ をご覧ください。
カードのマスクは自動で動作します。PII 検出は拡張機能のプライバシータブにあるトグルひとつだけ — エンドユーザーに技術的な設定は不要です。
はい。SafeToOpen は、より正確で関連性の高い保護のために、組織固有のパターンや地域固有の識別子を認識できます。チーム向けには、 SafeToOpen ビジネス.
露出する前に機密データを守る
Paste Guard は、個人情報や決済情報をリアルタイムで検出・マスクすることを簡単にし — 大切なものを漏らすことなく、作業し、貼り付け、アップロードする自信を与えます。