受信トレイを守る
受信トレイを守る
Outlook と Gmail で不審なメールをワンクリック検証 — 信頼スコア、添付ファイル・リンクのチェック、そして BEC や標的型攻撃に対する詳細分析。
Google Workspace Marketplace で提供中
詳しく見る登場したばかりのフィッシングは、まだ誰にも知られていないためメールフィルターを通過します。SafeToOpen はページの読み込み時に確認し、パスワードが入力される前にブロックします。
フィッシング被害が最も深刻な業界のために設計 — 医療 · 大学 · 行政機関 · 建設 · 製造 · プロフェッショナルサービス · 法律事務所 · 保険 · 銀行
脅威は、受信トレイ、ブラウザ、そして顧客に向けてブランドになりすますことで組織に届きます — そして同じ検出を自社システムにも組み込めます。大企業・官公庁のチームは、ひとつのリアルタイムなゼロデイエンジンが動かす4つの製品すべてに加えて、従業員を測る詐欺見抜きテストと、SIEM を最大限に活用するための LogLens も手にします。
受信トレイを守る
受信トレイを守る
Outlook と Gmail で不審なメールをワンクリック検証 — 信頼スコア、添付ファイル・リンクのチェック、そして BEC や標的型攻撃に対する詳細分析。
Google Workspace Marketplace で提供中
詳しく見るブラウザを守る
ブラウザを守る
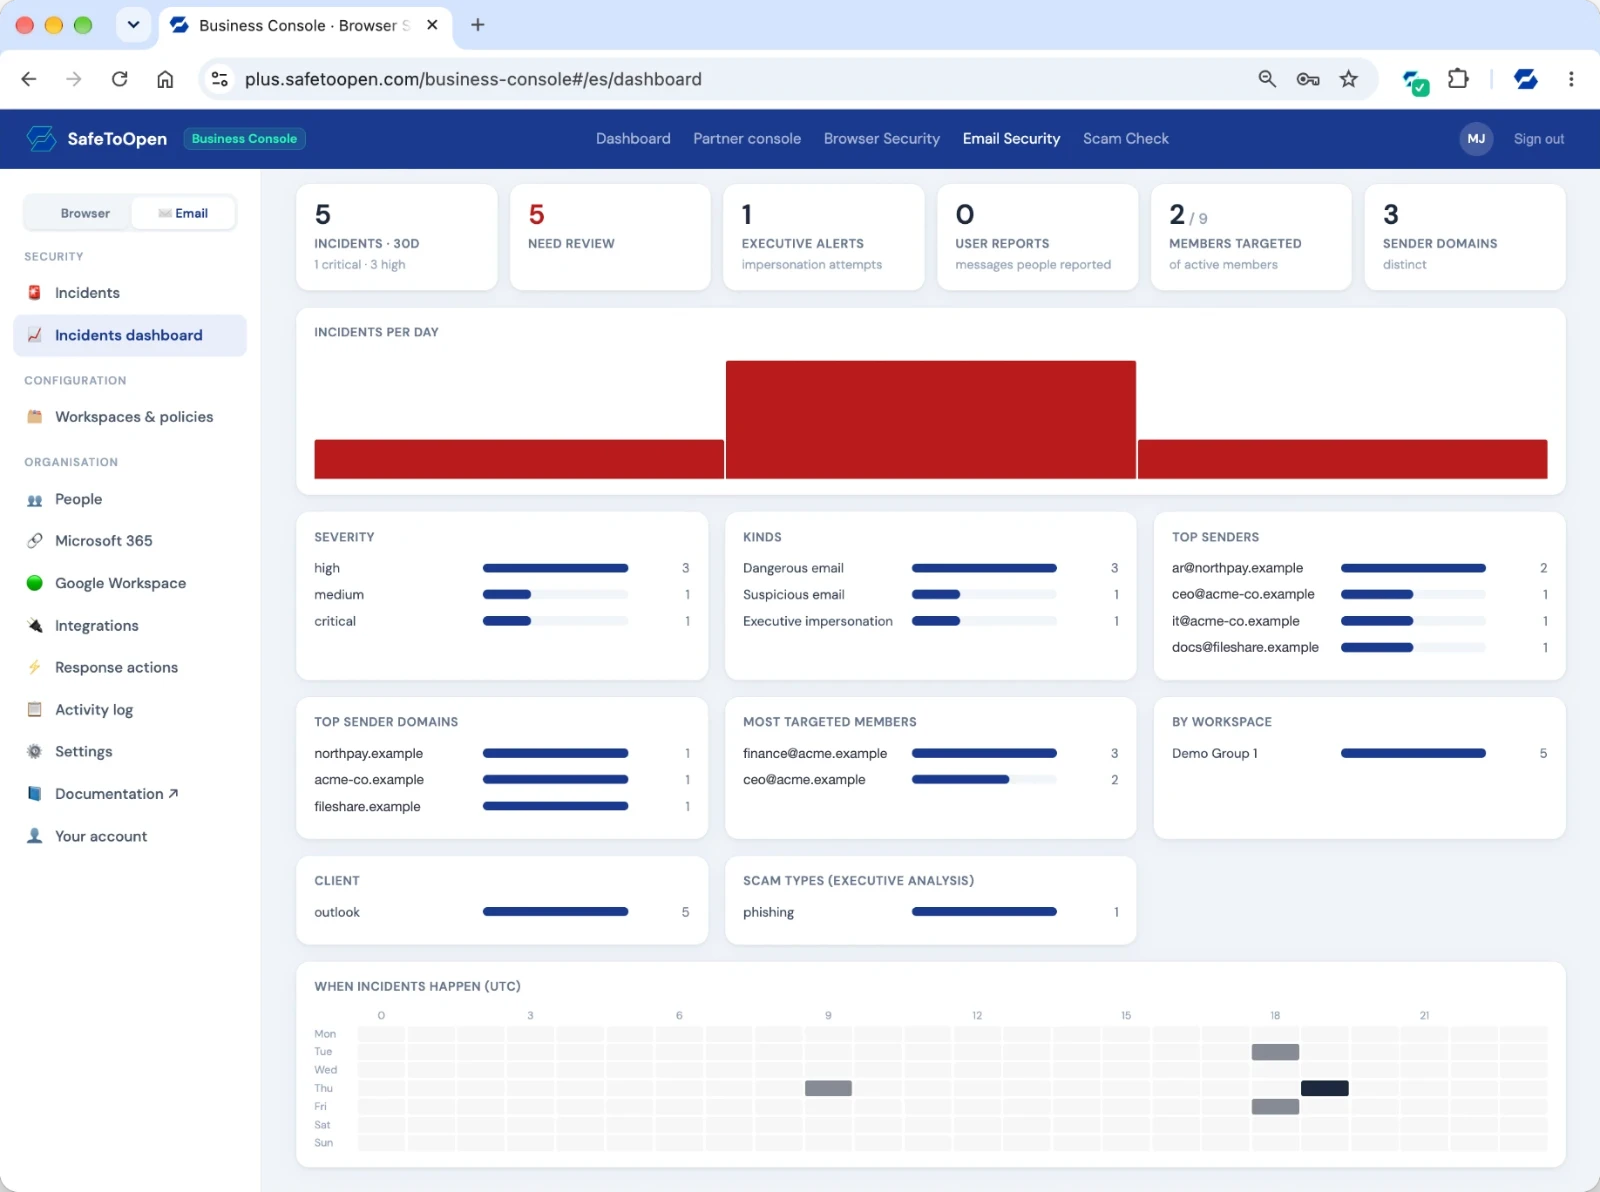
これまで見たことのないフィッシングページを読み込みと同時に捕捉 — さらにマルウェア・悪意あるサイトのブロックと、機密データの貼り付け流出を止めるガードレール。デスクトップでもモバイルでも動作し、デスクトップと同じ方法でインストール・登録する Android の Microsoft Edge を含みます。
詳しく見るセキュリティ意識テスト
セキュリティ意識テスト
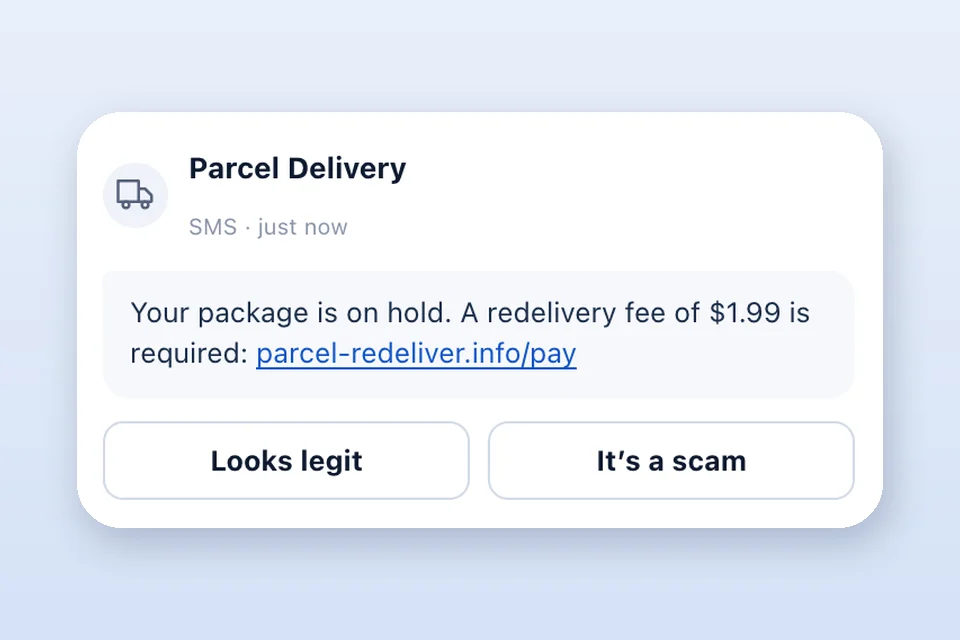
実際の詐欺手口をもとにした、制限時間つき・自社ブランドの短いテストで、誰が詐欺に引っかかりそうかがわかります。メール、テキストメッセージ、電話、QR にわたって一人ひとりを採点します。誰もだましません。最初のキャンペーンは無料です。
詳しく見るSIEM をもっと活かす
SIEM をもっと活かす
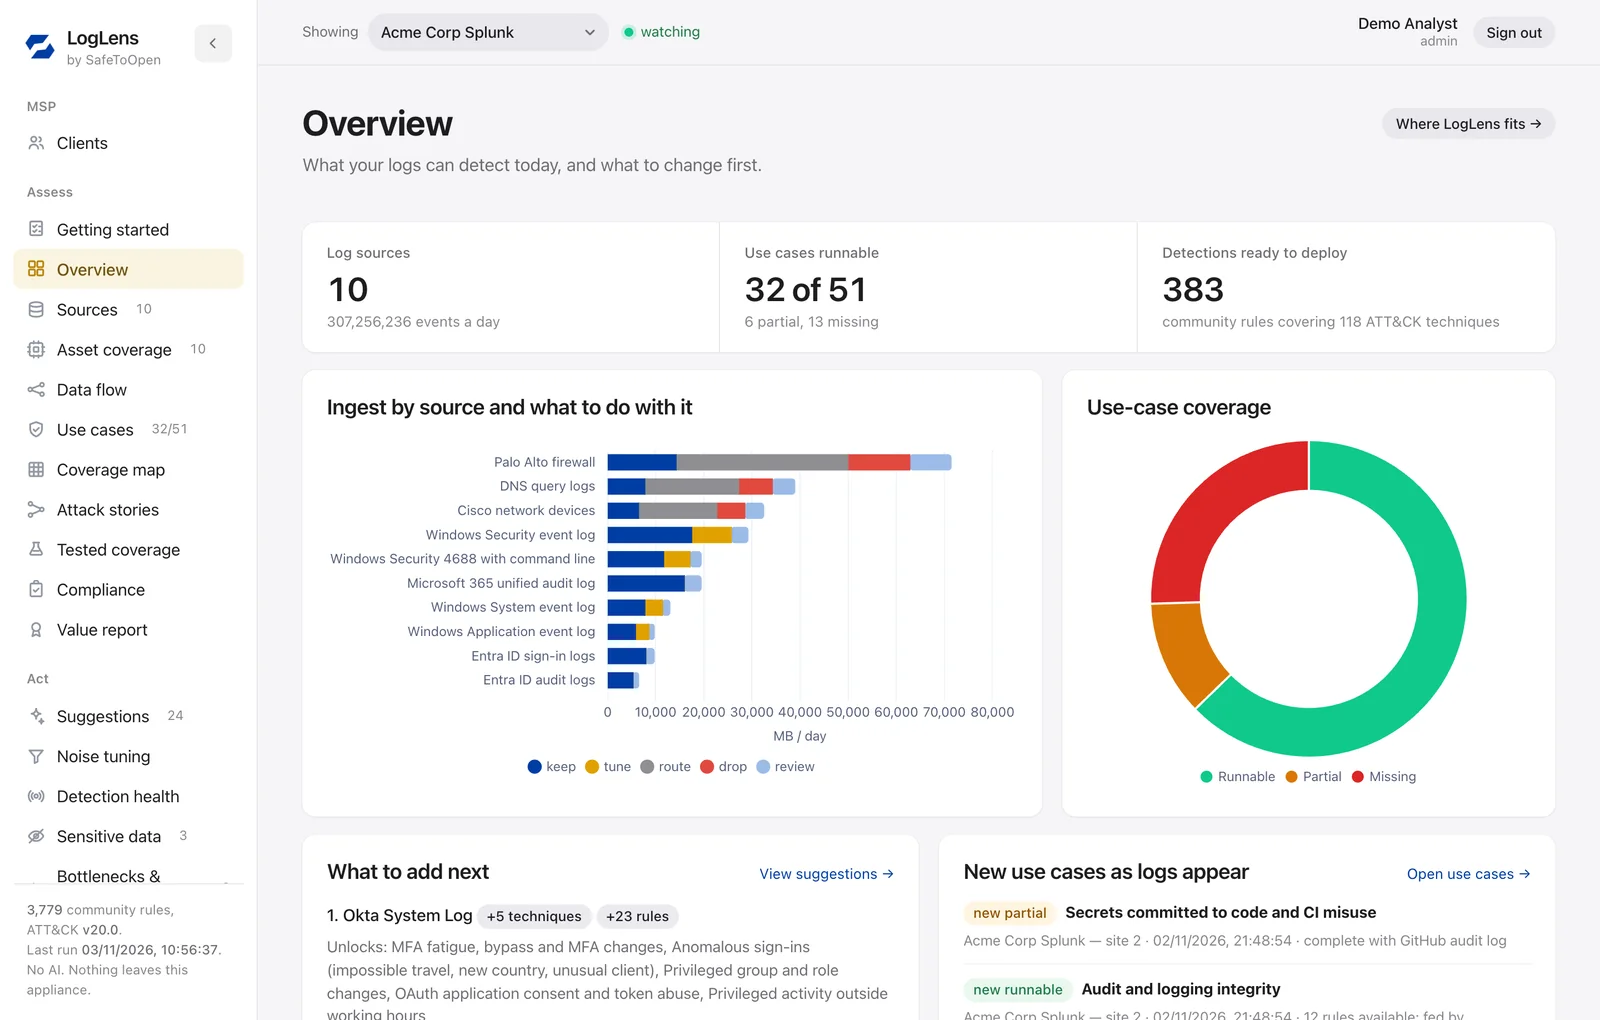
SIEM のログを MITRE ATT&CK にマッピングし、どの検出ルールも使わない取り込みデータを示し、確認済みの検出ルールを SIEM に、対応プレイブックを SOAR に展開します。AI は使用せず、オンプレミスではオフラインで実行できます。
詳しく見る顧客を守る
システムに組み込む
4つの保護製品すべてがひとつのエンジンとひとつのコンソールを共有 — 必要なものを展開し、まとめて管理します。 セキュリティチームを運営していますか?ブラウザセキュリティの機能とデータ保護の概要 →をご覧ください。 プランを見る →
いま導入されている製品群は、何をブロックしたかを教えてくれます。しかし、すり抜けてきたものを従業員がどう扱うのかまではわかりません — そして、すべてを捕捉できるソフトウェアは存在しません。詐欺見抜きテストは、2024年から2026年に実際に見られた手口をもとにした、制限時間つき・自社ブランドの短いテストを送り、一人ごと・チームごとに採点します。役員会に示せる数字であり、展開やインシデントのあとに測り直すための基準値です。
ISO/IEC 27001:2022 認証取得、第三者によるペネトレーションテスト実施済み。セキュリティホワイトペーパー、データ取扱い、AI透明性、再委託先一覧、SLAはTrust Centerで公開済み。完全版レビューパッケージ(SoA・ペンテスト要約・CAIQ)はNDAのもと、営業日1日以内に提供します。 Trust Centerを見る →
担当者と話す前に、SafeToOpen の動作を確認できる 3 つの方法。
リンクを貼り付けるだけで、数秒で判定結果がわかります。登録不要で、お使いのデバイスでは何も開きません。
SafeToOpen は、脅威が人々に届く2つの場所でゼロデイ脅威を捕捉します。層を選んで、その仕組みをご覧ください。
ゼロデイフィッシングメールは、評判ベースのあらゆる対策 — ゲートウェイ、研修、ウェブフィルター — をすり抜けます。どれもそれを見たことがないからです。SafeToOpen はブラウザでページをライブにスキャンし、肝心な場所でブロックします。
SafeToOpen がページをブロックした瞬間、それはブラウザで止まりません。脅威は、ユーザー、セキュリティチーム、そしてより広いコミュニティを守るシグナルに変わります。
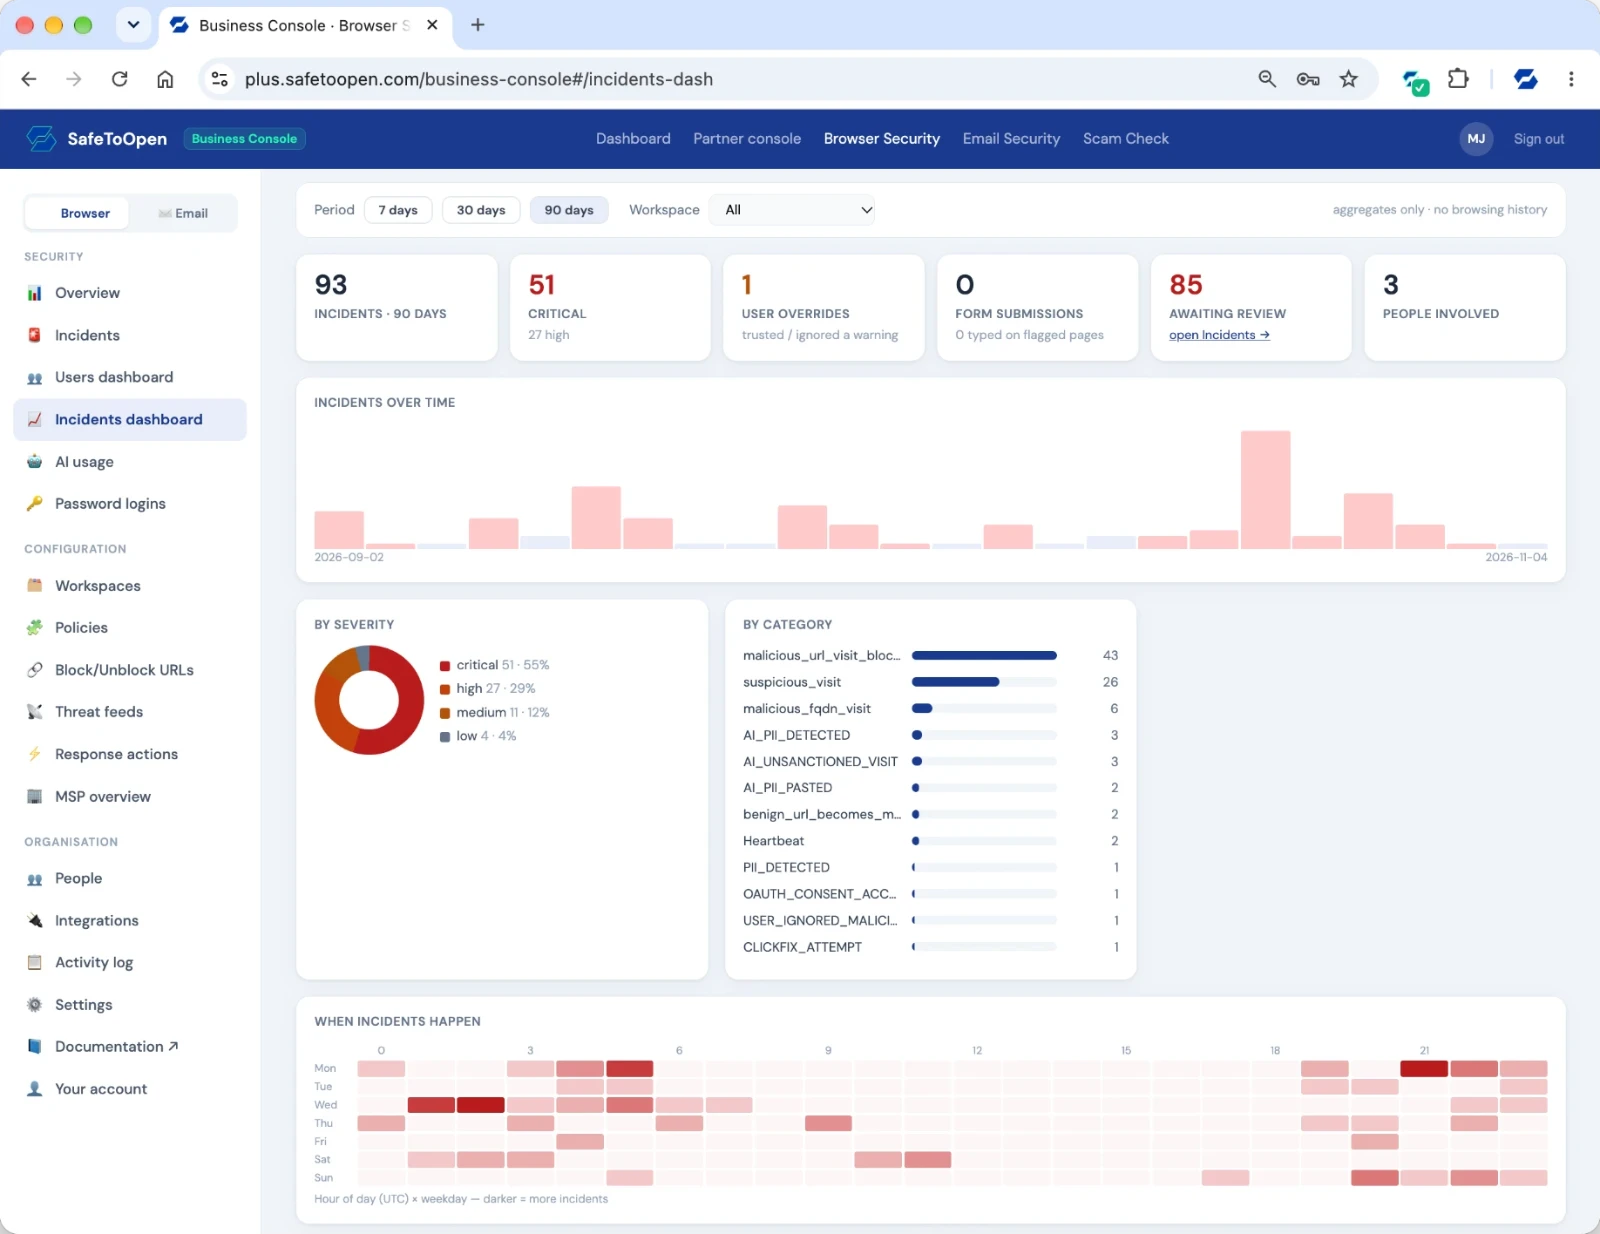
不審なメールが届くと、SafeToOpen メールセキュリティはヘッダー、リンク、QRコード、添付ファイル、送信者を確認し — これまで見たことのないフィッシングを捕捉して — 安全かどうかをユーザーに伝えます。
すべてのメールボックスについて、インシデント、標的となった人、背後の送信者を確認できます。
テストデータで表示しています。
ゲートウェイやフィルターは脅威が既知になるのを待ちます。SafeToOpen は、出現した瞬間に、クリックの時点で判断します。
| 機能 | SafeToOpen | メールゲートウェイ(Proofpoint、Mimecast) · Defender · Web フィルター |
|---|---|---|
| ゼロデイフィッシングを捕捉 | ||
| ブラウザ内で、クリックの時点で保護 | ||
| Outlook と Gmail でメールを検証 | 一部対応 | |
| BEC / 経営層に対する詳細分析 | 一部対応 | |
| 閲覧データの収集も販売もなし | ||
| SIEM / SOAR 連携 | ばらつきあり |
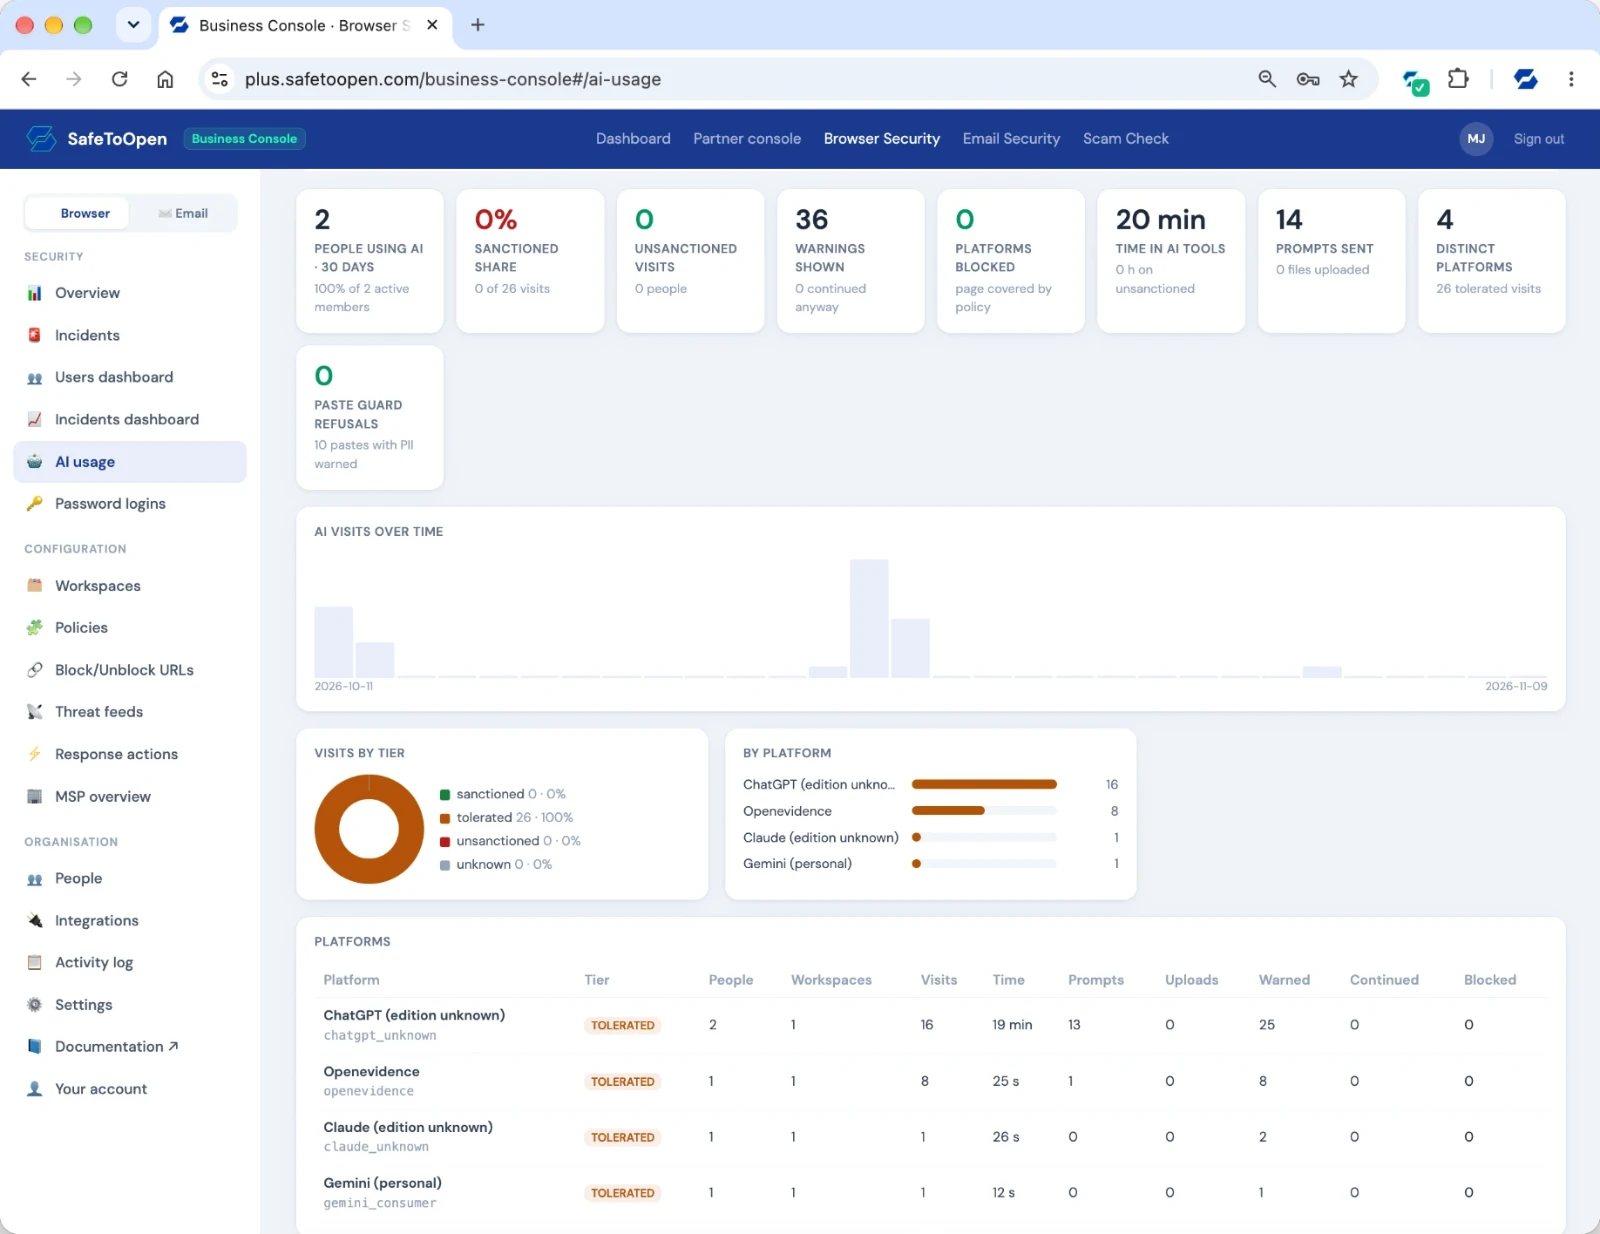
どの AI ツールが、何人に使われているか、何が警告・ブロックされたかを確認できます。
テストデータで表示しています。
経営層、IT、セキュリティチームに SafeToOpen を紹介するための、編集可能な PowerPoint 資料(英語版)です。スピーカーノートに説明原稿と出典、デモの進め方、試験導入の提案を収録しています。
リスクの瞬間に働くフィッシング対策:検出の仕組み、従業員に表示される内容、展開、インシデント対応、プライバシー、2週間の試験導入。
ビジネスメール詐欺(BEC)、Outlook と Gmail 内での検証、最大71項目のチェック、プラン選択、データの取扱い、最も狙われやすい人への試験導入。
公開型・制限時間つきの評価で詐欺への備えを測定:根拠となる研究、ライブ演習、キャンペーン設定、プライバシーの選択肢、最初のキャンペーン。
表紙に組織名を入れればすぐに使えます。マネージドサービスプロバイダーの方は 顧客向けプレゼン資料はこちら →
一元管理コンソールを通じて。管理者はブラウザ拡張機能とメールセキュリティを組織全体に展開し、個人ごとに Plus または Executive シートを割り当て、ポリシーを設定し、レポートを確認します。
はい。Business およびエンタープライズプランは、脅威フィード、ログ分析、SIEM / SOAR 連携に対応しているため、検出結果が既存のセキュリティ運用に流れ込みます。
はい。Executive シートは、標的型攻撃やビジネスメール詐欺に対する詳細分析、送信者・文体の検証、なりすまし警告を追加します。Business Plus を使えば、ひとつの組織内で Plus と Executive シートを混在できます。
SafeToOpen はプライバシー第一・GDPR 対応で、閲覧データの収集も販売もないため、官公庁や規制環境に適しています。具体的なコンプライアンス要件についてはお問い合わせください。