Microsoft schützt den Posteingang. SafeToOpen schützt den Klick.

Brandneues Phishing kommt durch E-Mail-Filter, weil es noch niemand gesehen hat. SafeToOpen prüft die Seite beim Laden und blockiert sie, bevor ein Passwort eingegeben wird.

Zentrale Verwaltungskonsole Gemischte Plus- + Executive-Plätze SIEM-/SOAR-Integration Für Microsoft 365 & Google Workspace · arbeitet neben Defender und Proofpoint
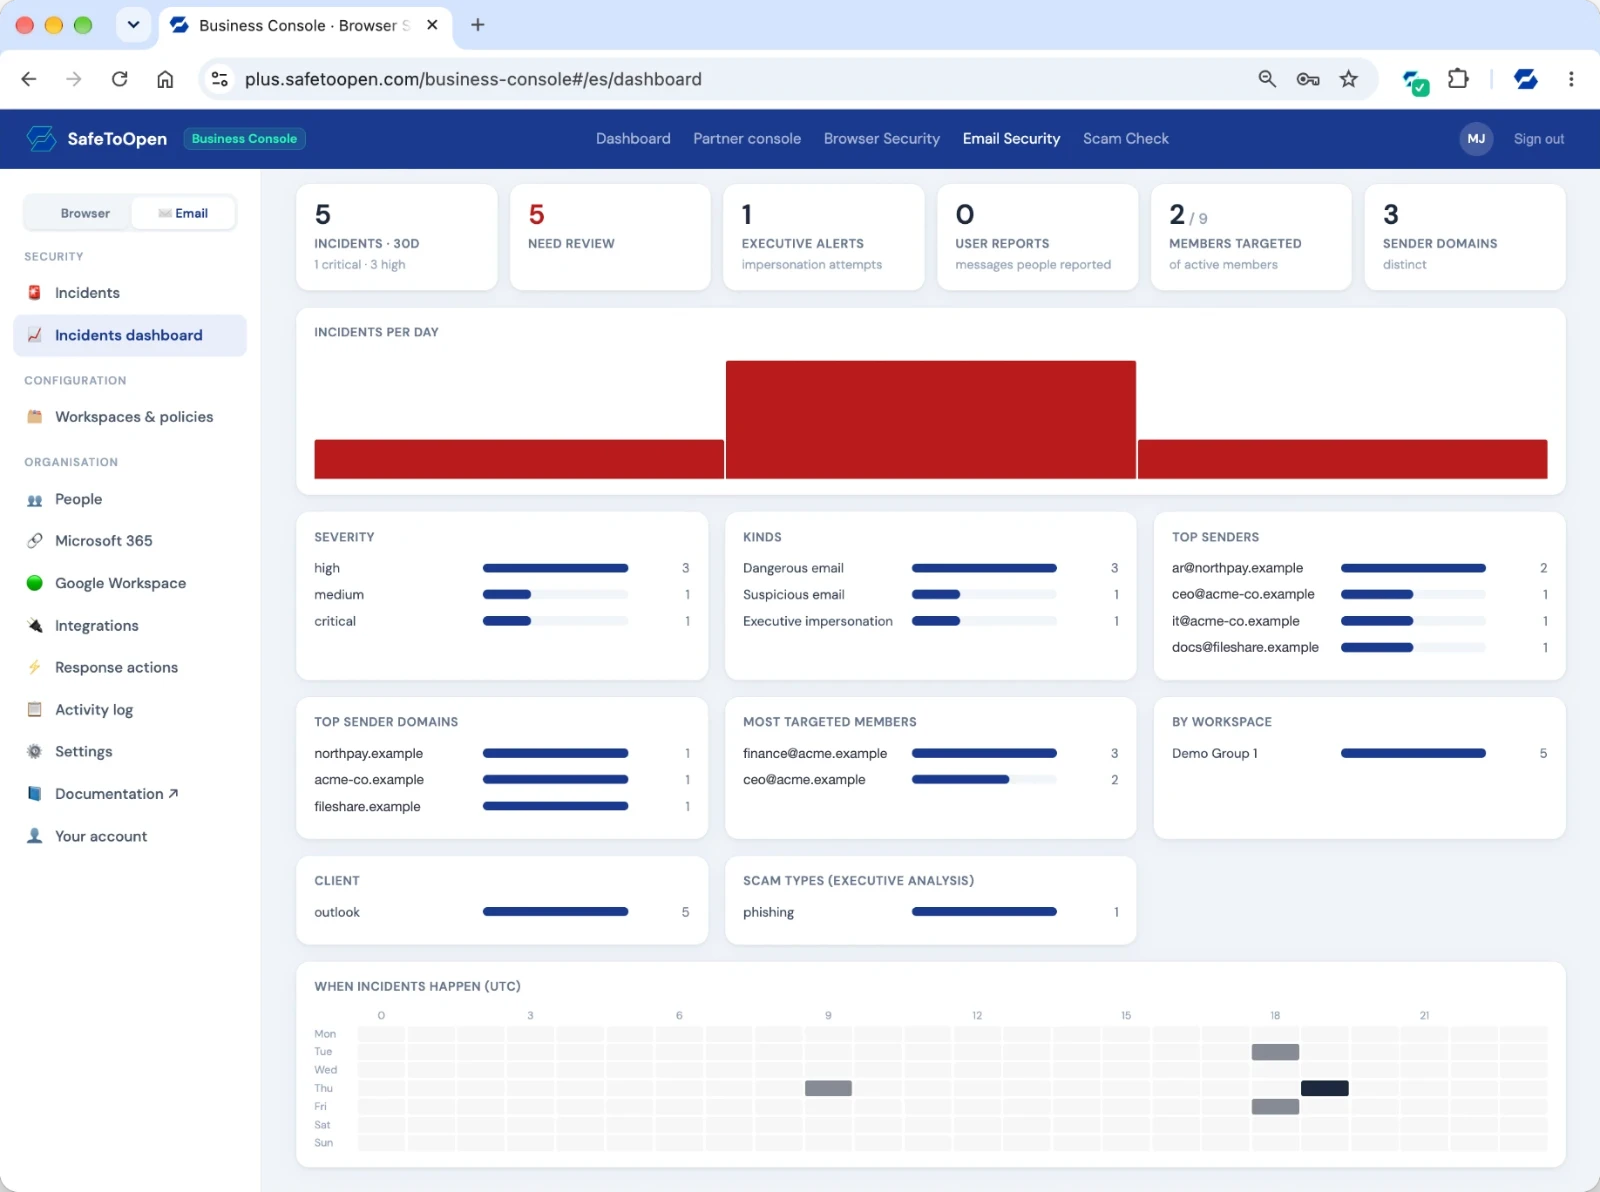
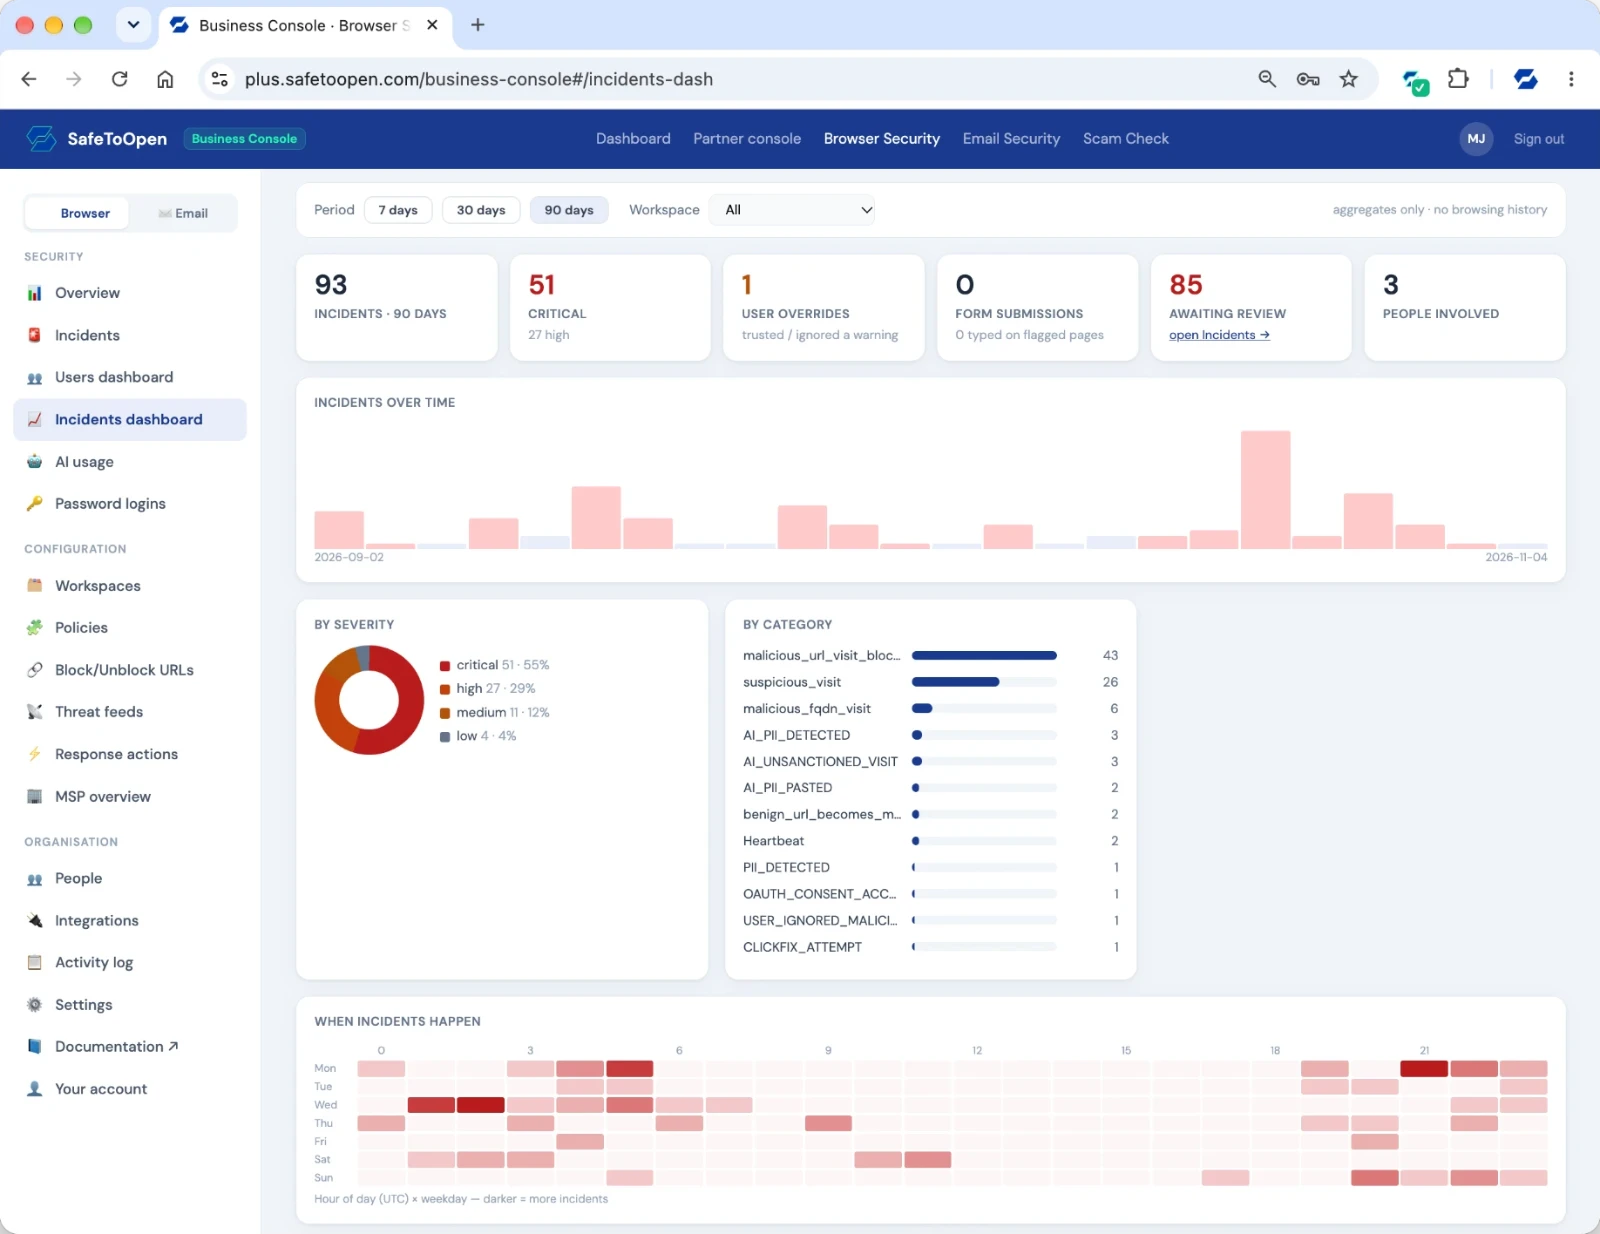
SafeToOpen Business Console: Vorfälle nach Schweregrad und Kategorie und ihr zeitliches Auftreten.

Entwickelt für die Branchen, die Phishing am härtesten trifft — Gesundheitswesen · Universitäten · Behörden · Bauwesen · Fertigung · Professional Services · Kanzleien · Versicherungen · Banken

Ihr SafeToOpen: sechs Produkte

Bedrohungen erreichen Ihre Organisation über den Posteingang, den Browser und durch das Imitieren Ihrer Marke gegenüber Ihren Kunden – und Sie können dieselbe Erkennung in Ihre eigenen Systeme einbetten. Großunternehmen und Behörden erhalten alle vier, angetrieben von einer einzigen Echtzeit-Zero-Day-Engine – plus Betrugs-Check, um Ihre Mitarbeitenden zu messen, und LogLens, um das Maximum aus Ihrem SIEM herauszuholen.

Schützt den Posteingang

Schützt den Posteingang

Prüfen Sie jede verdächtige E-Mail in Outlook & Gmail mit einem Klick – Vertrauenswerte, Anhang- & Link-Prüfungen und Tiefenanalyse für BEC und gezielte Angriffe.

Jetzt im Google Workspace Marketplace

Entdecken
Schützt den Browser

Schützt den Browser

Erkennt noch nie dagewesene Phishing-Seiten schon beim Laden – plus Blockierung von Malware & schädlichen Seiten und Schutzmechanismen, die das Einfügen sensibler Daten verhindern. Funktioniert auf Desktop und Mobilgerät gleichermaßen, einschließlich Microsoft Edge unter Android – genauso installiert und registriert wie auf dem Desktop.

Entdecken

Security-Awareness-Test

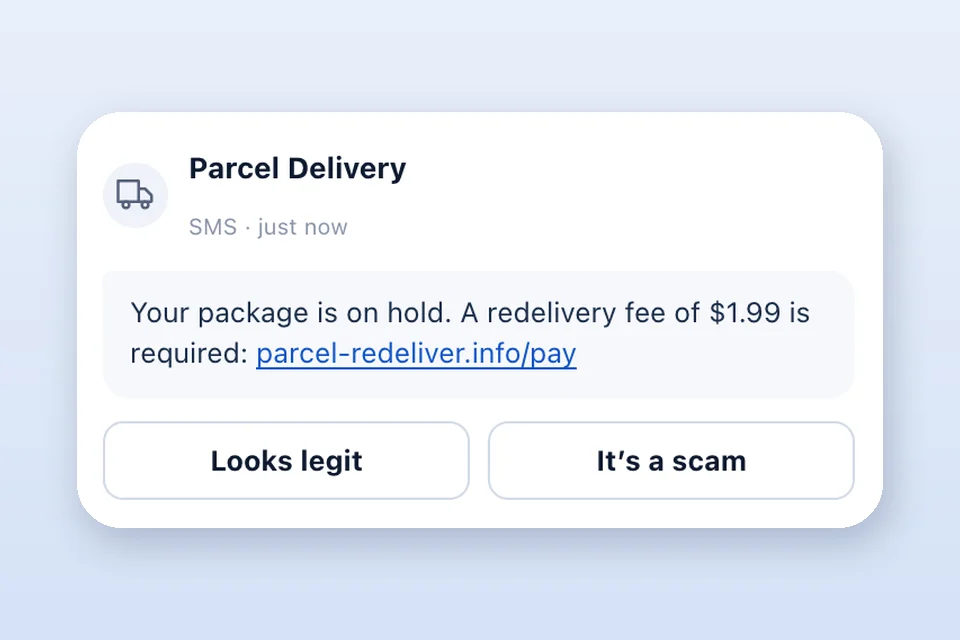
Eine Betrugs-Check-Frage: eine SMS zu einer Paketzustellung, mit der Wahl zwischen Sieht echt aus und Das ist Betrug.

Security-Awareness-Test

Ein kurzer Test mit Zeitlimit in Ihrem Branding, gebaut aus echten Betrugstechniken, zeigt, wer auf einen Betrug hereinfallen würde – bewertet pro Person, über E-Mail, SMS, Telefon und QR. Niemand wird hereingelegt, und die erste Kampagne ist kostenlos.

Entdecken

Holt mehr aus Ihrem SIEM heraus

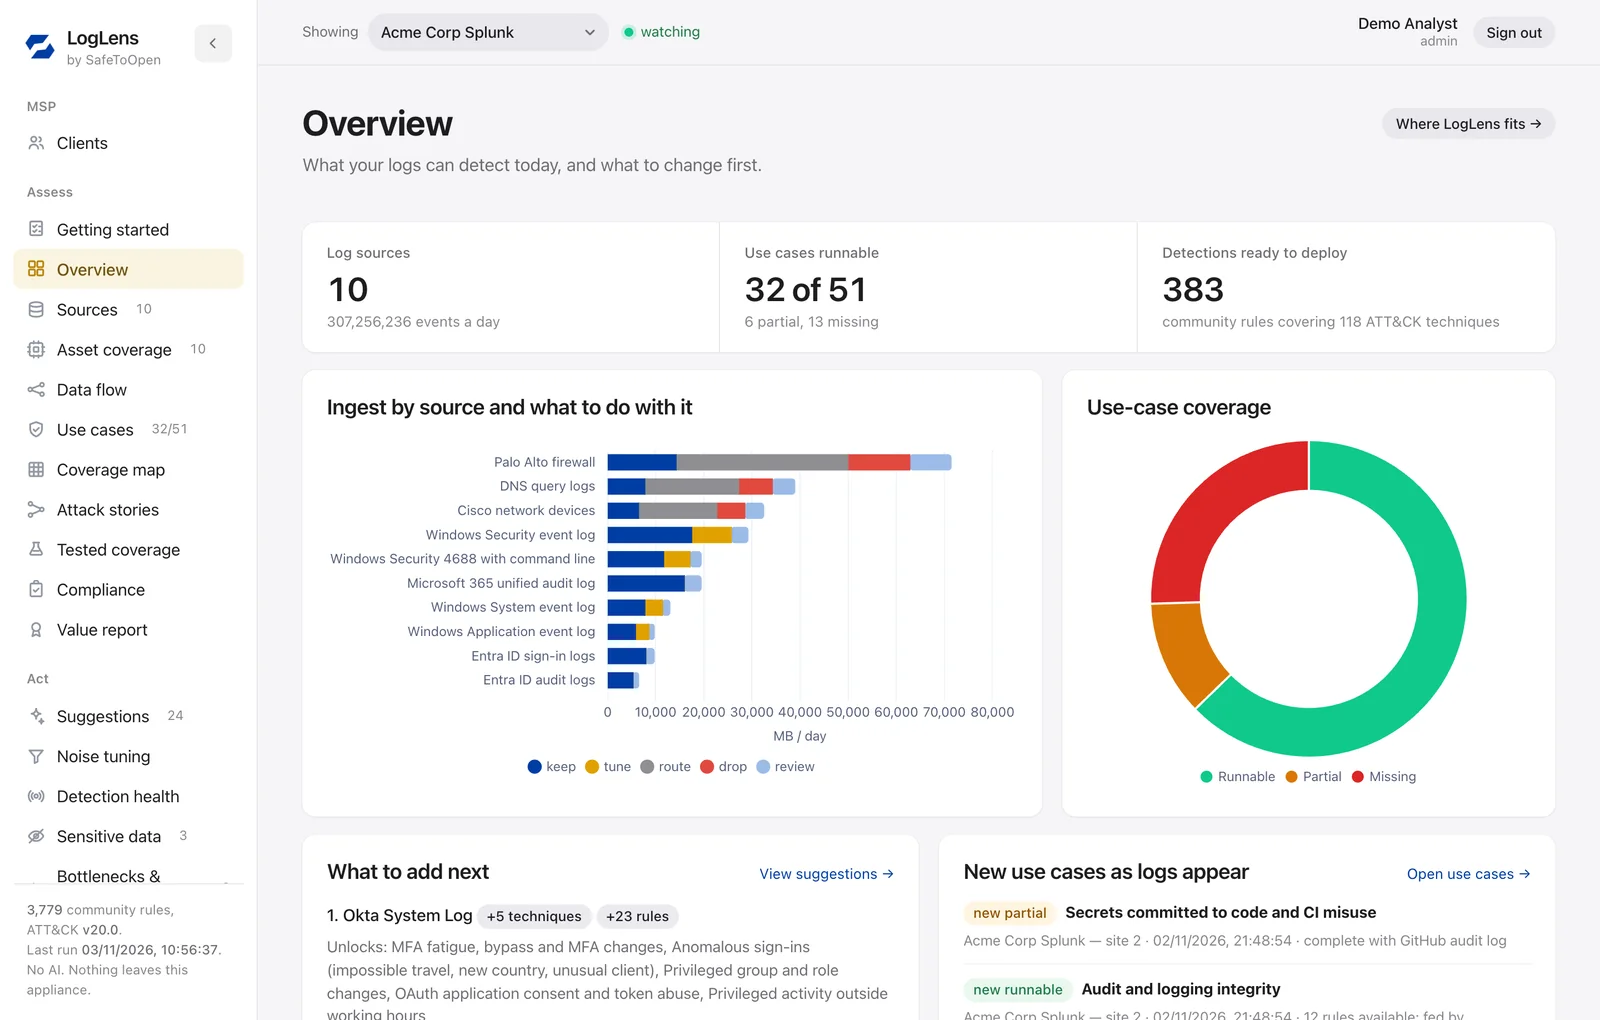
Die LogLens-Übersicht: was Ihre Logs heute erkennen können, wie viel jede Quelle pro Tag sendet und welche Quelle Sie als Nächstes ergänzen sollten.

Holt mehr aus Ihrem SIEM heraus

Ordnet die Logs Ihres SIEM MITRE ATT&CK zu, zeigt den Ingest, den keine Erkennung nutzt, und stellt geprüfte Erkennungen in Ihrem SIEM und Response-Playbooks in Ihrem SOAR bereit. Keine KI, und On-Premises auch offline nutzbar.

Entdecken

Schützt Ihre Kunden

Schützt Ihre Kunden

Erkennt Seiten und E-Mails, die Ihre Marke imitieren, und meldet sie – damit auf Ihre Kunden abzielender Betrug schnell markiert wird.

Entdecken

Bettet sich in Ihre Systeme ein

Bettet sich in Ihre Systeme ein

Bringen Sie dieselbe Echtzeit-Erkennungs-Engine in Ihre eigenen Produkte, Portale und automatisierten Sicherheits-Workflows.

Entdecken

Die vier Schutzprodukte teilen sich eine Engine und eine Konsole – setzen Sie ein, was Sie brauchen, und verwalten Sie es gemeinsam. Sie leiten ein Sicherheitsteam? Lesen Sie die Übersicht zu Funktionen und Datenschutz der Browser-Sicherheit →. Pläne ansehen →

Vier Produkte sind Erkennung. Dieses hier ist Messung.

Ihr Sicherheits-Stack kann Ihnen sagen, was er blockiert hat. Er kann Ihnen nicht sagen, was Ihre Mitarbeitenden mit dem tun würden, was durchkommt — und keine Software erkennt alles. Betrugs-Check verschickt einen kurzen Test mit Zeitlimit in Ihrem Branding, gebaut aus echten Techniken aus den Jahren 2024 bis 2026, und bewertet ihn Person für Person und Team für Team: die Zahl, die Sie dem Vorstand vorlegen, und die Ausgangsbasis, an der Sie nach einem Rollout oder einem Vorfall erneut messen.

  • Anonymer ModusEs wird überhaupt keine Adresse gespeichert — Sie sehen, wie das Risiko verteilt ist, ohne jemanden zu benennen.
  • Analyse des ZeitdrucksZeigt, wer wirklich liest und wer nur rät.
  • Ergebnis-ExportFür Ihren Auditor, Ihren Versicherer oder die Vorstandsunterlagen.

Für Ihr Security-Review — bevor Sie überhaupt fragen.

ISO/IEC 27001:2022-zertifiziert und unabhängig penetrationsgetestet. Sicherheits-Whitepaper, Datenverarbeitung, KI-Transparenz, Unterauftragsverarbeiter-Register und SLA sind im Trust Center veröffentlicht; das vollständige Review-Paket (SoA, Pentest-Zusammenfassung, CAIQ) gibt es unter NDA binnen eines Werktags. Zum Trust Center →

Verlassen Sie sich nicht auf unser Wort. Testen Sie es.

Drei Wege, SafeToOpen in Aktion zu sehen, bevor Sie mit jemandem sprechen.

Verdächtigen Link prüfen

Fügen Sie einen beliebigen Link ein und erhalten Sie in Sekunden ein Ergebnis. Keine Anmeldung, und auf Ihrem Gerät wird nichts geöffnet.

Sehen Sie, wer in Ihrem Team klicken würde

Führen Sie Ihre erste Betrugs-Check-Kampagne kostenlos durch und erhalten Sie ein echtes Ergebnis-Dashboard für Ihr Team.

Schützen Sie Ihr Team in einer kostenlosen Testphase

Führen Sie es ohne Kreditkarte in Ihrem Team ein und kündigen Sie jederzeit.

Sehen Sie den Schutz in Aktion

SafeToOpen erkennt Zero-Day-Bedrohungen an den beiden Stellen, an denen sie Ihre Mitarbeitenden erreichen. Wählen Sie eine Ebene, um zu sehen, wie.

Das Phishing, das Ihre anderen Ebenen übersehen

Eine Zero-Day-Phishing-E-Mail passiert jede reputationsbasierte Kontrolle – Gateway, Schulung, Webfilter –, weil keine von ihnen sie zuvor gesehen hat. SafeToOpen prüft die Seite live im Browser und blockiert sie dort, wo es zählt.

Eine Erkennung wird zum Schutz für alle

Sobald SafeToOpen eine Seite blockiert, bleibt es nicht beim Browser. Die Bedrohung wird in ein Signal verwandelt, das den Nutzer, Ihr Sicherheitsteam und die gesamte Community schützt.

Die Ebene, die Ihrem Stack fehlt

der Sicherheitsverletzungen betreffen den Faktor Mensch
60%
Ein Klick, eine Antwort, ein Fehler. SafeToOpen ergänzt die Erkennung in genau diesem Moment. Quelle: Verizon 2025 DBIR.
Ø Zeit bis zur Blockierung
0.3s
Eine Bedrohung wird erkannt, bevor ein Mitarbeiter darauf reagieren kann. Quelle: SafeToOpen.
Abdeckung
0-Day
Noch nie dagewesene Angriffe, nicht nur Listen bekannter Bedrohungen.
Erkannte Marken
40.000+
VisionAI ist darauf trainiert, Phishing zu erkennen, das diese Marken fälscht. Quelle: SafeToOpen.

Jede E-Mail-Bedrohung auf einen Blick

Sehen Sie Vorfälle, die betroffenen Personen und die Absender dahinter, über alle Postfächer hinweg.

Mit Testdaten dargestellt.

SafeToOpen Business Console: E-Mail-Sicherheits-Dashboard mit Vorfällen, betroffenen Personen und häufigsten Absendern.

Alles, was IT- und Sicherheitsteams brauchen

Eine Browser-Sicherheitsebene, die eingehende Bedrohungen blockiert – Phishing und Malware – und das Abfließen sensibler Daten verhindert.

Echtzeit-Zero-Day-Erkennung

  • Erkennt noch nie dagewesene Phishing-Seiten
  • Analysiert die Seite selbst – kein Warten auf eine Sperrliste
  • Funktioniert im Browser und im Posteingang

Blockierung von Malware & schädlichen Seiten

  • Sperrliste bekannter schädlicher Seiten, jede Minute aktualisiert
  • Stoppt Malware & bekannte schädliche Domains
  • Kombiniert mit Echtzeit-Zero-Day-Erkennung

Schutzplanken für sensible Daten

  • Warnt Nutzer, wenn PII, Anmeldedaten oder Kartendaten eingefügt werden
  • Hilft, Abflüsse in Webformulare & GenAI-Tools zu verhindern
  • Meldet Ereignisse an Ihr Admin-Team & SOC

Executive-Schutz

  • Tiefenanalyse für BEC & gezielte Angriffe
  • Prüfung von Absender & Schreibstil
  • Warnungen bei Identitätsbetrug & Look-alikes

Zentrale Verwaltung

  • Organisationsweite Bereitstellung & Richtlinien
  • Gemischte Plus- + Executive-Plätze
  • Nutzungs- & Bedrohungsberichte

Passt zu Ihrem Stack

  • Threat-Feeds & Log-Analyse
  • SIEM-/SOAR-Integration
  • Entwickler-API

Die Bedrohungen, die Ihre aktuellen Tools übersehen

Gateways und Filter warten, bis eine Bedrohung bekannt ist. SafeToOpen beurteilt sie in dem Moment, in dem sie auftaucht – beim Klick.

Eine Sicherheitsanalystin prüft Warnmeldungen auf zwei Monitoren.
FunktionSafeToOpenE-Mail-Gateway (Proofpoint, Mimecast) · Defender · Webfilter
Erkennt Zero-Day-Phishing
Schützt beim Klick, direkt im Browser
Prüft E-Mails in Outlook & GmailTeilweise
Tiefenanalyse für BEC / FührungskräfteTeilweise
Keine Browserdaten erfasst oder verkauft
SIEM-/SOAR-IntegrationUnterschiedlich

Sehen Sie, wie Ihr Team KI nutzt

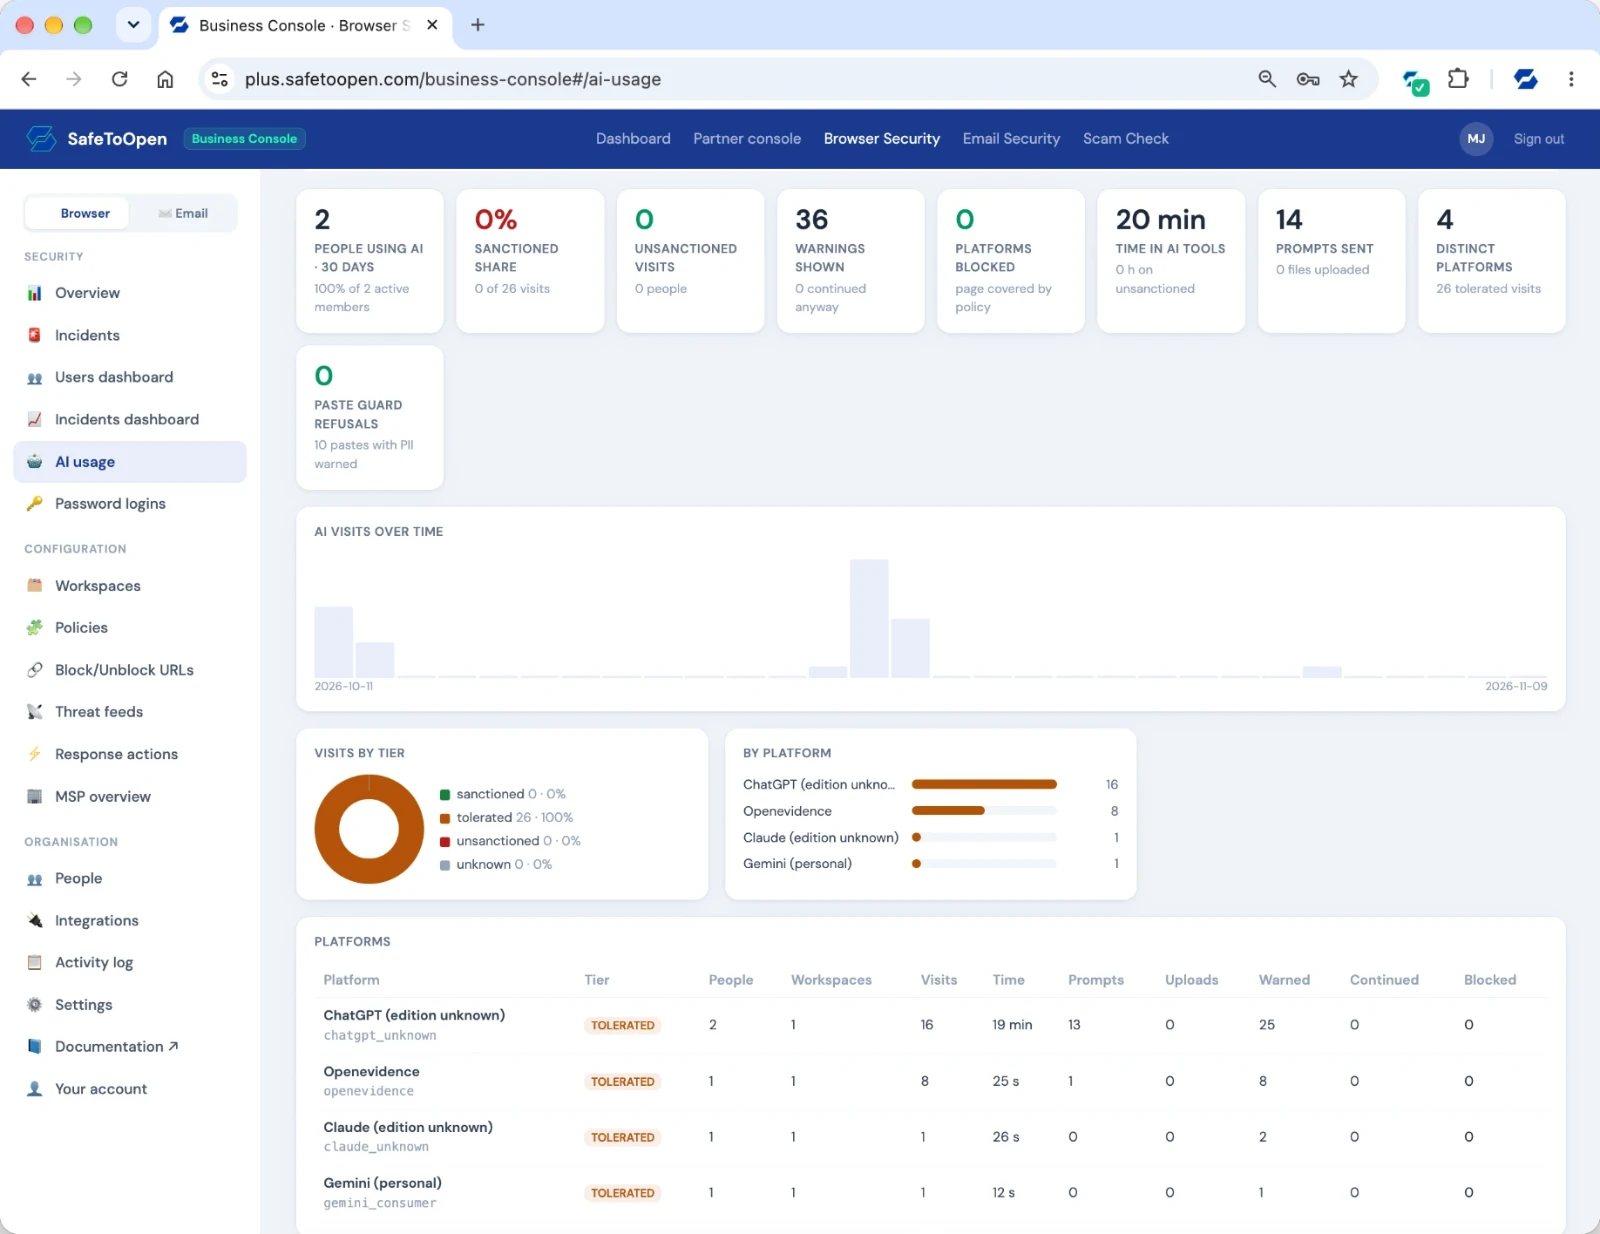
Welche KI-Tools im Einsatz sind, wie viele Personen sie nutzen und wovor gewarnt oder was blockiert wurde.

Mit Testdaten dargestellt.

SafeToOpen Business Console: KI-Nutzung nach Plattform mit Warnungen und blockierten Besuchen.

Überzeugen Sie Ihr Team

Bearbeitbare PowerPoint-Präsentationen auf Englisch, um SafeToOpen Geschäftsleitung, IT und Security vorzustellen – mit Sprechertext und Quellen in den Notizen, einer Demo-Anleitung und einem vorgeschlagenen Pilotprojekt.

Präsentation Browser-Sicherheit

Phishing-Schutz im Moment des Risikos: wie die Erkennung funktioniert, was Mitarbeitende sehen, Bereitstellung, Incident Response, Datenschutz und ein zweiwöchiger Pilot.

PowerPoint (Englisch) · 14 Folien · 1,5 MB →

Präsentation E-Mail-Sicherheit

Business Email Compromise, Prüfung direkt in Outlook und Gmail, bis zu 71 Prüfungen, Tarifwahl, Datenverarbeitung und ein Pilot für die am stärksten Gefährdeten.

PowerPoint (Englisch) · 13 Folien · 1,6 MB →

Präsentation Betrugs-Check

Betrugsbewusstsein messen mit einem offenen, zeitlich begrenzten Test: die Belege, eine Live-Übung, Kampagnen-Einrichtung, Datenschutzoptionen und eine erste Kampagne.

PowerPoint (Englisch) · 14 Folien · 0,5 MB →

Tragen Sie den Namen Ihrer Organisation auf der Titelfolie ein und präsentieren Sie. Sie sind Managed Service Provider? Zu den Kundenpräsentationen →

Buchen Sie eine 30-minütige Demo

Wir zeigen Echtzeit-Zero-Day-Erkennung an Live-Beispielen, führen Sie durch die zentrale Verwaltung und ordnen SafeToOpen Ihrer Umgebung zu.

Fragen von IT- & Sicherheitsteams

Über eine zentrale Verwaltungskonsole. Admins verteilen die Browser-Erweiterung und die E-Mail-Sicherheit in der gesamten Organisation, weisen pro Person Plus- oder Executive-Plätze zu, legen Richtlinien fest und sehen Berichte ein.

Ja. Business- und Enterprise-Pläne unterstützen Threat-Feeds, Log-Analyse und SIEM-/SOAR-Integration, sodass Erkennungen in Ihren bestehenden Sicherheitsbetrieb einfließen.

Ja. Executive-Plätze ergänzen Tiefenanalyse für gezielte Angriffe und Business E-Mail Compromise, Absender- und Schreibstil-Verifizierung sowie Warnungen bei Identitätsbetrug. Mit Business Plus können Sie Plus- und Executive-Plätze in einer Organisation kombinieren.

SafeToOpen stellt den Datenschutz an erste Stelle und ist DSGVO-ready, ohne Erfassung oder Verkauf von Surfdaten – das passt zu Behörden und regulierten Umgebungen. Kontaktieren Sie uns, um konkrete Compliance-Anforderungen zu besprechen.