Stoppen Sie den gefälschten Shop, bevor Ihre Kunden dort zahlen.
Händler werden geklont, um ihre Kunden zu betrügen, und Phishing zielt auf ihre Zahlungsdaten und Lieferantenzahlungen. SafeToOpen hilft Ihnen, die Fälschungen zu finden, die Ihren Namen tragen, und schützt Ihre eigenen Mitarbeitenden beim Klick.
Shopping-Betrug in Zahlen
LeitfadenPhishing nach Branche: Wer ins Visier gerät (auf Englisch) →
So hilft SafeToOpen
Finden Sie die Fälschungen, die Ihren Namen tragen, und schützen Sie Ihre eigenen Mitarbeitenden beim Klick.
Lookalike-Domains und geklonte Kassenseiten
Der Markenschutz findet Typosquats und geklonte Seiten anhand der Referral-URLs, die Ihr Webserver bereits protokolliert, bewertet jeden Fund und alarmiert Ihr Team mit den Beweisen.
Kartendaten an der falschen Stelle
Paste Guard schwärzt Kartennummern beim Einfügen, direkt auf dem Gerät, und markiert persönliche Daten, bevor sie an eine Website oder ein KI-Tool gesendet werden.
Lieferantenrechnungen und Zahlungsaufforderungen
Ein Klick in Outlook oder Gmail zeigt, was an einer Zahlungsaufforderung nicht zusammenpasst, etwa eine neue Bankverbindung von einer Domain, die erst wenige Tage alt ist.
Kunden, die den Unterschied erkennen
Betrugs-Check kann Ihre Mitarbeitenden oder Ihre Kunden mit echten Betrugstechniken testen, mit Ihrem Namen und Ihren Farben auf dem Test.
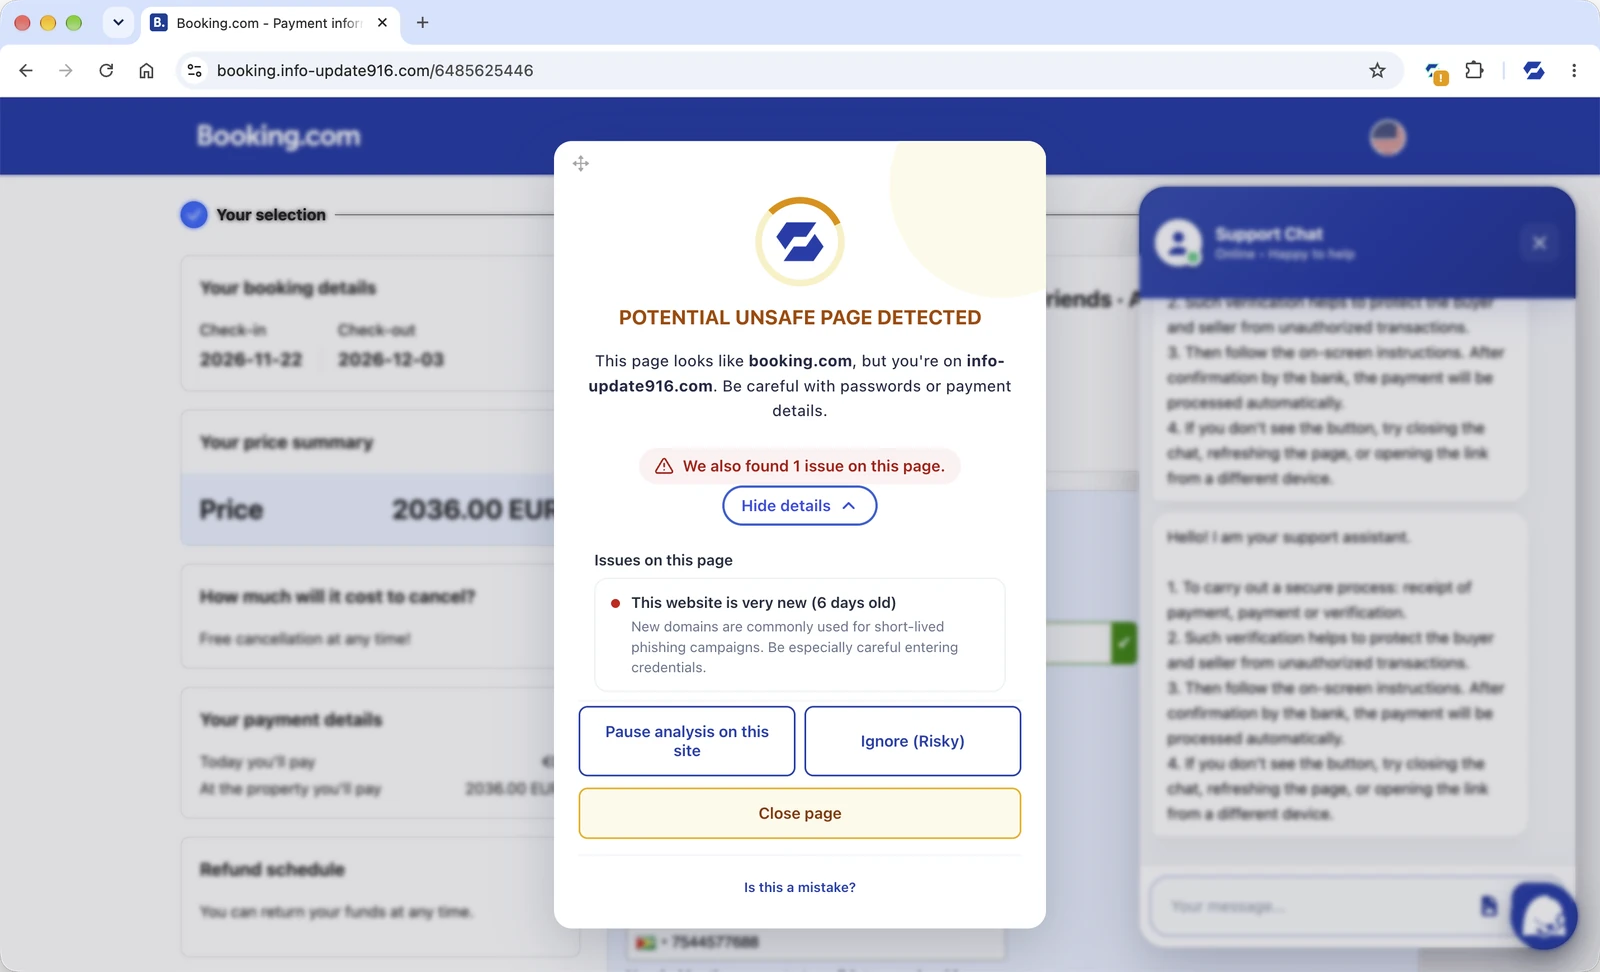
Geprüft, nicht nur behauptet
Weiterlesen
Gefälschte Onlineshops und Shopping-Betrug
Angebote, die zu gut klingen, geklonte Kassenseiten und gefälschte Shops: So erkennen Sie einen gefälschten Shop, bevor Sie Ihre Kartendaten eingeben.
Lesen (auf Englisch) → BetrugBetrug am Black Friday und Cyber Monday: So kaufen Sie sicher ein
Gefälschte Shops, geklonte Kassenseiten und Schnäppchen-SMS häufen sich jeden November. Die Prüfungen, die sie entlarven, bevor Sie zahlen.
Lesen (auf Englisch) → MarkenschutzMarkenfälschung: die Grundlagen
Warum Betrüger Ihre Marke klonen und wie die Entfernung solcher Seiten funktioniert.
Lesen (auf Englisch) →Fragen, beantwortet
Ihr öffentlicher Webserver zeichnet bereits die Referral-URL jedes Besuchs auf. Wenn eine halbfertige Phishing-Seite auf Ihre echte Anmeldung oder Kasse verweist, erscheint ihre Adresse in diesen Protokollen. Der Markenschutz macht aus diesem Datenstrom eine Warnung, mit den Beweisen, die Ihr Team braucht.
Kunden, die die kostenlose SafeToOpen-Erweiterung nutzen, werden auf gefälschten Seiten gewarnt, die Sie kopieren. Betrugs-Check kann außerdem Kunden testen, mit Ihrem Namen und Ihren Farben auf dem Test.
Nein. SafeToOpen erfasst, speichert oder verkauft niemals Surfdaten. Es verarbeitet nur das Minimum, das nötig ist, um eine Bedrohung zu bestätigen, und löscht es nach der Analyse.
Sehen Sie es an einer geklonten Kassenseite
Erzählen Sie uns ein wenig über Ihr Unternehmen, und wir zeigen Ihnen den Markenschutz und SafeToOpen im Browser.