請求書詐欺と CEO 詐欺を、 支払いの前に止める。
こうしたメールは認証を通過し、リンクも添付ファイルも含まないことがよくあります。SafeToOpen は、つじつまの合わない点を Outlook と Gmail の中で直接示します。
数字で見るビジネスメール詐欺
SafeToOpen の防ぎ方
社員がすでに使っている受信トレイで、メールをワンクリック。
請求書詐欺
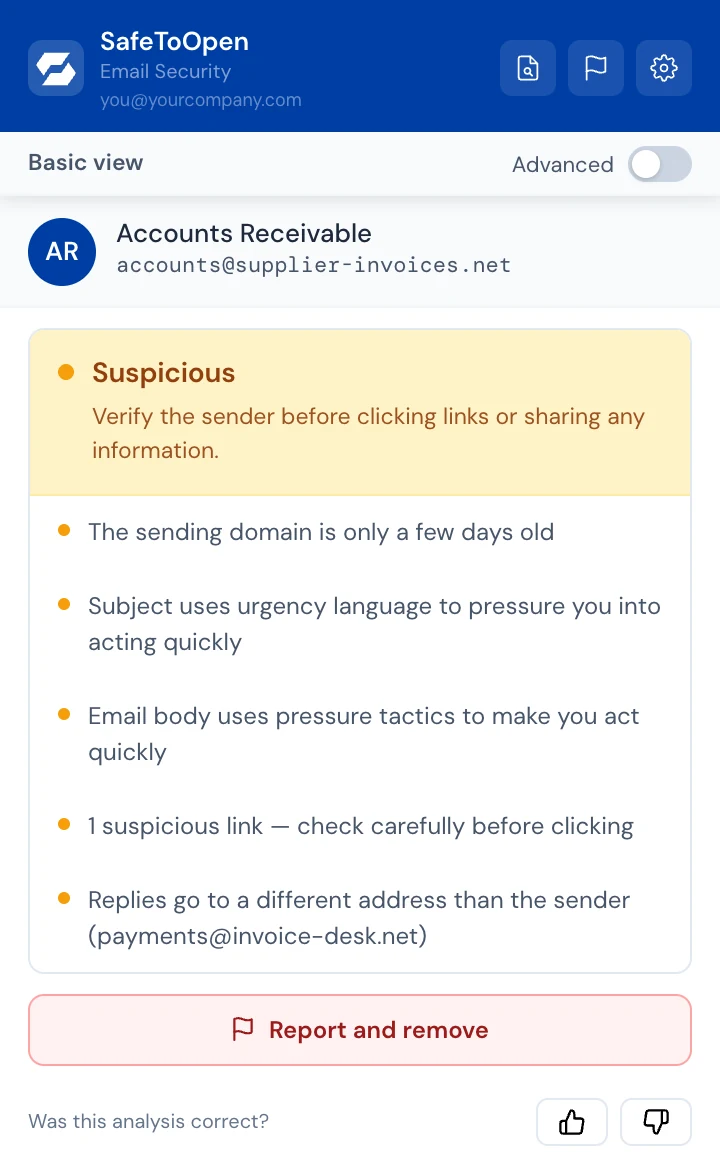
新しい振込先口座が書かれた支払期限超過の請求書は、認証を通過することがよくあります。SafeToOpen は、返信先が別のアドレスになっている、ドメインが数日前に登録されたものであるといった、つじつまの合わない点を示します。
CEO 詐欺
社長を装った支払い依頼で、リンクも添付ファイルもありません。Executive シートの詳細分析は、本人の許可を得たうえで、依頼の内容そのものを読み取ります。
明確な答えと、その理由
ワンクリックで送信者、リンク、QR コード、添付ファイルに最大71項目のチェックを実行し、信頼スコアと理由をわかりやすい言葉で示します。
報告して削除
ワンクリックでメールをセキュリティチームに送り、受信トレイから取り除きます。移動先は、Outlook では「迷惑メール」フォルダー、Gmail では「迷惑メール」です。
うたうだけでなく、確かめられています
よくある質問
Executive シートでは、メールに不審な点があるとき、当社の AI がメールを読み取り、偽の CEO や偽の請求書など、どのような詐欺なのかをお知らせします。実行されるのは「Run deeper analysis」を押して同意したときだけで、メールが保存されたり、学習に使われたりすることはありません。Business プランでは、管理者が Executive シートで自動的に実行されるよう設定できます。その場合は、組織が従業員に代わって許可を与えます。
いいえ。既存のスパムフィルターやウイルス対策と並行して動作します。それらは既知の悪意ある送信者のリストに頼っていますが、SafeToOpen はメッセージとそのリンクや添付ファイルを直接分析し、それらが見逃す未知のフィッシングを捕捉します。
いいえ。Microsoft 365 の管理者なら M365 管理センターから、Google Workspace の管理者なら Workspace Marketplace からアドインを展開できます。どちらも5分以内に完了し、メールフローの変更もインフラも不要です。
偽の請求書で実際の動作をご覧ください
組織について少し教えてください。Outlook と Gmail でのメールセキュリティをご紹介します。