숫자로 보는 비즈니스 이메일 침해
SafeToOpen이 막는 방법
직원들이 이미 쓰는 받은편지함에서, 이메일에 클릭 한 번이면 됩니다.
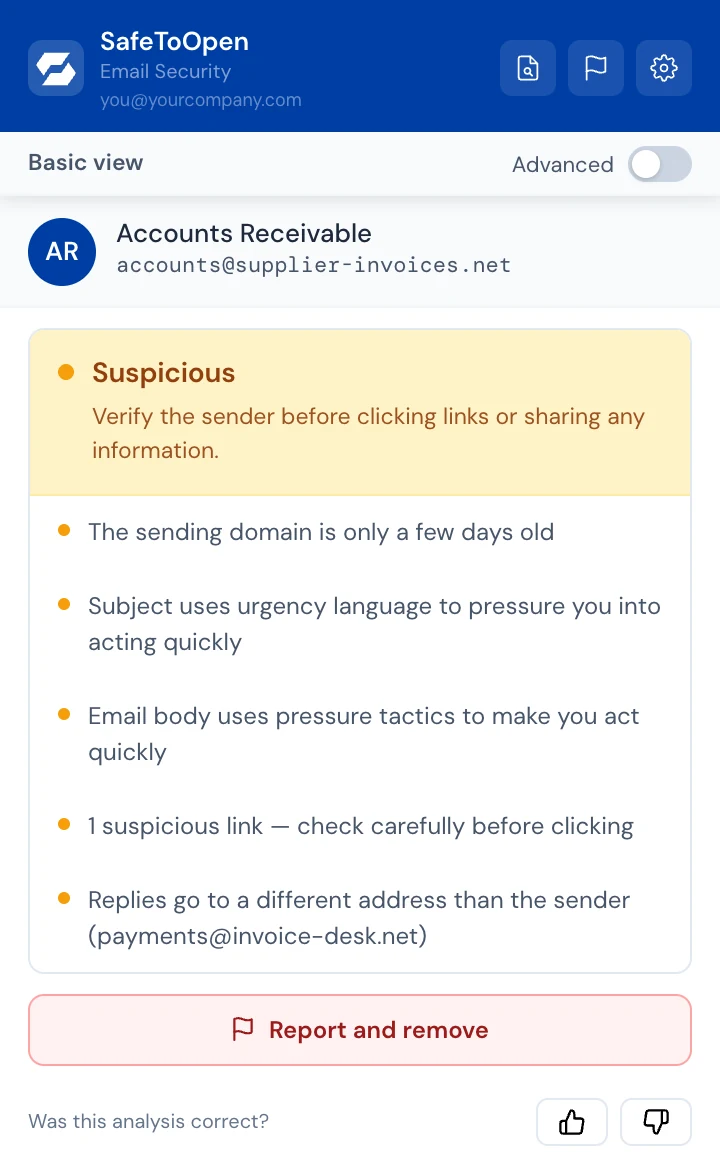
청구서 사기
새 계좌 정보가 적힌 연체 청구서는 인증을 통과하는 경우가 많습니다. SafeToOpen은 맞지 않는 점을 보여 줍니다. 답장이 다른 주소로 가고, 도메인은 만들어진 지 며칠밖에 안 됐습니다.
CEO 사기
대표이사를 사칭한 송금 요청. 링크도 첨부 파일도 없습니다. Executive 사용자의 심층 분석이 본인의 동의를 받아 요청 내용 자체를 읽습니다.
이유까지 알려 주는 명확한 답
클릭 한 번으로 발신자, 링크, QR 코드, 첨부 파일에 대해 최대 71개 항목을 검사하고, 신뢰 점수와 함께 알기 쉬운 이유를 보여 줍니다.
신고 후 삭제
클릭 한 번으로 이메일을 보안팀에 보내고 받은편지함에서 치웁니다. Outlook에서는 정크 메일로, Gmail에서는 스팸으로 이동합니다.
주장이 아니라 검증입니다
자주 묻는 질문
Executive 사용자의 경우, 이메일이 수상해 보이면 AI가 이메일을 읽고 가짜 CEO나 가짜 청구서처럼 어떤 종류의 사기인지 알려 줍니다. “Run deeper analysis”(심층 분석 실행) 버튼을 누르고 동의할 때만 실행되며, 이메일은 저장되거나 학습에 사용되지 않습니다. Business 요금제에서는 관리자가 Executive 사용자에게 자동으로 실행되도록 설정할 수 있으며, 이 경우 조직이 구성원을 대신해 동의합니다.
아니요 — 기존 스팸 필터 및 백신과 함께 작동합니다. 기존 도구는 알려진 악성 발신자 목록에 의존하지만, SafeToOpen은 메시지와 그 링크, 첨부 파일을 직접 분석해 기존 도구가 놓치는 처음 보는 피싱까지 잡아냅니다.
아니요. Microsoft 365 관리자는 M365 관리 센터에서, Google Workspace 관리자는 Workspace Marketplace에서 추가 기능을 배포할 수 있습니다 — 둘 다 5분이 채 걸리지 않으며, 메일 흐름 변경이나 인프라가 필요 없습니다.
가짜 청구서로 직접 확인해 보세요
조직에 대해 간단히 알려 주시면, Outlook과 Gmail에서 이메일 보안을 보여 드립니다.