SIEM이 실제 공격을 잡아낸다는 것을 증명하세요.
울리지 않는 규칙과 조용한 한 주는 똑같아 보입니다. LogLens는 로그로 어떤 공격을 탐지할 수 있는지 보여 주고, 훈련을 실행해 각 탐지가 실제로 작동하는지 증명합니다.
커버리지에 증명이 필요한 이유
LogLens가 증명하는 방법
SIEM 옆, 별도의 가상 머신에서, 읽기 전용 계정으로.
다음에 추가할 것을 파악
빠져 있는 로그 소스를, 각각이 가능하게 하는 탐지가 얼마나 많은지에 따라 순위를 매겨 보여 줍니다.
각 탐지가 작동하는지 증명
Fire Drill은 실제 로그가 들어오는 것과 같은 방식으로 가상의 공격 로그를 보냅니다. 배포된 규칙이 직접 낸 경보에 해당 훈련이 명시될 때만 훈련을 통과합니다.
계속 정확하게
탐지가 조용해지면 알리고, 재테스트가 필요한 유스케이스 목록을 보여 줍니다.
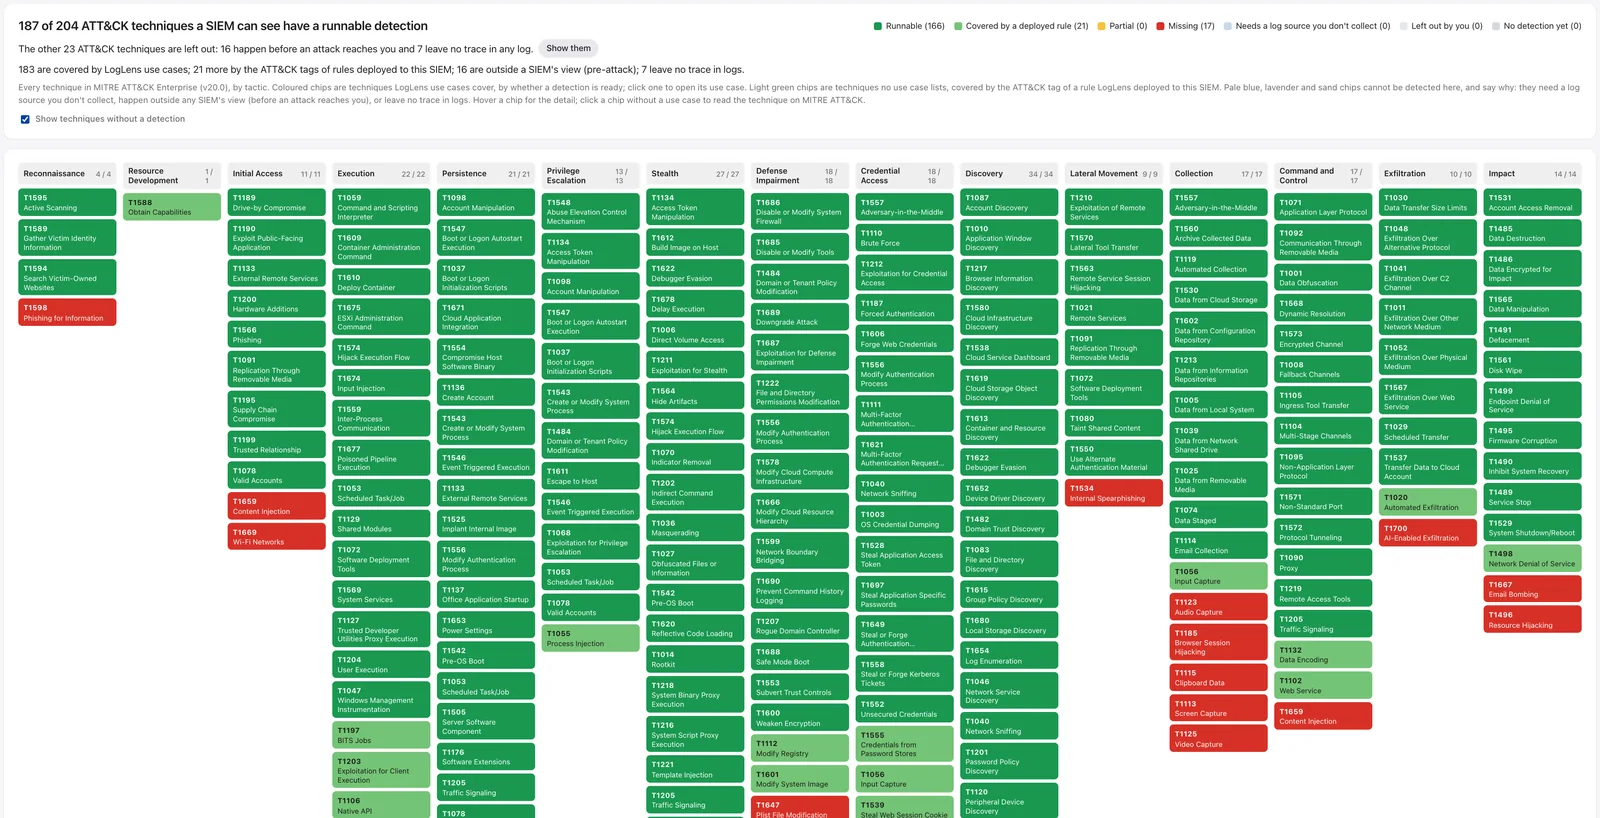
주장이 아니라 검증입니다
자주 묻는 질문
요청하지 않는 한 변경하지 않습니다. 읽기 전용 계정으로 연결해 검색만 합니다. SIEM에 탐지 규칙을 배포하는 것은 전용 자격 증명을 쓰는 별도의 선택 단계이며, 관리자가 추가될 내용을 정확히 검토하기 전에는 아무것도 생성되지 않습니다. 선택형 탐지 테스트인 Fire Drill은 자체 자격 증명을 통해 가상의 테스트 로그를 추가하며, 직접 실행할 때만 작동합니다.
네, 그것이 핵심입니다. 경보가 곧 증거입니다. SIEM은 훈련을 다른 활동과 똑같이 처리하므로 팀에 알림이 갈 수 있습니다. 실행하기 전에 팀에 알려 주세요. 훈련에 쓰이는 호스트, 사용자, 주소는 모두 가상이며 아무것도 공격하지 않습니다. 훈련은 누군가 시작할 때만, 또는 Keep proofs fresh를 켠 경우 증명이 만료되기 전에만 실행됩니다.
Splunk, Microsoft Sentinel, Elastic 및 OpenSearch, Wazuh, Graylog, IBM QRadar, Google SecOps, CrowdStrike Falcon Next-Gen SIEM, Sumo Logic, Exabeam, Devo, 그리고 내보낸 로그 파일에서 로그를 읽습니다. 탐지 규칙은 Splunk, Sentinel, Elastic, OpenSearch, Wazuh, Graylog, Google SecOps, Microsoft Defender XDR, CrowdStrike, Sumo Logic에 배포할 수 있습니다.
귀사의 SIEM에서 LogLens를 확인하세요
사용 중인 SIEM을 알려 주시면, 로그로 무엇을 탐지할 수 있는지, 그리고 Fire Drill이 이를 어떻게 증명하는지 보여 드립니다.