받은편지함을 보호합니다
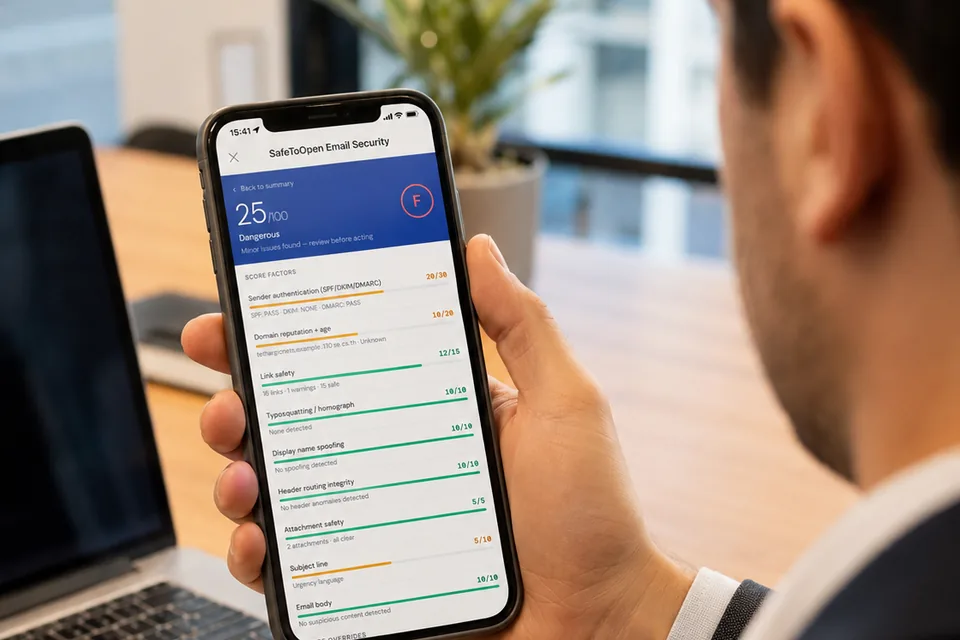
SafeToOpen을 당신의 보안 서비스에 더하고, 고객별로 전부 또는 일부를 배포하세요 — 보호 제품은 하나의 멀티 테넌트 콘솔에서 관리하고, 스캠 판별 테스트는 캠페인 단위로 실행하며, LogLens는 모든 고객사의 SIEM에 적용하세요.
받은편지함을 보호합니다
브라우저를 보호합니다
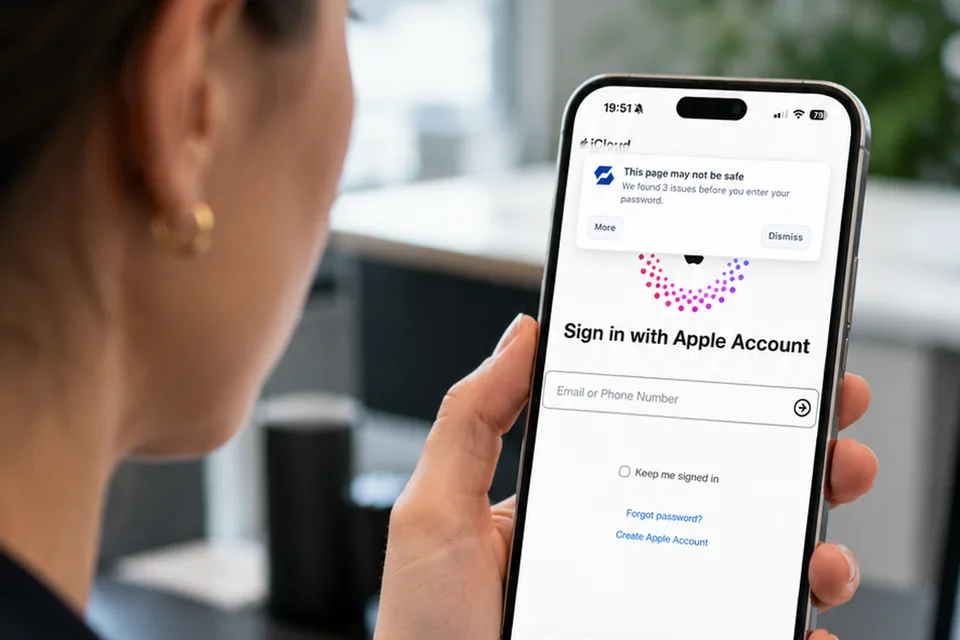
브라우저를 보호합니다
실시간 제로데이 피싱 탐지, 악성코드 및 악성 사이트 차단, 민감 데이터 가드레일. 데스크톱과 모바일 모두에서 작동하며, 데스크톱과 똑같이 설치·등록하는 Android의 Microsoft Edge를 포함합니다.
Details고객사용 보안 인식 테스트
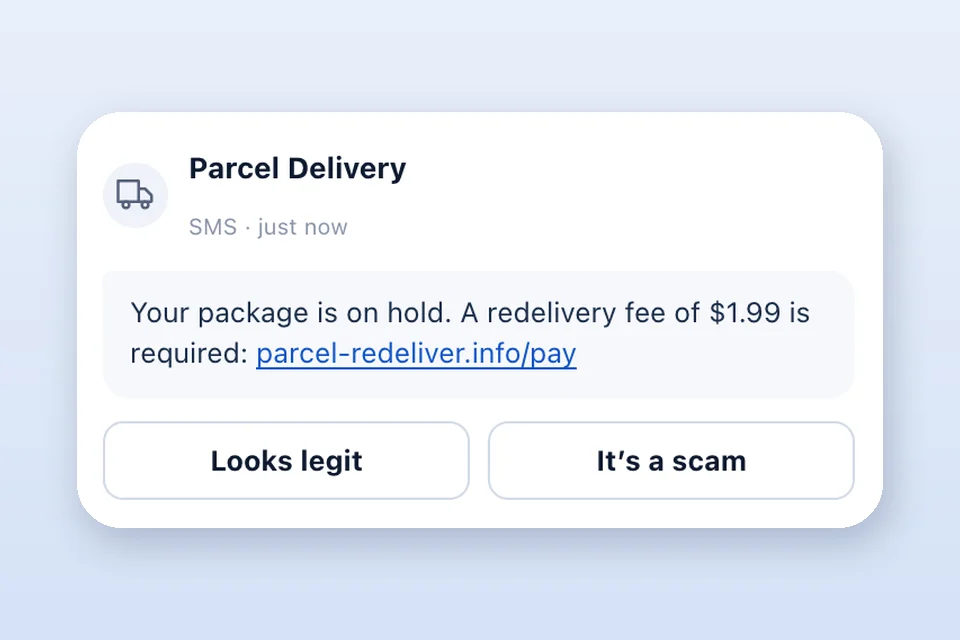
고객사용 보안 인식 테스트
실제 사기 기법으로 만든 짧은 시간 제한 테스트를 여러분의 브랜드로 제공하고, 이메일, 문자, 전화, QR 전반에서 사람마다 따로 채점해 누가 사기에 걸려들지 보여 줍니다. 누구도 속이지 않으며, 첫 캠페인은 무료입니다.
Details모든 고객사의 SIEM을 개선합니다
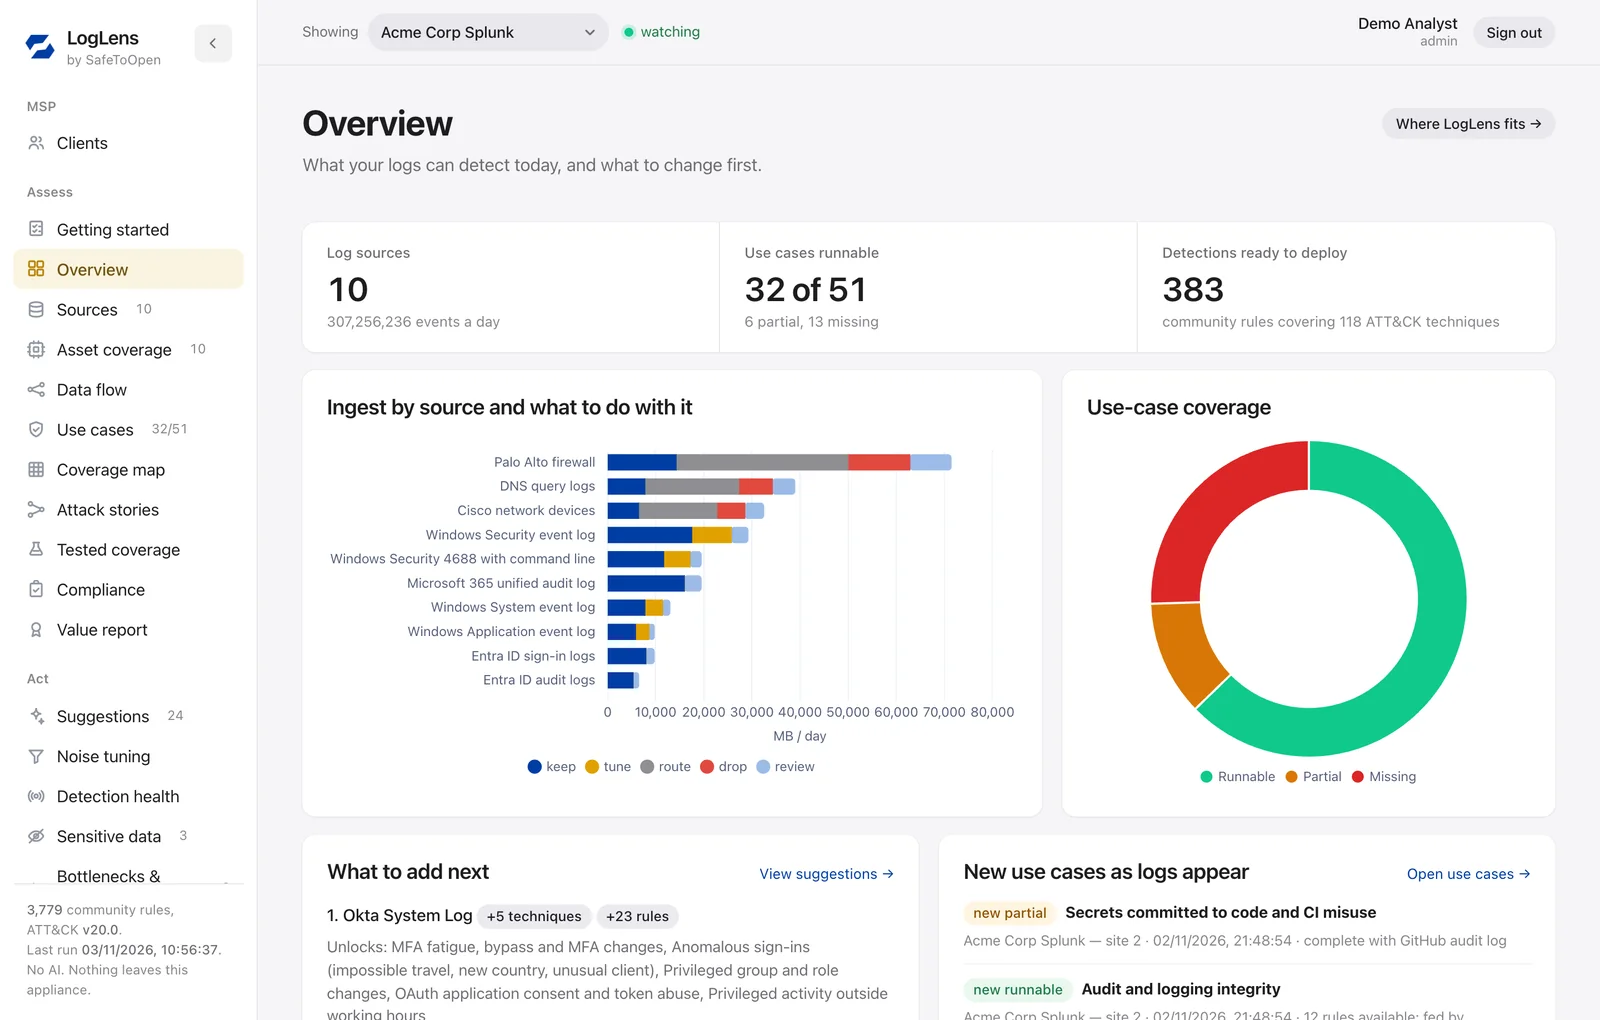
모든 고객사의 SIEM을 개선합니다
고객사가 어떤 SIEM을 쓰든 어플라이언스 한 대로 모든 고객사를 운영합니다. 고객사별로 무엇을 탐지할 수 있는지, 더 이상 비용을 내지 않아도 되는 수집량은 무엇인지 보여 주고, 동일한 탐지 규칙과 대응 플레이북을 모든 고객사의 SIEM과 SOAR에 배포합니다.
Details고객의 고객을 보호합니다
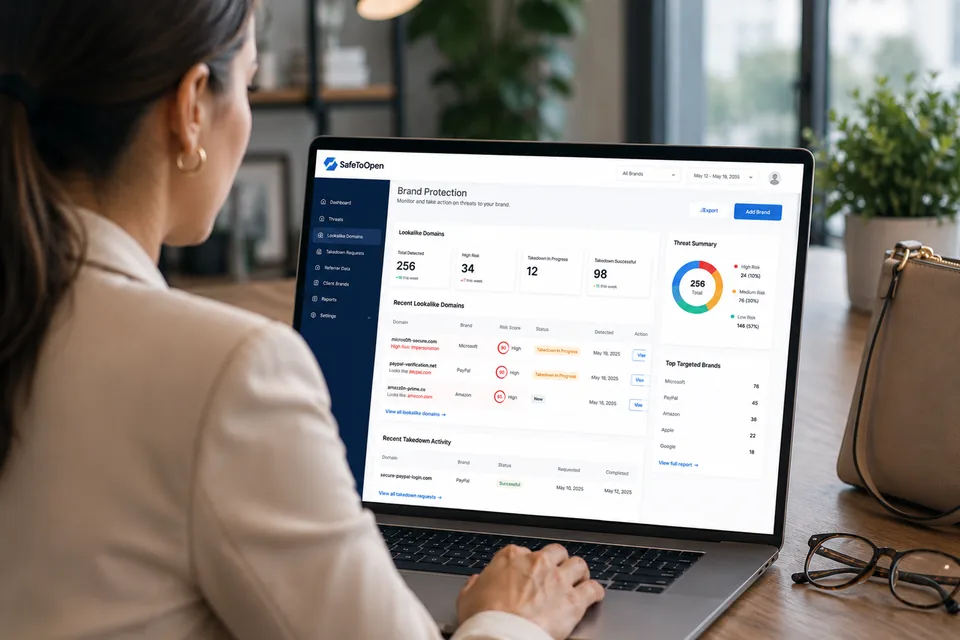
당신의 도구에 통합됩니다
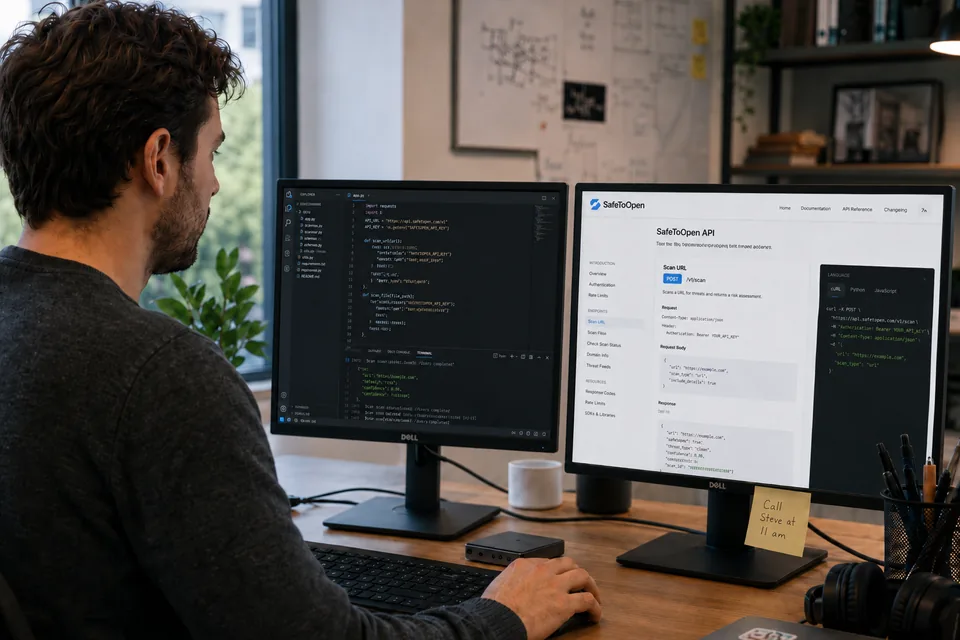
이 모두를 위협 피드와 보고가 있는 하나의 멀티 테넌트 콘솔에서 관리합니다. SOC 측면의 세부 사항 — 고객별 워크스페이스, 최소 권한 분석가 접근, SIEM·티케팅 통합 — 은 브라우저 보안 기능 및 데이터 보호 개요 →에서 확인하세요. 파트너 되기 →
스캠 판별 테스트는 어느 고객사에나 실행할 수 있는 캠페인 단위 평가이며, 초대장부터 결과 화면까지 전 과정을 화이트라벨로 — 여러분의 이름, 로고, 색상으로 — 제공합니다. QBR에 넣을 개인별 점수, 배포한 뒤 다시 측정할 기준선, 그리고 다음에 무엇을 도입할지 논의할 때 쓸 근거가 나옵니다. 좌석당이 아니라 캠페인당 한 번 결제하므로, 월 청구서에 한 줄이 더 붙는 것이 아니라 하나의 프로젝트처럼 가격이 매겨집니다.
테넌트별 정책과 가시성으로, 하나의 콘솔에서 모든 고객을 온보딩하고 관리하세요.
SafeToOpen의 위협 인텔리전스를 활용해 고객 기반 전반의 탐지를 강화하세요.
당신이 차단한 위협을 고객에게 보여주세요 — 당신이 제공하는 가치를 입증하는 명확한 보고.
ISO/IEC 27001:2022 인증, 독립 침투 테스트. 고객사의 내용은 고객사의 것입니다. SafeToOpen은 입력 필드, 비밀번호, 키입력, 파일을 읽거나 저장하지 않으며, 내부 도메인은 분석 대상에서 완전히 제외할 수 있습니다. 배포 방식은 귀사 정책에 맞춰 구성됩니다. SoA, 침투 테스트 요약, CAIQ, 하수급 처리자, SLA 등 실사 자료 전부가 Trust Center에 있으며 고객사 검토자에게 그대로 전달하셔도 됩니다. Trust Center 방문 →
대부분의 매니지드 보안 도구는 이미 알려진 위협만 막습니다. SafeToOpen은 제로데이, 한 번도 본 적 없는 피싱을 나타나는 순간 탐지합니다 — 클라우드 관리 콘솔과 즉시 알림으로, 엔터프라이즈급 보호를 모든 고객에 걸쳐 확장 가능하게 만듭니다.
제로데이 피싱 사이트는 나타나는 순간 식별됩니다 — 다른 누군가 신고한 뒤가 아니라, 고객의 사용자에게 도달하기 전에요.
직원이 의심스러운 사이트에 비밀번호, 결제 정보, 민감한 정보를 제출하는 것을 막고 — 대응에 필요한 명확한 맥락과 함께 팀에 즉시 알립니다.
확인된 피싱 URL은 한 시간 이내에 수십억 대의 보호 기기에서 차단됩니다 — 모든 고객이 모든 탐지의 혜택을 받습니다.
고객 환경별로 경고, 보안 메시지, 브랜딩을 맞춤화하여, 보호가 당신이 제공하는 서비스처럼 보이고 들리게 하세요.
테넌트별로 위험한 클릭과 제출을 추적하세요 — 교육 필요성을 파악하고, 컴플라이언스 목표를 입증하며, 당신이 제거하는 위험을 보여주세요.
내부 보안팀을 꾸리는 비용 없이, 모든 고객에게 엔터프라이즈급 피싱 방어를 제공하세요.
SafeToOpen은 피싱 방어를 클릭 이후의 사고 대응에서 클릭 이전의 예방으로 바꿉니다 — 침해를 조사하는 것과 침해가 아예 없었음을 확인하는 것의 차이입니다.
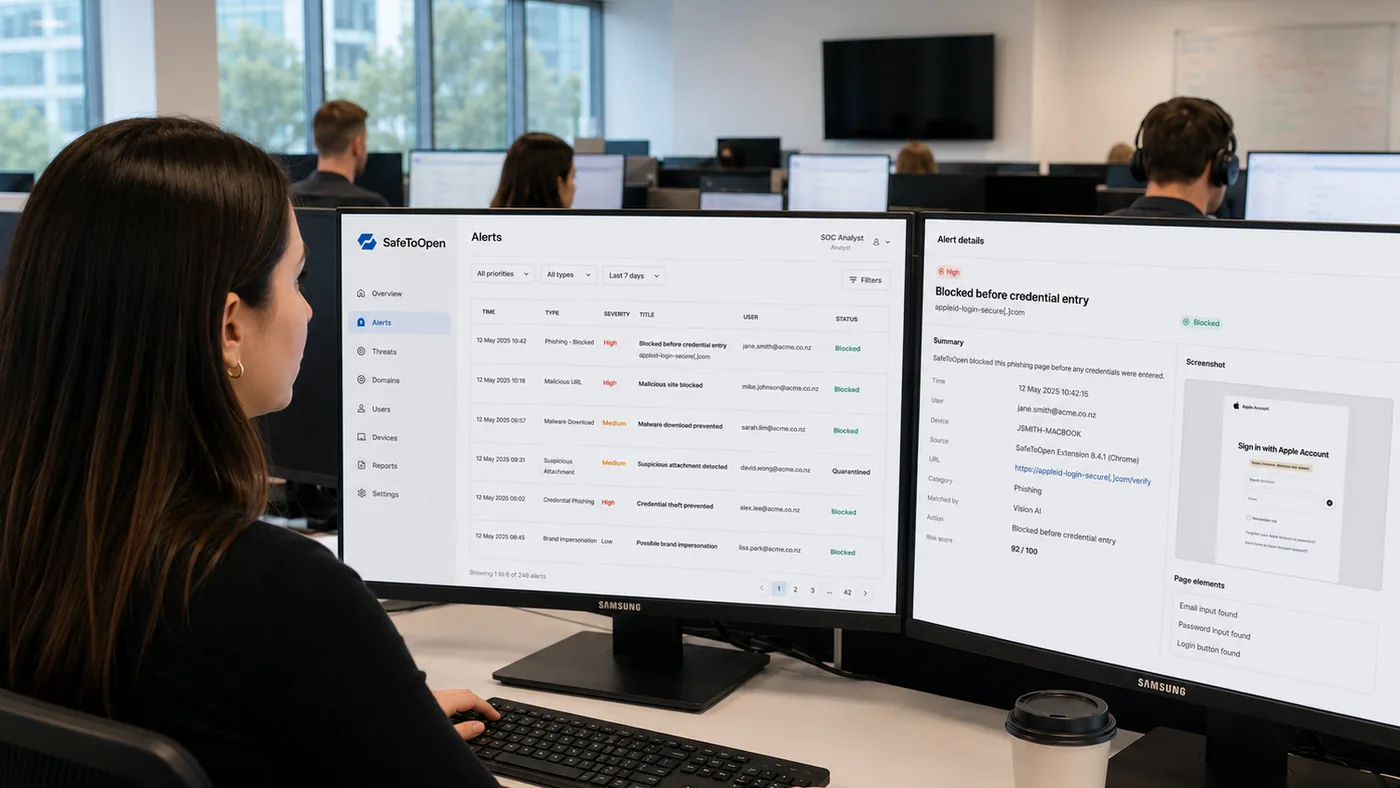
SafeToOpen은 SOC 도구를 대체하지 않습니다 — 가장 빈번한 인시던트 유형을 제거할 뿐입니다. EDR은 실행된 것을 조사하고, SafeToOpen은 그 실행을 가능케 하는 자격 증명 탈취를 막습니다.
브라우저 보안, 이메일 보안, 스캠 판별 테스트를 귀사의 이름으로 제공하세요. 고객은 귀사의 도메인에서 로그인하고 콘솔과 모든 이메일에서 귀사의 로고와 색상을 보게 됩니다.
portal.yourcompany.com을 저희에게 연결하세요. 인증서는 저희가 발급하며, 로그인, 콘솔, 테스트 페이지, 경고 이메일 모두 귀사의 브랜드로 표시됩니다.
고객 조직을 만들고 좌석 수를 설정하고, 모든 고객 콘솔을 열고 브랜딩을 관리하는 일을 한곳에서 할 수 있습니다.
파트너 소속 고객 조직에는 결제 페이지, 카드 입력, 업그레이드 안내가 없습니다. 좌석과 캠페인은 귀사의 할당량 안에서 부여됩니다.
한 가지는 의도적으로 저희 브랜드로 유지됩니다. 브라우저 확장 프로그램과 스토어 페이지는 SafeToOpen 브랜드이며, 파트너는 개인정보 처리 약관에 SafeToOpen을 수탁자로 명시합니다.
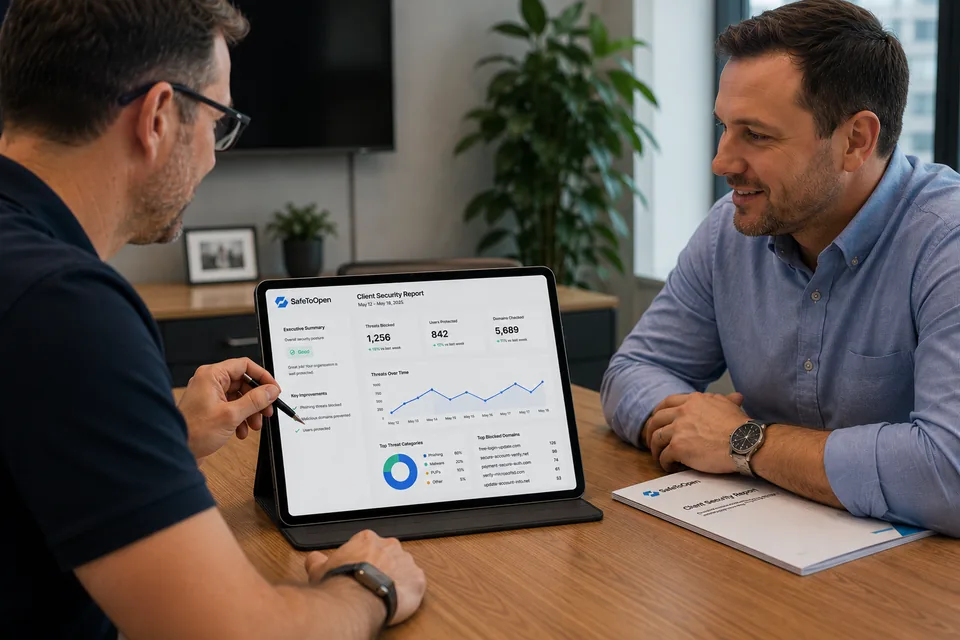
막아낸 사고는 보이지 않습니다 — 그래서 보안은 고객이 가장 쉽게 의문을 달는 항목이 됩니다. SafeToOpen은 예방을 증거로 바꿉니다: 고객별·기간별로 차단된 위협, 보호된 사용자, 점검된 도메인을 보여주는 고객용 보고서입니다.
닫힌 티켓 목록이 아니라 서비스가 작동했다는 증거를 들고 분기 리뷰에 들어가세요. 청구서를 방어하느냐, 계약을 갱신하느냐의 차이입니다.
MSP 리포팅 문의하기SafeToOpen을 당신의 관리형 서비스로 고객에게 소개할 수 있는 편집 가능한 PowerPoint 자료(영문)입니다 — 서비스 모델, 제안 파일럿, 발표자 노트의 발표 원고가 포함됩니다. 슬라이드 마스터에서 로고를 한 번만 넣으면 됩니다.
비즈니스 이메일 침해(BEC), Outlook과 Gmail 안에서의 검증, 요금제 선택, 당신의 관리형 서비스, 데이터 처리, 집중 파일럿.
당신이 관리하는 브라우저 피싱 보호: 탐지 방식, 당신이 맡는 일과 고객이 결정하는 일, 프라이버시, 파일럿 제안.
고객을 위해 운영하는 사기 인식 캠페인: 공개형 평가가 더 잘 측정하는 이유, 실시간 연습, 프라이버시 선택, 첫 캠페인.
각 자료에는 안내가 담긴 숨겨진 설정 슬라이드 2장이 있습니다. 서비스, 요금, 연락처는 직접 채워 넣으세요.
SafeToOpen은 피싱, 사기, 데이터 손실의 비용이 가장 큰 조직을 보호합니다.
자격 증명 탈취, 계정 탈취, 그리고 고객을 노리는 사기 웹사이트로부터 보호합니다.
환자 정보를 안전하게 지키고, 조직이 엄격한 프라이버시 요건을 충족하도록 돕습니다.
온라인 결제를 보호하고, 고객을 노리는 사칭 사이트로부터 방어합니다.
피싱과 사회공학 공격으로부터 민감한 커뮤니케이션과 데이터를 보호합니다.
피싱과 신원 기반 공격에 자주 노출되는 기관을 위한 선제적 보호.
고객사 감사인이 직접 확인할 수 있는 근거
네. 콘솔은 멀티 테넌트입니다 — 각 고객은 고유한 정책과 보고로 따로 관리됩니다.
이미 사용 중인 도구로 배포합니다. 두 제품 모두 Microsoft Intune, 그룹 정책 또는 RMM을 통해 관리형 브라우저 확장 프로그램으로 배포되며, 인증은 Microsoft Entra ID(Azure AD) 또는 Google Workspace를 사용합니다. MX 변경도, 메일 흐름 전환도, 엔드포인트 에이전트도 필요 없습니다.
네. 위협 피드는 MSP 및 엔터프라이즈 요금제에서 제공되어, 당신의 탐지와 운영을 강화합니다.
네 — SafeToOpen은 MSP 제공 모델을 지원합니다. SLA와 파트너십 옵션은 문의해 주세요.
일반적인 매니지드 서비스 도구와 달리, SafeToOpen은 브라우저와 받은편지함에서 직접 작동합니다. 한 번도 본 적 없는 피싱 사이트를 탐지하고, 위험한 데이터 제출을 막으며, 팀에 맥락과 함께 즉각적인 알림을 제공합니다.
네. 경고, 보안 메시지, 브랜딩을 각 고객 환경에 맞게 조정할 수 있어, 경험이 당신이 제공하는 서비스와 일치합니다.