숫자로 보는 금융 사기
30억 5천만 달러2025년 비즈니스 이메일 침해로 신고된 미국 내 피해액FBI IC3 2025 Internet Crime Report
83,099달러비즈니스 이메일 침해 공격에서 요구된 평균 송금액, 2025년 2분기Fortra, APWG Phishing Activity Trends 수록, 2025년 2분기
약 12시간피싱 사이트가 내려가기 전까지 살아 있는 평균 시간BlackBerry Global Threat Intelligence Report, 2025
SafeToOpen이 돕는 방법
클릭하는 순간의 직원, 그리고 경계 너머의 고객까지.
인증을 통과하는 결제 요청
새 계좌 정보가 적힌 연체 청구서, 또는 임원을 사칭한 결제 요청. SafeToOpen은 맞지 않는 점을 보여 주고, Executive 사용자의 심층 분석은 요청 내용 자체를 읽습니다.
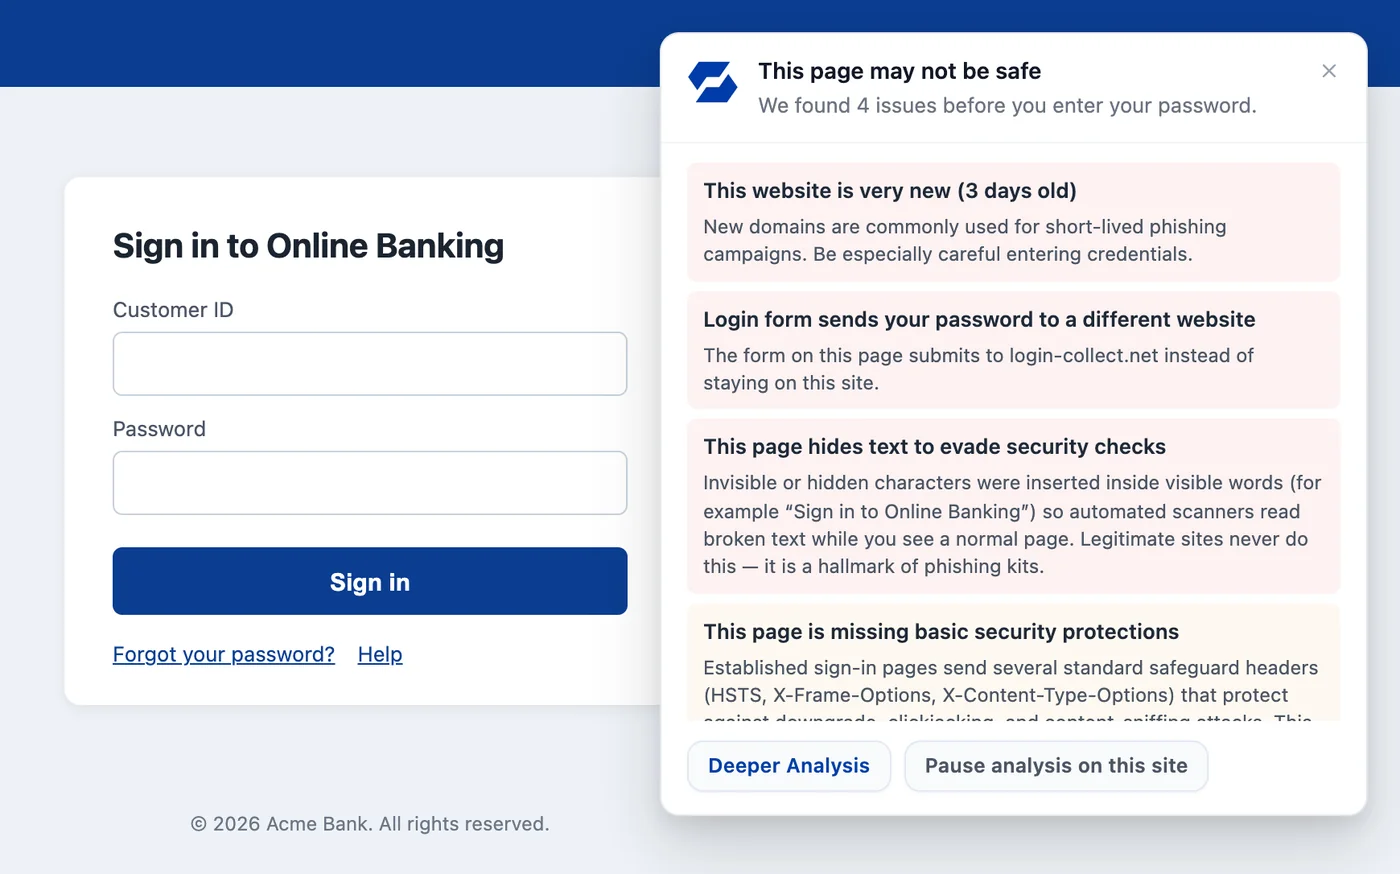
주장이 아니라 검증입니다
ISO/IEC 27001:2022 인증정보보호 관리체계를 독립 기관에서 인증받았습니다.Trust Center (영어) →
독립 침투 테스트독립 보안 업체의 테스트를 받았습니다. 요약 서한은 NDA 체결 후 제공합니다.Trust Center (영어) →
Google CASA 검증Google의 Cloud Application Security Assessment 평가를 받았습니다.Trust Center (영어) →
Microsoft 365 인증 추가 기능Microsoft 365 관리자라면 누구나 관리 센터에서 배포할 수 있으며, 메일 흐름은 바꾸지 않습니다.배포 가이드 (영어) →
자주 묻는 질문
Executive 사용자의 경우, 이메일이 수상해 보이면 저희 AI가 이메일을 읽고 가짜 CEO나 가짜 청구서처럼 어떤 종류의 사기인지 알려 줍니다. “Run deeper analysis”(심층 분석 실행) 버튼을 누르고 동의할 때만 실행되며, 이메일은 저장되거나 학습에 사용되지 않습니다.
네. Defender와 이메일 게이트웨이는 이미 알려진 악성 위협을 차단합니다. SafeToOpen은 너무 새로워서 어떤 목록에도 없는 피싱에 대비해, 클릭하는 순간 브라우저와 받은편지함에서 한 번 더 확인합니다.
아니요. SafeToOpen은 브라우징 데이터를 절대 수집, 저장, 판매하지 않습니다. 위협을 확인하는 데 필요한 최소한만 처리하고 분석 후 삭제합니다.
가짜 결제 요청으로 직접 확인해 보세요
조직에 대해 간단히 알려 주시면, 브라우저와 받은편지함에서 SafeToOpen을 보여 드립니다.