환자 정보를 노출시키는 클릭으로부터 지키세요.
의료 기관 직원들은 빠르게 일하고, 공용 기기를 쓰는 경우가 많으며, 늘 확인할 수는 없는 공급업체와 일합니다. SafeToOpen은 모든 페이지와 이메일을 열리는 순간 확인하고, 비밀번호나 환자 정보가 넘어가기 전에 경고합니다.
숫자로 보는 의료 분야 침해 사고
SafeToOpen이 돕는 방법
브라우저와 받은편지함에 보호 계층 하나. 의료진이 새로 배울 것은 없습니다.
가짜 로그인 페이지
IT 부서, 보험사, 공급업체로 위장한 미끼가 복제된 Microsoft 365 로그인 페이지와 포털 로그인 페이지로 이끕니다. VisionAI는 페이지 자체를 보고 사칭을 알아내며, 만들어진 지 몇 시간밖에 안 된 사이트도 마찬가지입니다.
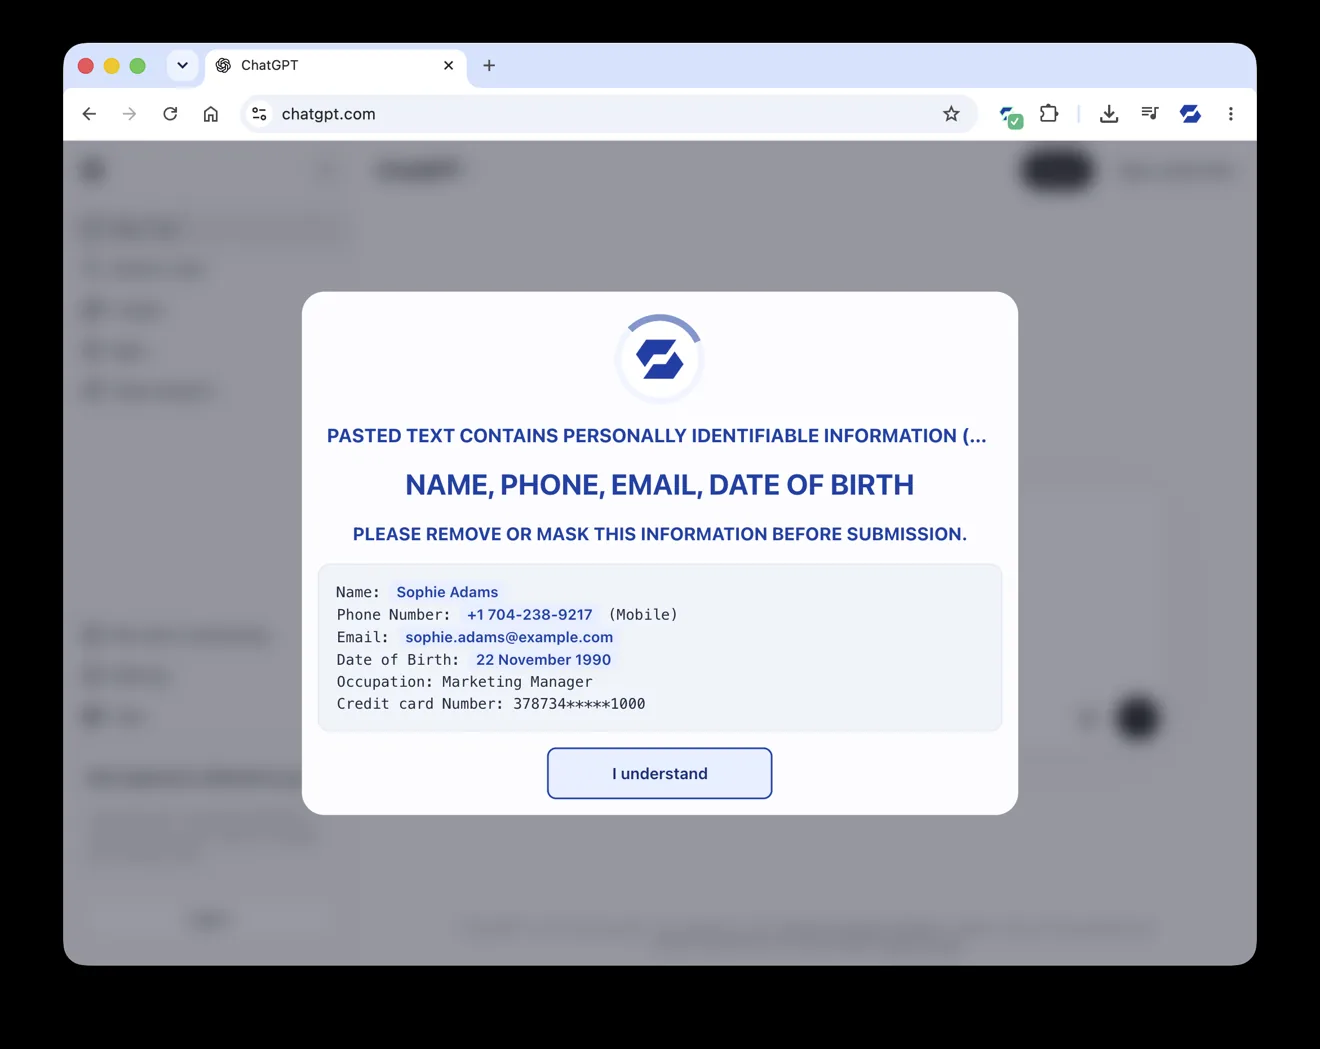
엉뚱한 곳에 들어간 환자 정보
Paste Guard는 이름, 신분증 번호, 그 밖의 개인정보가 웹사이트나 AI 도구에 붙여넣어지거나 입력되거나 업로드되는 순간, 무엇이든 전송되기 전에 경고합니다.
공급업체 이메일과 청구서 이메일
Outlook이나 Gmail에서 클릭 한 번으로 발신자, 링크, QR 코드, 첨부 파일에 대해 최대 71개 항목을 검사하고, 이유와 함께 알기 쉬운 답을 보여 줍니다.
측정할 수 있는 보안 인식
스캠 판별 테스트는 직원들이 이메일, 문자, 전화, QR 코드로 오는 실제 사기 기법에 어떻게 대응하는지 테스트하고, 빈틈이 어디인지 보여 줍니다.
주장이 아니라 검증입니다
자주 묻는 질문
아니요. SafeToOpen은 브라우징 데이터를 절대 수집, 저장, 판매하지 않습니다. 위협을 확인하는 데 필요한 최소한만 처리하고 분석 후 삭제합니다. Paste Guard는 결제 카드 데이터를 기기 자체에서 탐지합니다.
브라우저 보안 Business Plus는 관리자가 한 곳에서 모든 컴퓨터에 설치합니다. 이메일 보안은 Microsoft 365 관리 센터나 Google Workspace Marketplace에서 5분이 채 걸리지 않고 추가할 수 있으며, 메일 흐름은 바꾸지 않습니다.
아니요. 함께 작동합니다. 기존 도구는 이미 알려진 악성 위협을 차단하고, SafeToOpen은 클릭하는 순간 페이지나 이메일 자체를 판단하므로 갓 만들어진 피싱까지 잡아냅니다.
가짜 로그인 페이지로 직접 확인해 보세요
조직에 대해 간단히 알려 주시면, 브라우저와 받은편지함에서 SafeToOpen을 보여 드립니다.