Microsoft 365에 클릭 시점 보호를 더하세요.
Defender는 이메일, 엔드포인트, ID를 보호합니다. SafeToOpen은 그 어느 것도 보지 못하는 순간, 즉 비밀번호를 입력하기 전의 갓 만들어진 페이지를 지킵니다.
클릭이 여전히 중요한 이유
Microsoft 365와 함께 작동하는 방식
이미 갖춘 Microsoft 도구로 배포하고 운영합니다.
관리 센터에서 Outlook으로
Microsoft 365 관리자라면 누구나 Microsoft 365 관리 센터에서 이메일 추가 기능을 5분 안에 배포할 수 있으며, 메일 흐름은 바꾸지 않습니다.
Entra ID로 사용자 활성화
Microsoft Entra ID를 연결하면 직원의 사용자가 자동으로 활성화되며, 수동 온보딩이 필요 없습니다.
Microsoft 도구에서 바로 봉쇄
확인된 인시던트는 Defender for Endpoint에서 URL을 차단하고, Microsoft 365에서 테넌트 전체에 발신자를 차단하고, Entra ID에서 사용자를 로그아웃시키고, Microsoft Teams와 Microsoft Sentinel에 경보를 보낼 수 있습니다.
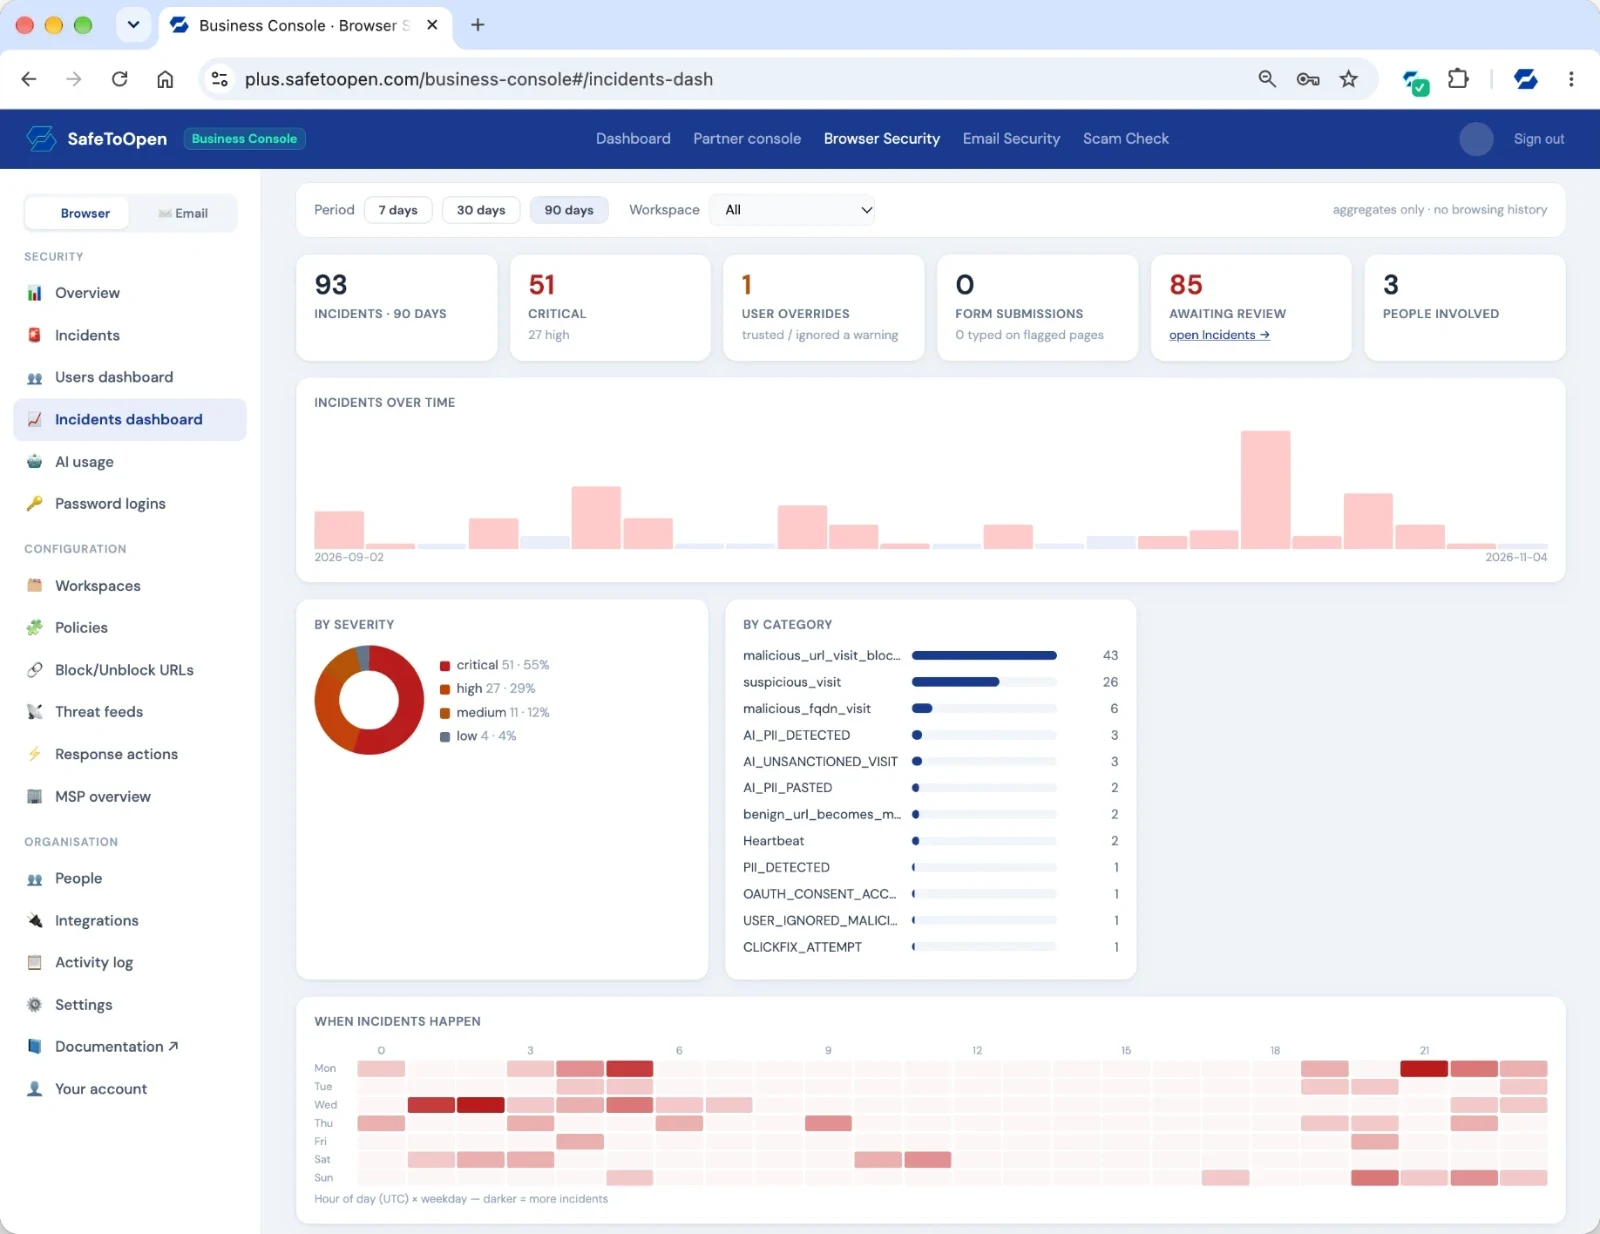
주장이 아니라 검증입니다
자주 묻는 질문
네. Microsoft 365 관리자는 M365 관리 센터에서, Google Workspace 관리자는 Workspace Marketplace에서 이메일 추가 기능을 배포할 수 있습니다 — 둘 다 5분이 채 걸리지 않으며, 메일 흐름 변경이나 인프라가 필요 없습니다. 기존 필터(Microsoft Defender, Google 기본 필터링, Mimecast 등)와 함께 작동합니다.
Microsoft Entra ID(Azure AD)나 Google Workspace를 포털에 연결하면 직원의 사용자가 자동으로 활성화됩니다 — 수동 온보딩도, 메일 흐름 변경도 없습니다. 이메일로 사용자를 초대할 수도 있습니다. 배포는 보통 5분이 채 걸리지 않으며, 대부분의 팀이 당일에 완전히 보호됩니다.
네. 확장 프로그램은 관리형 브라우저에 Microsoft의 테넌트 제한을 적용할 수 있어, 해당 브라우저에서는 개인 Microsoft 계정으로 아예 로그인할 수 없습니다. 계정 전체에 영향을 주는 제어이므로 기본적으로 꺼져 있으며, 워크스페이스별로 켭니다.
귀사의 Microsoft 365 테넌트에서 확인해 보세요
조직에 대해 간단히 알려 주시면, SafeToOpen이 Microsoft 365와 어떻게 함께 작동하는지 보여 드립니다.