Die Schutzschicht beim Klick, für Microsoft 365.
Defender schützt E-Mail, Endgeräte und Identitäten. SafeToOpen deckt den Moment ab, den keiner davon sehen kann: eine brandneue Seite, bevor ein Passwort eingetippt wird.
Warum es immer noch auf den Klick ankommt
LeitfadenWarum Microsoft Defender trotzdem Schutz auf Browser-Ebene braucht (auf Englisch) →
So passt es zu Microsoft 365
Ausgerollt und betrieben mit den Microsoft-Tools, die Sie bereits haben.
Outlook, über das Admin Center
Jeder Microsoft-365-Administrator kann das E-Mail-Add-in in unter fünf Minuten über das Microsoft 365 Admin Center ausrollen, ohne Änderungen am Mailfluss.
Plätze aus Entra ID
Verbinden Sie Microsoft Entra ID, und Plätze werden für Ihre Mitarbeitenden automatisch aktiviert, ohne manuelles Onboarding.
Edge und Chrome, ausgerollt mit Intune
Zero-Touch-Rollout über Intune oder Gruppenrichtlinien, mit vorab registrierten Nutzern.
Eindämmung in Ihren Microsoft-Tools
Ein bestätigter Vorfall kann die URL in Defender for Endpoint sperren, den Absender für den gesamten Tenant in Microsoft 365 blockieren, den Nutzer in Entra ID abmelden und Microsoft Teams sowie Microsoft Sentinel alarmieren.
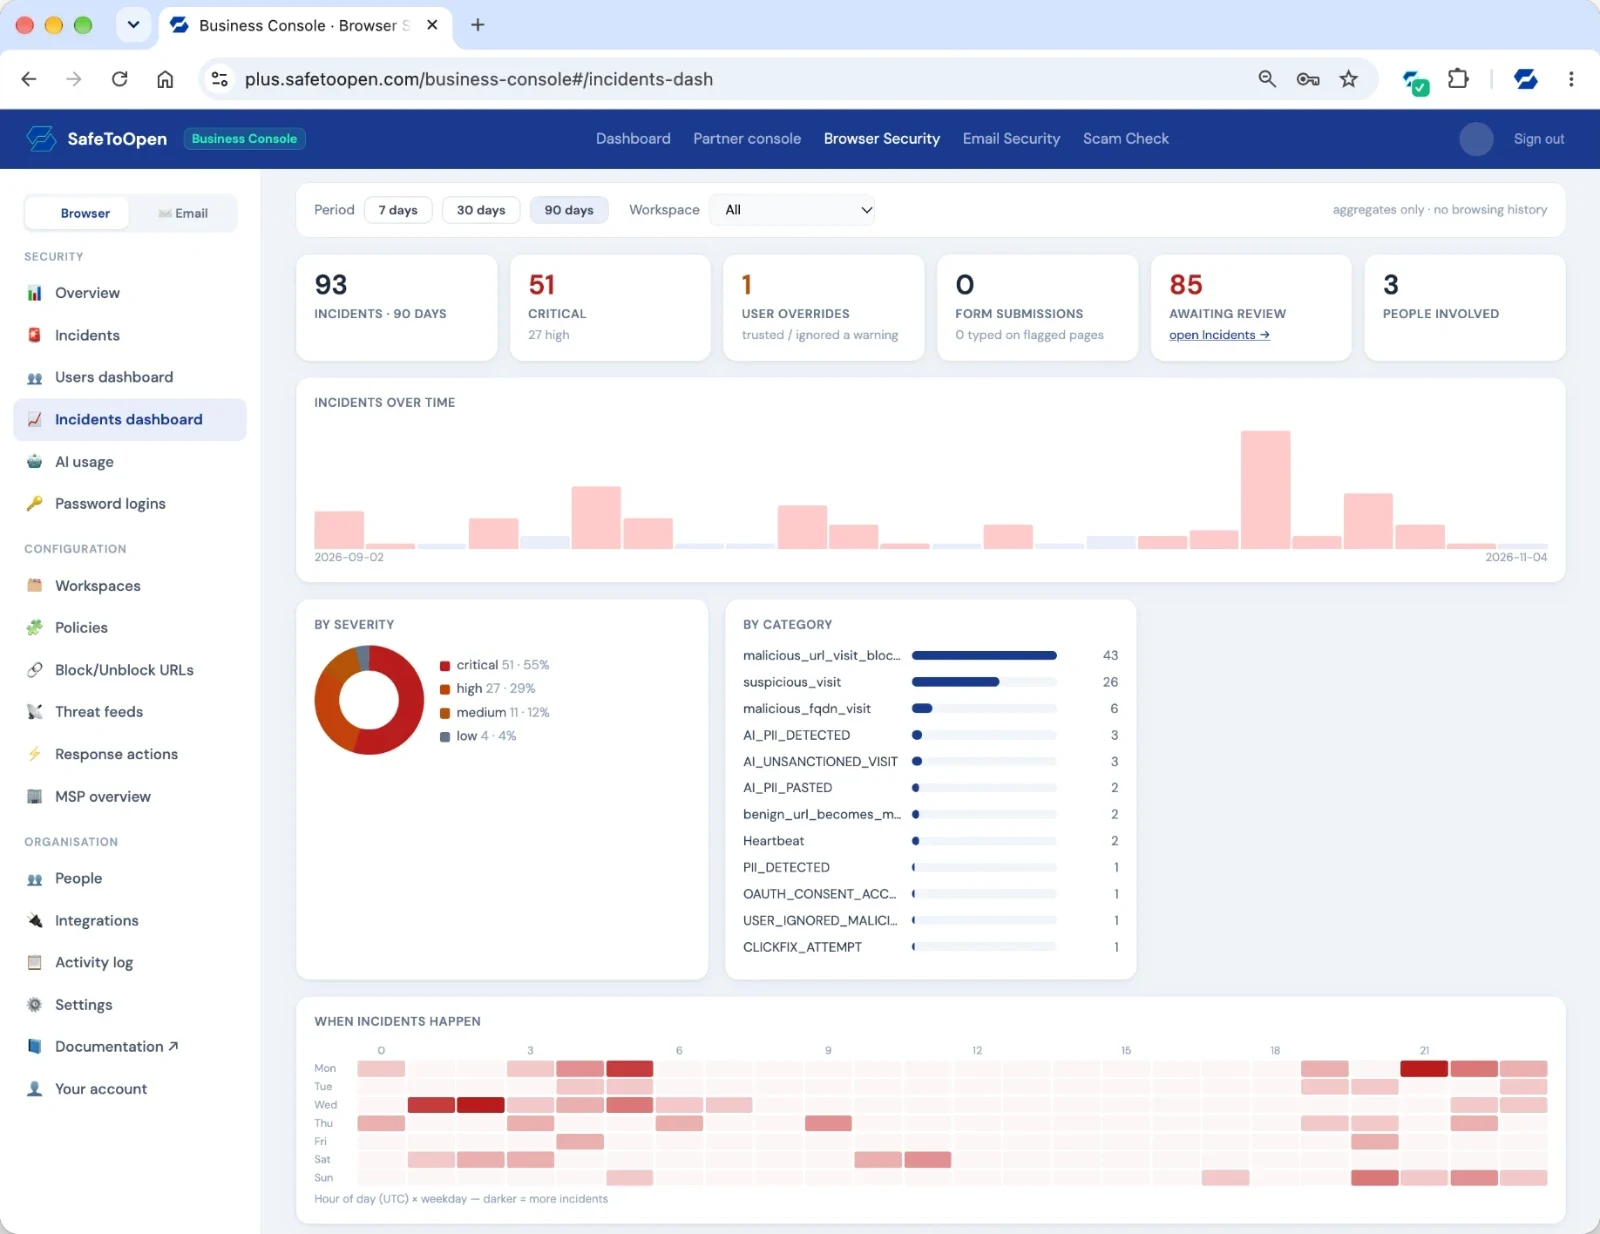
Geprüft, nicht nur behauptet
Weiterlesen
Warum Microsoft Defender trotzdem Schutz auf Browser-Ebene braucht
Was Defender abdeckt, und den Moment, den es nicht sehen kann.
Lesen (auf Englisch) → AnleitungBrowser-Sicherheit mit Intune bereitstellen
Identität, Richtlinien und die üblichen Stolperfallen.
Lesen (auf Englisch) → HintergrundWarum EDR und Antivirus webbasierte Bedrohungen übersehen
Warum der Browser eine eigene Schutzschicht braucht.
Lesen (auf Englisch) →Fragen, beantwortet
Ja. Jeder Microsoft-365-Administrator kann das E-Mail-Add-in über das M365 Admin Center ausrollen, jeder Google-Workspace-Administrator über den Workspace Marketplace – beides dauert unter fünf Minuten, ohne Änderungen am Mailfluss und ohne Infrastruktur. Es arbeitet ergänzend zu Ihrem vorhandenen Filter (Microsoft Defender, Googles native Filterung, Mimecast und ähnliche).
Verbinden Sie Microsoft Entra ID (Azure AD) oder Google Workspace mit dem Portal, und Plätze werden für Ihre Mitarbeitenden automatisch aktiviert – kein manuelles Onboarding, keine Änderungen am Mailfluss. Sie können Nutzer auch per E-Mail einladen. Die Bereitstellung dauert in der Regel unter fünf Minuten, und die meisten Teams sind am selben Tag vollständig geschützt.
Ja. Die Erweiterung kann die Mandanteneinschränkungen von Microsoft in verwalteten Browsern durchsetzen, sodass sich ein privates Microsoft-Konto in diesem Browser gar nicht erst anmelden kann. Weil diese Kontrolle ganze Konten betrifft, ist sie standardmäßig ausgeschaltet und wird pro Workspace eingeschaltet.
Sehen Sie es in Ihrem Microsoft-365-Tenant
Erzählen Sie uns ein wenig über Ihre Organisation, und wir zeigen Ihnen, wie sich SafeToOpen neben Microsoft 365 einfügt.