クリック時の防御層を、 Microsoft 365 に。
Defender はメール、エンドポイント、ID をカバーします。SafeToOpen がカバーするのは、そのどれにも見えない瞬間、つまりパスワードが入力される前のまったく新しいページです。
それでもクリックが重要な理由
Microsoft 365 との組み合わせ方
すでにお持ちの Microsoft ツールで展開し、運用できます。
Outlook は管理センターから
Microsoft 365 の管理者であれば誰でも、Microsoft 365 管理センターからメールアドインを5分以内に展開できます。メールフローの変更は不要です。
シートは Entra ID から
Microsoft Entra ID を接続すると、スタッフのシートが自動的に有効になります。手動のオンボーディングは不要です。
Microsoft ツールでの封じ込め
確認されたインシデントに対して、Defender for Endpoint で URL をブロックし、Microsoft 365 でテナント全体の送信者をブロックし、Entra ID でユーザーをサインアウトさせ、Microsoft Teams と Microsoft Sentinel にアラートを送ることができます。
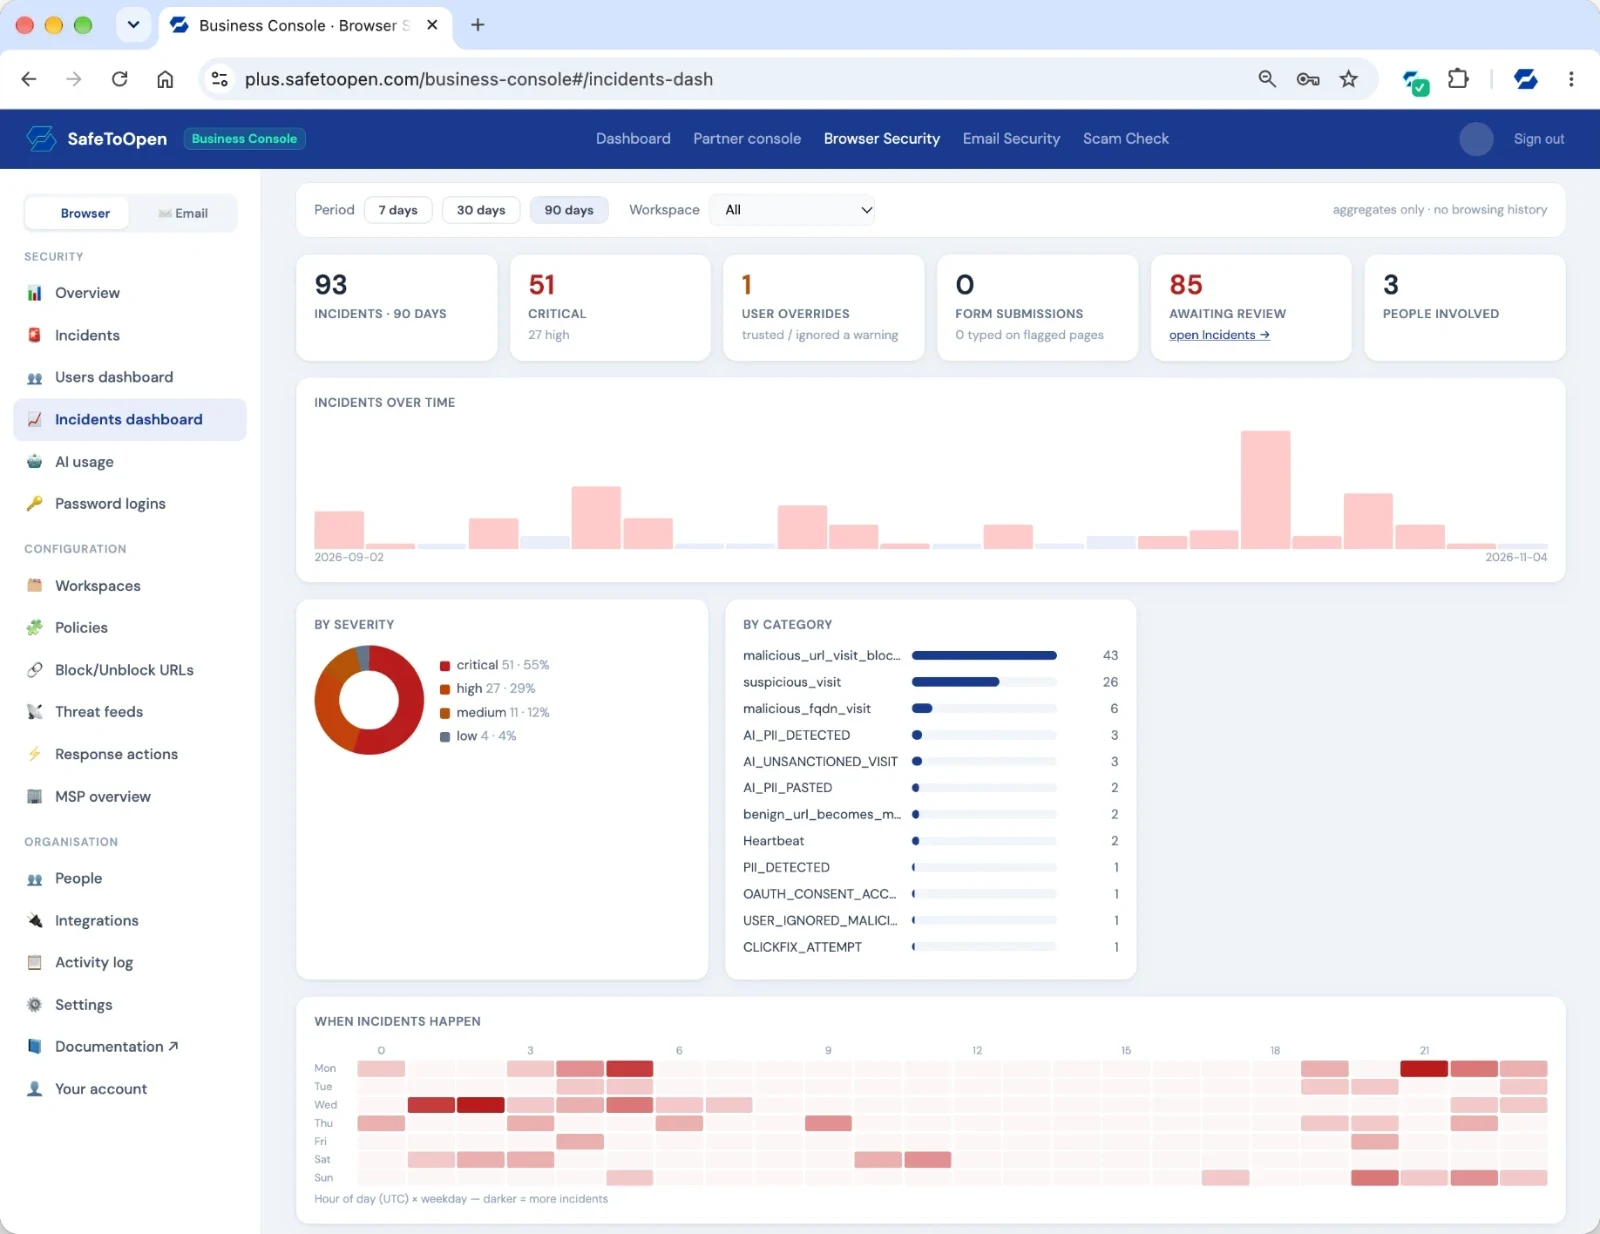
うたうだけでなく、確かめられています
よくある質問
はい。Microsoft 365 の管理者なら M365 管理センターから、Google Workspace の管理者なら Workspace Marketplace からメールアドインを展開できます。どちらも5分以内に完了し、メールフローの変更もインフラも不要です。既存のフィルター(Microsoft Defender、Google の標準フィルタリング、Mimecast など)と並行して動作します。
Microsoft Entra ID(Azure AD)または Google Workspace をポータルに接続すると、スタッフのシートが自動的に有効になります。手動のオンボーディングもメールフローの変更も不要です。メールでユーザーを招待することもできます。展開は通常5分以内で、ほとんどのチームがその日のうちに完全に保護されます。
はい。拡張機能は管理対象のブラウザで Microsoft のテナント制限を適用できるため、そのブラウザでは個人の Microsoft アカウントでまったくサインインできなくなります。アカウント全体に関わる制御のため、既定ではオフになっており、ワークスペースごとに有効にします。
自社の Microsoft 365 テナントでご覧ください
組織について少し教えてください。SafeToOpen が Microsoft 365 とどう組み合わさるのかをご紹介します。