Ajoutez la protection au moment du clic à Microsoft 365.
Defender couvre la messagerie, les postes de travail et l’identité. SafeToOpen couvre l’instant qu’aucun d’eux ne voit : une page toute récente, avant qu’un mot de passe soit saisi.
Pourquoi le clic compte toujours
GuidePourquoi Microsoft Defender a encore besoin d’une protection au niveau du navigateur (en anglais) →
Comment il s’intègre à Microsoft 365
Déployé et géré avec les outils Microsoft que vous avez déjà.
Outlook, depuis le centre d’administration
Tout administrateur Microsoft 365 peut déployer le module de messagerie via le centre d’administration Microsoft 365 en moins de cinq minutes, sans modifier le flux de messagerie.
Des postes attribués depuis Entra ID
Connectez Microsoft Entra ID et les postes sont activés automatiquement pour votre personnel, sans intégration manuelle.
Edge et Chrome, déployés avec Intune
Un déploiement sans intervention via Intune ou une stratégie de groupe, avec des utilisateurs préenregistrés.
Le confinement dans vos outils Microsoft
Un incident confirmé peut bloquer l’URL dans Defender for Endpoint, bloquer l’expéditeur pour tout le locataire dans Microsoft 365, déconnecter l’utilisateur dans Entra ID, et alerter Microsoft Teams et Microsoft Sentinel.
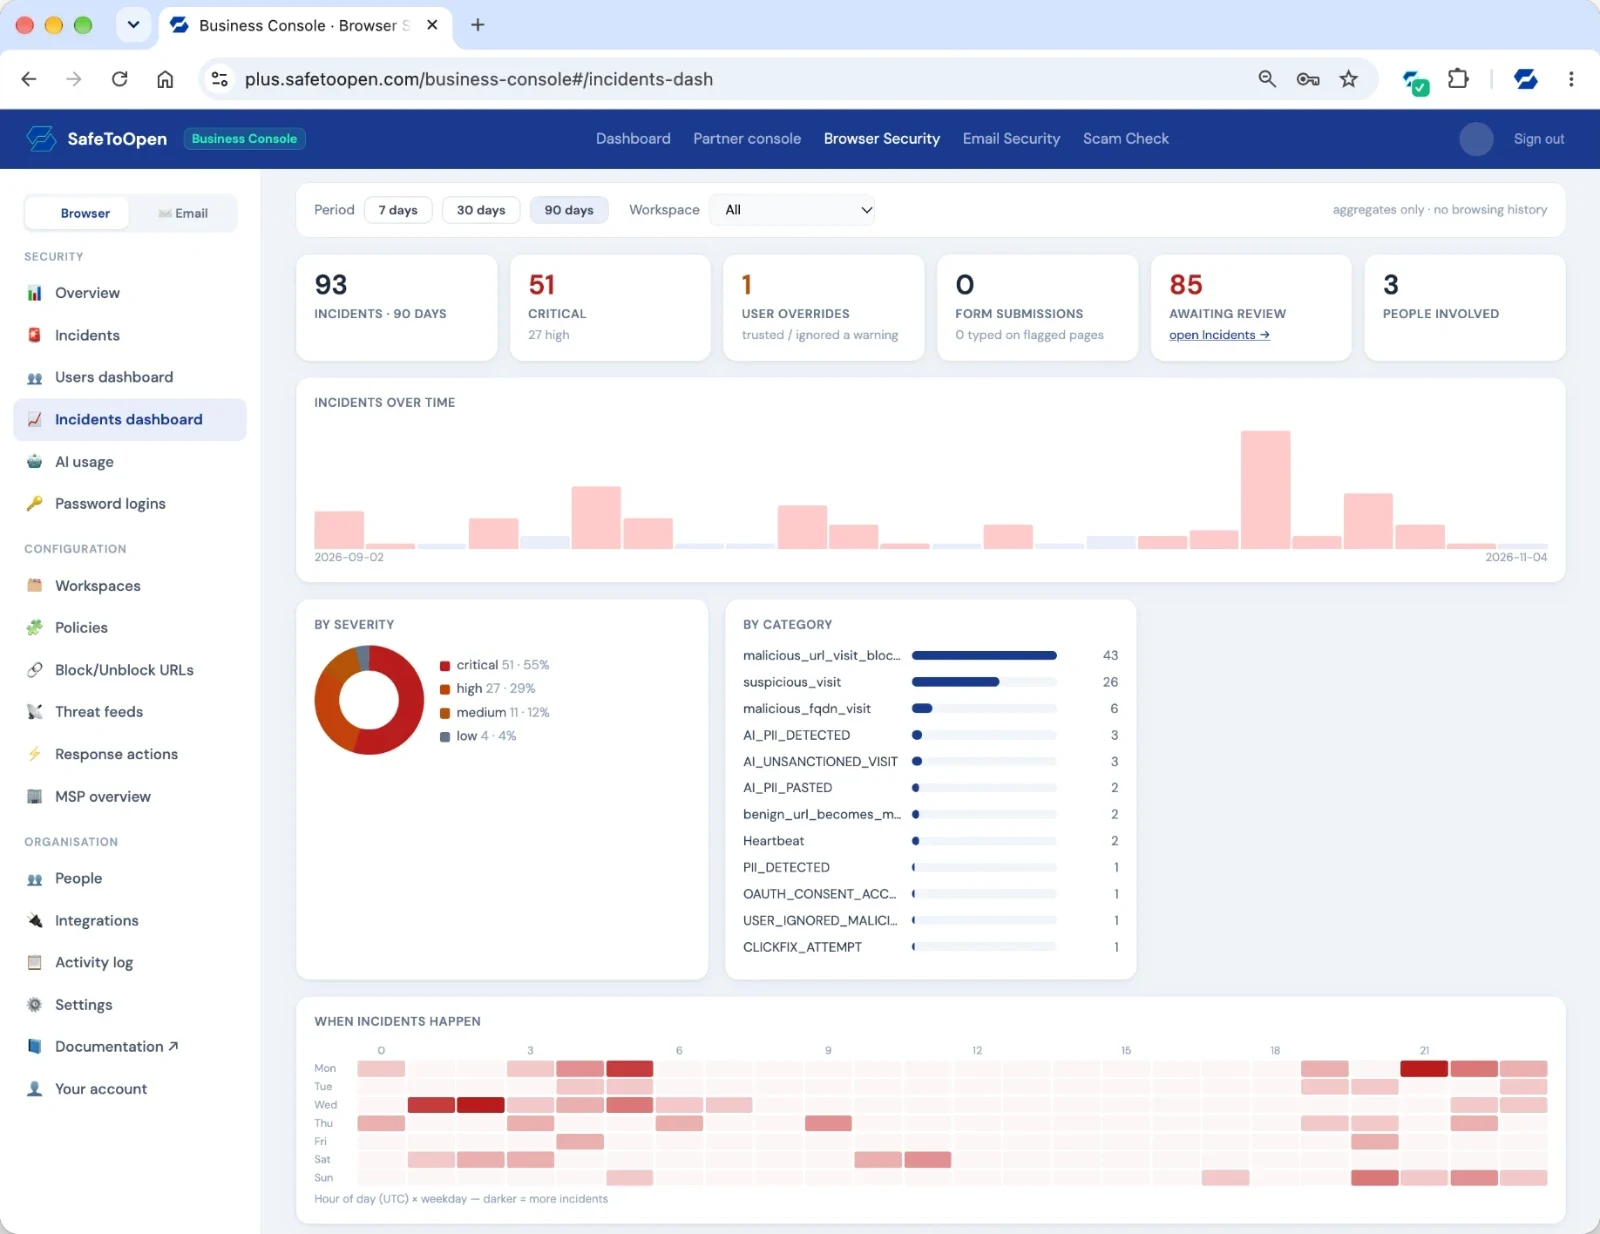
Vérifié, pas seulement affirmé
Pour aller plus loin
Pourquoi Microsoft Defender a encore besoin d’une protection au niveau du navigateur
Ce que couvre Defender, et l’instant qu’il ne voit pas.
Lire (en anglais) → Guide pratiqueDéployer la sécurité du navigateur avec Intune
Identité, stratégies et pièges courants.
Lire (en anglais) → DécryptagePourquoi l’EDR et l’antivirus ratent les menaces web
Pourquoi le navigateur a besoin de sa propre protection.
Lire (en anglais) →Vos questions, nos réponses
Oui. Tout administrateur Microsoft 365 peut déployer le module de messagerie via le centre d’administration M365, et tout administrateur Google Workspace via le Workspace Marketplace — les deux prennent moins de cinq minutes, sans changement de flux de messagerie ni infrastructure. Il fonctionne en complément de votre filtre existant (Microsoft Defender, le filtrage natif de Google, Mimecast et similaires).
Connectez Microsoft Entra ID (Azure AD) ou Google Workspace au portail et les postes sont activés automatiquement pour votre personnel — sans intégration manuelle, sans changement de flux de messagerie. Vous pouvez aussi inviter les utilisateurs par e-mail. Le déploiement prend généralement moins de cinq minutes, et la plupart des équipes sont entièrement protégées le jour même.
Oui. L’extension peut appliquer les restrictions de locataire de Microsoft sur les navigateurs gérés : un compte Microsoft personnel ne peut alors plus du tout se connecter dans ce navigateur. Comme ce contrôle s’applique à des comptes entiers, il est désactivé par défaut et s’active par espace de travail.
Voyez-le sur votre locataire Microsoft 365
Parlez-nous un peu de votre organisation et nous vous montrerons comment SafeToOpen s’intègre aux côtés de Microsoft 365.