
Découvrez qui, dans votre équipe, se laisserait piéger par une vraie arnaque.
Le Test anti-arnaque est un test de sensibilisation à la cybersécurité pour les employés, une épreuve chronométrée, à vos couleurs, qui mesure la capacité à repérer les arnaques : elle s’appuie sur les techniques réellement employées par les criminels entre 2024 et 2026 (domaines sosies, faux CAPTCHA, détournements de paiement, appels deepfake), par e-mail, SMS, téléphone, QR et six autres canaux. Chaque personne reçoit son propre lien et ses propres questions. Vous obtenez un score, pas une impression.
Même les personnes prudentes en ratent quelques-unes
Ce n’est pas un échec, c’est le niveau qu’ont atteint les arnaques. Tout le monde peut faire notre quiz public gratuit, douze questions issues du même matériau que le Test anti-arnaque, et voici les résultats obtenus jusqu’ici. Ils se mettent à jour au fur et à mesure des nouvelles participations.
Nous testons le jugement, à découvert
Pas de pièges, pas de faux e-mails des « RH ». Les gens savent qu’ils sont testés, puis ils affrontent les vraies techniques, sous contrainte de temps, et chaque réponse est notée. Essayez une vraie question et trouvez tous les signaux d’alerte :
Comment fonctionne une campagne Test anti-arnaque
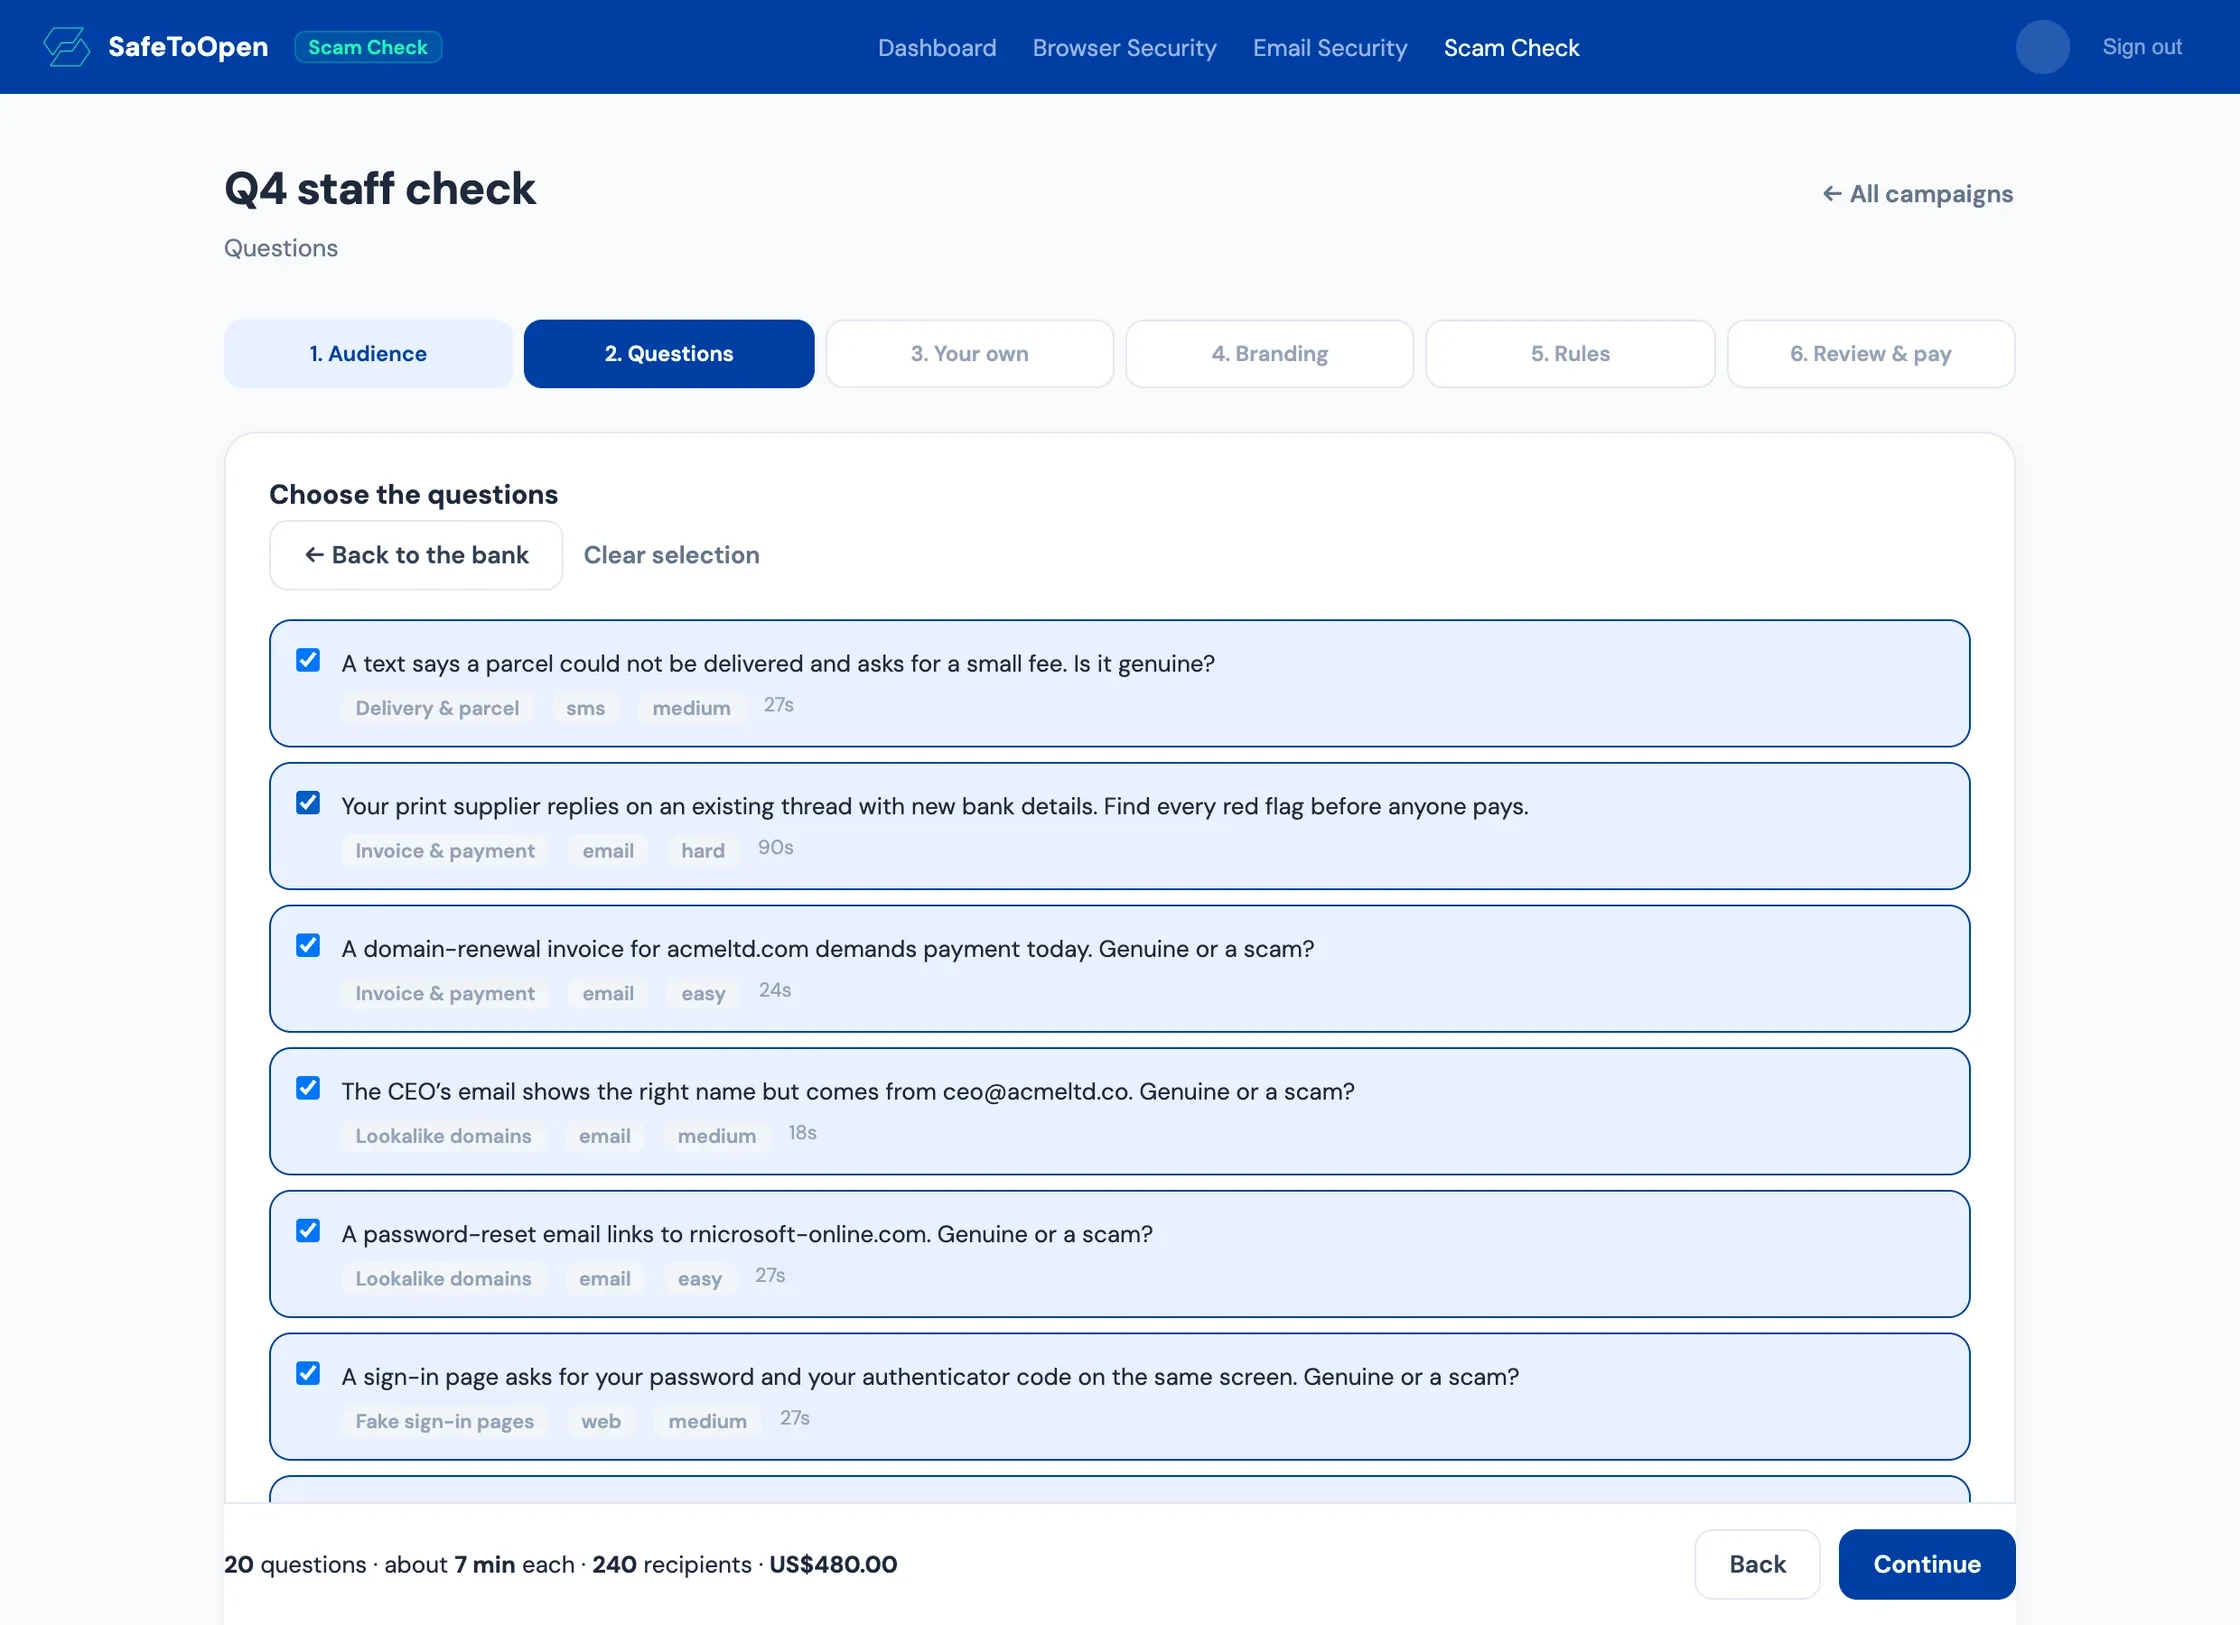
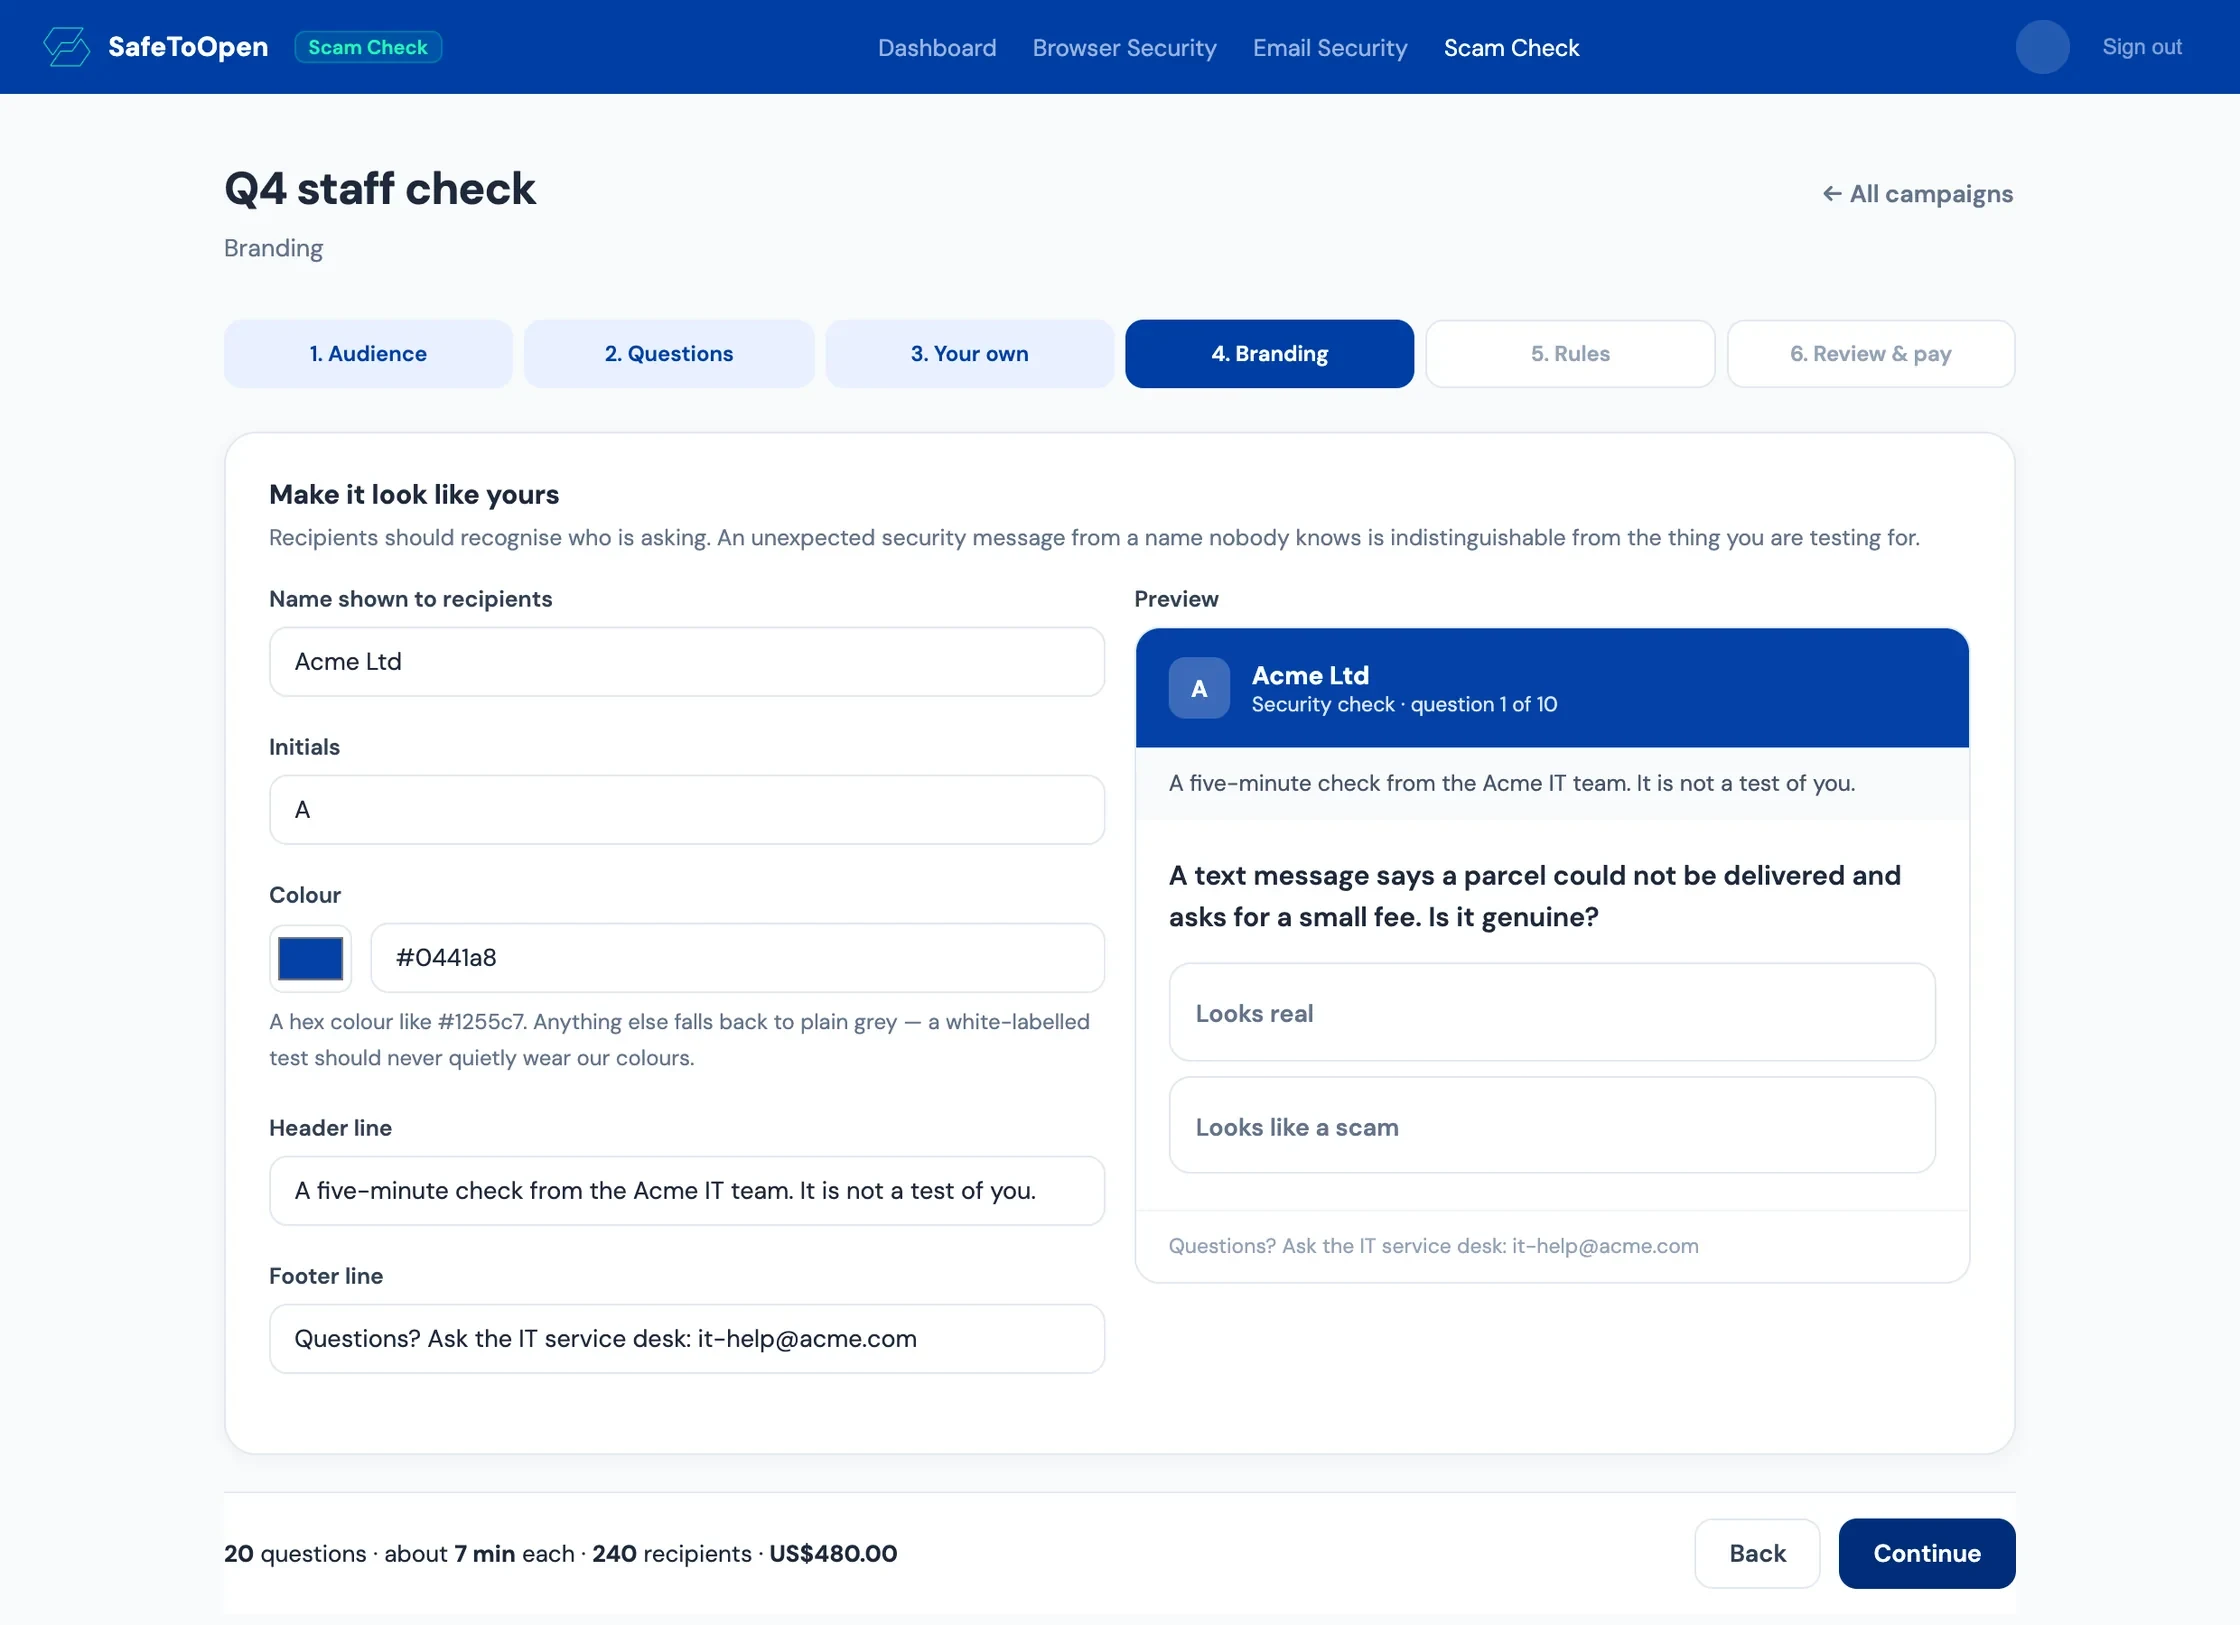
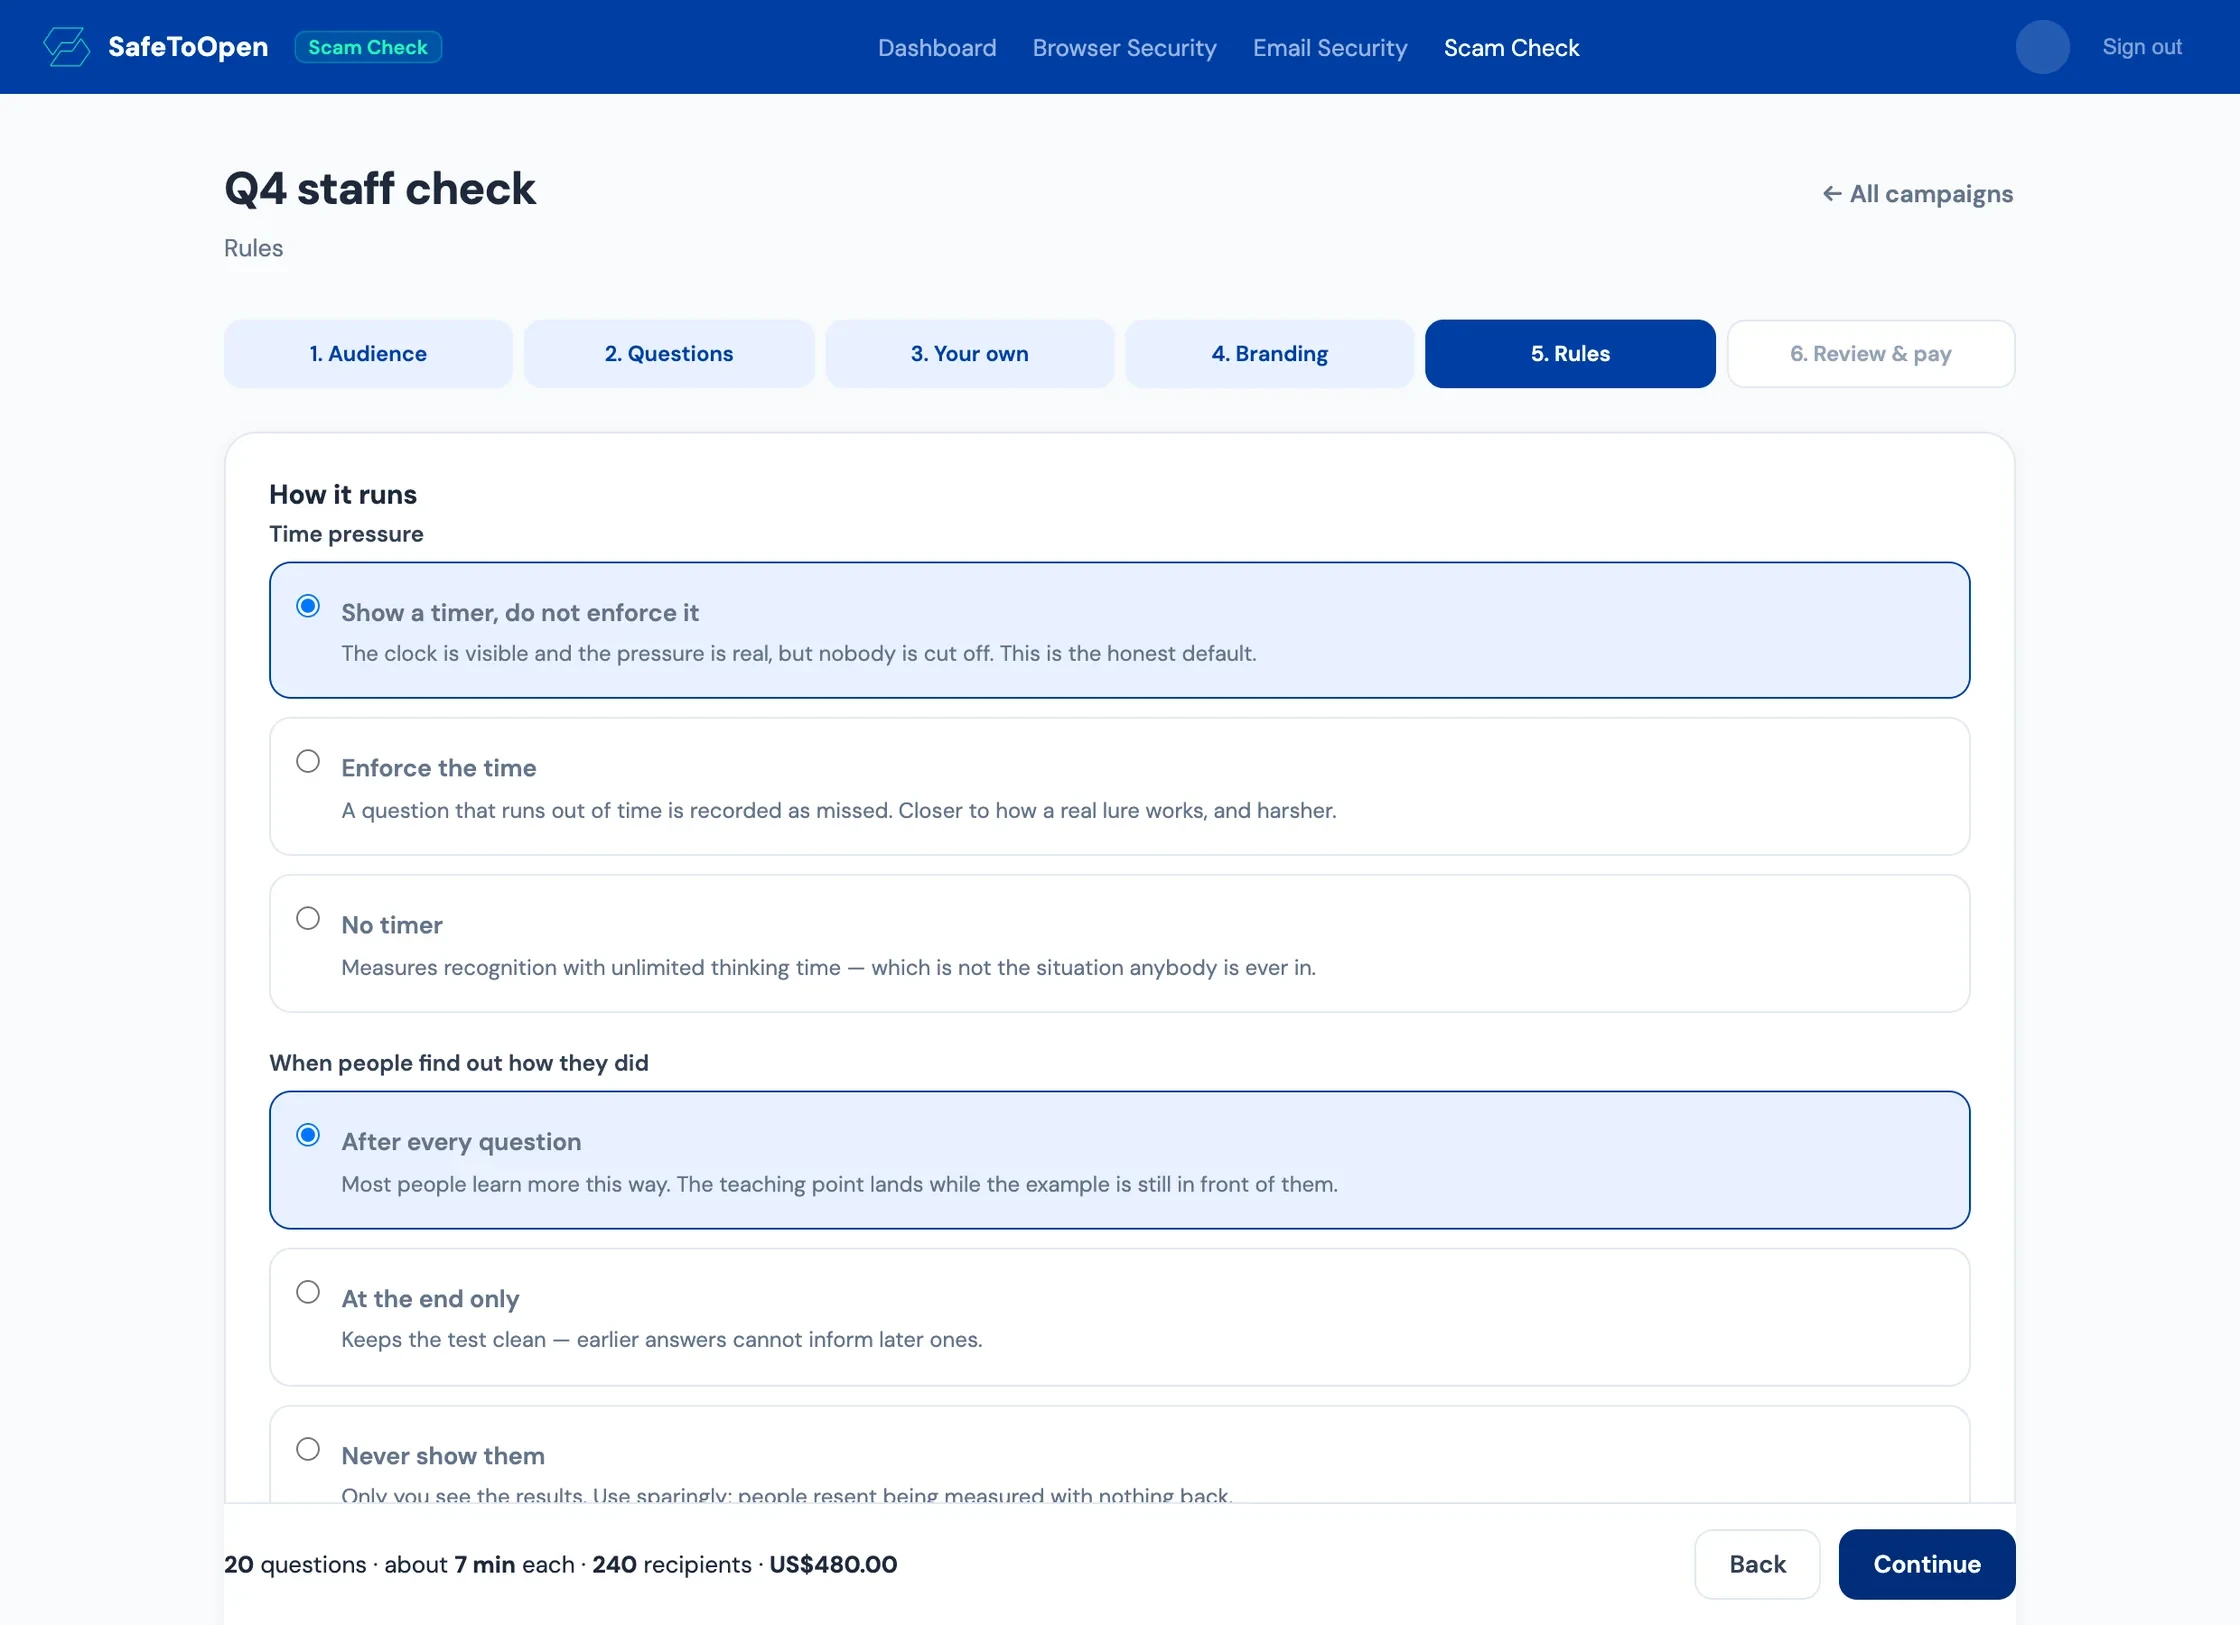
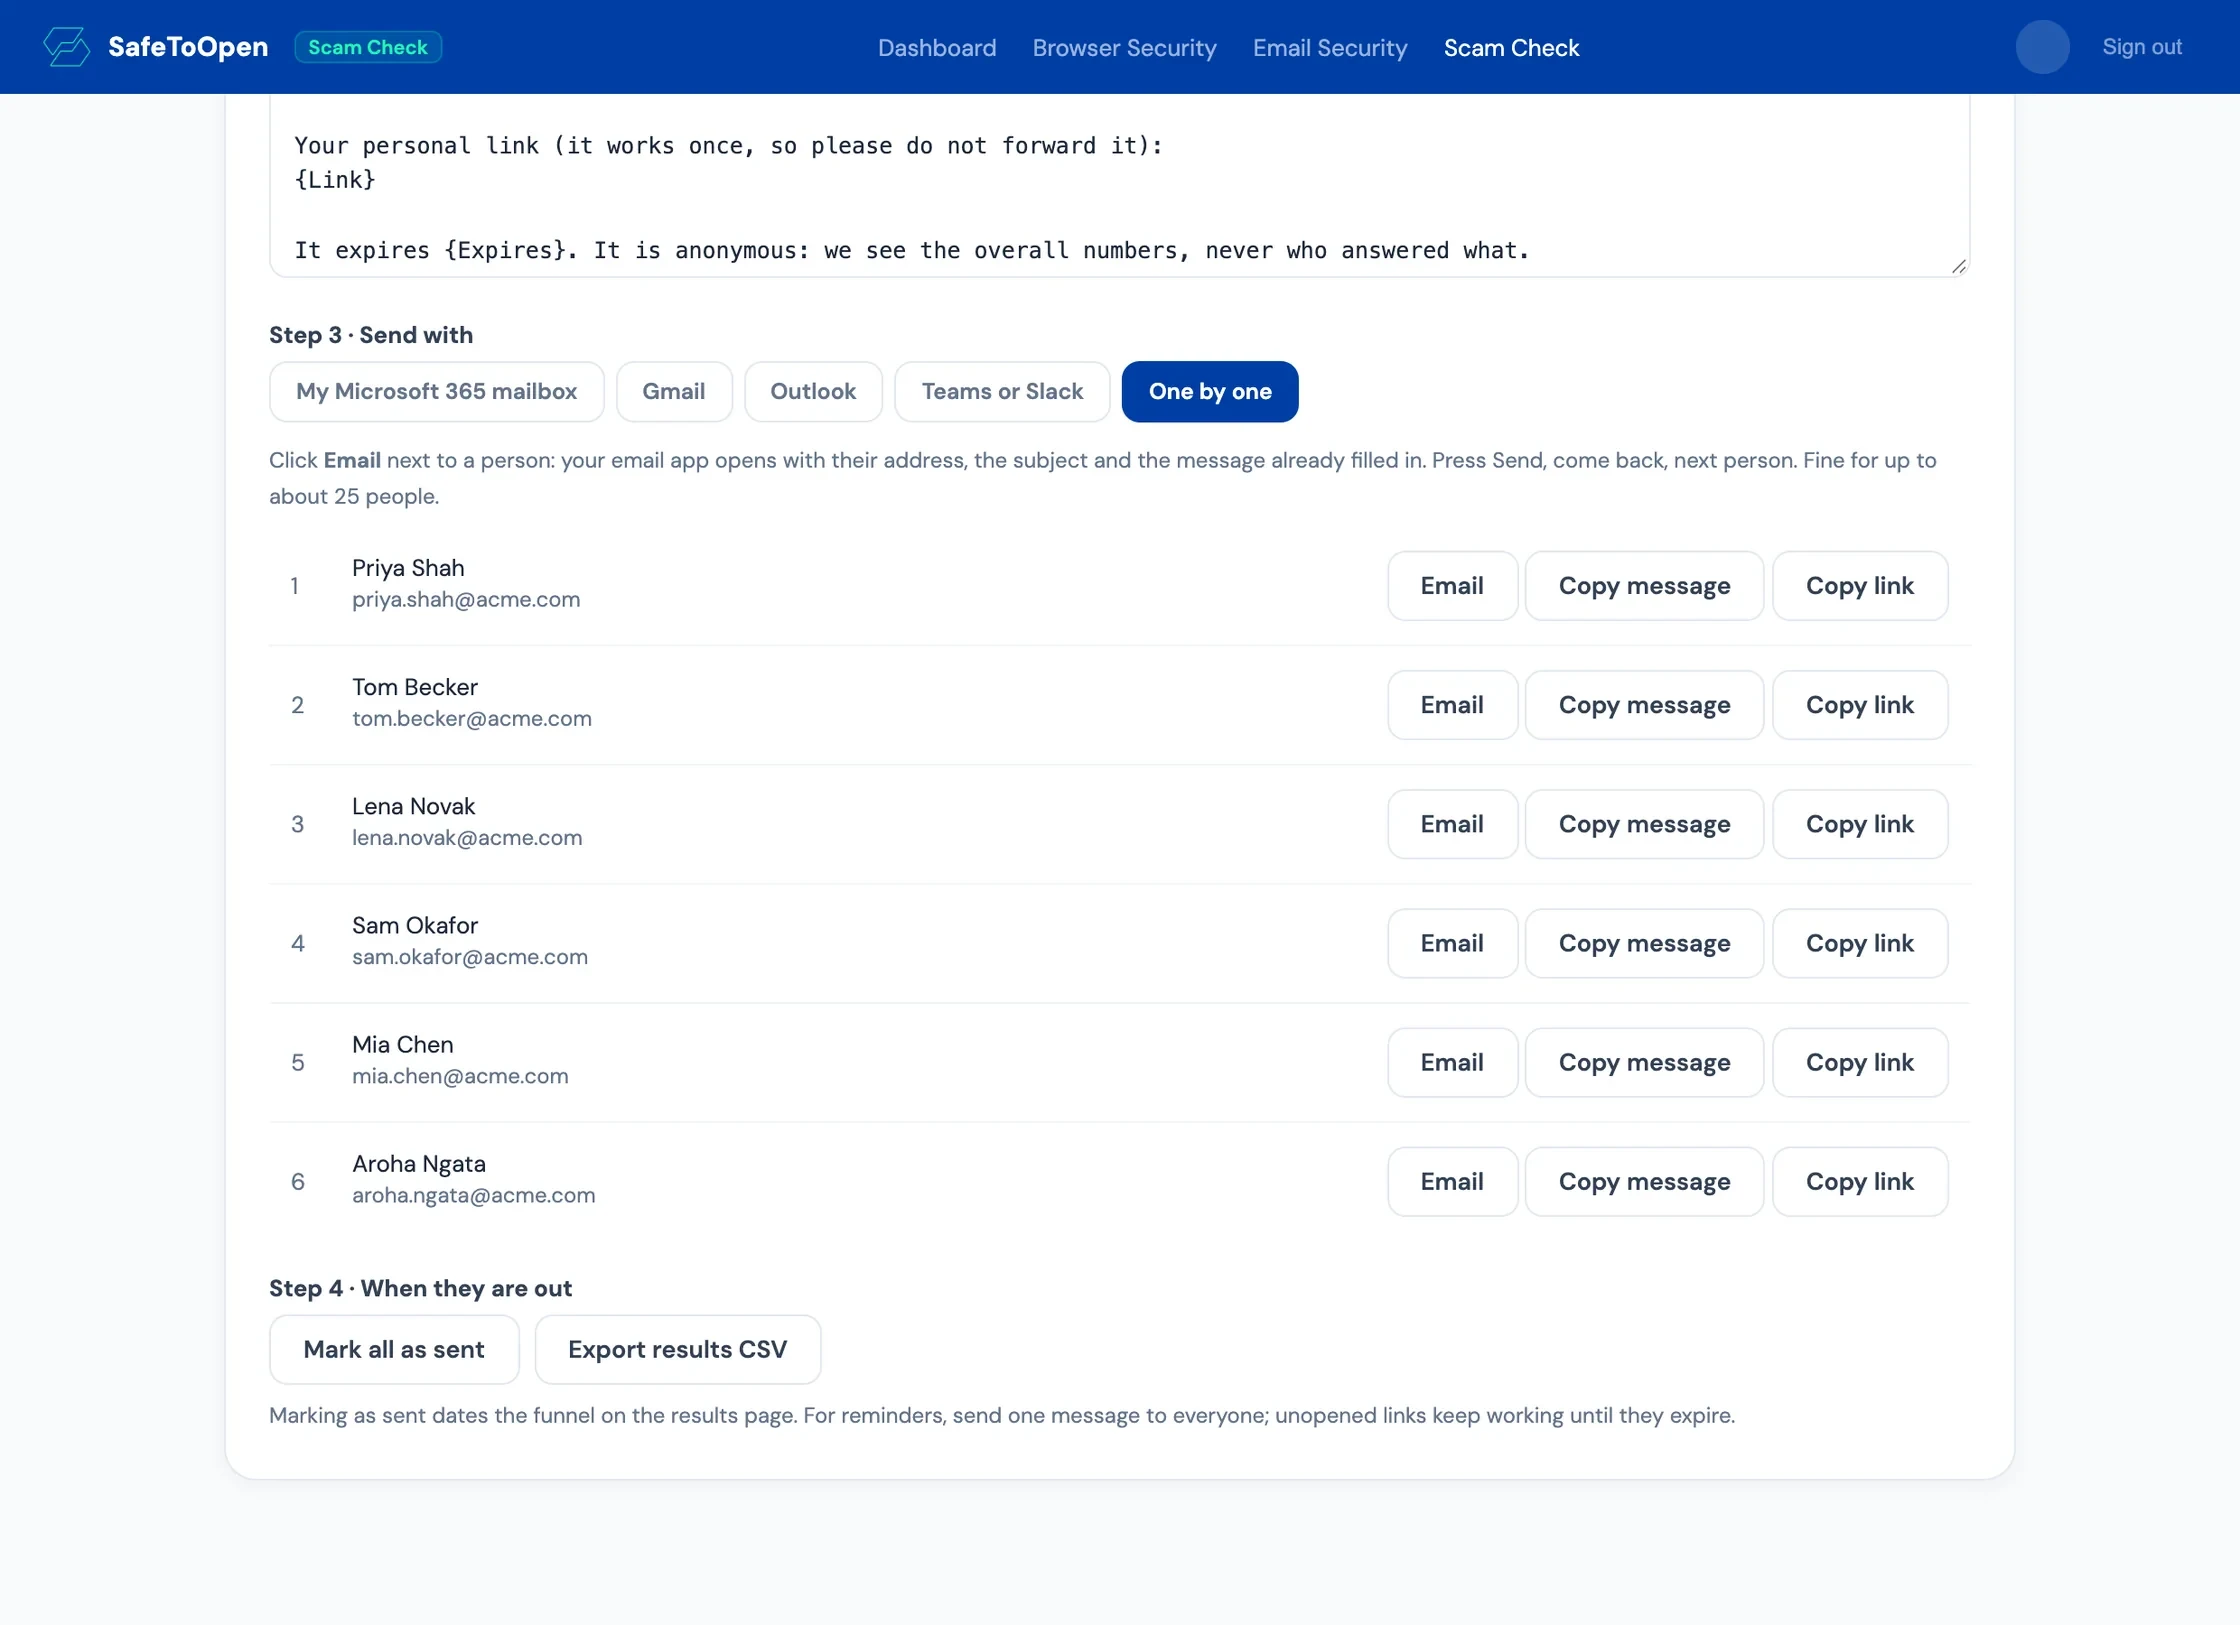
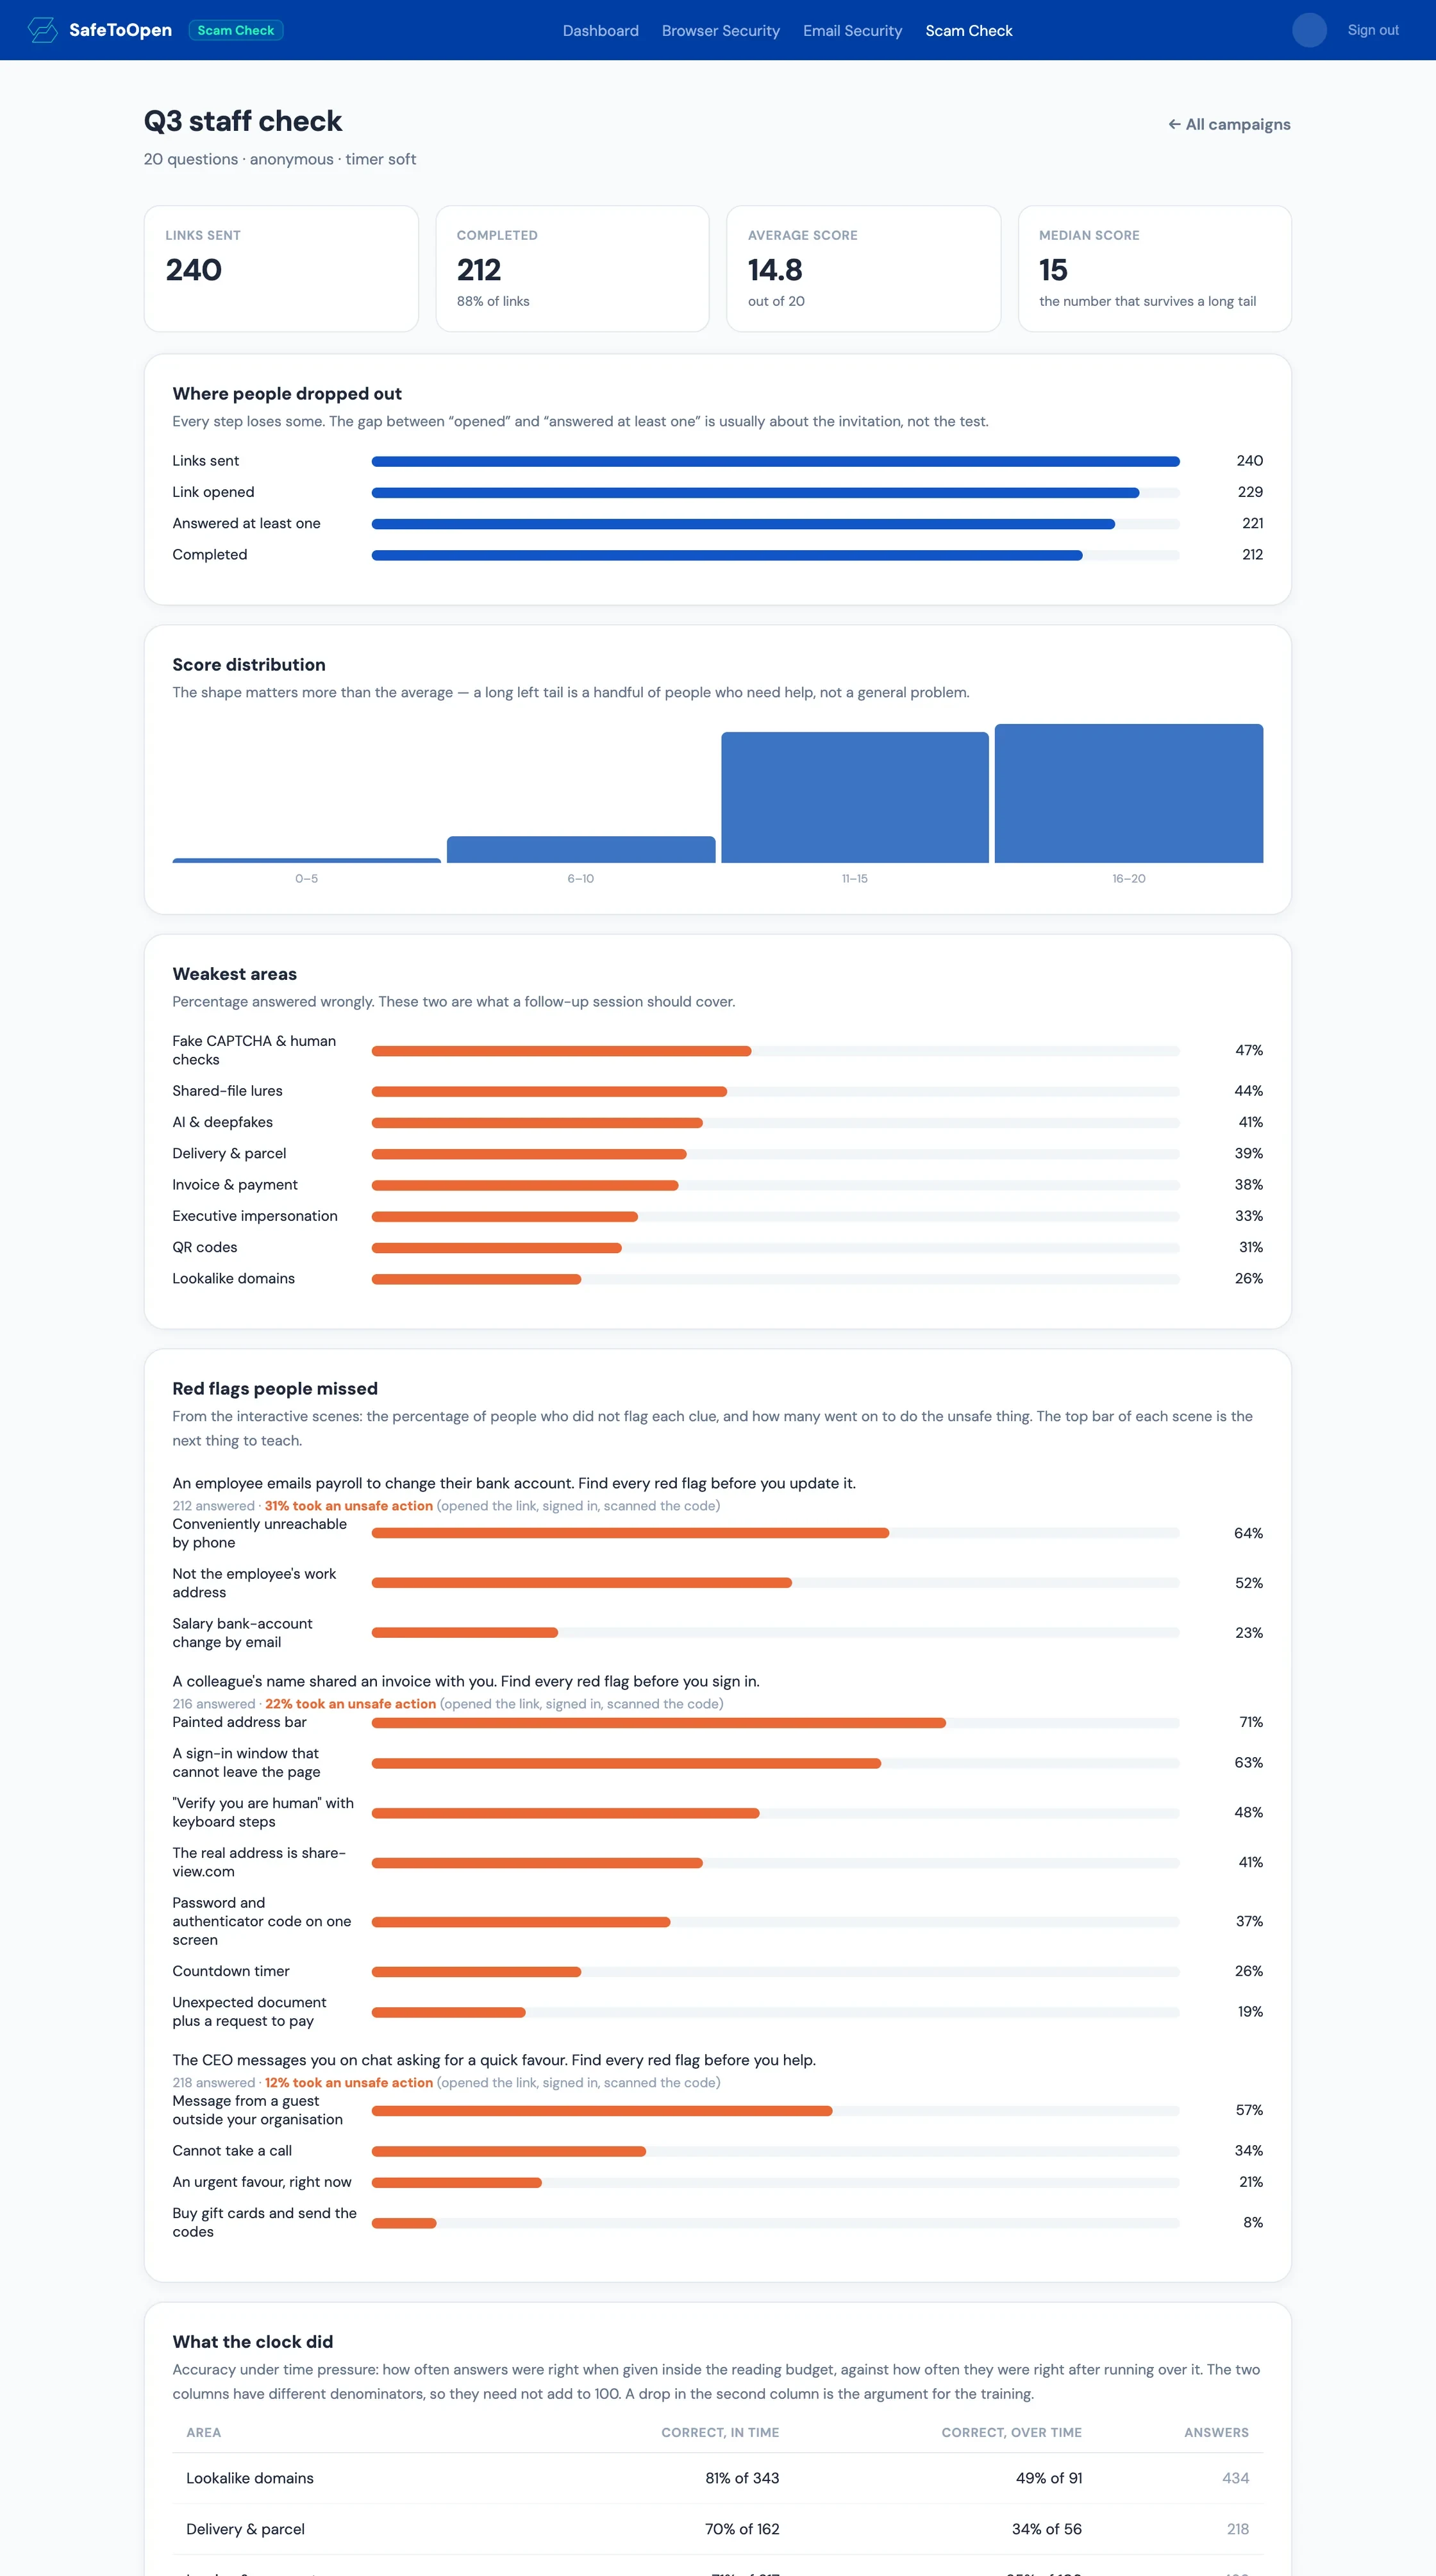
La vraie console du Test anti-arnaque, avec des données d’exemple.
Les arnaques n’arrivent pas que par e-mail
GuideStatistiques de l’hameçonnage 2026 : chaque chiffre sourcé (en anglais) →
243 questions, pour chaque voie qu’emprunte réellement une arnaque
Tout est écrit à partir de techniques d’arnaque réelles observées entre 2024 et 2026, pas une bibliothèque de modèles figée depuis le jour où quelqu’un l’a rédigée. Prenez une catégorie entière, filtrez sur les canaux que vos collaborateurs utilisent vraiment, ou laissez le générateur répartir une campagne sur l’ensemble.
La banque de questions est actualisée chaque mois à partir de ce que notre scanner observe sur le terrain ; une question étiquetée vue ce mois-ci est donc un leurre qui visait de vraies personnes il y a quelques semaines. C’est cela qu’une bibliothèque de formation figée ne peut pas copier.
Test anti-arnaque et simulation de phishing, côte à côte
Ce que vous apprend une campagne de faux e-mails d’hameçonnage, face à ce que vous apprend un Test anti-arnaque.
Huit différences qui comptent
| Une campagne d’e-mails d’hameçonnage classique | Test anti-arnaque SafeToOpen | |
|---|---|---|
| Ce qui est mesuré | ✗Qui a cliqué sur un e-mail type | ✓Le jugement, noté face à de vraies techniques d’arnaque |
| Non-participation | ✗Comptée comme une réussite : le silence ressemble à de la compétence | ✓Visible en « non commencé » : vous savez de qui vous ne savez rien |
| Canaux testés | ✗E-mail uniquement | ✓E-mail, SMS, voix, QR, web, messagerie, réseaux sociaux, application, places de marché, courrier |
| Réalisme | ✗Bibliothèque de modèles | ✓Domaines sosies, faux CAPTCHA, détournements de paiement, deepfakes, arnaques régionales |
| Expérience des collaborateurs | ✗Tromperie : retombées documentées sur la confiance et du côté des RH | ✓Un test ouvert, que les gens peuvent même apprécier, avec un retour après chaque réponse |
| Qui peut être testé | ✗Les salariés présents dans votre annuaire | ✓Vos collaborateurs et vos clients, en marque blanche, sans annuaire |
| Confidentialité | ✗Suivi individuel, toujours | ✓Mode anonyme : des résultats sans qu’aucun nom ne soit jamais conservé |
| Tarifs | ✗Abonnement annuel par utilisateur | ✓Paiement à la campagne. Une par an, ou quatre : c’est vous qui décidez |
Vérifié, pas seulement affirmé
Votre première campagne est gratuite, ensuite vous payez par campagne
Essayez sur un service avant de dépenser quoi que ce soit. Ensuite, vous payez une seule fois, pour le nombre de personnes que vous testez. Pas par poste, pas par an, et pas de nouveau le mois suivant. Une entreprise de 100 personnes réalise son test anti-arnaque annuel pour 200 US$.
Ensuite, pour toute l’organisation :
Le test lui-même est proposé en anglais.
Inclus dans Business Plus. Vous testez une base de 10 000 clients ou plus ? Contactez-nous au sujet de la tarification par population.
Vos questions, nos réponses
Un test de sensibilisation à la cybersécurité mesure la capacité de chacun à reconnaître les vraies arnaques et le phishing, au lieu de former ou de piéger les gens. Le Test anti-arnaque en est un : un test court et chronométré, construit à partir de vraies techniques d’arnaque par e-mail, SMS, téléphone, QR et plus encore, noté personne par personne et équipe par équipe. Vous savez ainsi qui se ferait piéger, avant qu’un attaquant ne le découvre.
Non, délibérément. Personne n’est piégé et rien n’est déguisé. Les gens passent un test ouvert et chronométré face à de vraies techniques d’arnaque, reçoivent un retour après chaque réponse et sont notés sur leur jugement. Vous obtenez de meilleures données, et vos collaborateurs n’apprennent pas à détester la sécurité.
Jamais. Vous recevez un lien personnel par personne et vous les envoyez vous-même, depuis votre propre adresse. L’invitation arrive donc à votre nom, et votre réputation d’expéditeur reste la vôtre. Un e-mail inattendu, venu d’un fournisseur de sécurité inconnu et demandant de cliquer sur un lien, serait exactement ce que nous cherchons à détecter. L’envoi est rapide : la console associe chaque lien à une personne, vous fournit un fichier de publipostage et vous guide dans l’envoi via Gmail, Outlook, Teams, Slack ou un par un, en cinq minutes environ.
Oui. En mode anonyme, aucune adresse n’est jamais écrite dans notre base de données : ni masquée, ni hachée, jamais conservée. Vous voyez les scores et les failles ; personne ne voit de noms. C’est le mode qu’approuvent les comités sociaux et les équipes chargées de la confidentialité.
Oui, c’est fait pour. Le test est entièrement en marque blanche, ne nécessite ni annuaire ni connexion, et comprend du contenu d’arnaque propre à chaque pays. Si votre organisation supporte le coût quand ses clients se font arnaquer, mesurer leur culture anti-arnaque est le premier pas pour le réduire.
La participation et les scores s’exportent campagne par campagne : c’est la preuve que réclament les contrôles de sensibilisation ISO 27001, SOC 2 et PCI DSS, ainsi que les questionnaires de cyberassurance. Une évaluation notée est une preuve plus solide qu’une attestation de suivi, parce qu’elle montre ce que les gens savent réellement faire.
Lancez votre première campagne cette semaine
Construisez-la en un après-midi, envoyez-la depuis votre propre adresse, et sachez d’ici vendredi où sont les failles.