
Finden Sie heraus, wer in Ihrem Team auf einen echten Betrug hereinfallen würde.
Betrugs-Check ist ein Security-Awareness-Test für Mitarbeiter: ein Test mit Zeitlimit in Ihrem Branding, gebaut aus den Techniken, die Kriminelle zwischen 2024 und 2026 tatsächlich eingesetzt haben (Lookalike-Domains, gefälschte CAPTCHAs, umgeleitete Zahlungen, Deepfake-Anrufe), über E-Mail, SMS, Telefon, QR und sechs weitere Kanäle. Jede Person erhält einen eigenen Link und eigene Fragen. Sie bekommen eine Punktzahl, keine Vermutung.
Selbst vorsichtige Menschen übersehen einiges
Das ist kein Versagen. So gut sind die Betrugsmaschen inzwischen geworden. Jede Person kann unser kostenloses öffentliches Quiz machen: zwölf Fragen aus demselben Material, das auch Betrugs-Check nutzt. Und so haben bisher alle abgeschnitten. Die Zahlen aktualisieren sich, sobald neue Ergebnisse eingehen.
Wir testen Urteilsvermögen, ganz offen
Keine Fallen, keine gefälschten E-Mails von der „Personalabteilung“. Die Menschen wissen, dass sie getestet werden, und treffen dann unter Zeitdruck auf die echten Techniken, wobei jede Antwort bewertet wird. Probieren Sie eine echte Frage aus und finden Sie alle Warnsignale:
So funktioniert eine Betrugs-Check-Kampagne
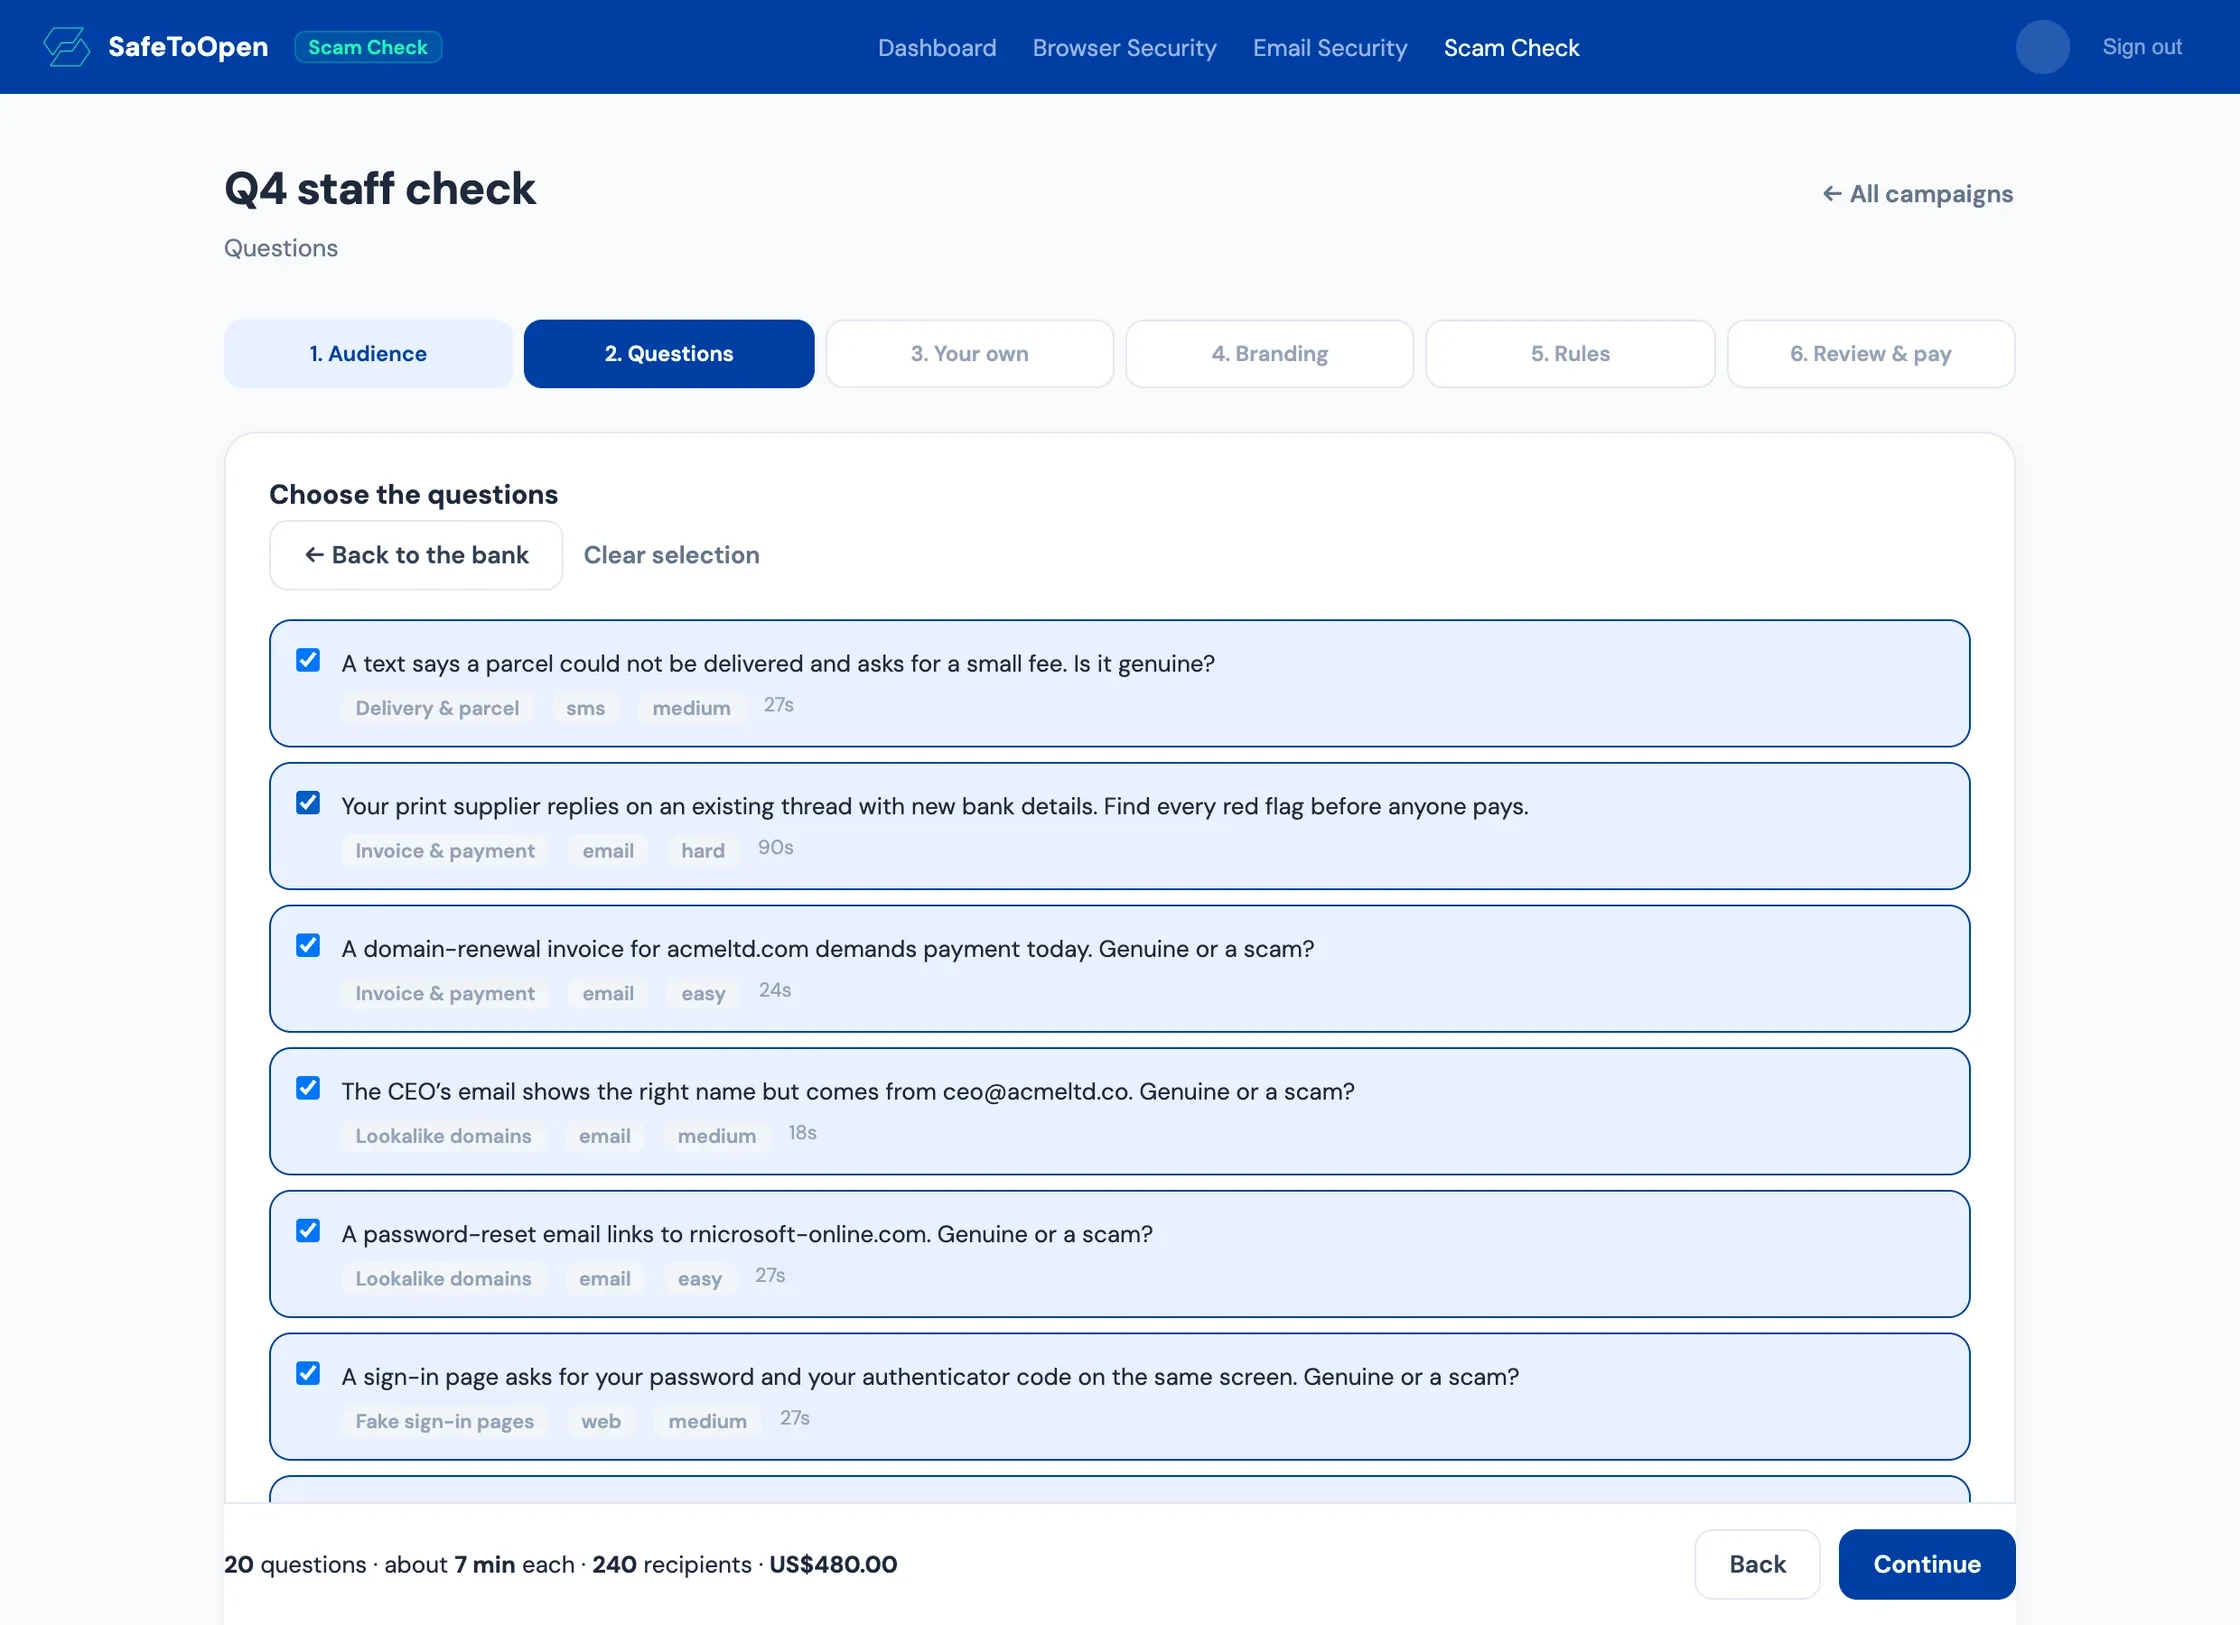
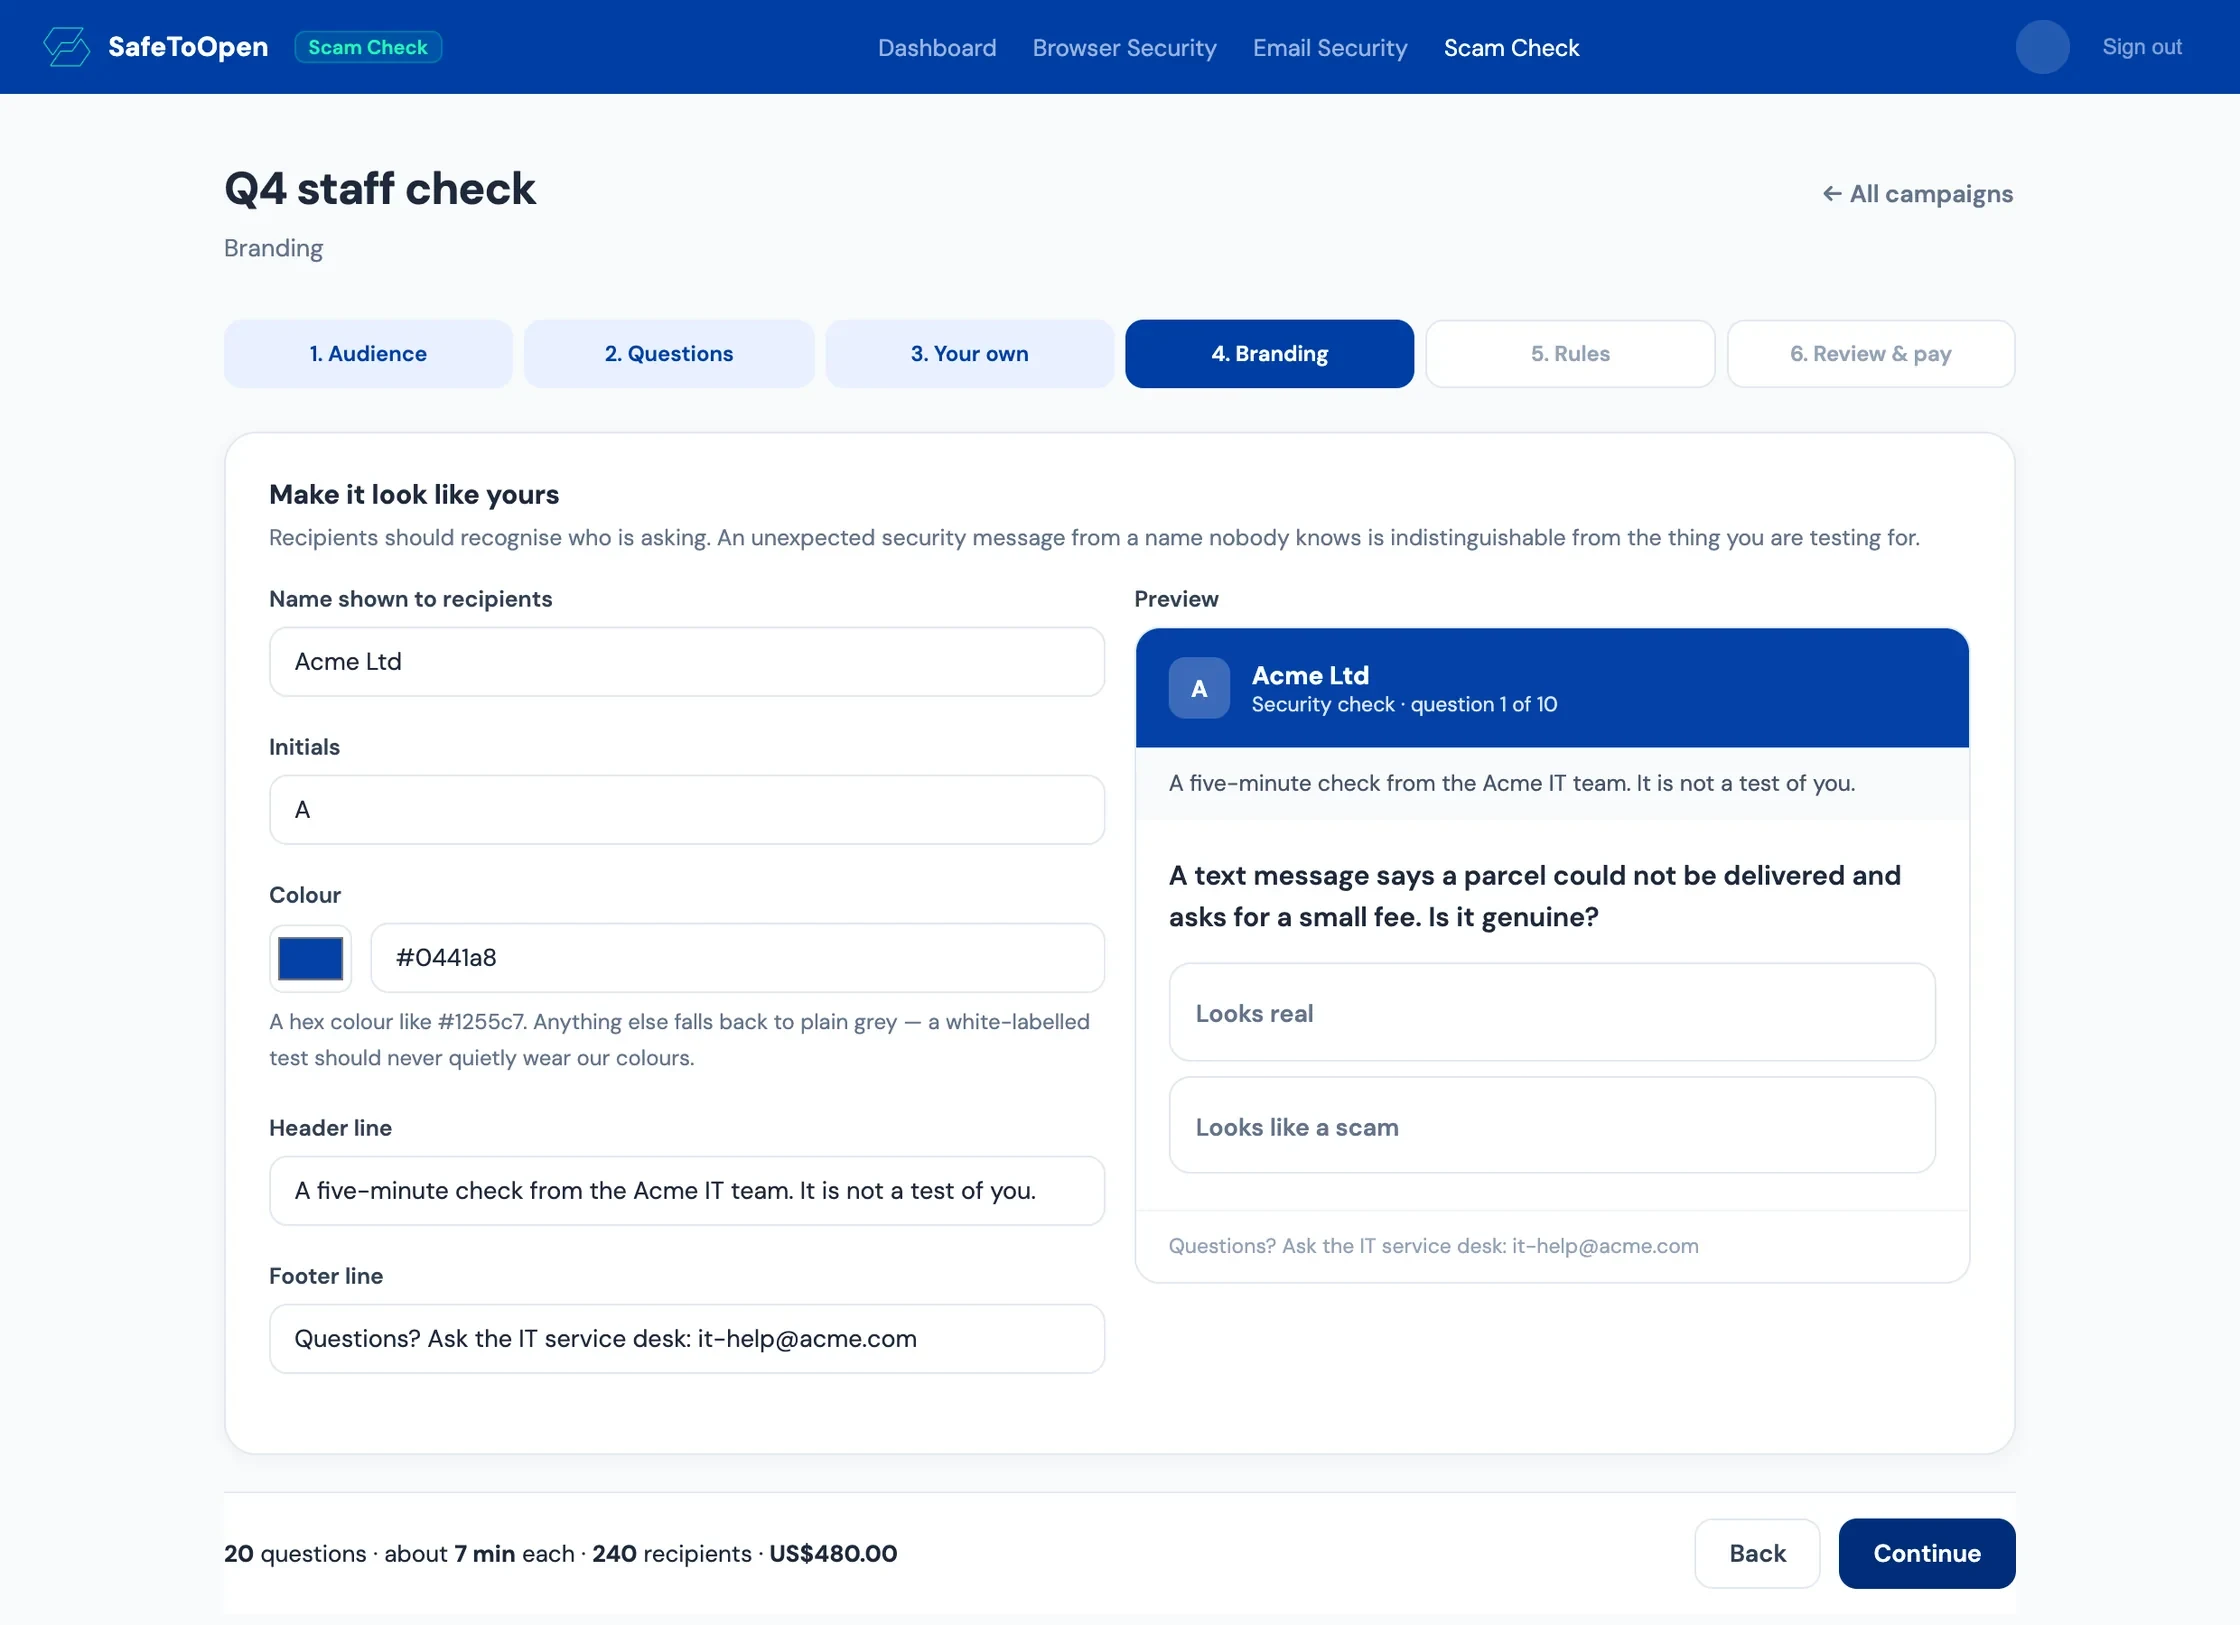
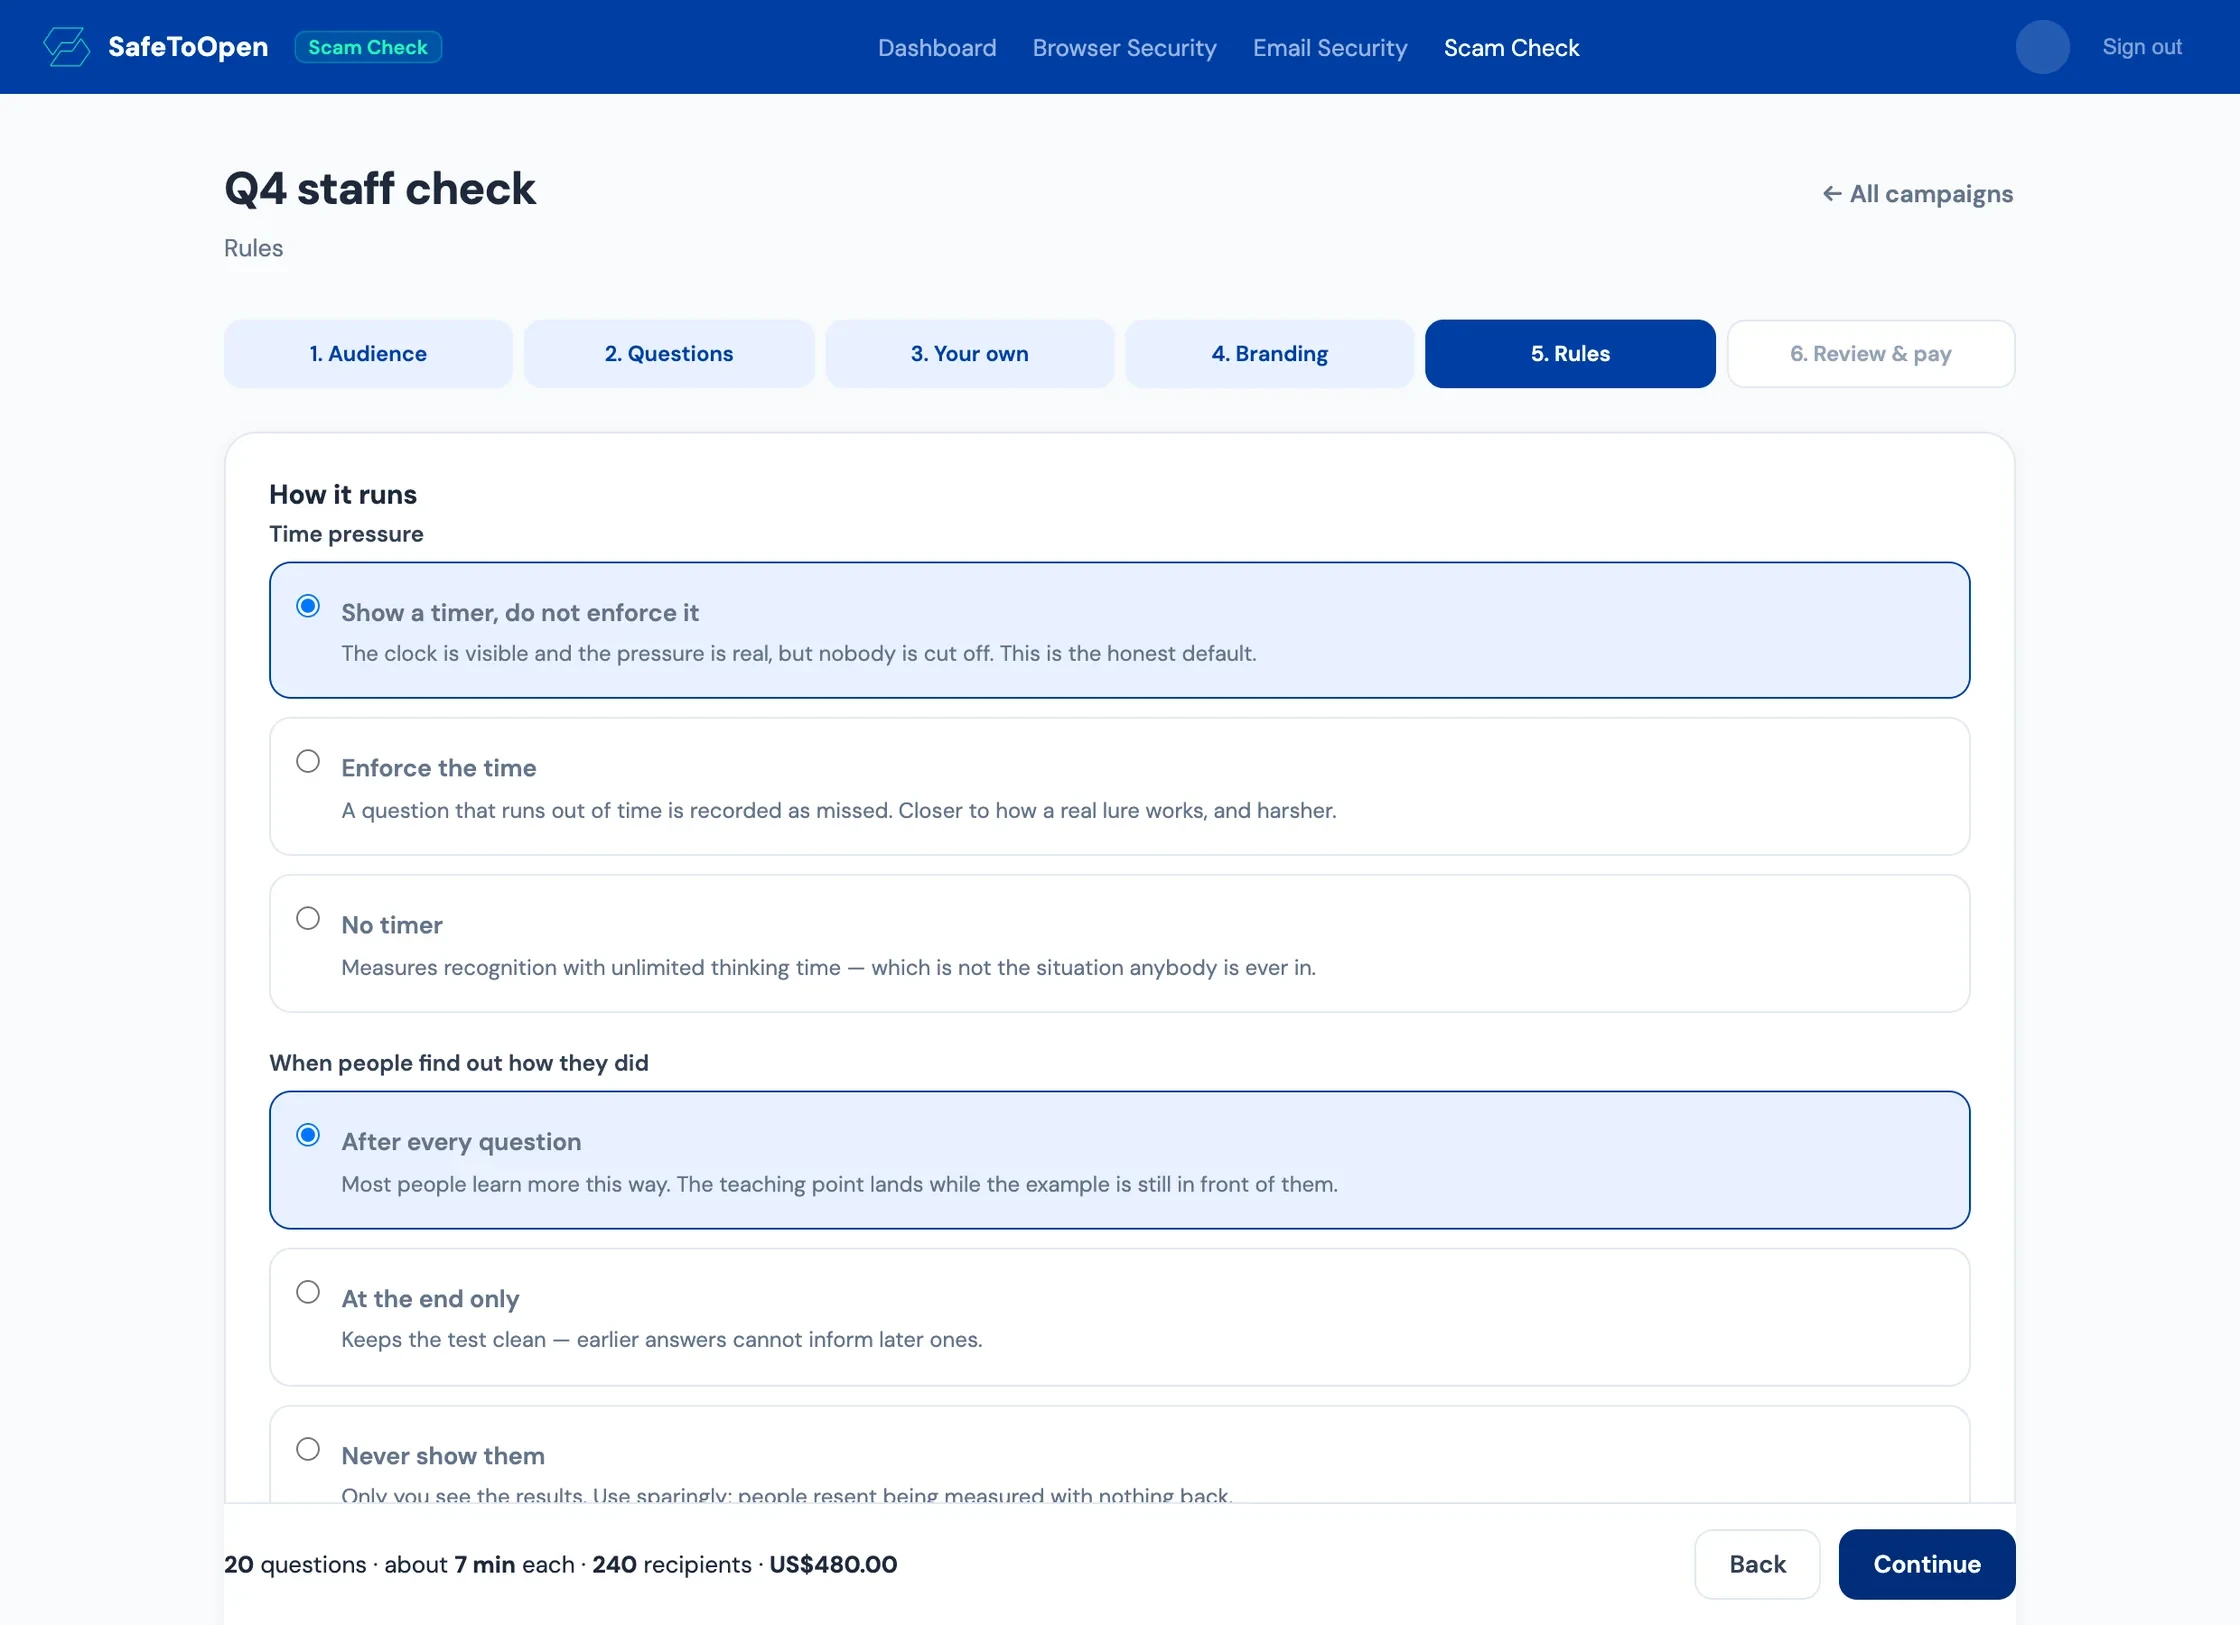
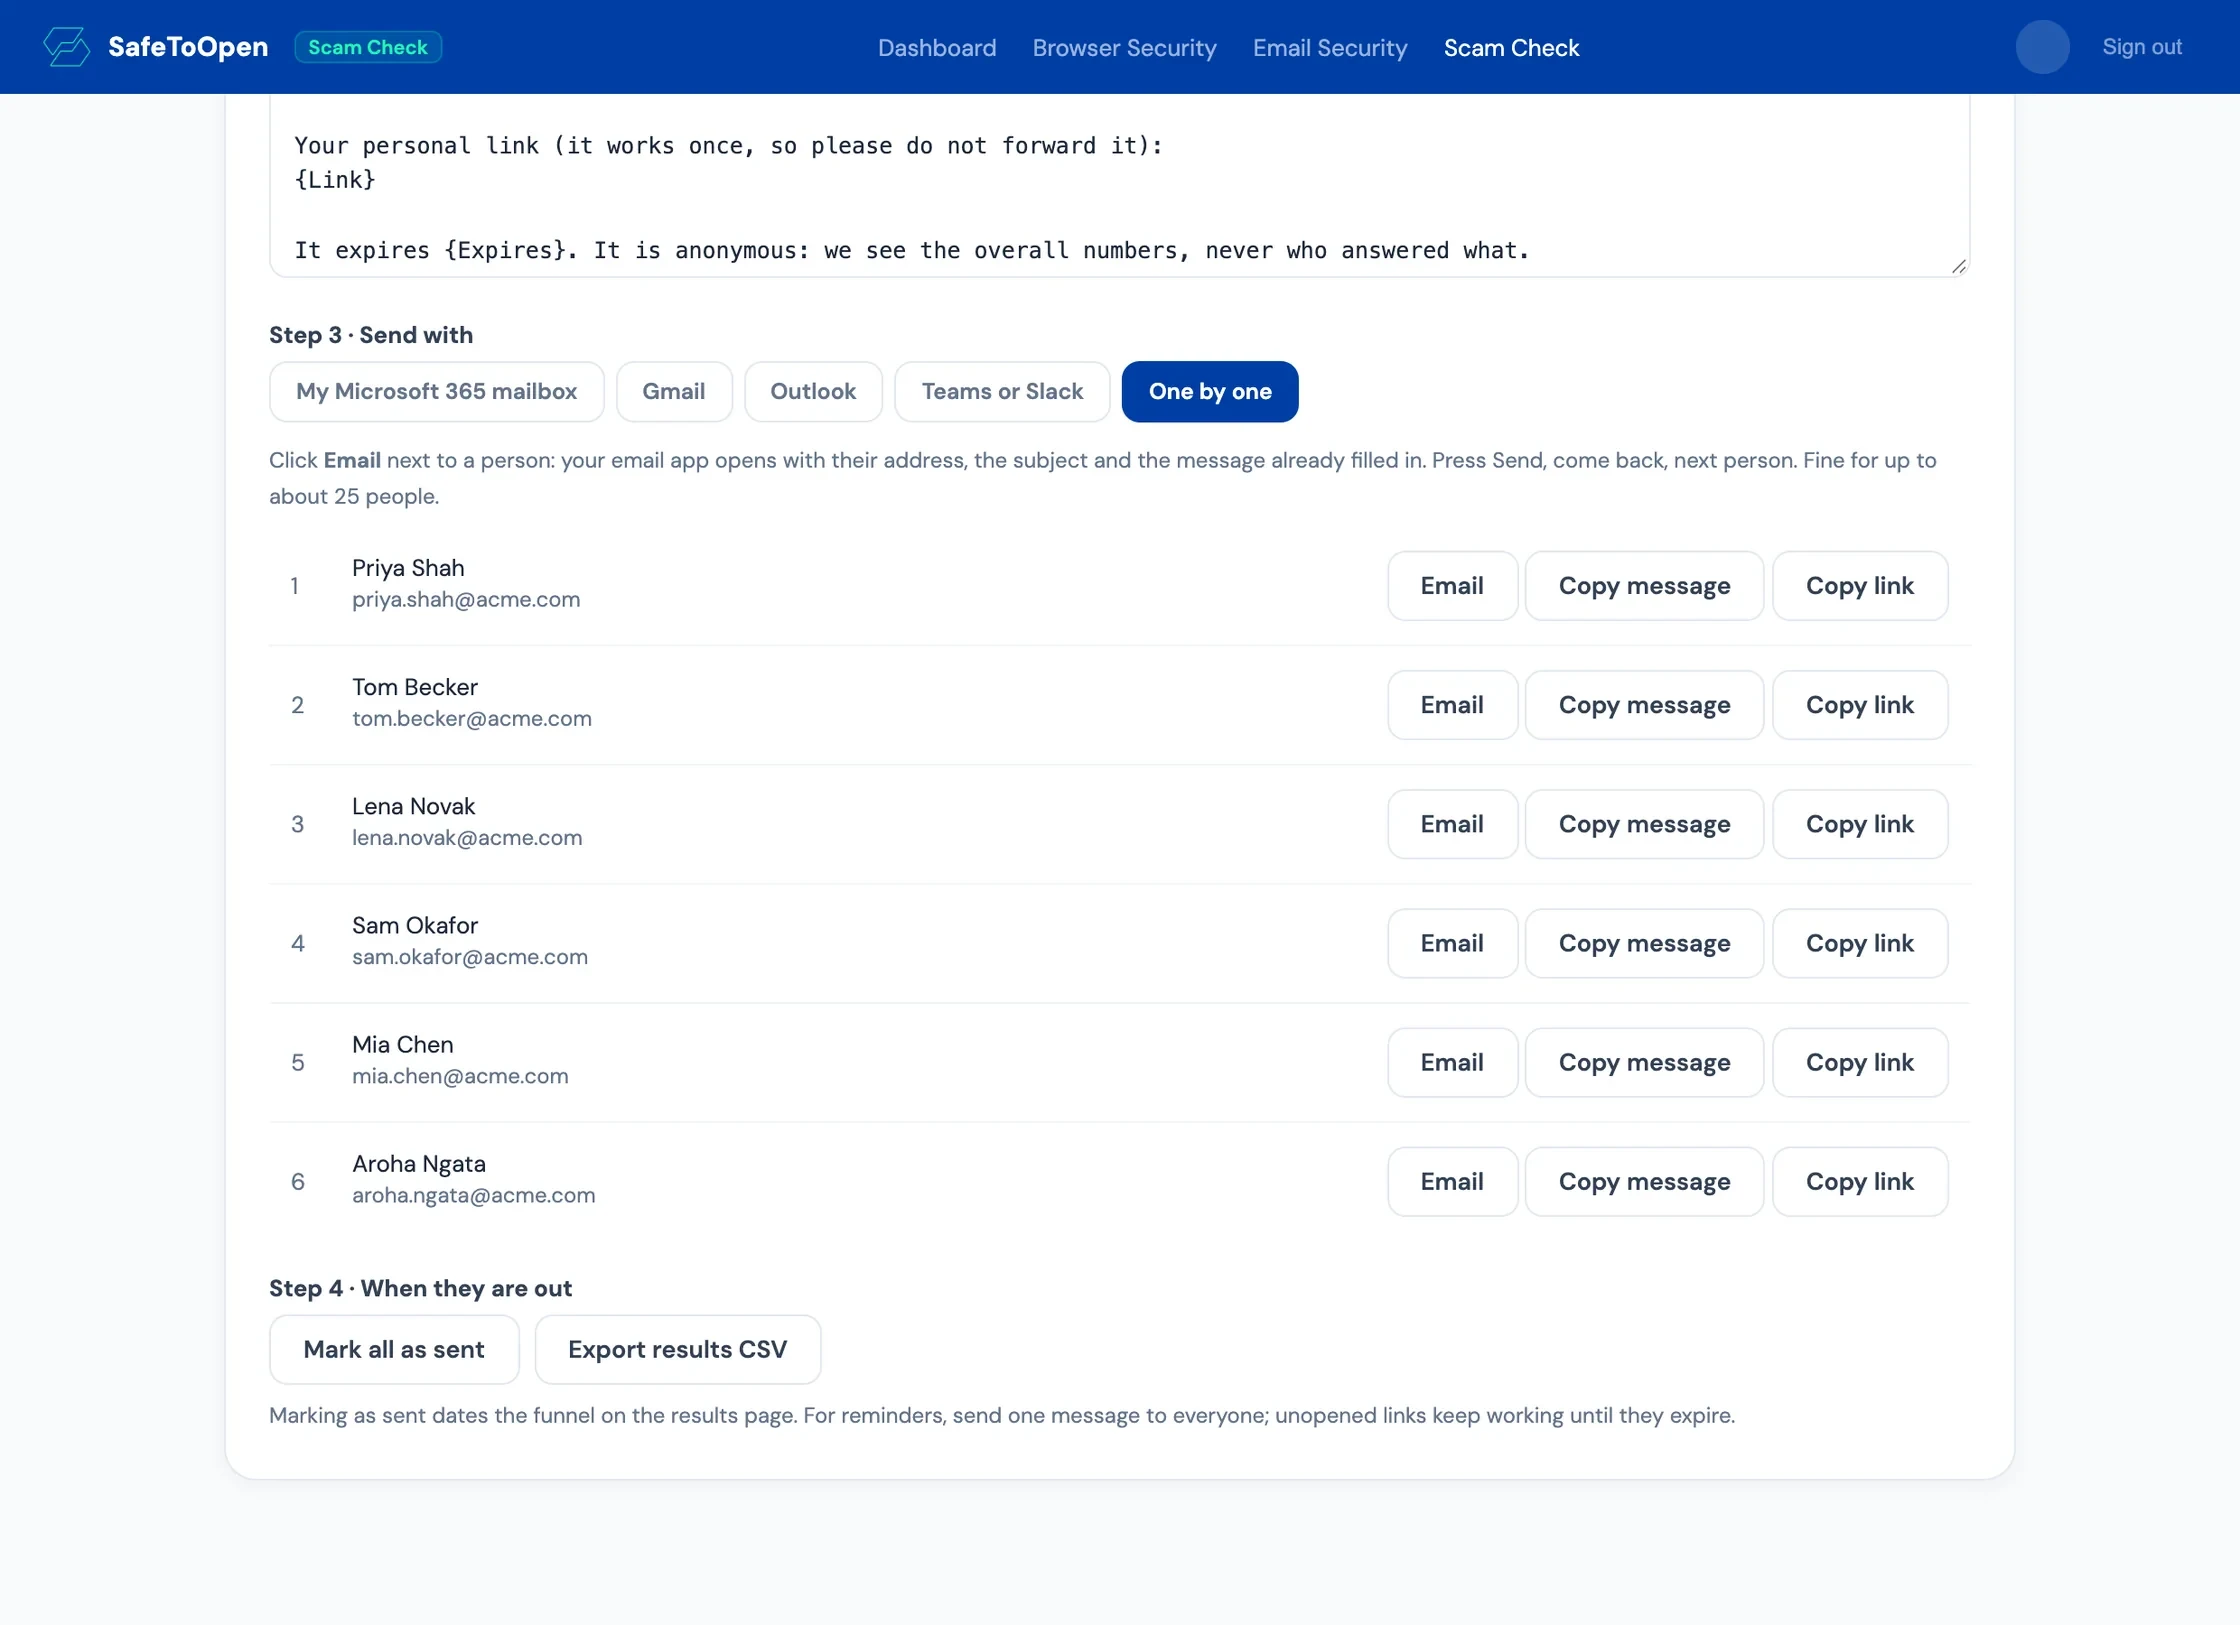
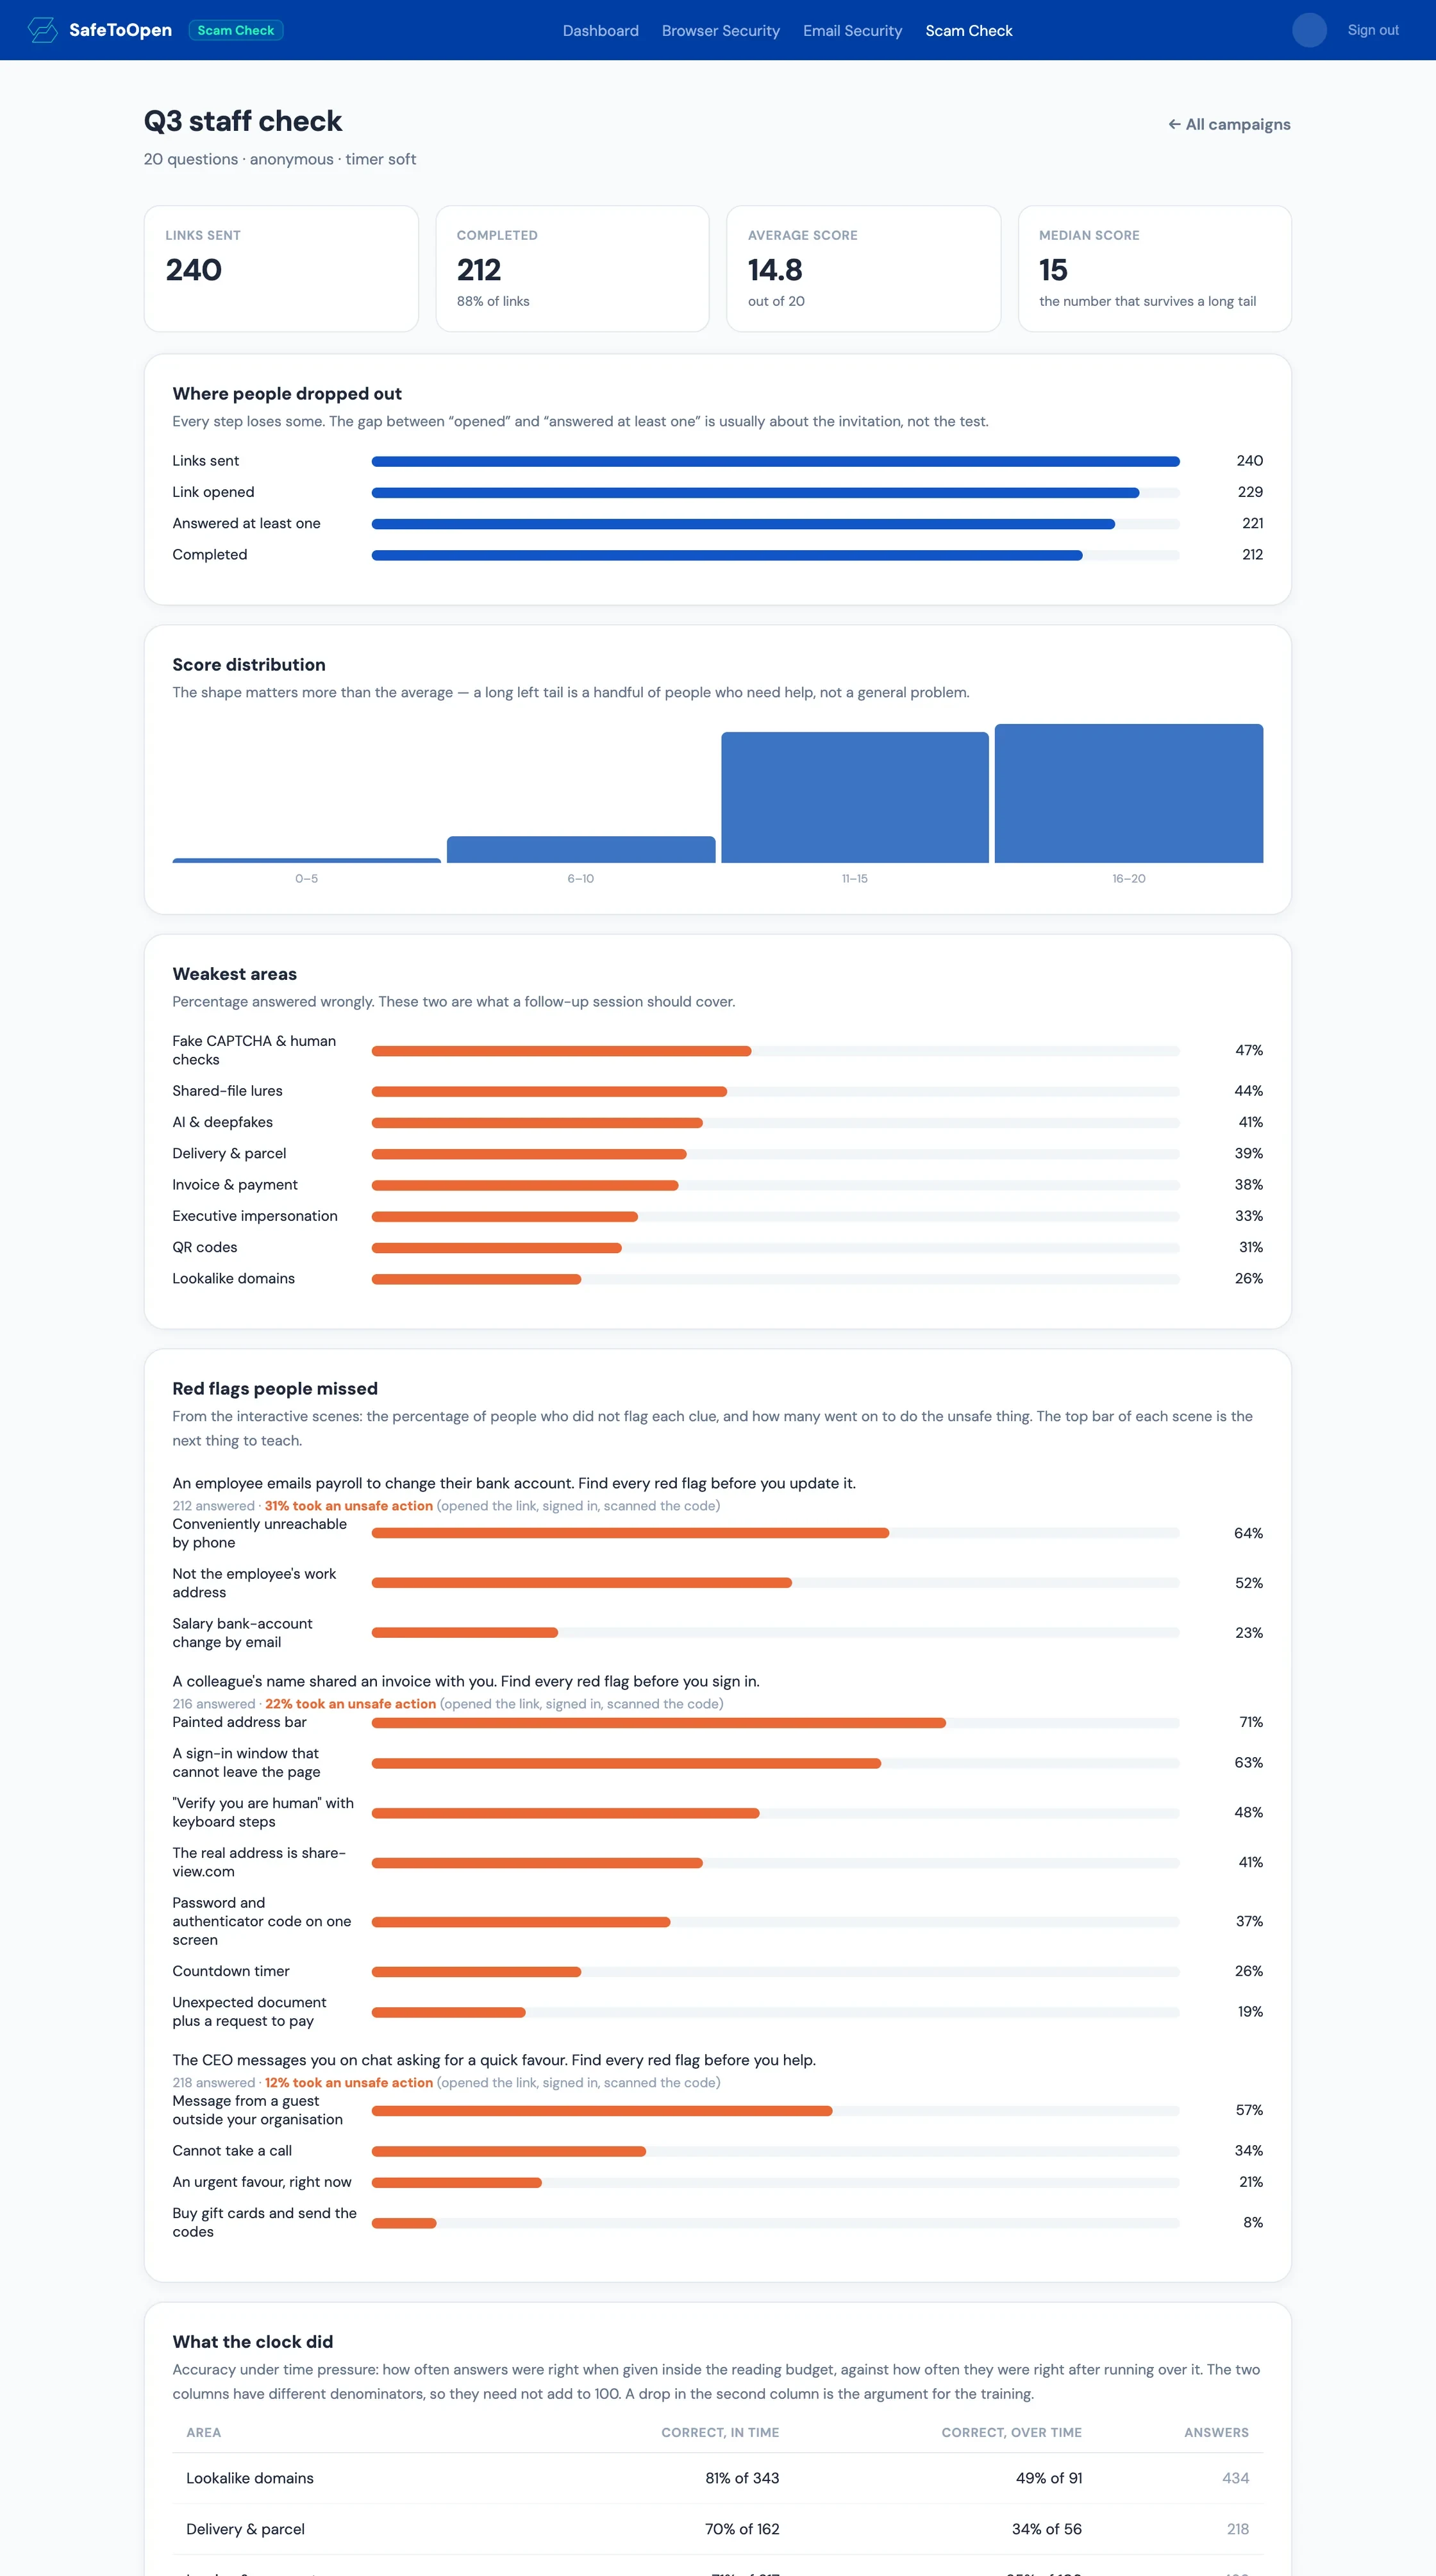
Die echte Betrugs-Check-Konsole, mit Beispieldaten.
Betrug kommt nicht nur per E-Mail
LeitfadenPhishing-Statistiken 2026, jede Zahl mit Quelle (auf Englisch) →
243 Fragen für jeden Weg, auf dem Betrug tatsächlich ankommt
Alles verfasst nach echten Betrugstechniken aus den Jahren 2024 bis 2026. Keine Vorlagenbibliothek, die seit ihrer Erstellung stillsteht. Wählen Sie eine ganze Kategorie, filtern Sie auf die Kanäle, die Ihre Mitarbeitenden wirklich nutzen, oder lassen Sie den Baukasten eine Kampagne über alle verteilen.
Der Fragenpool wird monatlich mit dem aktualisiert, was unser Scanner in freier Wildbahn sieht. Eine Frage mit der Markierung diesen Monat gesehen ist also ein Köder, der vor wenigen Wochen tatsächlich gegen echte Menschen im Einsatz war. Genau das kann eine statische Schulungsbibliothek nicht nachbilden.
Betrugs-Check und Phishing-Simulation im direkten Vergleich
Was Ihnen eine Kampagne mit gefälschten Phishing-E-Mails sagt, verglichen mit dem, was Ihnen ein Betrugs-Check sagt.
Acht Unterschiede, auf die es ankommt
| Eine übliche Phishing-E-Mail-Kampagne | SafeToOpen Betrugs-Check | |
|---|---|---|
| Was gemessen wird | ✗Wer auf eine Vorlagen-E-Mail geklickt hat | ✓Bewertetes Urteilsvermögen bei echten Betrugstechniken |
| Nichtteilnahme | ✗Zählt als bestanden: Schweigen sieht aus wie Können | ✓Sichtbar als „nicht begonnen“: Sie wissen, über wen Sie nichts wissen |
| Getestete Kanäle | ✗Nur E-Mail | ✓E-Mail, SMS, Anruf, QR, Web, Chat, Social Media, App, Marktplatz, Post |
| Realitätsnähe | ✗Vorlagenbibliothek | ✓Lookalike-Domains, gefälschte CAPTCHAs, umgeleitete Zahlungen, Deepfakes, regionale Betrugsmaschen |
| Erleben der Mitarbeitenden | ✗Täuschung: dokumentierter Vertrauensverlust und Ärger mit der Personalabteilung | ✓Ein offener Test, der sogar Spaß machen kann, mit Feedback nach jeder Antwort |
| Wen Sie testen können | ✗Beschäftigte in Ihrem Verzeichnis | ✓Mitarbeitende und Kunden: White-Label, kein Verzeichnis nötig |
| Datenschutz | ✗Durchgehende Nachverfolgung pro Person | ✓Anonymer Modus: Ergebnisse, ohne dass je Namen gespeichert werden |
| Preise | ✗Jahresabo pro Nutzer | ✓Zahlung pro Kampagne. Eine im Jahr oder vier, Sie entscheiden |
Geprüft, nicht nur behauptet
Ihre erste Kampagne ist kostenlos, danach zahlen Sie pro Kampagne
Testen Sie es an einer Abteilung, bevor Sie etwas ausgeben. Danach zahlen Sie einmalig für die Zahl der getesteten Personen, nicht pro Platz, nicht pro Jahr und nicht nächsten Monat noch einmal. Ein Unternehmen mit 100 Personen macht seinen jährlichen Betrugs-Check für 200 US$.
Danach, für die gesamte Organisation:
Der Test selbst wird in englischer Sprache durchgeführt.
Teil von Business Plus. Sie möchten einen Kundenstamm von 10.000 oder mehr Personen testen? Fragen Sie uns nach Preisen für große Zielgruppen.
Häufige Fragen
Ein Security-Awareness-Test misst, wie gut Menschen echten Betrug und Phishing erkennen, statt sie zu schulen oder hereinzulegen. Betrugs-Check ist ein solcher Test: kurz, mit Zeitlimit, gebaut aus echten Betrugstechniken über E-Mail, SMS, Telefon, QR und mehr, bewertet pro Person und pro Team. So wissen Sie, wer hereinfallen würde, bevor ein Angreifer es herausfindet.
Nein, ganz bewusst nicht. Niemand wird hereingelegt und nichts wird verschleiert. Die Menschen machen einen offenen Test mit Zeitlimit gegen echte Betrugstechniken, bekommen nach jeder Antwort eine Erklärung und werden auf ihr Urteilsvermögen hin bewertet. Sie erhalten bessere Daten, und Ihre Mitarbeitenden lernen nicht, Sicherheit zu verabscheuen.
Nie. Sie erhalten einen persönlichen Link pro Person und versenden ihn selbst, von Ihrer eigenen Adresse. So kommt die Einladung mit Ihrem Namen an, und Ihre Versandreputation bleibt Ihre. Eine unerwartete E-Mail eines unbekannten Sicherheitsanbieters, die zum Klicken auffordert, wäre genau das, worauf wir testen.
Ja. Im anonymen Modus wird nie eine Adresse in unsere Datenbank geschrieben: nicht versteckt, nicht gehasht, nie gespeichert. Sie sehen die Punktzahlen und die Lücken; niemand sieht Namen. Es ist der Modus, den Betriebsräte und Datenschutzteams freigeben.
Ja, dafür ist er gebaut. Der Test ist vollständig White-Label, braucht kein Verzeichnis und keinen Login und enthält länderspezifische Betrugsinhalte. Wenn Ihre Organisation die Kosten trägt, sobald Kunden betrogen werden, ist das Messen ihrer Betrugskompetenz der erste Schritt, um sie zu senken.
Abschlüsse und Punktzahlen lassen sich pro Kampagne exportieren, und das ist genau der Nachweis, den die Awareness-Anforderungen von ISO 27001, SOC 2 und PCI DSS (und die Fragebögen der Cyber-Versicherer) verlangen. Eine bewertete Prüfung ist ein stärkerer Nachweis als ein Teilnahmezertifikat, weil sie zeigt, was Menschen tatsächlich können.
Starten Sie Ihre erste Kampagne noch diese Woche
An einem Nachmittag erstellen, von Ihrer eigenen Adresse verschicken, und bis Freitag wissen Sie, wo die Lücken sind.