Schützt den Posteingang
Schützt den Posteingang
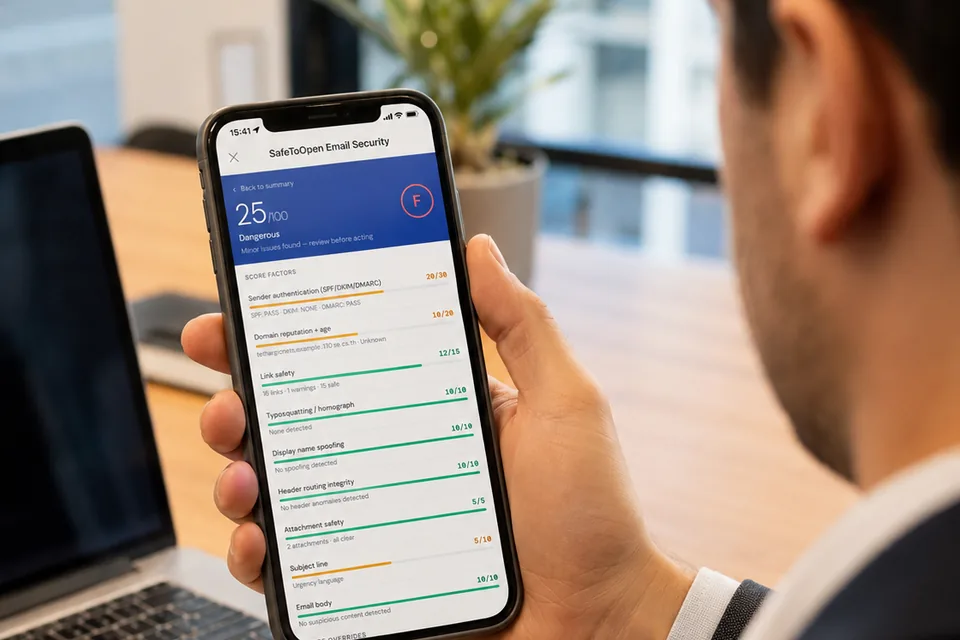
Ein-Klick-Prüfung verdächtiger E-Mails in Outlook & Gmail, mit bis zu 71 Prüfungen pro E-Mail und Tiefenanalyse für gezielte Angriffe.
DetailsSchützen Sie jeden Kunden über eine Konsole, pro Kunde in unter 30 Minuten bereitgestellt. Kommt doch etwas durch, dämmt eine einzige Bestätigung es in den Tools ein, die dieser Kunde bereits nutzt.
Ergänzen Sie Ihr Sicherheitsangebot um SafeToOpen und setzen Sie es ganz oder teilweise pro Kunde ein: Schutz, den Sie über eine mandantenfähige Konsole verwalten, Betrugs-Check, den Sie pro Kampagne durchführen, und LogLens für das SIEM jedes Kunden.
Schützt den Posteingang
Schützt den Posteingang
Ein-Klick-Prüfung verdächtiger E-Mails in Outlook & Gmail, mit bis zu 71 Prüfungen pro E-Mail und Tiefenanalyse für gezielte Angriffe.
DetailsSchützt den Browser
Schützt den Browser
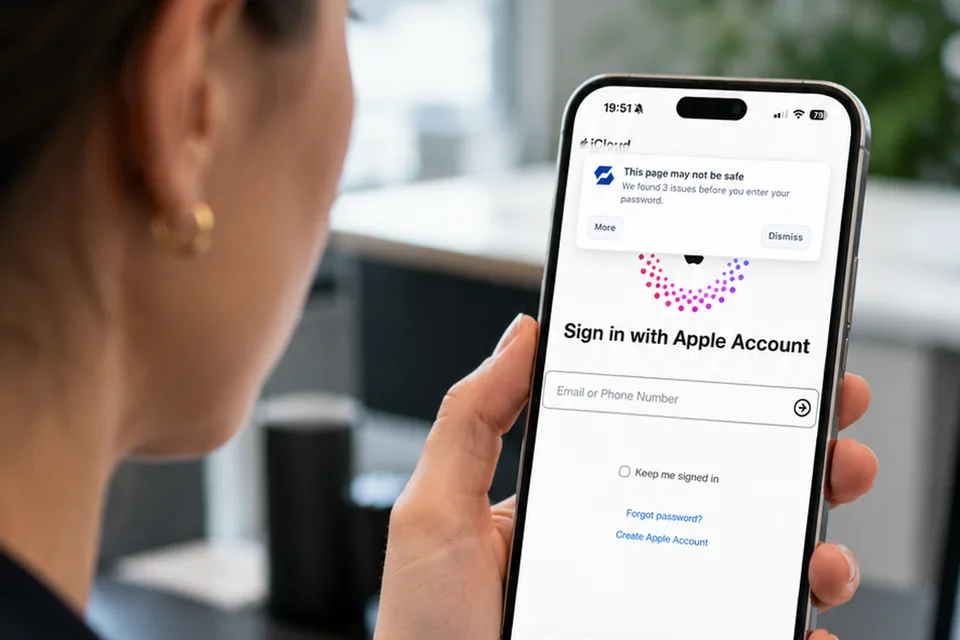
Echtzeit-Zero-Day-Phishing-Erkennung, Blockierung von Malware & schädlichen Seiten und Schutzmechanismen für sensible Daten. Funktioniert auf Desktop und Mobilgerät gleichermaßen, einschließlich Microsoft Edge unter Android – genauso installiert und registriert wie auf dem Desktop.
DetailsSecurity-Awareness-Test für Ihre Kunden
Security-Awareness-Test für Ihre Kunden
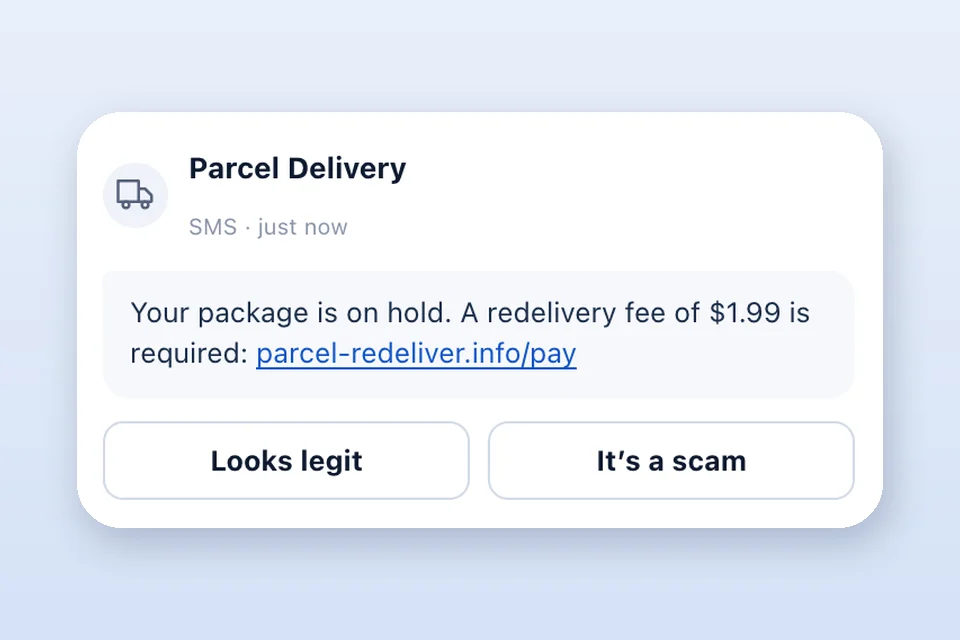
Ein kurzer Test mit Zeitlimit in Ihrem Branding, gebaut aus echten Betrugstechniken, zeigt, wer auf einen Betrug hereinfallen würde – bewertet pro Person, über E-Mail, SMS, Telefon und QR. Niemand wird hereingelegt, und die erste Kampagne ist kostenlos.
DetailsVerbessert das SIEM jedes Kunden
Verbessert das SIEM jedes Kunden
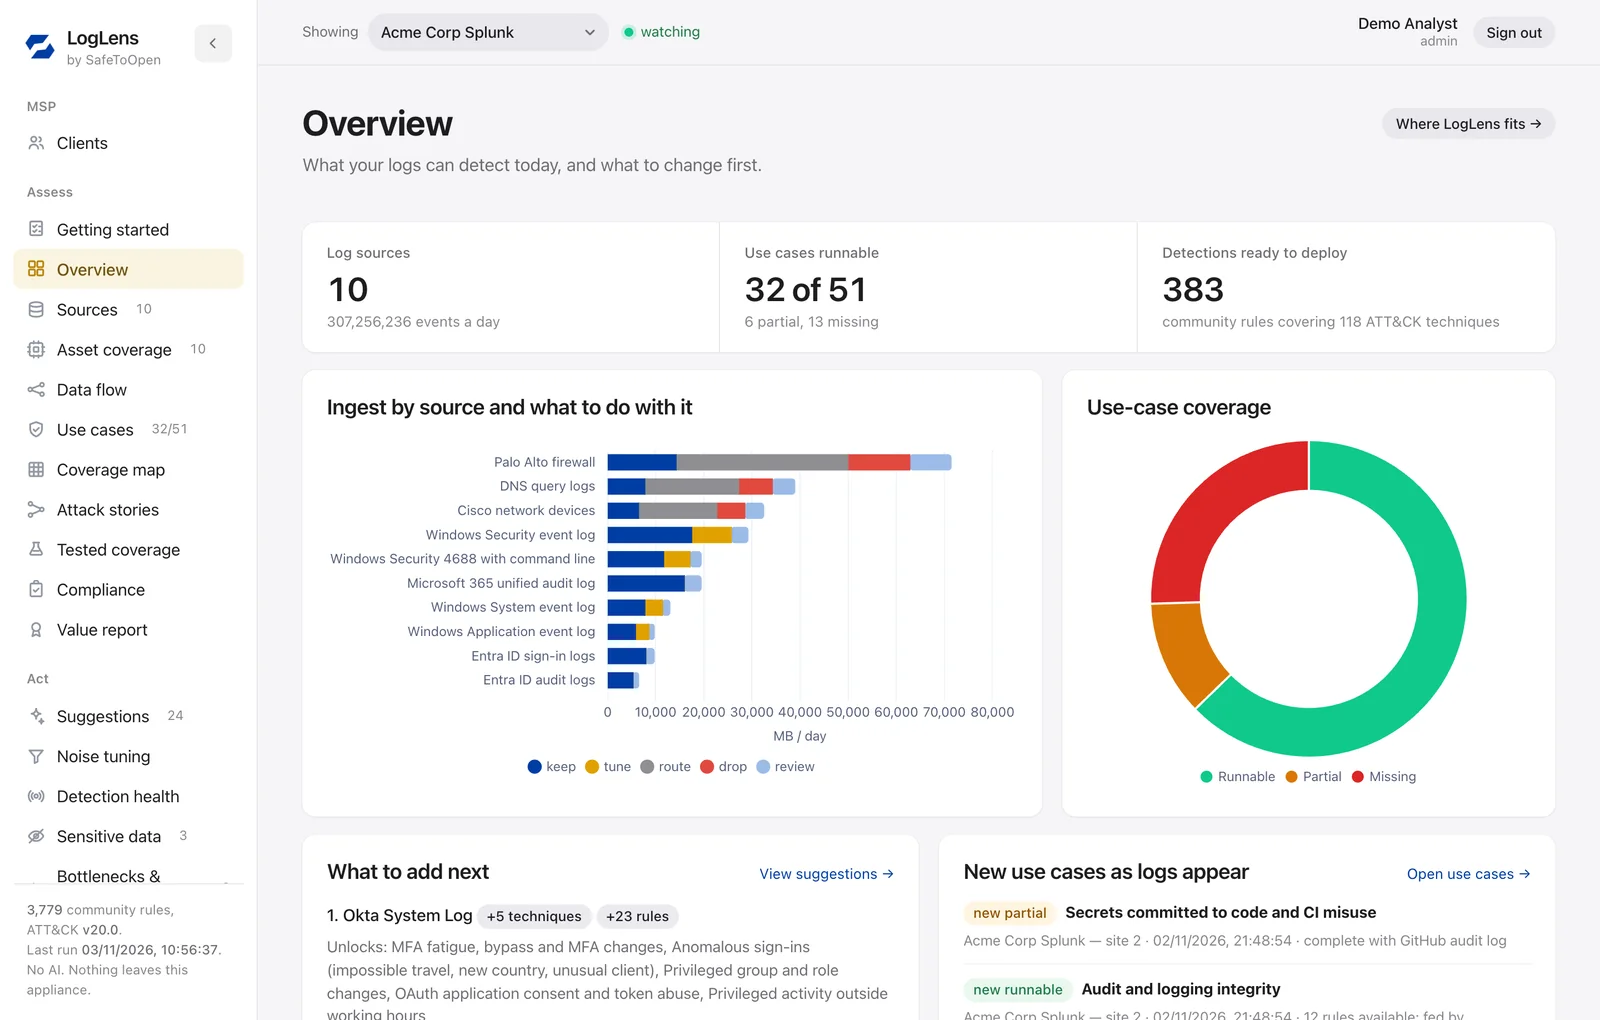
Eine Appliance für alle Ihre Kunden, egal welches SIEM der einzelne Kunde nutzt: was jeder Kunde erkennen kann, für welchen Ingest er nicht mehr zahlen muss, und dieselben Erkennungen und Response-Playbooks, übertragen in SIEM und SOAR jedes Kunden.
DetailsSchützt die Kunden Ihrer Kunden
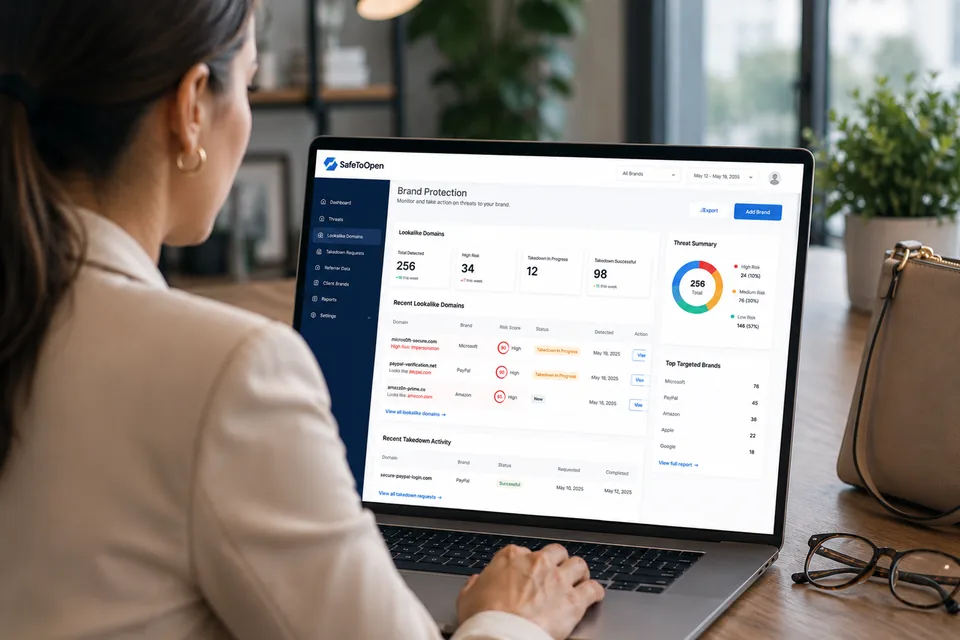
Schützt die Kunden Ihrer Kunden
Erkennt Seiten und E-Mails, die die Marken Ihrer Kunden imitieren, und meldet sie zur schnellen Blockierung.
DetailsBettet sich in Ihre Tools ein
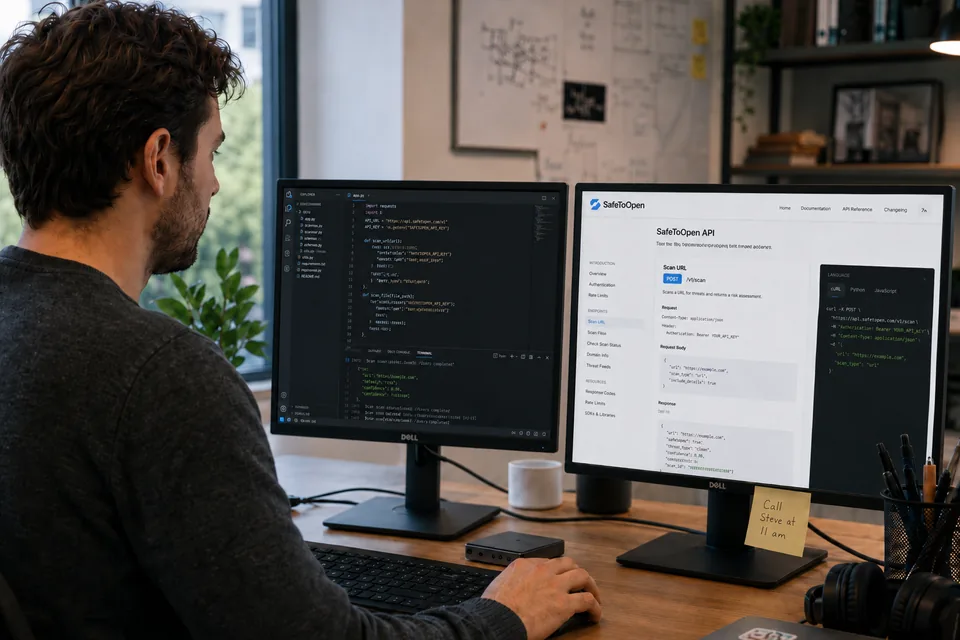
Bettet sich in Ihre Tools ein
Bringen Sie dieselbe Erkennungs-Engine in Ihre eigenen Plattformen, Portale und automatisierten Workflows.
DetailsAlles verwaltet über eine mandantenfähige Konsole, mit Threat-Feeds und Reporting. Für die SOC-Seite – Workspaces pro Kunde, Analystenzugriff nach dem Prinzip der geringsten Rechte, SIEM- und Ticketing-Integrationen – lesen Sie die Übersicht zu Funktionen und Datenschutz der Browser-Sicherheit →. Partner werden →
Betrugs-Check ist eine Bewertung pro Kampagne, die Sie für jeden Kunden durchführen und durchgängig als White-Label anbieten können — Ihr Name, Ihr Logo und Ihre Farben, von der Einladung bis zur Ergebnisseite. Sie erhalten eine Punktzahl pro Person für den QBR, eine Ausgangsbasis, an der Sie nach dem Rollout erneut messen, und Argumente für das Gespräch darüber, was als Nächstes angeschafft wird. Weil einmal pro Kampagne bezahlt wird und nicht pro Platz, kostet er wie ein einzelnes Projekt und nicht wie eine weitere Position auf der Monatsrechnung.
Binden Sie alle Ihre Kunden über eine einzige Konsole ein und verwalten Sie sie dort – mit mandantenspezifischen Richtlinien und Einblick.
Greifen Sie auf die Threat Intelligence von SafeToOpen zu, um die Erkennung über Ihren gesamten Kundenstamm hinweg zu stärken.
Zeigen Sie Kunden die Bedrohungen, die Sie blockiert haben – klare Berichte, die den Mehrwert belegen, den Sie liefern.
ISO/IEC 27001:2022-zertifiziert, unabhängig pentestet. Die Inhalte Ihrer Kunden bleiben deren Eigentum: SafeToOpen liest und speichert weder Formularfelder, Passwörter, Tastatureingaben noch Dateien, und interne Domains lassen sich vollständig von der Analyse ausnehmen. Das Deployment richtet sich nach Ihren Richtlinien. Das komplette Due-Diligence-Paket — SoA, Pentest-Zusammenfassung, CAIQ, Unterauftragsverarbeiter, SLA — liegt im Trust Center und darf direkt an die Prüfer Ihrer Kunden gehen. Zum Trust Center →
Die meisten Managed-Security-Tools stoppen Bedrohungen erst, wenn sie bereits bekannt sind. SafeToOpen erkennt Zero-Day-Phishing, das noch nie zuvor gesehen wurde, schon beim Auftauchen – mit einer cloudverwalteten Konsole und sofortigen Warnungen, die Schutz auf Enterprise-Niveau über jeden Kunden hinweg skalierbar machen.
Zero-Day-Phishing-Seiten werden in dem Moment erkannt, in dem sie auftauchen – bevor sie die Nutzer Ihrer Kunden erreichen, nicht erst, nachdem jemand anderes sie meldet.
Verhindert, dass Mitarbeitende Passwörter, Zahlungsdaten oder sensible Informationen an verdächtige Seiten übermitteln – und alarmiert Ihr Team sofort, mit klarem Kontext zum Reagieren.
Bestätigte Phishing-URLs werden auf Milliarden geschützter Geräte in unter einer Stunde blockiert – jeder Kunde profitiert von jeder Erkennung.
Passen Sie Warnungen, Sicherheitsmeldungen und Branding für jede Kundenumgebung an, damit der Schutz so aussieht und klingt wie der Dienst, den Sie liefern.
Verfolgen Sie unsichere Klicks und Übermittlungen pro Mandant – erkennen Sie Schulungsbedarf, belegen Sie Compliance-Ziele und zeigen Sie das Risiko, das Sie beseitigen.
Bieten Sie jedem Kunden Phishing-Abwehr auf Enterprise-Niveau, ohne die Kosten für den Aufbau eines internen Sicherheitsteams.
SafeToOpen verlagert die Phishing-Abwehr von der Incident Response nach dem Klick zur Prävention vor dem Klick — der Unterschied zwischen der Untersuchung einer Kompromittierung und der Bestätigung, dass es nie eine gab.
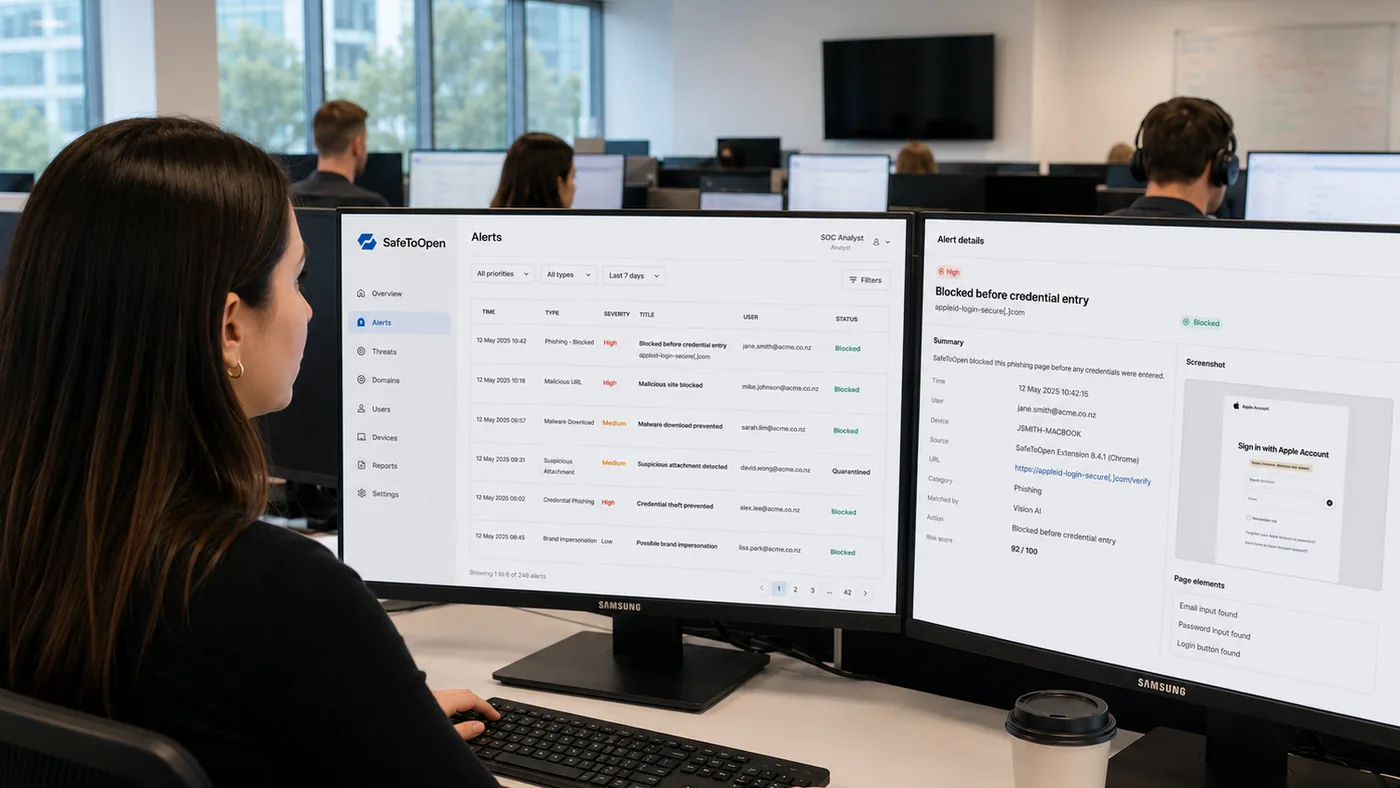
SafeToOpen ersetzt Ihre SOC-Tools nicht — es entfernt die häufigste Incident-Klasse daraus. EDR untersucht, was lief; SafeToOpen verhindert den Zugangsdaten-Diebstahl, der es ermöglicht.
Bieten Sie Browser-Sicherheit, E-Mail-Sicherheit und den Betrugs-Check unter Ihrem eigenen Namen an. Ihre Kunden melden sich auf Ihrer Domain an und sehen Ihr Logo und Ihre Farben in der Konsole und in jeder E-Mail.
Richten Sie portal.ihrunternehmen.de auf uns aus. Wir stellen das Zertifikat aus; Anmeldung, Konsolen, Testseiten und Warn-E-Mails tragen dort alle Ihre Marke.
Legen Sie Kundenorganisationen an, vergeben Sie deren Platzkontingente, öffnen Sie jede Kundenkonsole und verwalten Sie das Branding, alles an einem Ort.
Kundenorganisationen unter einem Partner haben keinen Bezahlvorgang, keine Karte und keine Upgrade-Hinweise. Plätze und Kampagnen werden einfach innerhalb Ihres Kontingents vergeben.
Eines bleibt bewusst bei uns: Die Browser-Erweiterung und ihre Store-Einträge tragen weiterhin die Marke SafeToOpen, und Partner nennen SafeToOpen in ihren Datenschutzbestimmungen als Unterauftragsverarbeiter.
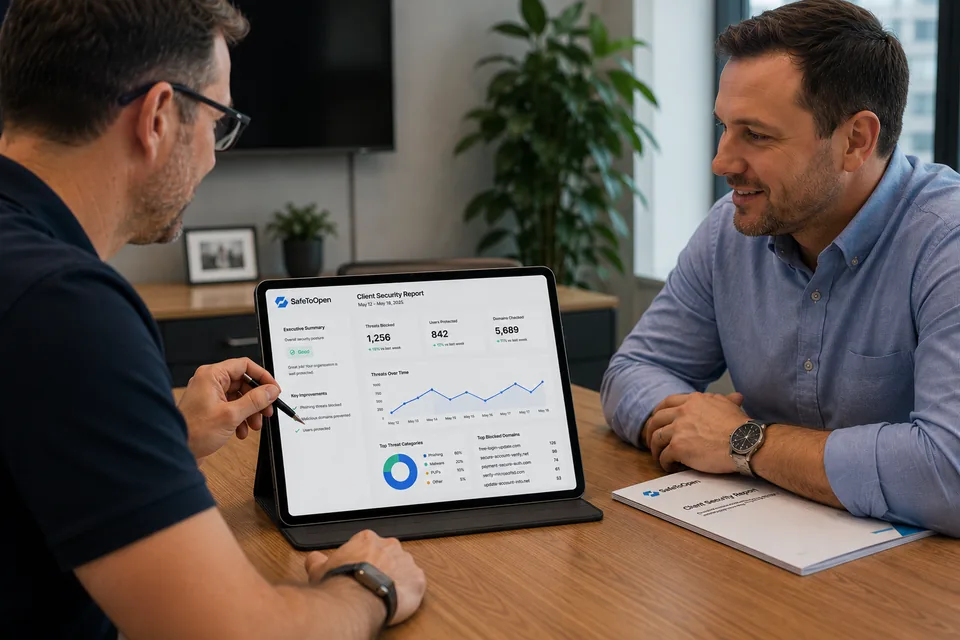
Verhinderte Vorfälle sind unsichtbar — deshalb ist Sicherheit der am leichtesten hinterfragte Posten. SafeToOpen macht Prävention nachweisbar: kundenfertige Berichte über blockierte Bedrohungen, geschützte Nutzer und geprüfte Domains — pro Kunde, pro Zeitraum.
Gehen Sie in jedes Quartalsgespräch mit dem Beleg, dass der Service gewirkt hat — nicht nur mit geschlossenen Tickets. Das ist der Unterschied zwischen Rechnung verteidigen und Vertrag verlängern.
Mit uns über MSP-Reporting sprechenBearbeitbare PowerPoint-Präsentationen auf Englisch, um SafeToOpen Ihren Kunden als Ihren Managed Service vorzustellen – mit Servicemodell, vorgeschlagenem Pilot und Sprechertext in den Notizen. Fügen Sie Ihr Logo einmal im Folienmaster ein.
Business Email Compromise, Prüfung in Outlook und Gmail, Tarifwahl, Ihr Managed Service, Datenverarbeitung und ein gezielter Pilot.
Phishing-Schutz im Browser, von Ihnen betreut: wie die Erkennung funktioniert, was Sie übernehmen und was der Kunde entscheidet, Datenschutz und ein Pilotvorschlag.
Eine Awareness-Kampagne, die Sie für Kunden durchführen: warum ein offener Test besser misst, eine Live-Übung, Datenschutzoptionen und eine erste Kampagne.
Drei Seiten dazu, wie Sie Logo, Farben und Schriften einfügen oder die Folien in Ihre eigene PowerPoint-Vorlage übernehmen.
Jede Präsentation enthält zwei ausgeblendete Einrichtungsfolien mit Anleitung. Leistungen, Preise und Kontaktdaten tragen Sie selbst ein.
SafeToOpen schützt Organisationen, in denen Phishing, Betrug und Datenverlust die höchsten Kosten verursachen.
Schützt vor Diebstahl von Anmeldedaten, Kontoübernahmen und betrügerischen Websites, die auf Kunden abzielen.
Hält Patientendaten sicher und hilft Organisationen, strenge Datenschutzanforderungen zu erfüllen.
Sichert Online-Zahlungen und wehrt Imitationsseiten ab, die auf Kunden abzielen.
Schützt sensible Kommunikation und Daten vor Phishing- und Social-Engineering-Angriffen.
Proaktiver Schutz für Einrichtungen, die häufig Ziel von Phishing- und identitätsbasierten Angriffen sind.
Nachweise, die die Prüfer Ihrer Kunden selbst kontrollieren können
Ja. Die Konsole ist mandantenfähig – jeder Kunde wird separat mit eigenen Richtlinien und eigenem Reporting verwaltet.
Mit den Werkzeugen, die Sie ohnehin nutzen. Beide Produkte werden als verwaltete Browser-Erweiterungen über Microsoft Intune, Gruppenrichtlinien oder Ihr RMM verteilt, mit Identitäten aus Microsoft Entra ID (Azure AD) oder Google Workspace. Keine MX-Änderungen, keine Umleitung des Mailflusses, kein Agent auf dem Endgerät.
Ja. Threat-Feeds stehen MSP- und Enterprise-Plänen zur Verfügung, um Ihre eigene Erkennung und Ihren Betrieb anzureichern.
Ja – SafeToOpen unterstützt MSP-Bereitstellungsmodelle. Kontaktieren Sie uns, um SLAs und Partnerschaftsoptionen zu besprechen.
Anders als generische Managed-Service-Tools arbeitet SafeToOpen direkt im Browser und im Posteingang. Es erkennt noch nie dagewesene Phishing-Seiten, verhindert unsichere Datenübermittlungen und gibt Ihrem Team sofortige Warnungen mit Kontext.
Ja. Warnungen, Sicherheitsmeldungen und Branding lassen sich für jede Kundenumgebung anpassen, sodass das Erlebnis zum Dienst passt, den Sie liefern.
Starten Sie kostenlos oder buchen Sie eine auf Ihre Umgebung zugeschnittene Vorführung.