Stoppen Sie die gefälschte Anmeldeseite und die gefälschte Zahlungsaufforderung.
Phishing zielt bei Banken, Kreditgebern, Versicherern und Zahlungsdienstleistern auf Anmeldedaten und Überweisungen, und Betrüger klonen sie, um ihre Kunden zu betrügen. SafeToOpen schützt Ihre Mitarbeitenden beim Klick und hilft Ihnen, die Fälschungen zu finden, die Ihren Namen tragen.
Finanzbetrug in Zahlen
LeitfadenPhishing nach Branche: Wer ins Visier gerät (auf Englisch) →
So hilft SafeToOpen
Ihre Mitarbeitenden beim Klick, und Ihre Kunden über Ihren Perimeter hinaus.
Zahlungsaufforderungen, die die Authentifizierung bestehen
Eine überfällige Rechnung mit neuer Bankverbindung oder eine Zahlungsaufforderung, angeblich von der Geschäftsführung. SafeToOpen zeigt, was nicht zusammenpasst, und die Tiefenanalyse auf Executive-Plätzen liest die Aufforderung selbst.
Phishing nach Anmeldedaten
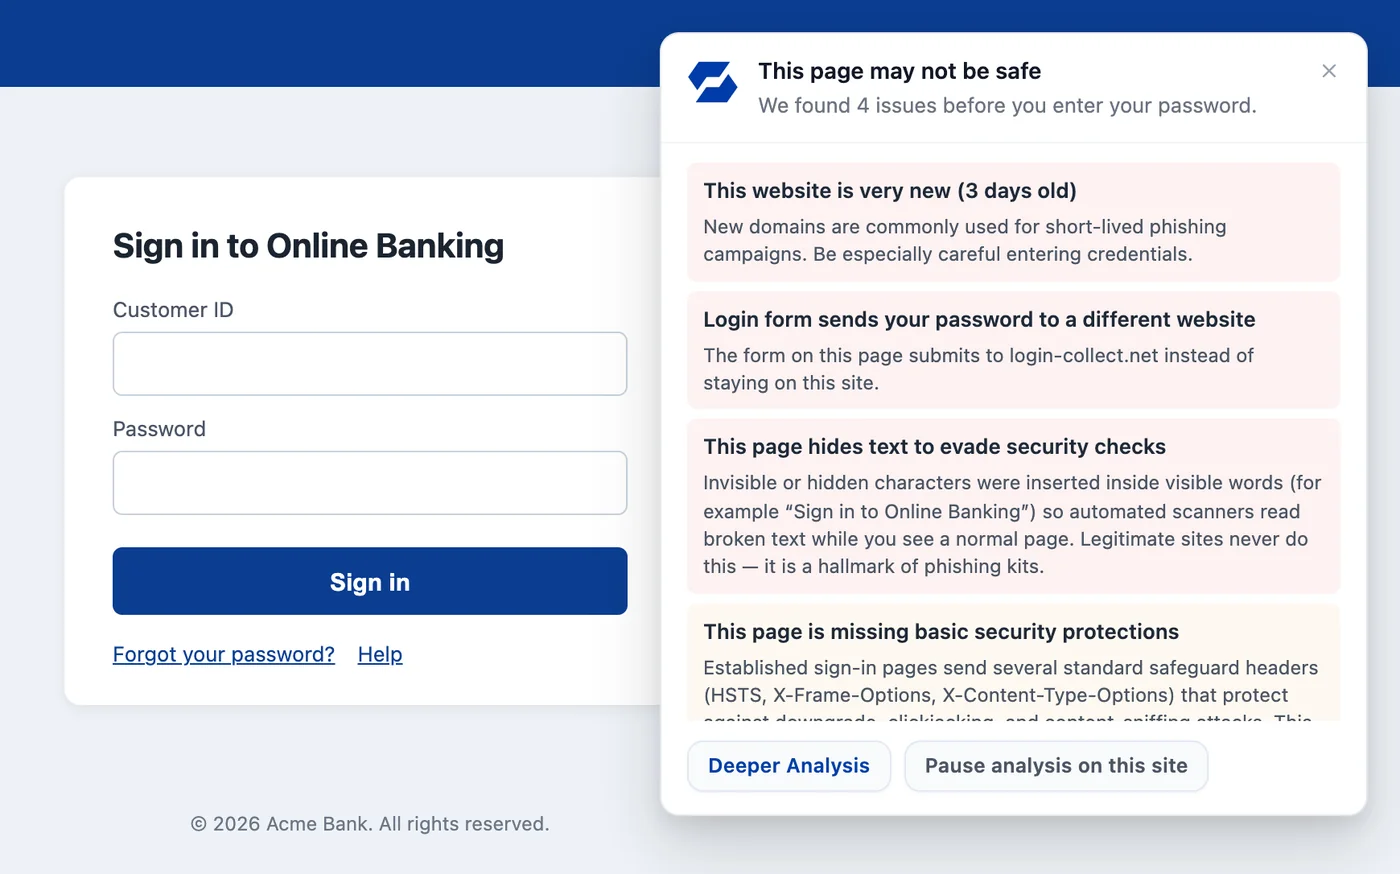
Geklonte Anmeldeseiten von Banken, Zahlungsdiensten und Microsoft 365 werden an ihrem Erscheinungsbild erkannt, und die Warnung erscheint, bevor ein Passwort eingetippt wird.
Karten- und Kontodaten
Paste Guard schwärzt Kartennummern beim Einfügen, direkt auf dem Gerät, und markiert Bankdaten und persönliche Daten, bevor sie an eine Website oder ein KI-Tool gesendet werden.
Fälschungen, die Ihre Marke tragen
Der Markenschutz findet Lookalike-Domains und geklonte Seiten anhand der Referral-URLs, die Ihr eigener Webserver bereits protokolliert, und alarmiert Ihr Team mit den Beweisen.
Geprüft, nicht nur behauptet
Weiterlesen
Business Email Compromise, einfach erklärt
Wie es funktioniert, wen es trifft und wie Sie die am stärksten gefährdeten Personen schützen.
Lesen (auf Englisch) → MarkenschutzMarkenfälschung: die Grundlagen
Warum Betrüger Ihre Marke klonen und wie die Entfernung solcher Seiten funktioniert.
Lesen (auf Englisch) → UnternehmenPhishing nach Branche: Wer ins Visier gerät
Finanzen, Gesundheitswesen, Recht, Bildung, Handel: Was Angreifer in jeder Branche wollen und warum die Kosten unterschiedlich ausfallen.
Lesen (auf Englisch) →Fragen, beantwortet
Wirkt eine E-Mail seltsam, kann unsere KI sie auf Executive-Plätzen lesen und Ihnen sagen, um welche Art von Betrug es sich handelt, etwa ein falscher CEO oder eine gefälschte Rechnung. Sie läuft nur, wenn Sie auf „Run deeper analysis“ klicken und zustimmen, und die E-Mail wird weder gespeichert noch zum Training verwendet.
Ja. Defender und Ihr E-Mail-Gateway blockieren, was bereits als schädlich bekannt ist. SafeToOpen ergänzt eine Prüfung beim Klick, im Browser und im Posteingang, für das Phishing, das zu neu ist, um auf einer Liste zu stehen.
Nein. SafeToOpen erfasst, speichert oder verkauft niemals Surfdaten. Es verarbeitet nur das Minimum, das nötig ist, um eine Bedrohung zu bestätigen, und löscht es nach der Analyse.
Sehen Sie es an einer gefälschten Zahlungsaufforderung
Erzählen Sie uns ein wenig über Ihre Organisation, und wir zeigen Ihnen SafeToOpen im Browser und im Posteingang.