Schützen Sie Mandantengelder und Mandantengeheimnisse.
Anwalts- und Steuerkanzleien sowie Beratungsfirmen bewegen Mandantengelder und verwahren vertrauliche Akten. Das macht sie zu einem beliebten Ziel für Betrug mit umgeleiteten Zahlungen und für den Diebstahl von Anmeldedaten. SafeToOpen prüft die E-Mail und die Seite, bevor jemand zahlt oder sich anmeldet.
Zahlungsbetrug in Zahlen
LeitfadenPhishing nach Branche: Wer ins Visier gerät (auf Englisch) →
So hilft SafeToOpen
Ein Klick auf die E-Mail und eine Prüfung jeder Seite, die Ihre Mitarbeitenden öffnen.
Umgeleitete Zahlungen
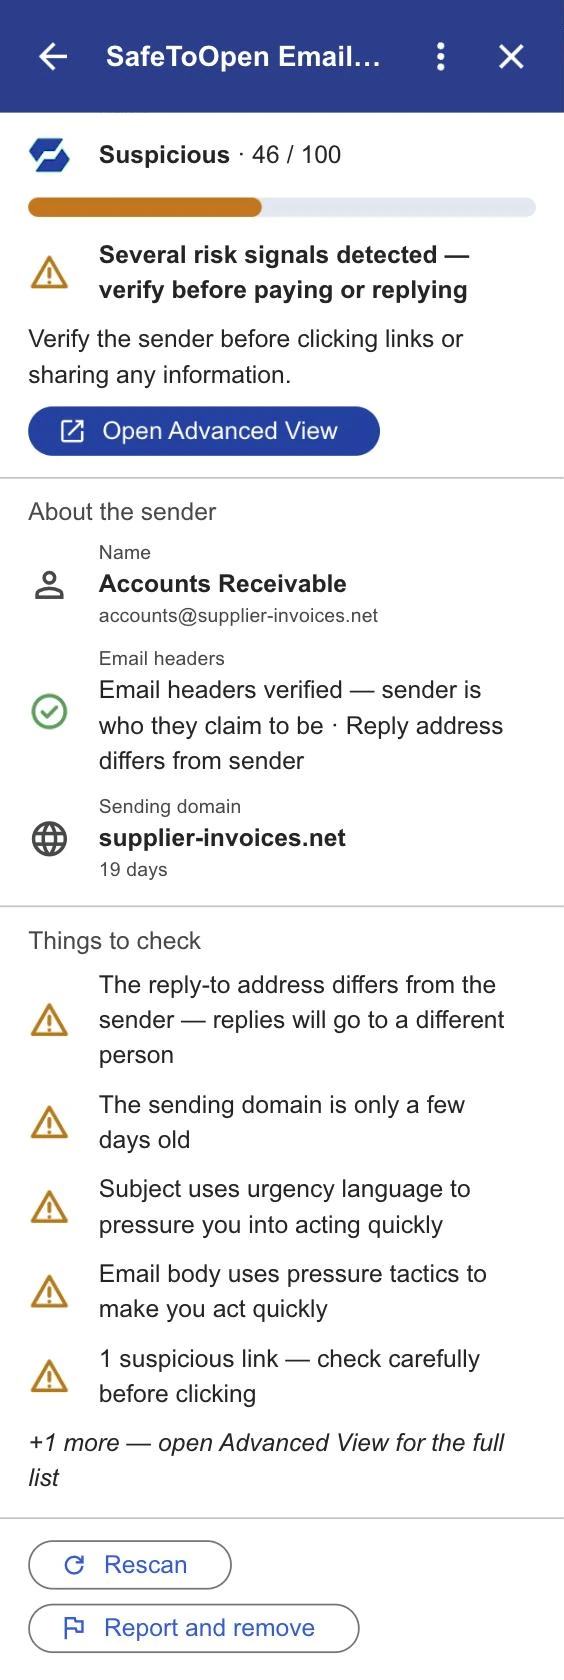
Neue Bankdaten von einem Mandanten oder Lieferanten bestehen oft die Authentifizierung. SafeToOpen zeigt, was nicht zusammenpasst, etwa Antworten, die an eine andere Adresse gehen, oder eine Domain, die erst wenige Tage alt ist.
Gefälschte Dokumentfreigaben und Anmeldeseiten
Ein Link „Dokument für Sie freigegeben“, der zu einer geklonten Anmeldeseite führt, wird an der Seite selbst erkannt, und die Warnung erscheint, bevor ein Passwort eingetippt wird.
Mandantendaten in KI-Tools
Paste Guard warnt, bevor Mandantendaten in eine Website oder ein KI-Tool eingefügt werden, und Sie entscheiden, welche KI-Tools überhaupt genutzt werden dürfen.
Melden und entfernen
Ein Klick schickt eine verdächtige E-Mail an Ihr Sicherheitsteam oder Ihren IT-Dienstleister und nimmt sie aus dem Posteingang: in Outlook in den Junk-E-Mail-Ordner, in Gmail in den Spam-Ordner.
Geprüft, nicht nur behauptet
Weiterlesen
Business Email Compromise, einfach erklärt
Wie es funktioniert, wen es trifft und wie Sie die am stärksten gefährdeten Personen schützen.
Lesen (auf Englisch) → AnleitungIst diese E-Mail Betrug? Ein Check in 60 Sekunden
Die schnellen Prüfungen, bevor Sie zahlen, klicken oder antworten.
Lesen (auf Englisch) → UnternehmenPhishing nach Branche: Wer ins Visier gerät
Finanzen, Gesundheitswesen, Recht, Bildung, Handel: Was Angreifer in jeder Branche wollen und warum die Kosten unterschiedlich ausfallen.
Lesen (auf Englisch) →Fragen, beantwortet
Nein. Jeder Microsoft-365-Administrator kann E-Mail-Sicherheit über das Admin Center hinzufügen, jeder Google-Workspace-Administrator über den Workspace Marketplace. Beides dauert unter fünf Minuten, ohne Änderungen am Mailfluss und ohne Infrastruktur.
Es prüft die E-Mail, die Sie öffnen: Absender, Links, QR-Codes und Anhänge. Die Tiefenanalyse auf Executive-Plätzen liest den Text einer riskanten E-Mail nur, wenn Sie auf „Run deeper analysis“ klicken und zustimmen, und die E-Mail wird weder gespeichert noch zum Training verwendet.
Nein. Es arbeitet ergänzend zu Ihrem vorhandenen Spamfilter und Antivirus. Diese verlassen sich auf Listen bekannter schädlicher Absender; SafeToOpen analysiert die Nachricht sowie ihre Links und Anhänge direkt und erkennt nie zuvor gesehenes Phishing, das jene übersehen.
Sehen Sie es an einer E-Mail mit umgeleiteter Zahlung
Erzählen Sie uns ein wenig über Ihre Kanzlei, und wir zeigen Ihnen die E-Mail-Sicherheit in Outlook und Gmail.