Das Maximum aus Ihrem SIEM.

LogLens analysiert Ihre Logs und zeigt Ihnen, welche bewährten Security-Use-Cases der Branche Sie heute schon ausführen können, was Sie für mehr Sichtbarkeit ergänzen sollten und für welche Logs Sie keine Ingest-Kosten mehr zahlen müssen. Anschließend überträgt es die neuen Erkennungen in Ihr SIEM und Response-Playbooks in Ihr SOAR. LogLens braucht kein Internet, nutzt keine KI, und sensible Daten werden schon beim Einlesen geschwärzt.

Kein Internet nötig Keine KI Sensible Daten schon beim Einlesen geschwärzt Nur Lesezugriff auf Ihr SIEM

Funktioniert mit dem SIEM, das Sie bereits betreiben

Was LogLens für Ihr SIEM leistet

Antworten, die die meisten Sicherheitsteams vom SIEM selbst nicht bekommen.

Sehen Sie, was Sie heute erkennen können

LogLens liest Ihre Logs und zeigt, welche seiner 50+ bewährten Use Cases der Branche Sie jetzt ausführen können – zugeordnet zu MITRE ATT&CK und zu Frameworks wie ISO 27001, NIST CSF und PCI DSS.

Wissen, was Sie als Nächstes ergänzen

LogLens ordnet die fehlenden Log-Quellen danach, wie viel Erkennungsabdeckung jede einzelne freischaltet. So wird Ihre nächste Onboarding-Entscheidung zur Zahl statt zur Vermutung.

Starten Sie mit den Use Cases, die Sie brauchen

Wählen Sie die benötigten Use Cases, und LogLens zeigt die Logs, auf die sie angewiesen sind, die Quellen, die Sie ergänzen müssten, und die Daten, die keine Erkennung nutzt – damit Sie dafür keine Ingest-Kosten mehr zahlen.

Übertragen Sie alles in Ihr SIEM und SOAR

Stellen Sie die Erkennungen – einschließlich Attack Stories aus echten Angriffen – in Ihrem SIEM bereit und für jeden Use Case das Response-Playbook in Ihrem SOAR: mit wenigen Klicks, nachdem Sie genau geprüft haben, was angelegt wird.

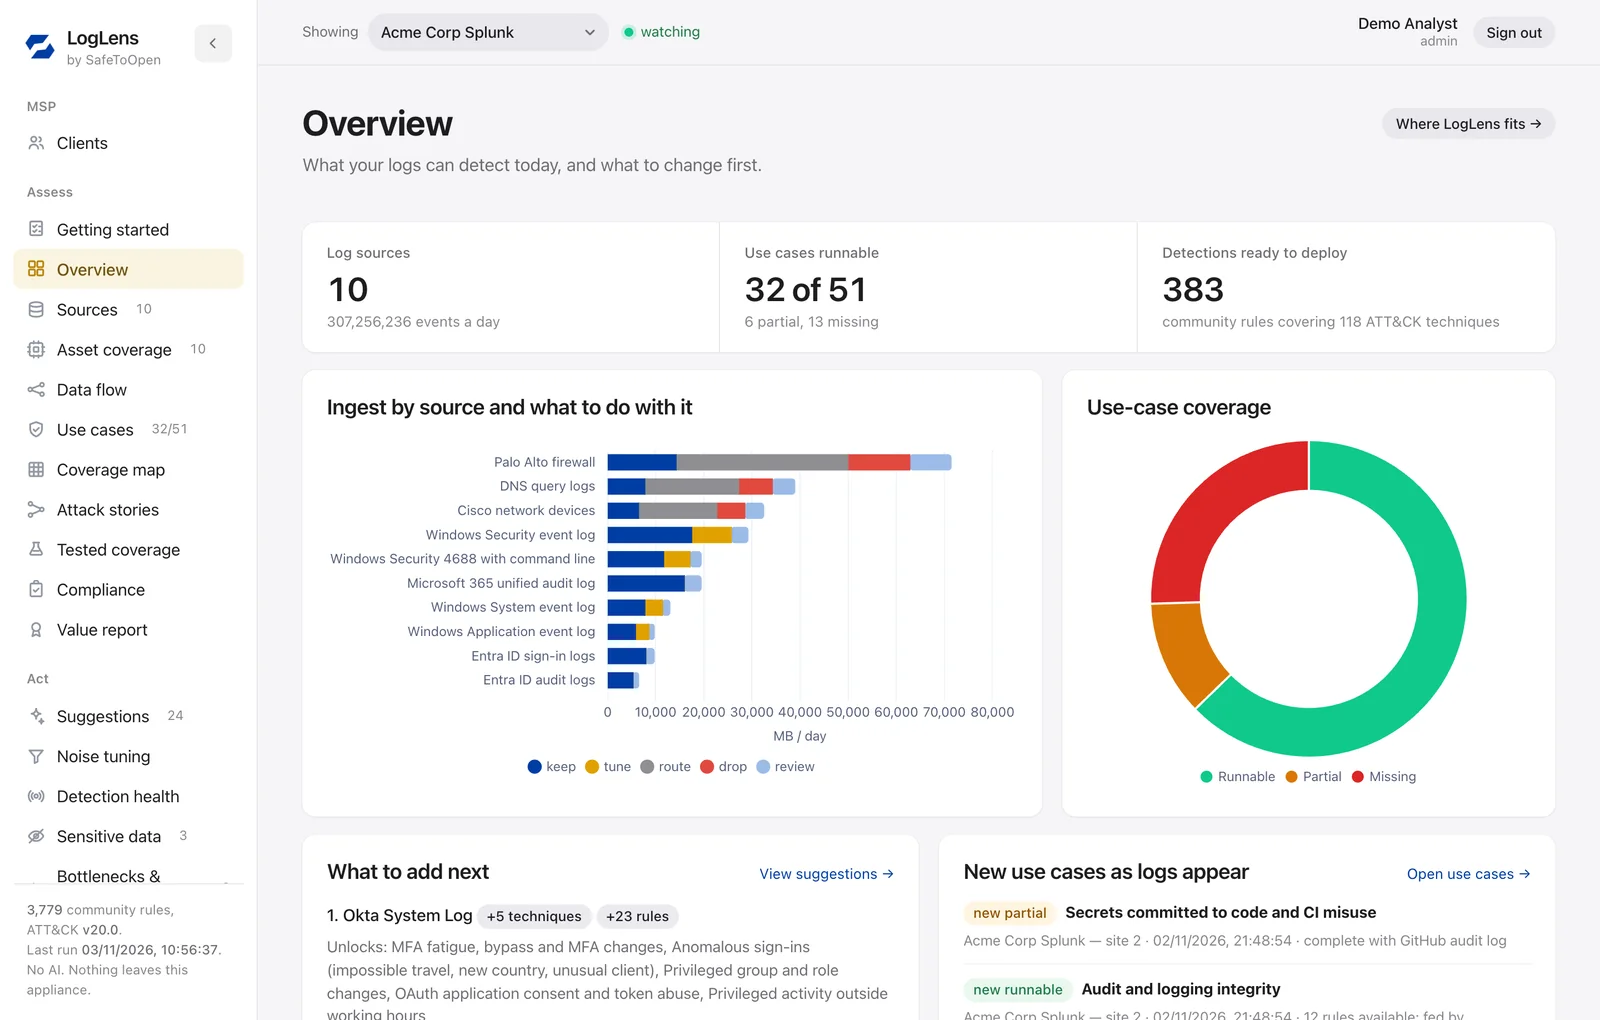
Die LogLens-Übersicht: 10 Log-Quellen, 32 von 51 Use Cases ausführbar, 6 teilweise und 13 fehlend, 383 einsatzbereite Erkennungen und der tägliche Ingest jeder Quelle, aufgeteilt in Behalten, Ausdünnen, Umleiten und Verwerfen

Die LogLens-Übersicht mit Beispieldaten: was die Logs heute erkennen können, wie viel jede Quelle pro Tag sendet und was damit geschehen sollte, und welche Quelle Sie als Nächstes ergänzen sollten.

Verbinden, klassifizieren, zuordnen, handeln

LogLens läuft neben Ihrem SIEM auf einer eigenen virtuellen Maschine. Die erste Bewertung startet, sobald Sie es verbinden.

Verbinden

Geben Sie LogLens ein Konto mit reinen Leserechten auf Ihrem SIEM. Exakte Volumina stammen aus den Zählungen der Plattform selbst, und jedes Ereignis aus der Stichprobe wird schon beim Einlesen geschwärzt.

Klassifizieren

Deterministische Fingerprints identifizieren jede Quelle und jeden Ereignistyp: Windows, Sysmon, Entra ID, Microsoft 365, AWS CloudTrail, Okta, Firewalls, Linux und mehr.

Zuordnen

50+ Use Cases werden mit Ihren Quellen, der Sigma-Regelbibliothek und MITRE ATT&CK abgeglichen (beide in LogLens integriert). Ergebnis: ausführbar, teilweise oder fehlend, jeweils mit dem, was den Use Case freischalten würde.

Handeln

Ergänzen Sie die Quelle, die am meisten freischaltet, kürzen Sie mit fertigen Filtern das Volumen, das nichts nutzt, und stellen Sie Erkennungen in Ihrem SIEM und Response-Playbooks in Ihrem SOAR bereit – jeweils nach Ihrer Prüfung.

Ihre Abdeckung, abgebildet auf MITRE ATT&CK

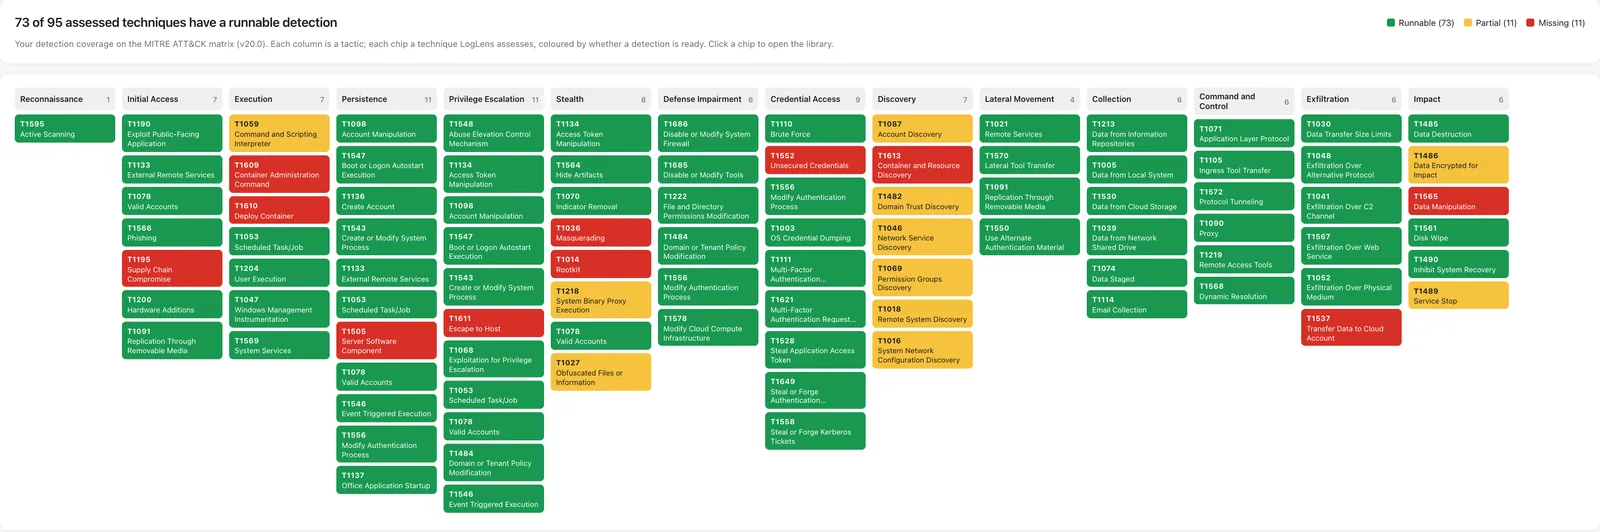
Jede Technik, die LogLens bewertet, über alle ATT&CK-Taktiken hinweg – eingefärbt danach, ob Sie eine Erkennung haben, die auf den heute erfassten Logs laufen kann.

LogLens-Abdeckungskarte über alle 14 ATT&CK-Taktiken: 73 von 95 bewerteten Techniken haben eine ausführbare Erkennung, 11 sind teilweise abgedeckt und 11 fehlen

Die vollständige ATT&CK-Abdeckungskarte mit Beispieldaten. Grün: ausführbare Erkennung vorhanden, Gelb: teilweise (zum Beispiel Windows-Prozess-Logs ohne Sysmon), Rot: fehlt. Fahren Sie mit der Maus über das Bild, um es zu vergrößern; auf dem Smartphone tippen Sie darauf, um es in voller Größe zu öffnen.

Zahlen Sie nicht mehr für Logs, die keine Erkennung nutzt

LogLens prüft jeden Ereignistyp gegen jede Erkennungsregel, die ihn nutzen könnte, und sagt Ihnen dann, was Sie behalten, umleiten, verwerfen oder ausdünnen sollten – jeweils mit Begründung.

Ihre Log-Pipeline, live

120 GB/Tag eingehend 24 GB/Tag weniger im SIEM 20 % des Ingests · Beispieldaten

Jedes Partikel ist ein Teil Ihres Log-Volumens auf dem Weg ins SIEM. Die farbigen Bahnen zeigen, was LogLens aus dem SIEM herausnehmen kann: verworfen, in günstigeren Speicher umgeleitet oder schon an der Quelle ausgedünnt, bevor es überhaupt ankommt.

BehaltenPrüfenUmleitenVerwerfenAusdünnen

Behalten

Daten, die Ihre Erkennungen nutzen, gehen wie bisher ins SIEM.

Umleiten

Daten, die Sie aufbewahren müssen, aber selten durchsuchen, wandern in günstigeren Speicher – für Untersuchungen weiterhin verfügbar.

Verwerfen

Daten, die keine Erkennung liest, etwa Debug-Ausgaben und Health-Checks, kosten Sie nichts mehr.

Ausdünnen

Laute Quellen werden dort ausgedünnt, wo sie entstehen – mit fertigen Filtern für Ihren Collector.

Authentifizierungs-, Berechtigungs- und Audit-Logs werden nie zum Verwerfen empfohlen; höchstens werden sie in günstigeren Speicher umgeleitet. Fertige Filter gibt es für Wazuh-Agenten, Splunk, Sentinel DCR, Cribl, rsyslog, FortiGate und die Windows-Überwachungsrichtlinie.

Attack Stories: Erkennungen aus echten Angriffen

Echte Angriffe verlaufen in Phasen. Eine Attack Story verknüpft diese Phasen auf demselben Host oder beim selben Benutzer zu einer einzigen Korrelationsregel – so erhalten Sie einen Alarm mit hoher Konfidenz statt mehrerer verrauschter. Mit wenigen Klicks fügen Sie eine Story Ihrem SIEM hinzu.

Beispiel: Shadow AI — sensible Daten an einen KI-Dienst gesendet

Liest sensible Daten oder Massendaten

Sichtbar in Windows-, Sysmon-, Microsoft-365-Audit- oder Datenbank-Logs.

Verbindet sich mit einem KI-Dienst

ChatGPT, Claude, Gemini, Copilot oder Perplexity, sichtbar in Proxy-, DNS-, Zeek- oder Firewall-Logs.

Lädt viel dorthin hoch

Ein großer oder wiederholter Upload zu diesem Dienst, sichtbar in Proxy-, Zeek- oder Firewall-Logs.

Zwei beliebige dieser Phasen auf demselben Host innerhalb von zwei Stunden lösen einen einzigen Alarm aus. LogLens zeigt, welche Phasen Ihre Logs bereits sehen und welche Quelle die Story vervollständigen würde.

Reale Angriffe

  • Ransomware-Einbruch auf einem Endpunkt
  • Übernahme von Cloud-Konten und Postfachmissbrauch
  • Vom Phishing zum Brückenkopf
  • Manuelle laterale Bewegung (Hands-on-Keyboard)
  • Vom Web-Exploit über die Webshell zum Datenzugriff
  • Vom Password Spraying zur Kontoübernahme
  • Vom Kerberoasting zum Diebstahl von Domain-Zugangsdaten
  • Datensammlung, Staging und Exfiltration
  • Vom Missbrauch von Cloud-Zugangsdaten zum Ressourcen-Hijacking
  • DNS-Tunneling für Command-and-Control
  • Von MFA-Fatigue zur Sitzungsübernahme

Shadow AI

  • Sensible Daten an einen KI-Dienst gesendet
  • Missbrauch autonomer KI-Agenten oder von API-Schlüsseln
  • Externe KI-Agenten sondieren Ihre Web-Apps
  • Prompt Injection gegen Ihre eigene KI-App

Red-Team-Tools

  • Externe Scans und Ausnutzung von Schwachstellen
  • Aufklärung im Active Directory und Credential-Tools
  • Remote-Ausführung mit Impacket
  • Beacons von Command-and-Control-Frameworks

Jede Story wird zu einer einzigen Korrelationsregel kompiliert. Übertragen Sie sie nach Ihrer Prüfung mit wenigen Klicks an Splunk, Microsoft Sentinel, Elastic, CrowdStrike oder Sumo Logic; für andere SIEMs liefert LogLens Ihnen die Regellogik zum Nachbauen.

Vom Alarm zur Reaktion, in Ihrem SOAR

Eine Erkennung sagt Ihnen, dass etwas passiert ist. Zu jedem LogLens-Use-Case gehört außerdem ein Response-Playbook, das festlegt, was als Nächstes zu tun ist – ausgerichtet an MITRE ATT&CK und bereit für Ihr SOAR.

Beispiel: das Playbook für Brute Force und Password Spraying

Autoläuft unbeaufsichtigt Freigabewartet auf einen Analysten Manuellbleibt in Menschenhand

Triage und Validierung

  • AutoEine Zeitleiste aller Ereignisse des Kontos im Alarmzeitraum erstellen
  • AutoIPs und Konten mit Threat Intelligence und Kontext zum Eigentümer anreichern
  • AutoErmitteln, welche Konten angegriffen wurden und ob eine Anmeldung erfolgreich war
  • ManuellErwartete Aktivität ausschließen, etwa einen Scan oder ein bekanntes Dienstkonto

Eindämmen

  • FreigabePasswort zurücksetzen und aktive Sitzungen und Tokens widerrufen
  • FreigabeErneute Authentifizierung mit Step-up-MFA erzwingen
  • FreigabeAngegriffene Konten und die Quell-IP sperren oder drosseln

Beseitigen

  • FreigabeVom Angreifer hinzugefügte Zugangsdaten, App-Passwörter, API-Schlüssel und OAuth-Berechtigungen entfernen
  • ManuellDie Secrets rotieren, auf die das Konto zugreifen konnte

Wiederherstellen und härten

  • ManuellKonto nach Prüfung wieder aktivieren und auf erneute Versuche achten

Jeder Schritt mit Automatisierungsgrad markiert

Suchen, Anreicherung und das Anlegen eines Falls sind als sicher für die unbeaufsichtigte Ausführung markiert. Einschneidende Aktionen wie das Deaktivieren eines Kontos, das Isolieren eines Hosts oder das Blockieren von Datenverkehr warten auf die Freigabe durch einen Analysten. Forensik, rechtliche Schritte und Neuaufbauten bleiben in Menschenhand.

Im eigenen Format Ihres SOAR

Exportieren Sie ein Playbook für Cortex XSOAR, Splunk SOAR, Microsoft Sentinel Logic Apps oder Google SecOps SOAR, als herstellerneutrales Workflow-JSON für Tines, Torq und andere SOARs oder als Markdown-Runbook.

Gesendet wird erst nach Prüfung

Ein Administrator prüft das genaue Playbook, bevor LogLens es an Cortex XSOAR, Splunk SOAR, Tines, Torq oder Google SecOps SOAR sendet – mit eigenen SOAR-Zugangsdaten, getrennt von den rein lesenden Log-Verbindungen. Nichts wird zeitgesteuert gesendet.

Playbooks sind ein an ATT&CK ausgerichteter Ausgangspunkt, kein Ersatz für Ihren Incident-Response-Plan. Eindämmungsschritte sind bereit für die Anbindung an Ihr eigenes EDR, Ihren Identity Provider und Ihre Firewall, und LogLens zeigt, welchen Anteil der empfohlenen Reaktion über all Ihre Use Cases hinweg ein SOAR ausführen könnte.

Läuft neben dem SIEM, das Sie bereits betreiben

Eine virtuelle Maschine in Ihrem Netzwerk, mit integrierter Sigma-Regelbibliothek und MITRE ATT&CK. LogLens liest über die eigene API Ihres SIEM mit einem Konto mit reinen Leserechten – an Ihrem Datenpfad ändert sich also nichts, und wenn Sie es abschalten, fällt das nirgends auf.

Mit einem On-Premises-SIEM

Wischen Sie seitwärts, um das ganze Diagramm zu sehen.

IHR NETZWERKIhr bestehender Datenpfad bleibt genau, wie er istLog-QuellenHosts und NetzwerkCollectorAgenten, PipelineIhr SIEMOn-PremisesSOCAnalystenLogLenseine VM, neben dem DatenpfadSigma und ATT&CK integriertSuche, nur lesendOpt-in: geprüfte RegelnSicherheitsteamPlan, Berichte, FilterErgebnisseIhr SOARoptionalOpt-in: Playbooks
Splunk Enterprise, Elastic, OpenSearch, Wazuh, Graylog oder QRadar auf Ihren eigenen Servern: Alles bleibt in Ihrem Netzwerk, und LogLens kann vollständig air-gapped laufen.

Mit einem SaaS-SIEM

Wischen Sie seitwärts, um das ganze Diagramm zu sehen.

IHR NETZWERK ODER CLOUD-TENANTIhre Logs fließen weiter wie heute in Ihr SIEMLog-QuellenHosts und NetzwerkCollectorAgenten, PipelineIhr SaaS-SIEMSentinel · Splunk CloudGoogle SecOpsCrowdStrike · Sumo LogicExabeam · DevoIhre Logs, wie heuteLogLenseine VM, nur ausgehendSigma und ATT&CK integriertAPI, nur lesendOpt-in: Regelnüber HTTPS, nur ausgehendSicherheitsteamPlan, Berichte, FilterErgebnisseIhr SOARSaaS oder im eigenen NetzOpt-in: Playbooks
Microsoft Sentinel, Splunk Cloud, Google SecOps, CrowdStrike, Sumo Logic, Exabeam oder Devo: LogLens stellt ausgehende, rein lesende HTTPS-Anfragen an die API Ihres SIEM. Es gibt keine eingehenden Verbindungen, und nichts geht anderswohin.

Nicht in Ihrem Datenpfad

Logs fließen weiterhin genau wie heute von Ihren Quellen in Ihr SIEM. LogLens liest nur.

Eine VM, nichts auf Endpunkten

Keine Agenten, keine Änderungen an Collectors oder an der Log-Weiterleitung. Ein Konto mit reinen Leserechten auf dem SIEM ist alles, was LogLens braucht.

Ob zurückgeschrieben wird, entscheiden Sie

Erkennungen gelangen nur über separate Deploy-Zugangsdaten in Ihr SIEM und Playbooks in Ihr SOAR – und erst, nachdem ein Administrator den Plan geprüft hat. Bereitgestellte Erkennungen lassen sich zurückrollen.

Datenschutz von Grund auf

LogLens wurde entwickelt, um Security-Logs zu verstehen, ohne sie preiszugeben: Es braucht kein Internet, nutzt keine KI und schwärzt sensible Daten schon beim Einlesen.

Kein Internet nötig

LogLens kommuniziert nur mit Ihrem SIEM; die Sigma-Regelbibliothek und MITRE ATT&CK sind integriert. Mit einem On-Premises-SIEM läuft es vollständig air-gapped. Mit einem SaaS-SIEM stellt es ausgehende, rein lesende Anfragen an die API dieses SIEM und an sonst nichts. Keine Telemetrie, keine Online-Lizenzprüfung, keine Hersteller-Cloud.

Keine KI, nirgends

Kein Sprachmodell und kein Machine-Learning-Modell liest Ihre Logs, und nichts wird an einen KI-Dienst gesendet. Klassifizierung, Abdeckung und Empfehlungen beruhen auf deterministischen Regeln – so ist jedes Ergebnis nachvollziehbar und reproduzierbar.

Sensible Daten schon beim Einlesen geschwärzt

Während LogLens jedes Ereignis einliest, werden Kartennummern, Passwörter, Tokens und API-Schlüssel, Ausweis- und Steuernummern, IBANs und Geburtsdaten maskiert und E-Mail-Adressen und Benutzernamen durch Pseudonyme ersetzt – bevor irgendetwas auf die Festplatte geschrieben oder auf dem Bildschirm angezeigt wird. Die Analyse braucht Feldnamen und -formate, nicht Ihre Werte.

Rein lesende Verbindungen

Ein Konto nach dem Prinzip der geringsten Rechte, das nur suchen kann. TLS wird gegen eine CA oder ein gepinntes Zertifikat verifiziert; die Prüfung lässt sich nicht abschalten.

Gespeichert nur so lange, wie Sie es wollen

Geschwärzte Stichproben werden nach einem von Ihnen festgelegten Aufbewahrungsplan gelöscht, und wenn Sie eine Verbindung entfernen, werden ihre Ergebnisse gelöscht.

Abgesichert ab der ersten Anmeldung

Kein Standardpasswort: Die Einrichtung nutzt einen Einmalcode, der auf der Konsole der Appliance ausgegeben wird. Anmeldung per SSO (OpenID Connect) oder mit einem lokalen Konto mit MFA per Authenticator-App.

Geschützte Zugangsdaten

Plattform-Zugangsdaten werden auf der Appliance verschlüsselt gespeichert und nie von ihrer API zurückgegeben.

Jede Aktion protokolliert

Anmeldungen, Einstellungsänderungen, Verbindungen, Berichts-Downloads und Bereitstellungen werden protokolliert – bereit zur Weiterleitung an Ihr SIEM.

Eine Appliance pro Kunde

Nichts wird von uns gehostet, und nichts wird zwischen Kunden geteilt. MSPs erhalten für jeden ihrer Kunden eine eigene Datenbank.

Keine KI bedeutet maximalen Datenschutz

Viele neue Sicherheitstools senden Ihre Logs an einen KI-Dienst, um sie auszuwerten. LogLens nutzt bewusst keinerlei KI – so verlassen die sensibelsten Daten, die Sie haben, nie Ihre Kontrolle.

Ihre Logs werden nie zum Prompt

Nichts wird an OpenAI, Anthropic, Google oder einen anderen Modellanbieter gesendet – es gibt also keine Drittanbieter-API, über die Ihre Daten abfließen könnten.

Nie Trainingsdaten

Kein Modell lernt aus Ihren Logs, weder hier noch anderswo, und kein Anbieter behält eine Kopie, um seinen Dienst zu verbessern.

Keine neuen Auftragsverarbeiter zu genehmigen

Kein KI-Anbieter kommt in Ihre Lieferkette – also nichts Zusätzliches für Ihre Datenschutz-Folgenabschätzung, Ihre Lieferantenrisikoprüfung oder Ihre Vorgaben zur Datenresidenz.

Antworten, die Sie überprüfen können

Deterministische Regeln liefern jedes Mal dieselbe Antwort, jeweils mit der Erkennungsregel oder der dokumentierten Begründung dahinter. Nichts wird geraten, nichts erfunden.

Nichts Verborgenes in der Box

Die Appliance enthält keine Modelle, keine Modell-Downloads und keine KI-Bibliotheken – nur Regeln, die Sie lesen können.

Für regulierte Teams gemacht

Teams aus Finanzwesen, Gesundheitswesen, Behörden und kritischer Infrastruktur können ihre Logs auch dort bewerten, wo die Übermittlung an einen KI-Dienst nicht erlaubt ist.

Für MSPs und MSSPs gemacht

Betreiben Sie eine LogLens-Appliance für alle Ihre Kunden, egal welches SIEM der einzelne Kunde nutzt – die Daten jedes Kunden liegen in einer eigenen, separaten Datenbank.

Jeden Kunden schneller anbinden

Verbinden Sie das SIEM eines neuen Kunden, und die erste Bewertung läuft von selbst: was er erkennen kann, was er ergänzen sollte und wofür er zu viel ausgibt – statt wochenlangem manuellem Scoping.

Alle Kunden auf einen Blick

Eine Portfolio-Ansicht zeigt für jeden Kunden die ausführbaren Use Cases, offene Alarme, den täglichen Ingest und das Volumen, das Sie aus seinem SIEM herausnehmen könnten.

Neue Leistungen, die Sie verkaufen können

Die Onboarding-Liste zeigt, welche Log-Quellen die Lücken jedes Kunden schließen würden – eine belegbare Grundlage, um weitere Quellen und Use Cases anzubinden.

Einsparungen, die Ihre Kunden sehen

Volumen-Empfehlungen und fertige Filter zeigen, wofür jeder Kunde keine Ingest-Kosten mehr zahlen muss – mit einem Mehrwertbericht für das nächste Review-Gespräch.

Ein Standard für alle SIEMs

Übertragen Sie nach Prüfung dieselben Use Cases und Attack Stories in Splunk, Sentinel, Elastic, Wazuh und weitere, senden Sie die zugehörigen Response-Playbooks an das SOAR jedes Kunden und erfahren Sie, wenn eine Erkennung bei einem Kunden verstummt.

Strikte Trennung von Grund auf

Eine Datenbank pro Kunde, Aufbewahrungs- und Deploy-Einstellungen pro Kunde und Kunden-Logins, die immer nur die Daten des jeweiligen Kunden sehen.

Mehr als eine einmalige Bewertung

LogLens beobachtet auch nach dem ersten Bericht weiter – so bleibt die Abdeckung korrekt, wenn sich Ihre Quellen ändern.

  • Use Cases als ausführbar, teilweise oder fehlend bewertet
  • Eine priorisierte Liste der Log-Quellen, die Sie als Nächstes anbinden sollten
  • ATT&CK-Abdeckungskarte und Navigator-Export
  • Abdeckung für CIS Controls v8, NIST CSF 2.0, ISO 27001:2022, PCI DSS 4.0, Essential Eight und CERT NZ

  • Jeder Ereignistyp bewertet: Behalten, Ausdünnen, Umleiten, Verwerfen oder Prüfen
  • Fertige Filter für Ihren Collector oder Ihre Pipeline
  • Ingest-Prognose mit Warnung, bevor Sie Ihr SIEM-Lizenzlimit erreichen
  • Sensible Daten in Ihren Logs erkannt, damit Sie das an der Quelle beheben können

  • Erkennungen nach Prüfung bereitstellen, mit Rollback
  • An ATT&CK ausgerichtete Response-Playbooks, exportiert oder an Ihr SOAR gesendet
  • Sichere Tests, die belegen, dass eine Erkennung tatsächlich auslöst
  • Benachrichtigungen, wenn eine Erkennung verstummt, und Tuning für die lautesten Regeln

Funktioniert mit den Tools, die Sie bereits nutzen

Liest Logs aus

Splunk, Microsoft Sentinel, Elastic und OpenSearch, Wazuh, Graylog, IBM QRadar, Google SecOps, CrowdStrike Falcon Next-Gen SIEM, Sumo Logic, Exabeam, Devo sowie exportierten Log-Dateien.

Stellt Erkennungen bereit in

Splunk, Microsoft Sentinel, Elastic, OpenSearch, Wazuh, Graylog, Google SecOps, Microsoft Defender XDR, CrowdStrike und Sumo Logic.

Erstellt Response-Playbooks für

Cortex XSOAR, Splunk SOAR, Microsoft Sentinel Logic Apps, Google SecOps SOAR, Tines und Torq, plus herstellerneutrales Workflow-JSON für jedes andere SOAR.

Prüft die Asset-Abdeckung gegen

Entra ID, Microsoft Defender, CrowdStrike, Active Directory (LDAP), Tenable, Qualys, Rapid7, ServiceNow, NetBox, Snipe-IT, Fleet, Zabbix, Nmap und CSV-Inventare.

Sendet Benachrichtigungen an

Slack, Microsoft Teams, E-Mail und Webhooks: wenn eine Verbindung ausfällt, eine Quelle keine Daten mehr liefert oder eine Erkennung verstummt.

Berichte für die Geschäftsleitung

Ein Mehrwertbericht für die Geschäftsleitung zu Abdeckung, dem Volumen, das Sie aus dem SIEM herausnehmen können, nachweislich funktionierenden Erkennungen und Compliance – bereit zum Download.
Sehen Sie LogLens mit Ihren eigenen Logs

Buchen Sie eine Demo: Wir zeigen Ihnen LogLens mit Beispieldaten und erklären dann, was eine Bewertung Ihres eigenen SIEM umfasst.

Antworten auf Ihre Fragen

Nein. LogLens kommuniziert nur mit Ihrem SIEM; die Sigma-Regelbibliothek und MITRE ATT&CK sind integriert. Mit einem On-Premises-SIEM kann es vollständig air-gapped laufen. Mit einem SaaS-SIEM benötigt es ausgehendes HTTPS zur API dieses SIEM und sonst nichts. Es gibt keine Telemetrie und keine Online-Lizenzprüfung.

Nein, überhaupt nicht. Kein Sprachmodell und kein Machine-Learning-Modell liest Ihre Logs, und nichts wird an einen KI-Dienst gesendet – Ihre Logs werden also nie zum Prompt oder zu Trainingsdaten. Klassifizierung, Abdeckung und Empfehlungen beruhen auf deterministischen Regeln, sodass sich jede Empfehlung auf eine Erkennungsregel oder eine dokumentierte Begründung zurückführen lässt.

Sie werden geschwärzt, während LogLens jedes Ereignis einliest: Kartennummern, Passwörter, Tokens und API-Schlüssel, Ausweis- und Steuernummern, IBANs und Geburtsdaten werden maskiert, E-Mail-Adressen und Benutzernamen durch Pseudonyme ersetzt – bevor irgendetwas auf die Festplatte geschrieben oder auf dem Bildschirm angezeigt wird. Gespeicherte Stichproben werden nach einem von Ihnen festgelegten Aufbewahrungsplan gelöscht.

Ja. Fügen Sie die gewünschten Use Cases und Attack Stories Ihrem Plan hinzu, und LogLens zeigt, welche davon Ihre Logs bereits unterstützen, welche Log-Quellen Sie ergänzen müssten und welche Daten keine Erkennung nutzt – damit Sie dafür keine Ingest-Kosten mehr zahlen.

Erkennungen, die nachbilden, wie echte Angriffe ablaufen – etwa Ransomware, MFA-Fatigue oder sensible Daten, die an einen KI-Dienst gesendet werden. Jede Story verknüpft mehrere Phasen auf demselben Host oder beim selben Benutzer zu einer einzigen Korrelationsregel, sodass Sie einen Alarm mit hoher Konfidenz statt mehrerer verrauschter erhalten.

Ja. Zu jedem Use Case gehört ein an MITRE ATT&CK ausgerichtetes Response-Playbook, in dem jeder Schritt als sicher automatisierbar, freigabepflichtig durch einen Analysten oder manuell markiert ist. Sie können es für Cortex XSOAR, Splunk SOAR, Microsoft Sentinel Logic Apps oder Google SecOps SOAR oder als herstellerneutrales Workflow-JSON exportieren, und ein Administrator kann es nach Prüfung an Cortex XSOAR, Splunk SOAR, Tines, Torq oder Google SecOps SOAR senden.

Nein. Es verbindet sich mit einem Konto mit reinen Leserechten und führt nur Suchen aus. Das Übertragen von Erkennungen in Ihr SIEM ist ein separater, optionaler Schritt mit eigenen Zugangsdaten, und nichts wird angelegt, bevor ein Administrator genau geprüft hat, was hinzugefügt wird.

Es liest aus Splunk, Microsoft Sentinel, Elastic und OpenSearch, Wazuh, Graylog, IBM QRadar, Google SecOps, CrowdStrike Falcon Next-Gen SIEM, Sumo Logic, Exabeam und Devo sowie aus exportierten Log-Dateien. Erkennungen kann es in Splunk, Sentinel, Elastic, OpenSearch, Wazuh, Graylog, Google SecOps, Microsoft Defender XDR, CrowdStrike und Sumo Logic bereitstellen.

Authentifizierungs-, Berechtigungs- und Audit-Logs werden nie zum Verwerfen empfohlen; höchstens werden sie in günstigeren Speicher umgeleitet. Jede Empfehlung zeigt das Volumen, die Erkennungsregeln, die diesen Ereignistyp nutzen, und die Begründung – nichts wird blind gekürzt.

Ja. Eine Appliance verwaltet alle Ihre Kunden, jeden in einer eigenen, separaten Datenbank mit eigenen Aufbewahrungs- und Deploy-Einstellungen. Eine Portfolio-Ansicht zeigt alle Kunden auf einen Blick, und Kunden-Logins sehen immer nur die Daten des jeweiligen Kunden.