احصل على أقصى قيمة من SIEM لديك.

يفحص LogLens سجلّاتك ويخبرك بحالات الاستخدام الأمنية وفق أفضل ممارسات القطاع التي يمكنك تشغيلها اليوم، وما يلزم إضافته لرؤية أوسع، والسجلّات التي يمكنك التوقّف عن الدفع مقابل استيعابها. ثم يدفع قواعد الكشف الجديدة إلى SIEM لديك، وأدلة الاستجابة إلى SOAR لديك. لا يحتاج إلى الإنترنت ولا يستخدم الذكاء الاصطناعي، وتُخفى البيانات الحساسة فور قراءتها.

لا حاجة إلى الإنترنت بلا ذكاء اصطناعي إخفاء البيانات الحساسة فور قراءتها وصول للقراءة فقط إلى SIEM لديك

يعمل مع نظام SIEM الذي تستخدمه بالفعل

ما يقدّمه LogLens لنظام SIEM لديك

إجابات لا تحصل عليها معظم فرق الأمن من SIEM نفسه.

اعرف ما يمكنك كشفه اليوم

يقرأ LogLens سجلّاتك ويوضّح أيّ حالات الاستخدام يمكنك تشغيلها الآن من بين أكثر من 50 حالة استخدام لديه وفق أفضل ممارسات القطاع، مربوطةً بـ MITRE ATT&CK وبأطر مثل ISO 27001 وNIST CSF وPCI DSS.

اعرف ما تضيفه بعد ذلك

يرتّب مصادر السجلّات التي تنقصك بحسب مقدار تغطية الكشف التي يتيحها كلٌّ منها، فيصبح قرارك التالي بشأن إضافة مصدر مبنيًّا على رقم لا على تخمين.

ابدأ من حالات الاستخدام التي تريدها

اختر حالات الاستخدام التي تحتاجها، فيعرض LogLens السجلّات التي تعتمد عليها، والمصادر التي يلزمك إضافتها، والبيانات التي لا تستخدمها أي قاعدة كشف، لتتوقّف عن الدفع مقابل استيعابها.

ادفعها إلى SIEM وSOAR لديك

انشر قواعد الكشف، بما فيها قصص الهجوم المبنية على هجمات حقيقية، في SIEM لديك، ودليل الاستجابة لكل حالة استخدام في SOAR لديك، ببضع نقرات، بعد مراجعة ما سيُنشأ بالضبط.

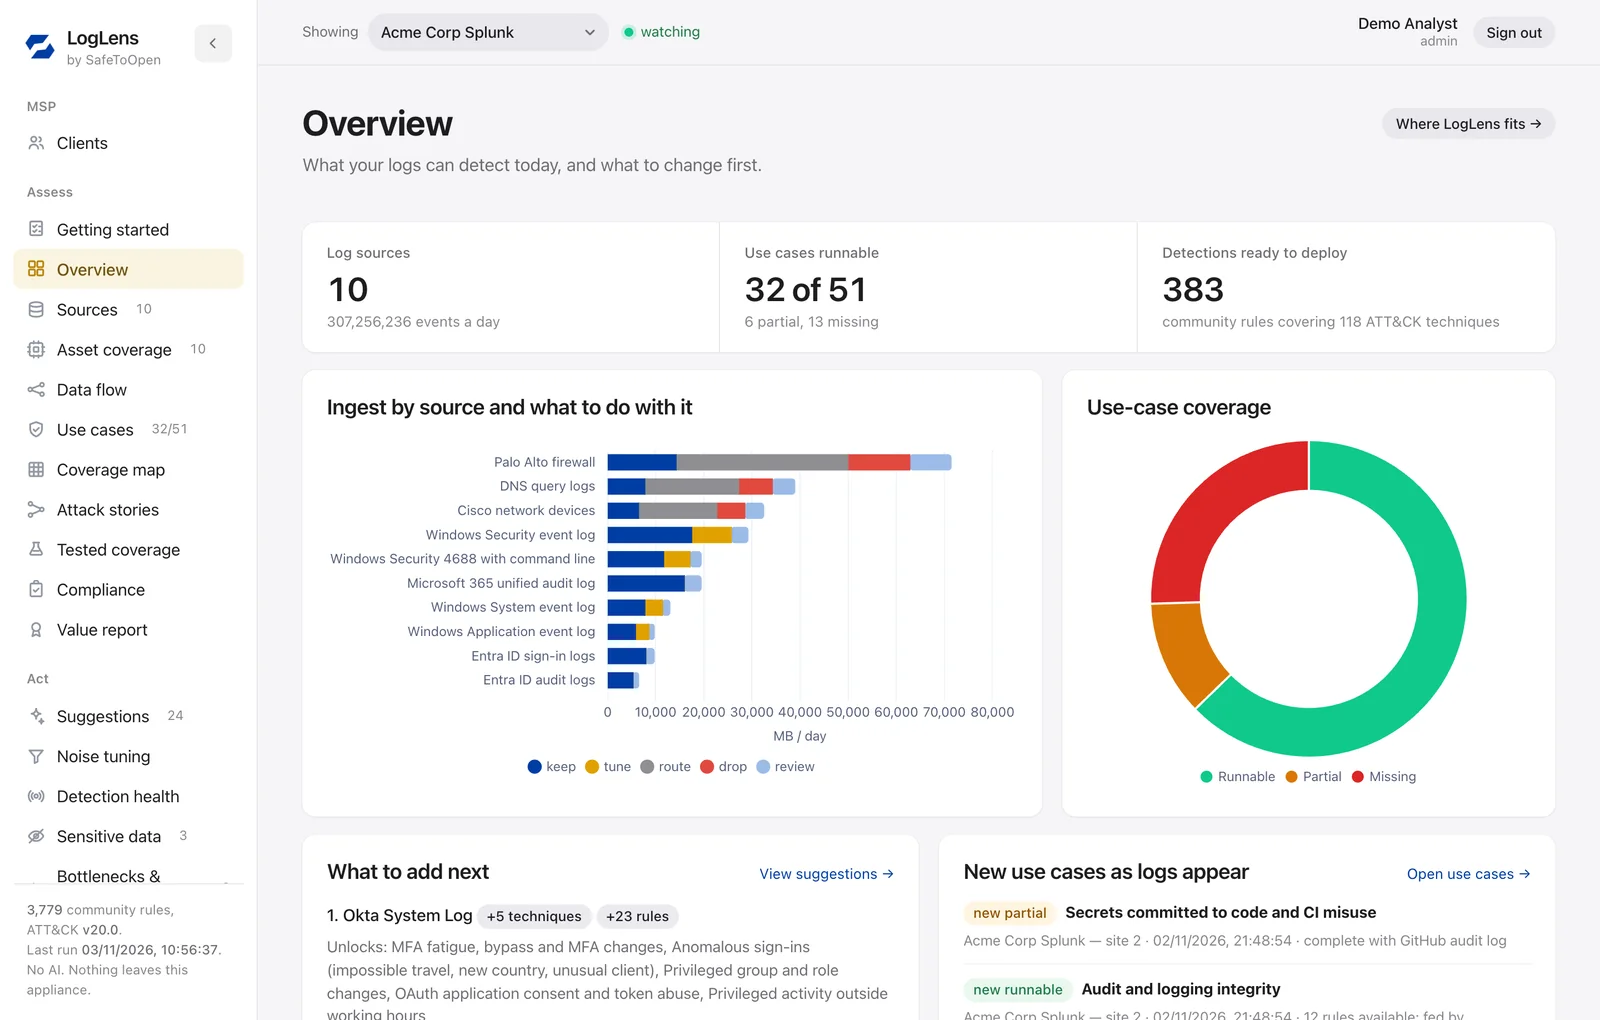
نظرة LogLens العامة: 10 مصادر سجلّات، و32 من 51 حالة استخدام قابلة للتشغيل مع 6 جزئية و13 مفقودة، و383 قاعدة كشف جاهزة للنشر، والاستيعاب اليومي لكل مصدر مقسّمًا إلى إبقاء وضبط وتحويل وإسقاط

نظرة LogLens العامة على بيانات نموذجية: ما تستطيع السجلّات كشفه اليوم، وكم يرسل كل مصدر يوميًا وما ينبغي فعله به، وأي مصدر تضيفه بعد ذلك.

اربط، صنّف، طابِق، تصرّف

يعمل LogLens بجانب SIEM لديك على آلة افتراضية خاصة به. ويبدأ التقييم الأول فور ربطه.

اربط

امنح LogLens حسابًا للقراءة فقط على SIEM لديك. تأتي الأحجام الدقيقة من إحصاءات المنصّة نفسها، وتُخفى البيانات الحساسة في كل حدث مأخوذ كعيّنة فور قراءته.

صنّف

تتعرّف بصمات حتمية على كل مصدر وكل نوع حدث: Windows وSysmon وEntra ID وMicrosoft 365 وAWS CloudTrail وOkta والجدران النارية وLinux وغيرها.

طابِق

تُطابَق أكثر من 50 حالة استخدام مع مصادرك ومكتبة قواعد Sigma وMITRE ATT&CK، وكلاهما مدمج في LogLens: قابلة للتشغيل أو جزئية أو مفقودة، مع ما يلزم لإتاحة كلٍّ منها.

تصرّف

أضِف المصدر الذي يتيح أكبر قدر من التغطية، وقلّص الحجم الذي لا يستخدمه شيء بمرشّحات جاهزة، وانشر قواعد الكشف في SIEM لديك وأدلة الاستجابة في SOAR لديك بعد مراجعة كلٍّ منها.

تغطيتك، مرسومة على MITRE ATT&CK

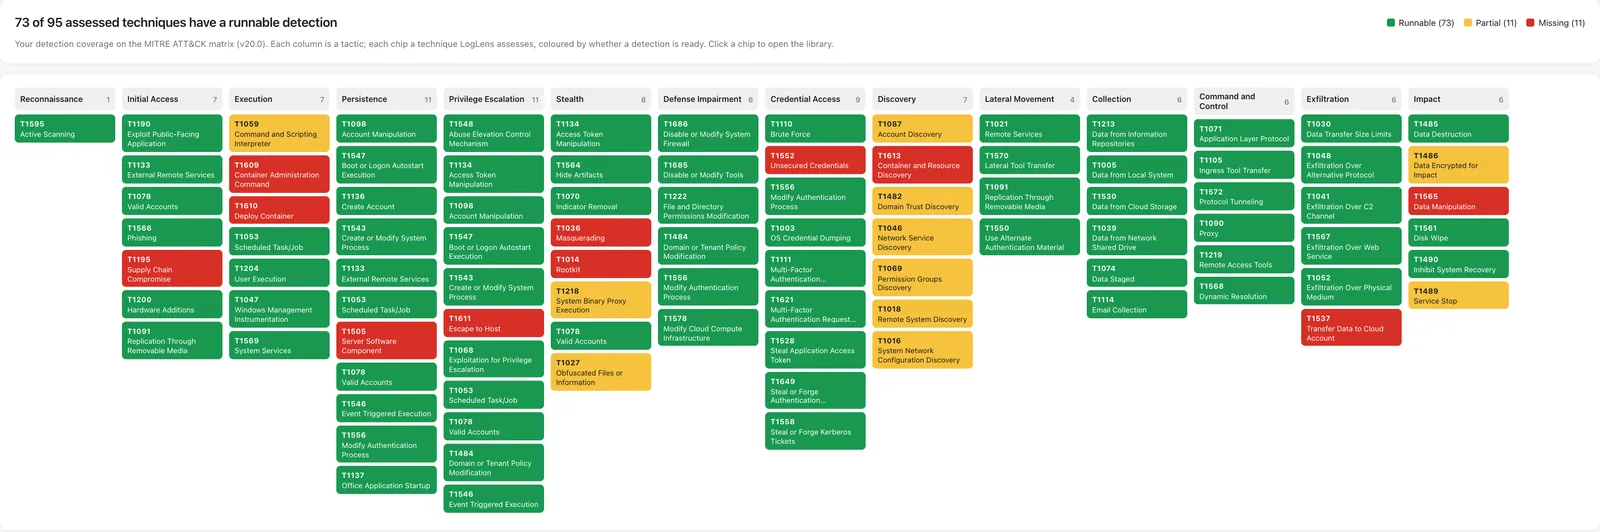
كل تقنية يقيّمها LogLens، عبر كل تكتيك في ATT&CK، ملوّنة بحسب ما إذا كانت لديك قاعدة كشف يمكن تشغيلها على السجلّات التي تجمعها اليوم.

خريطة تغطية LogLens عبر تكتيكات ATT&CK الـ14 كلها: 73 من 95 تقنية مقيَّمة لها قاعدة كشف قابلة للتشغيل، و11 جزئية، و11 مفقودة

خريطة تغطية ATT&CK الكاملة، على بيانات نموذجية. الأخضر: توجد قاعدة كشف قابلة للتشغيل، والكهرماني: جزئية (مثل سجلّات عمليات Windows دون Sysmon)، والأحمر: مفقودة. مرّر الفأرة فوق الصورة لتكبيرها؛ وعلى الهاتف، انقر لفتحها بحجمها الكامل.

توقّف عن الدفع مقابل سجلّات لا تستخدمها أي قاعدة كشف

يفحص LogLens كل نوع حدث مقابل كل قاعدة كشف قد تستخدمه، ثم يخبرك بما تُبقيه أو تحوّله أو تُسقطه أو تضبطه، مع سبب كلٍّ منها.

أنبوب سجلّاتك، مباشرةً

واردة: 120 GB يوميًا تُبعَد عن SIEM: 24 GB يوميًا 20% من الاستيعاب · بيانات نموذجية

كل جُسيم شريحة من حجم سجلّاتك تتدفّق إلى SIEM. أما المسارات الملوّنة فهي ما يمكن لـ LogLens إبعاده عن SIEM: ما يُسقَط، أو يُحوَّل إلى تخزين أقل كلفة، أو يُستبعد بالضبط عند المصدر قبل أن يصل أصلًا.

إبقاءمراجعةتحويلإسقاطضبط

إبقاء

البيانات التي تستخدمها قواعد الكشف لديك تذهب إلى SIEM، كما هو الحال اليوم.

تحويل

البيانات التي يجب الاحتفاظ بها لكن نادرًا ما يُبحث فيها تنتقل إلى تخزين أقل كلفة، وتبقى متاحة للتحقيقات.

إسقاط

البيانات التي لا تقرؤها أي قاعدة كشف، مثل مخرجات التصحيح وفحوص الحالة، تتوقّف عن تكبيدك التكاليف.

ضبط

تُقلَّص المصادر كثيرة الضجيج من منبعها، بمرشّحات جاهزة لمجمّع السجلّات لديك.

لا يُوصى أبدًا بإسقاط سجلّات المصادقة والصلاحيات والتدقيق؛ وأقصى ما يُوصى به هو تحويلها إلى تخزين أقل كلفة. وتأتي المرشّحات جاهزة لوكلاء Wazuh وSplunk وSentinel DCR وCribl وrsyslog وFortiGate وسياسة تدقيق Windows.

قصص الهجوم: قواعد كشف مبنية على هجمات حقيقية

تحدث الهجمات الحقيقية على مراحل. وتربط قصة الهجوم هذه المراحل على المضيف نفسه أو المستخدم نفسه في قاعدة ارتباط واحدة، فتحصل على تنبيه واحد عالي الثقة بدلًا من عدة تنبيهات كثيرة الضجيج. أضِف قصة منها إلى SIEM لديك ببضع نقرات.

مثال: الذكاء الاصطناعي الخفي (Shadow AI) — بيانات حساسة تُرسَل إلى خدمة ذكاء اصطناعي

يقرأ بيانات حساسة أو بكميات كبيرة

تُرصد في سجلّات Windows أو Sysmon أو تدقيق Microsoft 365 أو قواعد البيانات.

يتصل بخدمة ذكاء اصطناعي

ChatGPT أو Claude أو Gemini أو Copilot أو Perplexity، تُرصد في سجلّات الخادم الوكيل أو DNS أو Zeek أو الجدار الناري.

يرفع إليها الكثير

رفع كبير أو متكرّر إلى تلك الخدمة، يُرصد في سجلّات الخادم الوكيل أو Zeek أو الجدار الناري.

أي مرحلتين من هذه على المضيف نفسه خلال ساعتين تُطلقان تنبيهًا واحدًا. ويوضّح LogLens المراحل التي تراها سجلّاتك بالفعل، والمصدر الذي يُكمل القصة.

هجمات من الواقع

  • اختراق ببرمجيات الفدية على نقطة طرفية
  • الاستيلاء على حساب سحابي وإساءة استخدام صندوق البريد
  • من التصيّد إلى موطئ قدم
  • تحرّك جانبي يديره المهاجم يدويًا
  • من استغلال ثغرة ويب إلى زرع webshell ثم الوصول إلى البيانات
  • من رشّ كلمات المرور إلى الاستيلاء على الحساب
  • من Kerberoasting إلى سرقة بيانات اعتماد النطاق
  • جمع البيانات وتجهيزها وتسريبها
  • من إساءة استخدام بيانات اعتماد سحابية إلى اختطاف الموارد
  • أنفاق DNS للقيادة والسيطرة
  • من إرهاق MFA إلى الاستيلاء على الجلسة

الذكاء الاصطناعي الخفي (Shadow AI)

  • بيانات حساسة تُرسَل إلى خدمة ذكاء اصطناعي
  • إساءة استخدام وكيل ذكاء اصطناعي مستقل أو مفتاح API
  • وكلاء ذكاء اصطناعي خارجيون يستطلعون تطبيقات الويب لديك
  • حقن الموجّهات (prompt injection) ضد تطبيق الذكاء الاصطناعي الخاص بك

أدوات الفريق الأحمر

  • المسح والاستغلال من الخارج
  • استطلاع Active Directory وأدوات سرقة بيانات الاعتماد
  • التنفيذ عن بُعد عبر Impacket
  • نبضات أُطر القيادة والسيطرة

تُحوَّل كل قصة إلى قاعدة ارتباط واحدة. ادفعها إلى Splunk أو Microsoft Sentinel أو Elastic أو CrowdStrike أو Sumo Logic ببضع نقرات بعد مراجعتها؛ أما لأنظمة SIEM الأخرى، فيقدّم لك LogLens منطق القاعدة لتبنيها.

من التنبيه إلى الاستجابة، في SOAR لديك

تخبرك قاعدة الكشف بأن شيئًا ما قد حدث. وتأتي كل حالة استخدام في LogLens أيضًا مع دليل استجابة يحدّد ما يجب فعله بعد ذلك، متوافق مع MITRE ATT&CK وجاهز لنظام SOAR لديك.

مثال: دليل الاستجابة لهجمات القوة الغاشمة ورشّ كلمات المرور

تلقائييعمل دون تدخّل موافقةينتظر محلّلًا يدوييبقى بيد الأشخاص

الفرز والتحقّق

  • تلقائيأنشئ خطًا زمنيًا لكل أحداث الحساب خلال نافذة التنبيه
  • تلقائيأثرِ عناوين IP والحسابات بمعلومات التهديدات وسياق المالك
  • تلقائيحدّد الحسابات المستهدفة وما إذا نجح أي تسجيل دخول
  • يدوياستبعد النشاط المتوقّع، مثل الفحص أو حساب خدمة معروف

الاحتواء

  • موافقةأعِد تعيين كلمة المرور وألغِ الجلسات والرموز المميّزة النشطة
  • موافقةافرض إعادة المصادقة مع خطوة MFA إضافية
  • موافقةاقفل الحسابات المستهدفة وعنوان IP المصدر أو قيّد معدّل محاولاتها

الاستئصال

  • موافقةأزِل بيانات الاعتماد وكلمات مرور التطبيقات ومفاتيح API وأذونات OAuth التي أضافها المهاجم
  • يدويغيّر الأسرار التي كان بإمكان الحساب الوصول إليها

الاستعادة والتحصين

  • يدويأعِد تفعيل الحساب بعد التحقّق وراقب المحاولات المتكرّرة

كل خطوة مصنّفة من حيث الأتمتة

عمليات البحث والإثراء وفتح حالة مصنّفة على أنها آمنة للتشغيل دون تدخّل. أما الإجراءات المُعطِّلة، مثل تعطيل حساب أو عزل مضيف أو حظر حركة المرور، فتنتظر موافقة محلّل. ويبقى التحليل الجنائي والشؤون القانونية وإعادة البناء بيد الأشخاص.

بالصيغة الخاصة بنظام SOAR لديك

صدّر دليل الاستجابة لـ Cortex XSOAR أو Splunk SOAR أو Microsoft Sentinel Logic Apps أو Google SecOps SOAR، أو بصيغة JSON لسير عمل محايد تجاه المورّدين لـ Tines وTorq وغيرهما من أنظمة SOAR، أو كدليل تشغيل بصيغة Markdown.

لا يُرسَل إلا بعد المراجعة

يراجع مسؤولٌ دليل الاستجابة كما هو بالضبط قبل أن يرسله LogLens إلى Cortex XSOAR أو Splunk SOAR أو Tines أو Torq أو Google SecOps SOAR، مع بيانات اعتماد SOAR خاصة به تبقى منفصلة عن اتصالات السجلّات ذات القراءة فقط. ولا يُرسَل أي شيء وفق جدول زمني.

أدلة الاستجابة نقطة انطلاق متوافقة مع ATT&CK، لا بديل عن خطة الاستجابة للحوادث لديك. وتصل خطوات الاحتواء جاهزة للربط بأنظمة EDR ومزوّد الهوية والجدار الناري لديك، ويوضّح LogLens مقدار ما يمكن لنظام SOAR تشغيله من الاستجابة الموصى بها عبر حالات الاستخدام لديك.

يأخذ مكانه إلى جانب SIEM الذي تستخدمه بالفعل

آلة افتراضية واحدة في شبكتك، مع مكتبة قواعد Sigma وMITRE ATT&CK مدمجتين. يقرأ LogLens عبر واجهة API الخاصة بنظام SIEM لديك بحساب للقراءة فقط، فلا يتغيّر شيء في مسار بياناتك، وإن أوقفت تشغيله، فلن يتأثّر شيء.

مع SIEM محلي

اسحب أفقيًا لرؤية المخطّط كاملًا.

⁧شبكتك⁩⁧يبقى مسار بياناتك الحالي كما هو تمامًا⁩⁧مصادر السجلّات⁩⁧المضيفات والشبكة⁩⁧المجمّعات⁩⁧وكلاء، خط معالجة⁩⁧SIEM لديك⁩⁧محلي⁩SOC⁧المحلّلون⁩LogLens⁧VM واحدة، بجانب مسار البيانات⁩⁧Sigma وATT&CK مدمجان⁩⁧بحث للقراءة فقط⁩⁧اختياري: قواعد مُراجَعة⁩⁧فريق الأمن⁩⁧خطة، تقارير، مرشّحات⁩⁧النتائج⁩⁧SOAR لديك⁩⁧اختياري⁩⁧اختياري: أدلة استجابة⁩
Splunk Enterprise أو Elastic أو OpenSearch أو Wazuh أو Graylog أو QRadar على خوادمك الخاصة: يبقى كل شيء داخل شبكتك، ويمكن تشغيل LogLens في بيئة معزولة تمامًا.

مع SIEM بنظام SaaS

اسحب أفقيًا لرؤية المخطّط كاملًا.

⁧شبكتك أو مستأجرك السحابي⁩⁧تستمر سجلّاتك في التدفّق إلى SIEM لديك كما هو الحال اليوم⁩⁧مصادر السجلّات⁩⁧المضيفات والشبكة⁩⁧المجمّعات⁩⁧وكلاء، خط معالجة⁩⁧SIEM بنظام SaaS⁩Sentinel · Splunk CloudGoogle SecOpsCrowdStrike · Sumo LogicExabeam · Devo⁧سجلّاتك، كما هي اليوم⁩LogLens⁧VM واحدة، اتصال صادر فقط⁩⁧Sigma وATT&CK مدمجان⁩⁧API للقراءة فقط⁩⁧اختياري: قواعد⁩⁧عبر HTTPS، صادر فقط⁩⁧فريق الأمن⁩⁧خطة، تقارير، مرشّحات⁩⁧النتائج⁩⁧SOAR لديك⁩⁧SaaS أو داخل شبكتك⁩⁧اختياري: أدلة استجابة⁩
Microsoft Sentinel أو Splunk Cloud أو Google SecOps أو CrowdStrike أو Sumo Logic أو Exabeam أو Devo: يُجري LogLens اتصالات HTTPS صادرة للقراءة فقط بواجهة API الخاصة بنظام SIEM لديك. لا يتصل به شيء من الخارج، ولا يذهب شيء إلى أي مكان آخر.

ليس في مسار بياناتك

تستمر السجلّات في التدفّق من مصادرك إلى SIEM لديك كما هي اليوم تمامًا. LogLens يقرأ فقط.

VM واحدة، ولا شيء على الأجهزة الطرفية

لا وكلاء، ولا تغييرات على المجمّعات أو على إعادة توجيه السجلّات. كل ما يحتاجه حساب للقراءة فقط على SIEM.

الكتابة إلى أنظمتك قرارك أنت

لا تصل قواعد الكشف إلى SIEM لديك، ولا أدلة الاستجابة إلى SOAR لديك، إلا عبر بيانات اعتماد نشر منفصلة، بعد أن يراجع مسؤولٌ الخطة. ويمكن التراجع عن قواعد الكشف المنشورة.

خاص بالتصميم

بُني LogLens لفهم سجلّات الأمن دون كشفها: لا يحتاج إلى الإنترنت، ولا يستخدم الذكاء الاصطناعي، ويُخفي البيانات الحساسة فور قراءتها.

لا حاجة إلى الإنترنت

لا يتواصل LogLens إلا مع SIEM لديك، ومكتبة قواعد Sigma وMITRE ATT&CK مدمجتان فيه. مع SIEM محلي يعمل في بيئة معزولة تمامًا. ومع SIEM بنظام SaaS يُجري اتصالات صادرة للقراءة فقط بواجهة API الخاصة بذلك النظام ولا شيء غيرها. لا قياس عن بُعد، ولا اتصال للتحقّق من الترخيص، ولا سحابة للمورّد.

لا ذكاء اصطناعي، في أي مكان

لا يقرأ سجلّاتك أي نموذج لغوي أو نموذج تعلّم آلي، ولا يُرسَل شيء إلى خدمة ذكاء اصطناعي. التصنيف والتغطية والتوصيات قواعد حتمية، لذا يمكن تتبّع كل نتيجة وتكرارها.

إخفاء البيانات الحساسة فور قراءتها

أثناء قراءة LogLens لكل حدث، تُموَّه أرقام البطاقات وكلمات المرور والرموز المميّزة ومفاتيح API وأرقام الهوية الوطنية والأرقام الضريبية وأرقام IBAN وتواريخ الميلاد، وتُستبدل عناوين البريد الإلكتروني وأسماء المستخدمين بأسماء مستعارة، قبل كتابة أي شيء على القرص أو عرضه على الشاشة. يحتاج التحليل إلى أسماء الحقول وأشكالها، لا إلى قيمك.

اتصالات للقراءة فقط

حساب بأقل الصلاحيات لا يستطيع سوى البحث. يُتحقَّق من TLS مقابل جهة إصدار شهادات (CA) أو شهادة مثبّتة؛ ولا يتوفّر خيار لإيقاف التحقّق.

لا يُحتفظ بها إلا للمدة التي تختارها

تُحذف العيّنات المُخفاة بياناتها الحساسة وفق جدول احتفاظ تحدّده أنت، وتؤدي إزالة أي اتصال إلى حذف نتائجه.

مُحصَّن منذ تسجيل الدخول الأول

لا كلمة مرور افتراضية: يستخدم الإعداد رمزًا لمرة واحدة يظهر على شاشة وحدة تحكّم الجهاز. سجّل الدخول عبر SSO (OpenID Connect) أو بحساب محلي مع MFA عبر تطبيق مصادقة.

بيانات اعتماد محمية

تُشفَّر بيانات اعتماد المنصّات أثناء التخزين على الجهاز، ولا تُعيدها واجهة API الخاصة به أبدًا.

تدقيق كل إجراء

تُسجَّل عمليات تسجيل الدخول وتغييرات الإعدادات والاتصالات وتنزيلات التقارير وعمليات النشر، جاهزةً لإعادة توجيهها إلى SIEM لديك.

جهاز واحد لكل عميل

لا نستضيف شيئًا، ولا يُشارَك شيء بين العملاء. ويحصل مزوّدو الخدمات المُدارة (MSP) على قاعدة بيانات منفصلة لكل عميل.

غياب الذكاء الاصطناعي يعني أقصى درجات الخصوصية

ترسل كثير من أدوات الأمن الجديدة سجلّاتك إلى خدمة ذكاء اصطناعي لفهمها. أما LogLens فلا يستخدم أي نوع من الذكاء الاصطناعي، وذلك عن قصد في تصميمه، فلا تخرج أكثر بياناتك حساسية عن سيطرتك أبدًا.

سجلّاتك لا تصبح موجّهًا (prompt) أبدًا

لا يُرسَل شيء إلى OpenAI أو Anthropic أو Google أو أي مزوّد نماذج آخر، فلا توجد واجهة API لطرف ثالث قد تتسرّب عبرها بياناتك.

لا تُستخدم للتدريب أبدًا

لا يتعلّم أي نموذج من سجلّاتك، لا هنا ولا في أي مكان آخر، ولا يحتفظ أي مزوّد بنسخة منها لتحسين خدمته.

لا جهات معالجة جديدة تحتاج إلى موافقتك

لا ينضم أي مورّد للذكاء الاصطناعي إلى سلسلة التوريد لديك، فلا شيء إضافي لتقييم أثر الخصوصية أو مراجعة مخاطر المورّدين أو قواعد توطين البيانات.

إجابات يمكنك التحقّق منها

تعطي القواعد الحتمية الإجابة نفسها في كل مرة، مع قاعدة الكشف أو السبب الموثّق وراء كلٍّ منها. لا شيء يُخمَّن، ولا شيء يُختلَق.

لا شيء مخفي في الصندوق

لا يحتوي الجهاز على أي نماذج، ولا تنزيلات نماذج، ولا مكتبات ذكاء اصطناعي: مجرد قواعد يمكنك قراءتها.

مصمَّم لفرق القطاعات المنظَّمة

تستطيع فرق القطاع المالي والرعاية الصحية والقطاع الحكومي والبنية التحتية الحيوية تقييم سجلّاتها حيث لا يُسمح بإرسالها إلى خدمة ذكاء اصطناعي.

مصمَّم لمزوّدي الخدمات المُدارة والأمنية (MSP وMSSP)

شغّل جهاز LogLens واحدًا لجميع عملائك، أيًّا كان نظام SIEM الذي يستخدمه كلٌّ منهم، مع حفظ بيانات كل عميل في قاعدة بيانات منفصلة خاصة به.

تأهيل أسرع لكل عميل

اربط SIEM لعميل جديد فيُجرى التقييم الأول تلقائيًا: ما يستطيع كشفه، وما يلزمه إضافته، وأين يُنفق أكثر من اللازم، بدلًا من أسابيع من تحديد النطاق يدويًا.

كل العملاء في لمحة

تعرض لوحة المحفظة لكل عميل حالات الاستخدام القابلة للتشغيل، والتنبيهات المفتوحة، والاستيعاب اليومي، والحجم الذي يمكنك إبعاده عن SIEM لديه.

خدمات جديدة للبيع

توضّح قائمة المصادر المقترحة مصادر السجلّات التي تسدّ ثغرات كل عميل، فتمنحك حجة مبنية على الأدلة لإضافة مزيد من المصادر وحالات الاستخدام.

وفورات يراها عملاؤك

تُظهر توصيات الحجم والمرشّحات الجاهزة ما يمكن لكل عميل التوقّف عن الدفع مقابل استيعابه، مع تقرير قيمة تشاركه وقت المراجعة.

معيار واحد عبر كل أنظمة SIEM

ادفع حالات الاستخدام وقصص الهجوم نفسها إلى Splunk وSentinel وElastic وWazuh وغيرها بعد المراجعة، وأرسل أدلة الاستجابة الخاصة بها إلى SOAR لدى كل عميل، وتلقَّ إشعارًا عندما تصمت قاعدة كشف لدى أحد العملاء.

فصل صارم بالتصميم

قاعدة بيانات لكل عميل، وإعدادات احتفاظ ونشر لكل عميل، وتسجيلات دخول للعملاء لا ترى إلا بيانات ذلك العميل.
أكثر من تقييم لمرة واحدة

يواصل LogLens المراقبة بعد التقرير الأول، فتبقى التغطية دقيقة مع تغيّر مصادرك.

  • حالات استخدام مصنّفة: قابلة للتشغيل أو جزئية أو مفقودة
  • قائمة مرتّبة بمصادر السجلّات التي تضيفها بعد ذلك
  • خريطة تغطية ATT&CK وتصدير إلى Navigator
  • التغطية وفق CIS Controls v8 وNIST CSF 2.0 وISO 27001:2022 وPCI DSS 4.0 وEssential Eight وCERT NZ

  • كل نوع حدث مصنّف: إبقاء أو ضبط أو تحويل أو إسقاط أو مراجعة
  • مرشّحات جاهزة لمجمّع السجلّات أو خط المعالجة لديك
  • توقّعات الاستيعاب، مع تحذير قبل بلوغ حدّ ترخيص SIEM لديك
  • رصد البيانات الحساسة في سجلّاتك، لتعالجها من المصدر

  • انشر قواعد الكشف بعد المراجعة، مع إمكانية التراجع
  • أدلة استجابة متوافقة مع ATT&CK، تُصدَّر أو تُرسَل إلى SOAR لديك
  • اختبارات آمنة تثبت أن قاعدة الكشف تُطلق التنبيه فعلًا
  • تنبيهات عندما تصمت قاعدة كشف، وضبط للقواعد الأكثر ضجيجًا

يعمل مع الأدوات التي تستخدمها بالفعل

يقرأ السجلّات من

Splunk وMicrosoft Sentinel وElastic وOpenSearch وWazuh وGraylog وIBM QRadar وGoogle SecOps وCrowdStrike Falcon Next-Gen SIEM وSumo Logic وExabeam وDevo، وملفات السجلّات المُصدَّرة.

ينشر قواعد الكشف في

Splunk وMicrosoft Sentinel وElastic وOpenSearch وWazuh وGraylog وGoogle SecOps وMicrosoft Defender XDR وCrowdStrike وSumo Logic.

يبني أدلة الاستجابة لـ

Cortex XSOAR وSplunk SOAR وMicrosoft Sentinel Logic Apps وGoogle SecOps SOAR وTines وTorq، إضافة إلى JSON لسير عمل محايد تجاه المورّدين لأي SOAR آخر.

يتحقّق من تغطية الأصول مقابل

Entra ID وMicrosoft Defender وCrowdStrike وActive Directory (LDAP) وTenable وQualys وRapid7 وServiceNow وNetBox وSnipe-IT وFleet وZabbix وNmap وقوائم جرد CSV.

يرسل التنبيهات إلى

Slack وMicrosoft Teams والبريد الإلكتروني وويب هوك: عند انقطاع اتصال، أو توقّف مصدر عن الإرسال، أو صمت قاعدة كشف.

تقارير للقيادة

تقرير قيمة تنفيذي عن التغطية، والحجم الذي يمكنك إبعاده عن SIEM، وقواعد الكشف المُثبَتة، والامتثال، جاهز للتنزيل.

شاهد LogLens على سجلّاتك أنت

احجز عرضًا توضيحيًا وسنستعرض LogLens على بيانات نموذجية، ثم نوضّح ما ينطوي عليه تقييم SIEM الخاص بك.

أسئلتك، نجيب عنها

لا. لا يتواصل LogLens إلا مع SIEM لديك، ومكتبة قواعد Sigma وMITRE ATT&CK مدمجتان فيه. مع SIEM محلي يمكنه العمل في بيئة معزولة تمامًا. ومع SIEM بنظام SaaS يحتاج إلى اتصال HTTPS صادر بواجهة API الخاصة بذلك النظام ولا شيء غيره. لا قياس عن بُعد ولا اتصال للتحقّق من الترخيص.

لا، إطلاقًا. لا يقرأ سجلّاتك أي نموذج لغوي أو نموذج تعلّم آلي، ولا يُرسَل شيء إلى خدمة ذكاء اصطناعي، فلا تصبح سجلّاتك أبدًا موجّهًا أو بيانات تدريب. التصنيف والتغطية والتوصيات قواعد حتمية، لذا تعود كل توصية إلى قاعدة كشف أو سبب موثّق.

يُخفيها LogLens أثناء قراءة كل حدث: تُموَّه أرقام البطاقات وكلمات المرور والرموز المميّزة ومفاتيح API وأرقام الهوية الوطنية والأرقام الضريبية وأرقام IBAN وتواريخ الميلاد، وتُستبدل عناوين البريد الإلكتروني وأسماء المستخدمين بأسماء مستعارة، قبل كتابة أي شيء على القرص أو عرضه على الشاشة. وتُحذف العيّنات المخزّنة وفق جدول احتفاظ تحدّده أنت.

نعم. أضِف حالات الاستخدام وقصص الهجوم التي تريدها إلى خطتك، فيوضّح LogLens أيّها تدعمه سجلّاتك بالفعل، ومصادر السجلّات التي ستحتاج إلى إضافتها، والبيانات التي لا تستخدمها أي قاعدة كشف، لتتوقّف عن الدفع مقابل استيعابها.

قواعد كشف مبنية على الطريقة التي تتكشّف بها الهجمات الحقيقية، مثل برمجيات الفدية، أو إرهاق MFA، أو إرسال بيانات حساسة إلى خدمة ذكاء اصطناعي. تربط كل قصة عدة مراحل على المضيف نفسه أو المستخدم نفسه في قاعدة ارتباط واحدة، فتحصل على تنبيه واحد عالي الثقة بدلًا من عدة تنبيهات كثيرة الضجيج.

نعم. تأتي كل حالة استخدام مع دليل استجابة متوافق مع MITRE ATT&CK، وكل خطوة فيه مصنّفة: آمنة للأتمتة، أو تحتاج إلى موافقة محلّل، أو يدوية. يمكنك تصديره لـ Cortex XSOAR أو Splunk SOAR أو Microsoft Sentinel Logic Apps أو Google SecOps SOAR، أو بصيغة JSON لسير عمل محايد تجاه المورّدين، ويمكن للمسؤول إرساله إلى Cortex XSOAR أو Splunk SOAR أو Tines أو Torq أو Google SecOps SOAR بعد مراجعته.

لا. يتصل بحساب للقراءة فقط ولا يفعل سوى البحث. أما دفع قواعد الكشف إلى SIEM لديك فخطوة منفصلة واختيارية لها بيانات اعتماد خاصة بها، ولا يُنشأ أي شيء قبل أن يراجع مسؤولٌ ما سيُضاف بالضبط.

يقرأ من Splunk وMicrosoft Sentinel وElastic وOpenSearch وWazuh وGraylog وIBM QRadar وGoogle SecOps وCrowdStrike Falcon Next-Gen SIEM وSumo Logic وExabeam وDevo، إضافة إلى ملفات السجلّات المُصدَّرة. ويمكنه نشر قواعد الكشف في Splunk وSentinel وElastic وOpenSearch وWazuh وGraylog وGoogle SecOps وMicrosoft Defender XDR وCrowdStrike وSumo Logic.

لا يُوصى أبدًا بإسقاط سجلّات المصادقة والصلاحيات والتدقيق؛ وأقصى ما يُوصى به هو تحويلها إلى تخزين أقل كلفة. وتعرض كل توصية الحجم، وقواعد الكشف التي تستخدم نوع الحدث ذاك، والسبب، فلا يُقتطع شيء دون بيّنة.

نعم. يضمّ جهاز واحد جميع عملائك، كلٌّ منهم في قاعدة بيانات منفصلة خاصة به، مع إعدادات احتفاظ ونشر خاصة به. وتعرض لوحة المحفظة كل العملاء في لمحة، ولا ترى تسجيلات دخول العملاء إلا بيانات العميل نفسه.