احمِ بيانات المرضى من النقرة التي تكشفها.
يعمل العاملون في الرعاية الصحية بسرعة، وغالبًا على أجهزة مشتركة، مع موردين لا يستطيعون التحقّق منهم دائمًا. ويفحص SafeToOpen كل صفحة ورسالة لحظة فتحها، وينبّه قبل تسليم كلمة مرور أو بيانات مريض.
اختراقات البيانات في الرعاية الصحية بالأرقام
كيف يساعد SafeToOpen
طبقة واحدة في المتصفّح وصندوق الوارد، ولا شيء جديد يتعلّمه الطاقم السريري.
صفحات تسجيل الدخول المزيّفة
رسائل خادعة تتنكّر في صفة قسم تقنية المعلومات أو شركات التأمين أو الموردين، وتقود إلى صفحات تسجيل دخول مستنسَخة لـ Microsoft 365 والبوابات. ويتعرّف VisionAI على الانتحال من الصفحة نفسها، حتى لو كان عمر الموقع ساعات.
بيانات المرضى في المكان الخطأ
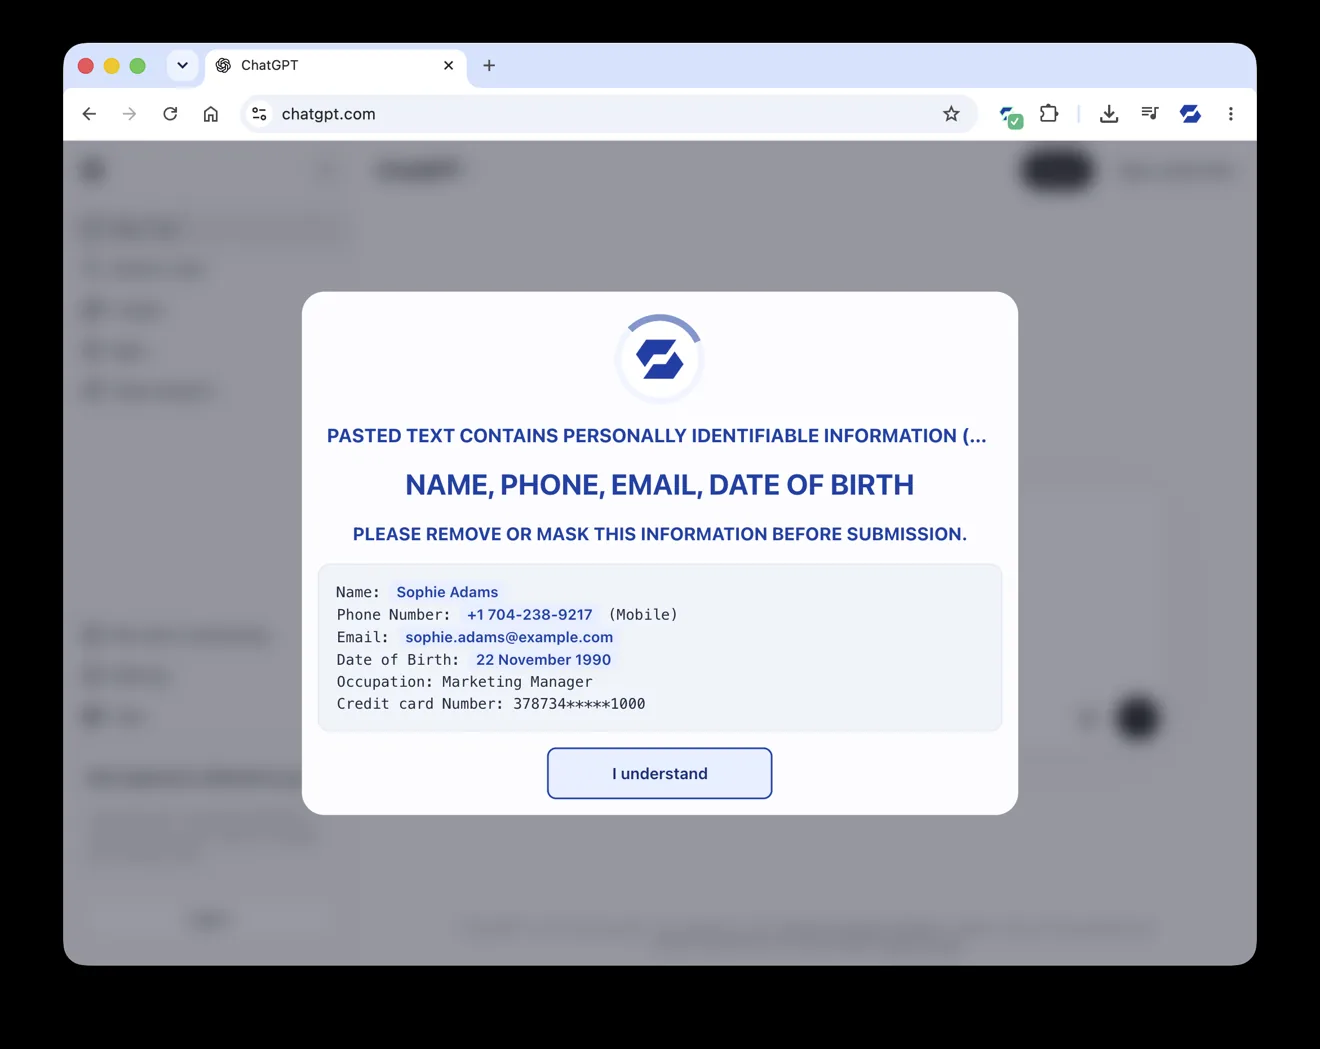
ينبّه Paste Guard لحظة لصق الأسماء أو أرقام الهويات أو غيرها من البيانات الشخصية أو كتابتها أو رفعها في موقع ويب أو أداة ذكاء اصطناعي، قبل إرسال أي شيء.
رسائل الموردين والفواتير
نقرة واحدة في Outlook أو Gmail تُجري حتى 71 فحصًا على المُرسِل والروابط ورموز QR والمرفقات، وتعطي إجابة واضحة مع الأسباب.
وعي يمكنك قياسه
يقيس اختبار كشف الاحتيال كيف يتعامل أفرادك مع أساليب احتيال حقيقية عبر البريد والرسائل النصية والهاتف ورموز QR، ويُريك أين تقع الثغرات.
موثّق، لا مجرّد ادّعاء
اقرأ المزيد
التصيّد حسب القطاع: من المستهدَف
القطاع المالي، والرعاية الصحية، والقانون، والتعليم، والتجزئة: ما يريده المهاجمون من كل قطاع، ولماذا تتفاوت التكاليف.
اقرأه (بالإنجليزية) ← دليل عمليكيف تكشف صفحة تسجيل دخول مزيّفة
الفحوص التي تفضح صفحة تسجيل الدخول المزيّفة.
اقرأه (بالإنجليزية) ← شرحهل توقف المصادقة متعددة العوامل (MFA) التصيّد؟
كيف تستولي أدوات الخصم في المنتصف (AiTM) على الجلسة بعد MFA، وما الذي يوقفها.
اقرأه (بالإنجليزية) ←أسئلة وأجوبة
لا. لا يجمع SafeToOpen بيانات التصفّح أو يخزّنها أو يبيعها أبدًا. ولا يعالج إلا الحدّ الأدنى اللازم لتأكيد التهديد، ويحذفه بعد التحليل. ويكشف Paste Guard بيانات بطاقات الدفع على الجهاز نفسه.
يثبّت المسؤول لديك خطة Business Plus في أمن المتصفّح على كل حاسوب من مكان واحد. ويُضاف أمن البريد الإلكتروني من مركز إدارة Microsoft 365 أو من Google Workspace Marketplace في أقل من خمس دقائق، دون تغييرات في تدفّق البريد.
لا، بل يعمل إلى جانبها. فهي تحظر ما يُعرف مسبقًا بأنه خبيث؛ أما SafeToOpen فيحكم على الصفحة أو الرسالة نفسها لحظة النقر، فيُلتقط التصيّد الجديد كليًا أيضًا.
شاهده على صفحة تسجيل دخول مزيّفة
أخبرنا قليلًا عن مؤسستك، وسنُريك SafeToOpen في المتصفّح وصندوق الوارد.