يحمي صندوق الوارد
يحمي صندوق الوارد
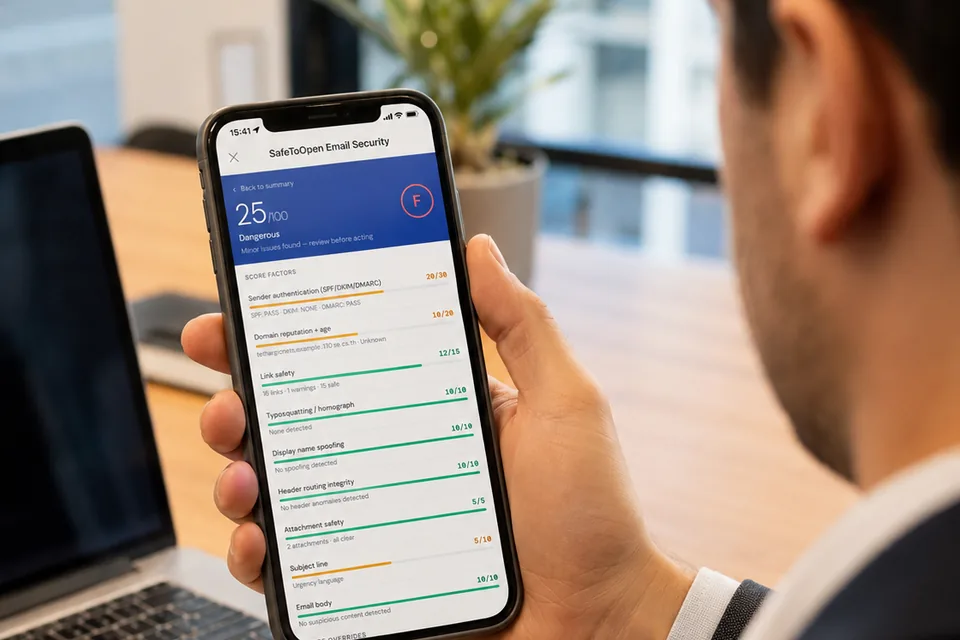
تحقّق بنقرة واحدة من الرسائل المشبوهة في Outlook وGmail، مع حتى 71 فحصًا لكل بريد وتحليل معمّق للهجمات الموجّهة.
التفاصيلاحمِ كل عميل من وحدة تحكّم واحدة، تُنشر لكل عميل في أقل من 30 دقيقة. وإذا تسلّل شيء ما، يكفي تأكيد واحد لاحتوائه في الأدوات التي يستخدمها ذلك العميل بالفعل.
أضِف SafeToOpen إلى عرضك الأمني وانشر أيًّا من منتجاته أو كلها لكل عميل: حماية مُدارة من وحدة تحكّم واحدة متعددة المستأجرين، واختبار كشف الاحتيال يُجرى لكل حملة، وLogLens لنظام SIEM لدى كل عميل.
يحمي صندوق الوارد
يحمي صندوق الوارد
تحقّق بنقرة واحدة من الرسائل المشبوهة في Outlook وGmail، مع حتى 71 فحصًا لكل بريد وتحليل معمّق للهجمات الموجّهة.
التفاصيليحمي المتصفّح
يحمي المتصفّح
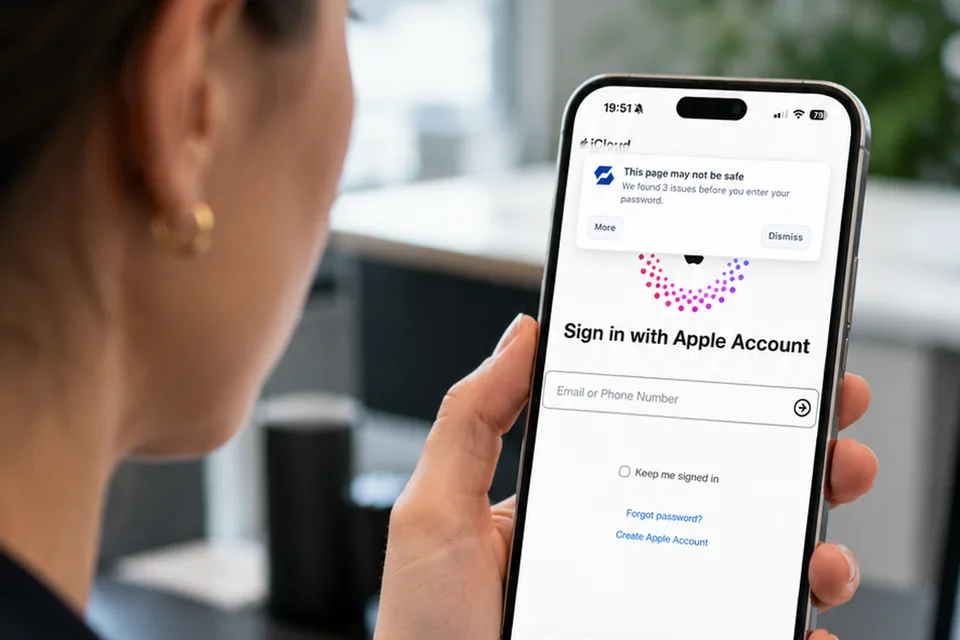
كشف فوري لتصيّد اليوم صفر، وحظر للبرمجيات الخبيثة والمواقع الخبيثة، وضوابط للبيانات الحساسة. يعمل على سطح المكتب والجوّال على حدّ سواء، بما في ذلك Microsoft Edge على Android — يُثبَّت ويُسجَّل بالطريقة نفسها كما على سطح المكتب.
التفاصيلاختبار الوعي الأمني لعملائك
اختبار الوعي الأمني لعملائك
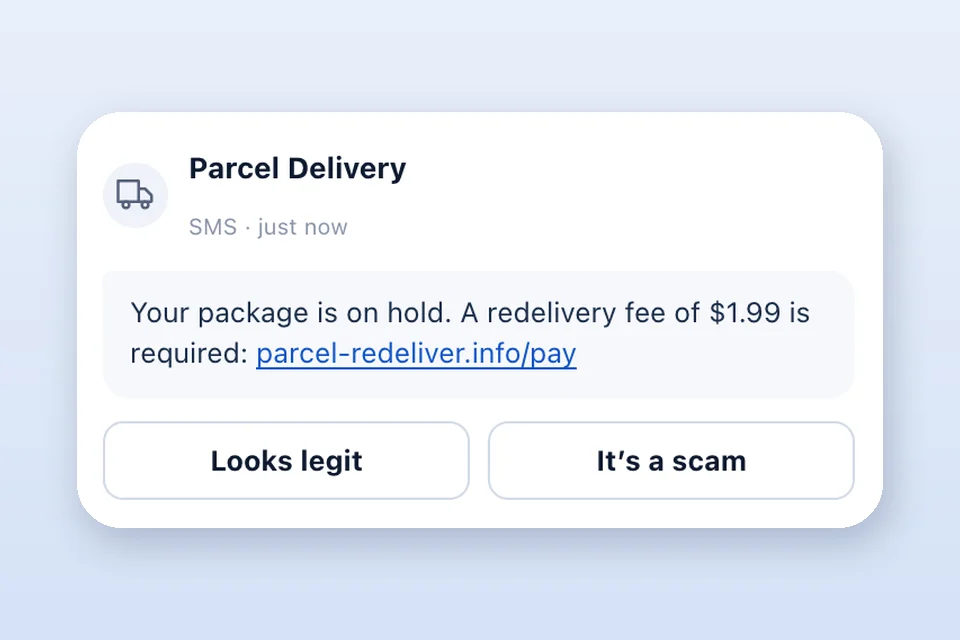
اختبار قصير محدّد بوقت وبعلامتك التجارية، مبنيّ على أساليب احتيال حقيقية، يُظهر من قد يقع ضحية لعملية احتيال، مع نتيجة لكل شخص عبر البريد والرسائل النصية والهاتف ورموز QR. لا أحد يُخدع، والحملة الأولى مجانية.
التفاصيليحسّن SIEM لدى كل عميل
يحسّن SIEM لدى كل عميل
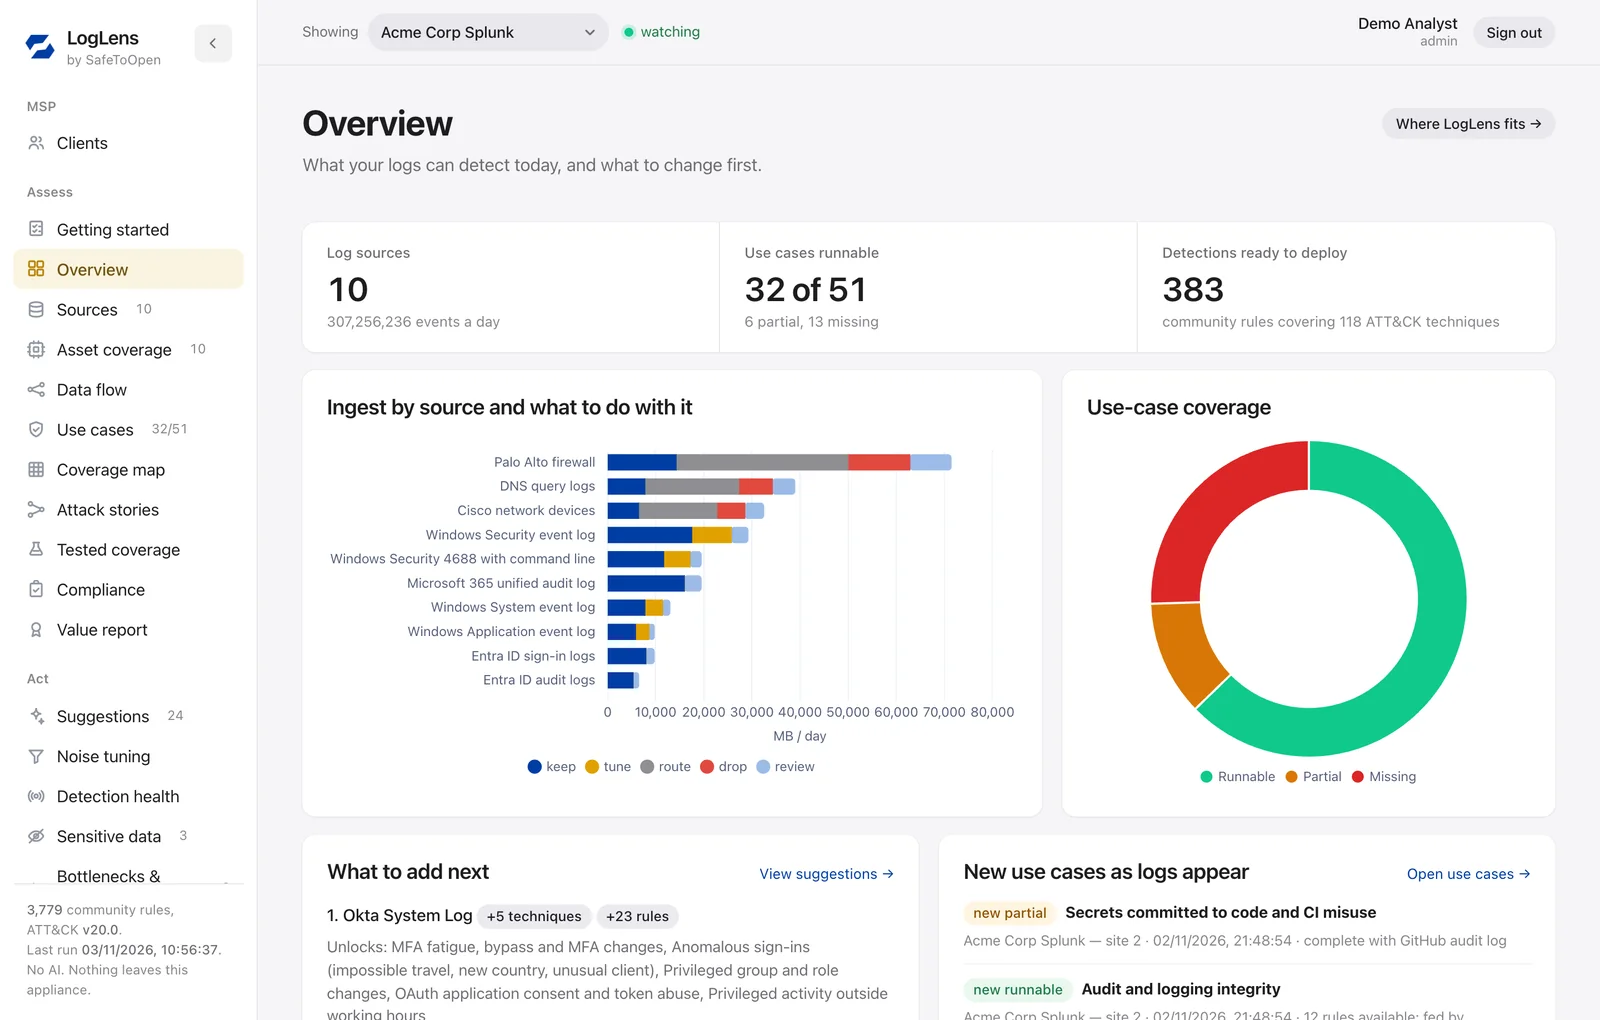
جهاز واحد لجميع عملائك، أيًّا كان نظام SIEM الذي يستخدمه كلٌّ منهم: ما يستطيع كل عميل كشفه، والاستيعاب الذي يمكنه التوقّف عن الدفع مقابله، وقواعد الكشف وأدلة الاستجابة نفسها تُدفع إلى SIEM وSOAR لدى كل عميل.
التفاصيليحمي عملاء عملائك
يحمي عملاء عملائك
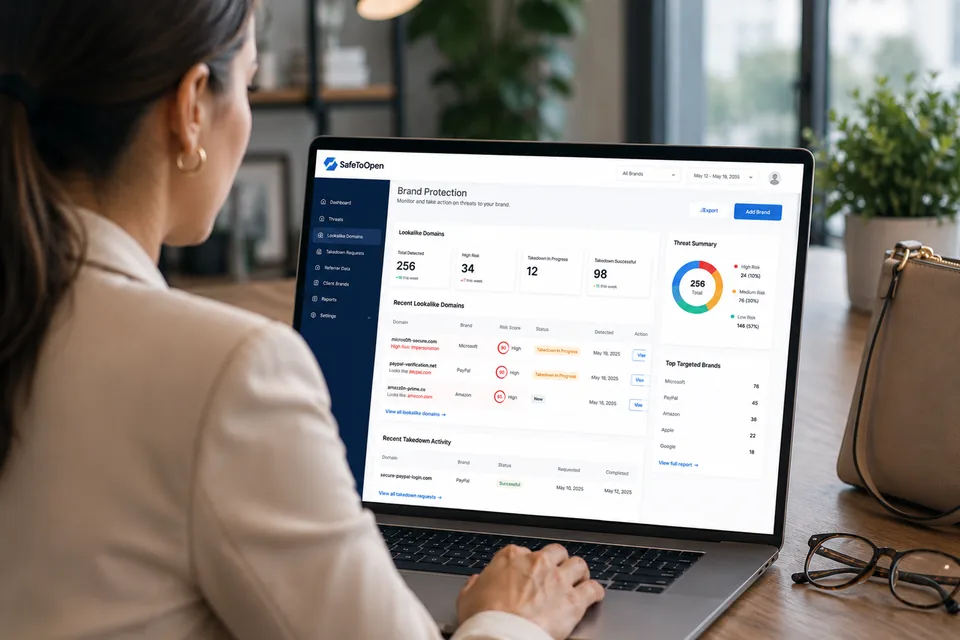
يكتشف المواقع والرسائل التي تنتحل علامات عملائك التجارية ويبلّغ عنها للحظر السريع.
التفاصيليندمج في أدواتك
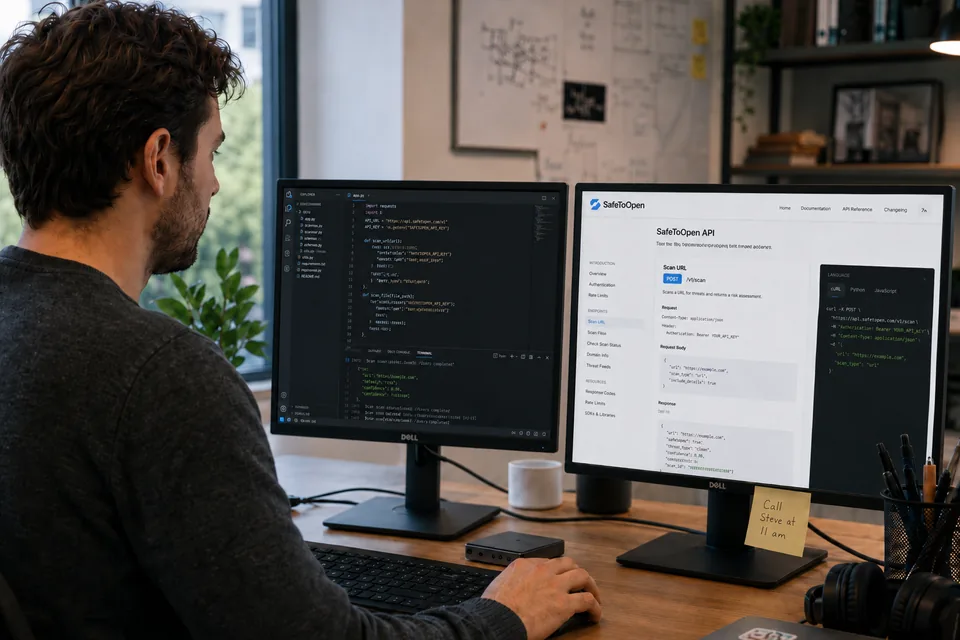
كله مُدار من وحدة تحكّم واحدة متعددة المستأجرين، مع موجزات تهديدات وتقارير. لتفاصيل جانب مركز العمليات الأمنية — مساحات عمل لكل عميل، ووصول المحللين بأقل امتياز، وتكاملات SIEM والتذاكر — اقرأ نظرة عامة على قدرات أمن المتصفّح وحماية البيانات ←. كن شريكًا ←
اختبار كشف الاحتيال تقييمٌ يُشترى لكل حملة، تجريه لأي عميل وتضع عليه علامتك التجارية من طرف إلى طرف — اسمك وشعارك وألوانك، من الدعوة حتى شاشة النتيجة. يمنحك نتيجة لكل شخص تضعها في المراجعة الربعية QBR، وخطَّ أساس تعيد القياس عليه بعد النشر، ودليلًا تبني عليه الحديث عمّا يُشترى تاليًا. ولأنه يُدفع مرة واحدة لكل حملة لا لكل مقعد، فهو يُسعَّر كمهمة مستقلة، لا كبند آخر في الفاتورة الشهرية.
استقبل عملاءك جميعهم وأدِرهم من وحدة تحكّم واحدة، مع سياسات ووضوح لكل مستأجر.
استفد من معلومات التهديدات لدى SafeToOpen لتعزيز الكشف عبر قاعدة عملائك.
أظهِر لعملائك التهديدات التي حظرتها — تقارير واضحة تُبرز القيمة التي تقدّمها.
معتمدون وفق ISO/IEC 27001:2022، مُختبرون اختراقيًا من جهة مستقلة. محتوى عملائك يبقى ملكًا لهم: لا يقرأ SafeToOpen ولا يخزّن حقول النماذج أو كلمات المرور أو ضغطات المفاتيح أو الملفات، ويمكن استثناء النطاقات الداخلية من التحليل تمامًا. ويُضبط النشر وفق سياستك. ملف العناية الواجبة كاملًا متاح في مركز الثقة، ويمكنك تسليمه مباشرة لمراجعي عملائك. زيارة مركز الثقة ←
معظم أدوات الأمن المُدارة لا توقف التهديدات إلا بعد أن تصبح معروفة. أما SafeToOpen فيكتشف تصيّد اليوم صفر غير المسبوق فور ظهوره — مع وحدة تحكّم مُدارة سحابيًا وتنبيهات فورية تجعل الحماية بمستوى المؤسسات قابلة للتوسّع عبر كل عميل.
تُحدَّد مواقع تصيّد اليوم صفر لحظة ظهورها — قبل أن تصل إلى مستخدمي عملائك، لا بعد أن يبلّغ عنها أحد آخر.
يمنع الموظفين من إرسال كلمات المرور أو بيانات الدفع أو المعلومات الحساسة إلى مواقع مشبوهة — وينبّه فريقك فورًا، مع سياق واضح للاستجابة.
تُحظر روابط التصيّد المؤكَّدة عبر مليارات الأجهزة المحميّة في أقل من ساعة — ويستفيد كل عميل من كل اكتشاف.
خصّص التحذيرات والرسائل الأمنية والعلامة التجارية لكل بيئة عميل، لتبدو الحماية وتُحسّ كأنها الخدمة التي تقدّمها.
تتبّع النقرات والإرسالات غير الآمنة لكل مستأجر — اكتشف احتياجات التدريب، وأثبِت أهداف الامتثال، وأظهِر المخاطر التي تزيلها.
امنح كل عميل دفاعًا من التصيّد بمستوى المؤسسات دون تكلفة بناء فريق أمن داخلي.
ينقل SafeToOpen الدفاع ضد التصيّد من الاستجابة للحوادث بعد النقر إلى الوقاية قبله — وهو الفرق بين التحقيق في اختراق وتأكيد أنه لم يحدث أصلًا.
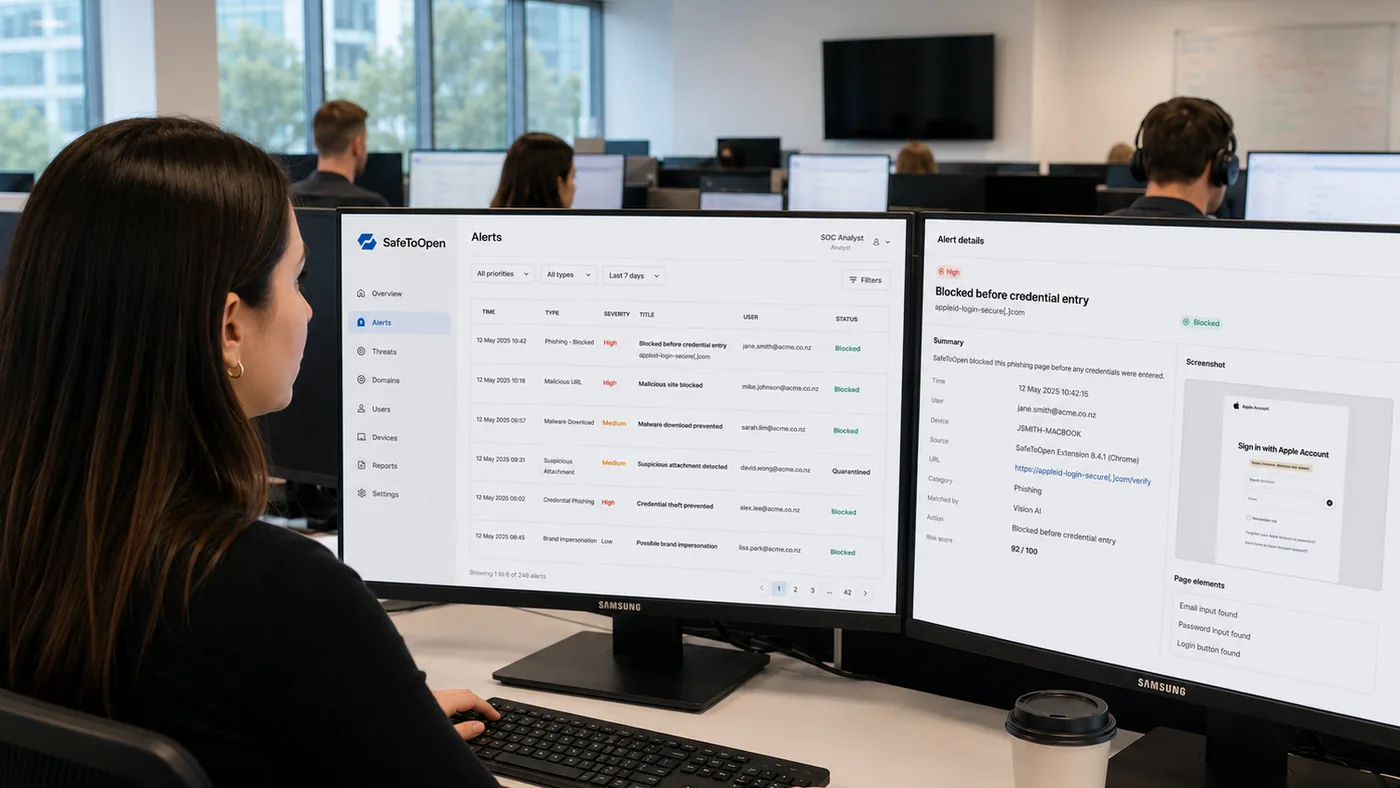
لا يحل SafeToOpen محل أدوات مركز العمليات — بل يزيل منها أكثر فئات الحوادث تكرارًا. يحقق EDR فيما جرى، ويمنع SafeToOpen سرقة بيانات الدخول التي تسمح بحدوثه.
قدّم أمن المتصفّح وأمن البريد الإلكتروني واختبار كشف الاحتيال باسمك. يسجّل عملاؤك الدخول على نطاقك ويرون شعارك وألوانك في وحدة التحكّم وفي كل رسالة بريد.
وجّه portal.yourcompany.com إلينا. نصدر الشهادة، وتحمل صفحات تسجيل الدخول ووحدات التحكّم وصفحات الاختبار ورسائل التنبيه علامتك التجارية.
أنشئ مؤسسات العملاء، وحدّد عدد مقاعدها، وافتح وحدة تحكّم أي عميل، وأدر العلامة التجارية، كل ذلك من مكان واحد.
لا توجد لدى مؤسسات العملاء التابعة لشريك صفحة دفع أو بطاقة أو مطالبات بالترقية. تُمنح المقاعد والحملات ببساطة ضمن حصتك.
أمر واحد يبقى لنا عن قصد: تظل إضافة المتصفّح وصفحاتها في المتاجر تحمل علامة SafeToOpen، ويذكر الشركاء SafeToOpen كمعالج فرعي في شروط الخصوصية لديهم.
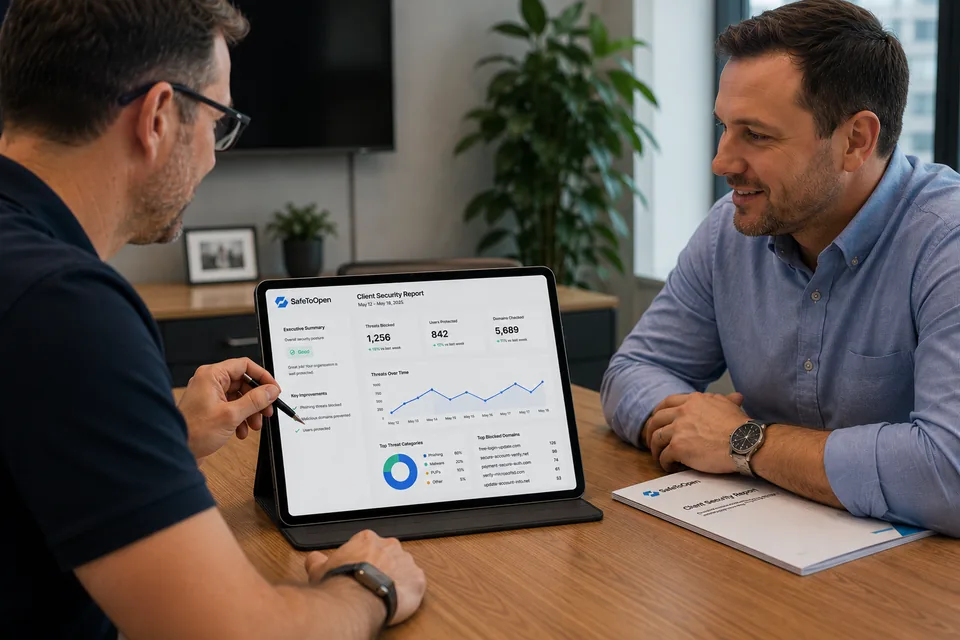
الحوادث التي مُنعت لا تُرى — لذلك يسهل على العميل التشكيك في بند الأمان. يحوّل SafeToOpen الوقاية إلى أدلة: تقارير جاهزة للعميل توضح التهديدات المحظورة والمستخدمين المحميين والنطاقات المفحوصة — لكل عميل ولكل فترة.
ادخل كل مراجعة ربعية بدليل أن الخدمة أدت عملها — لا بقائمة تذاكر مغلقة فحسب. إنه الفرق بين الدفاع عن فاتورتك وتجديدها.
تحدث معنا عن تقارير MSPعروض PowerPoint قابلة للتعديل باللغة الإنجليزية لتقديم SafeToOpen إلى عملائك بوصفه خدمتك المُدارة — مع نموذج الخدمة، ومرحلة تجريبية مقترحة، ونص العرض في ملاحظات المتحدّث. أضِف شعارك مرة واحدة في الشريحة الرئيسية.
اختراق البريد الإلكتروني للأعمال (BEC)، والتحقّق داخل Outlook وGmail، واختيار الخطة، وخدمتك المُدارة، ومعالجة البيانات، ومرحلة تجريبية مركّزة.
حماية من التصيّد في المتصفّح تديرها أنت: كيف يعمل الكشف، وما تتولّاه أنت وما يقرّره العميل، والخصوصية، ومقترح مرحلة تجريبية.
حملة توعية بالاحتيال تديرها لعملائك: لماذا يقيس التقييم المفتوح بشكل أفضل، وتمرين مباشر، وخيارات الخصوصية، وأول حملة.
ثلاث صفحات حول إضافة شعارك وألوانك وخطوطك، أو نقل الشرائح إلى قالب PowerPoint الخاص بك.
يحتوي كل عرض على شريحتَي إعداد مخفيّتين تتضمّنان التعليمات. أما الخدمة والرسوم وبيانات التواصل فتُكملها أنت.
يحمي SafeToOpen المؤسسات حيث يحمل التصيّد والاحتيال وفقدان البيانات أكبر تكلفة.
يحمي من سرقة بيانات الاعتماد، والاستيلاء على الحسابات، والمواقع الاحتيالية التي تستهدف العملاء.
يُبقي معلومات المرضى آمنة ويساعد المؤسسات على تلبية متطلّبات خصوصية صارمة.
يؤمّن المدفوعات عبر الإنترنت ويدافع عن مواقع الانتحال التي تستهدف العملاء.
يحمي الاتصالات والبيانات الحساسة من التصيّد وهجمات الهندسة الاجتماعية.
حماية استباقية للمؤسسات التي تُستهدف كثيرًا بالتصيّد والهجمات القائمة على الهوية.
أدلة يمكن لمدققي عملائك التحقق منها
نعم. وحدة التحكّم متعددة المستأجرين — يُدار كل عميل بشكل منفصل بسياساته وتقاريره الخاصة.
بالأدوات التي تستخدمها بالفعل. يُنشر المنتجان كإضافات متصفّح مُدارة عبر Microsoft Intune أو سياسات المجموعة أو نظام RMM لديك، مع الهوية من Microsoft Entra ID (Azure AD) أو Google Workspace. دون تغيير سجلات MX أو إعادة توجيه لمسار البريد أو وكيل على الجهاز.
نعم. موجزات التهديدات متوفّرة لخطط مزوّدي الخدمات المُدارة والمؤسسات لإثراء كشفك وعملياتك.
نعم — يدعم SafeToOpen نماذج تقديم الخدمات المُدارة. تواصل معنا لمناقشة اتفاقيات مستوى الخدمة وخيارات الشراكة.
بخلاف أدوات الخدمات المُدارة العامة، يعمل SafeToOpen مباشرة في المتصفّح وصندوق الوارد. يكتشف مواقع التصيّد غير المسبوقة، ويوقف إرسال البيانات غير الآمن، ويمنح فريقك تنبيهات فورية مع سياق.
نعم. يمكن تخصيص التحذيرات والرسائل الأمنية والعلامة التجارية لكل بيئة عميل، لتطابق التجربة الخدمة التي تقدّمها.
ابدأ مجانًا، أو احجز جولة إرشادية مخصّصة لبيئتك.