أوقِف صفحة تسجيل الدخول المزيّفة وطلب الدفع المزيّف.
تتعرّض البنوك وجهات الإقراض وشركات التأمين وشركات الدفع للتصيّد طمعًا في بيانات الاعتماد وتحويلات الأموال، وتُستنسَخ للاحتيال على عملائها. ويحمي SafeToOpen أفرادك لحظة النقر، ويساعدك على العثور على المواقع المزيّفة التي ترتدي اسمك.
الاحتيال المالي بالأرقام
كيف يساعد SafeToOpen
حماية أفرادك لحظة النقر، وعملائك خارج محيطك.
طلبات دفع تجتاز التحقّق من الهوية
فاتورة متأخرة ببيانات مصرفية جديدة، أو طلب دفع ينتحل صفة أحد المديرين. ويُظهر SafeToOpen ما لا يستقيم، ويقرأ التحليل المعمّق في مقاعد Executive الطلب نفسه.
تصيّد بيانات الاعتماد
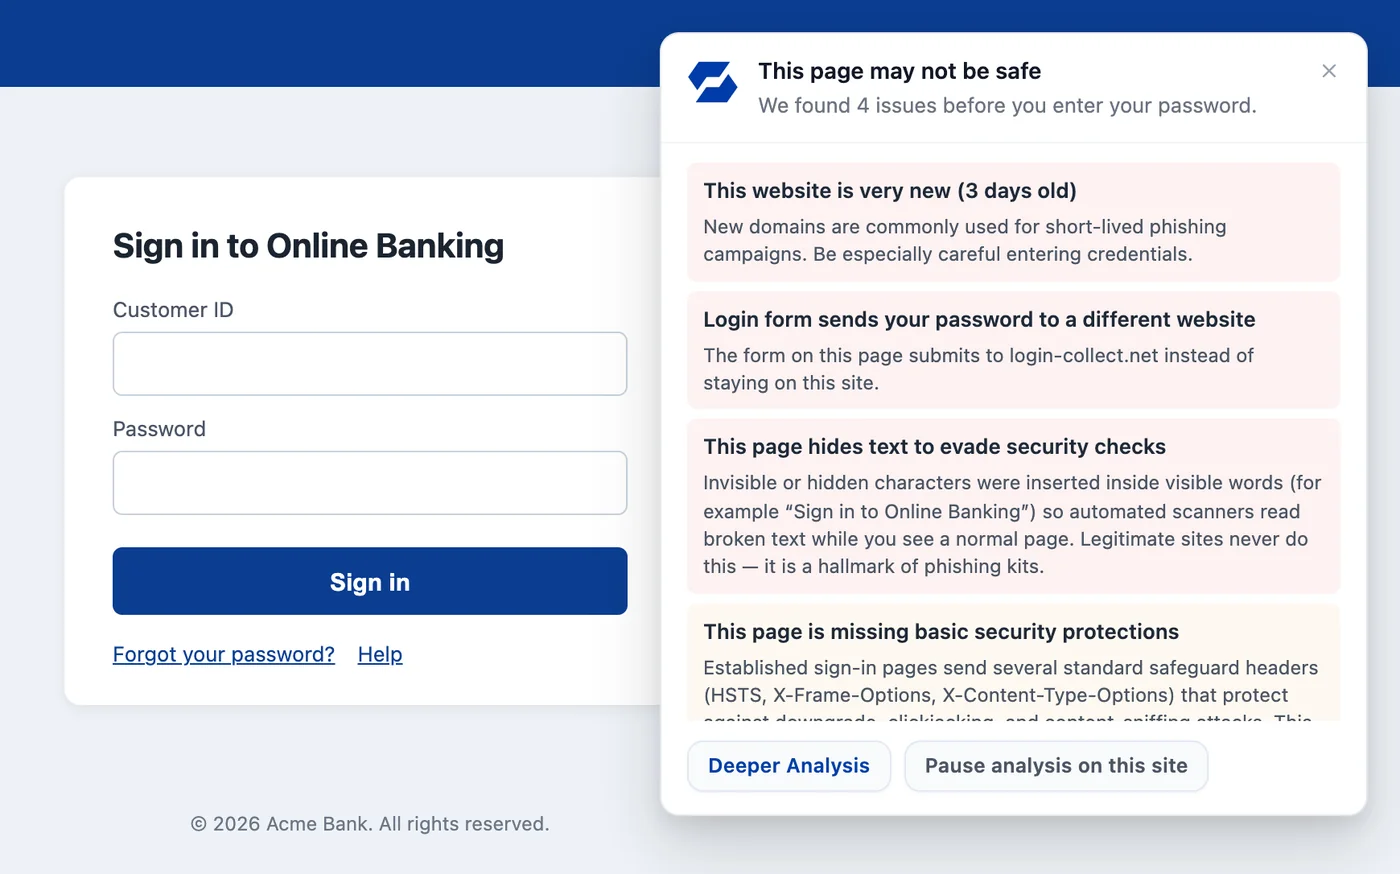
تُكشف صفحات تسجيل الدخول المستنسَخة للبنوك وخدمات الدفع وMicrosoft 365 من مظهر الصفحة، ويظهر التحذير قبل كتابة كلمة المرور.
بيانات البطاقات والحسابات
يُخفي Paste Guard أرقام البطاقات عند لصقها، على الجهاز نفسه، وينبّه إلى البيانات المصرفية والبيانات الشخصية قبل إرسالها إلى موقع ويب أو أداة ذكاء اصطناعي.
مواقع مزيّفة ترتدي علامتك التجارية
تعثر حماية العلامة التجارية على النطاقات المتشابهة والمواقع المستنسَخة من روابط الإحالة التي يسجّلها خادم الويب لديك بالفعل، وتنبّه فريقك مع الأدلة.
موثّق، لا مجرّد ادّعاء
اقرأ المزيد
شرح اختراق البريد الإلكتروني للأعمال
كيف يعمل، ومن يستهدف، وكيف تحمي الأشخاص الأكثر عرضة للخطر.
اقرأه (بالإنجليزية) ← حماية العلامة التجاريةأساسيات انتحال العلامات التجارية
لماذا يستنسخ المحتالون علامتك التجارية، وكيف تجري عمليات الإزالة.
اقرأه (بالإنجليزية) ← الأعمالالتصيّد حسب القطاع: من المستهدَف
القطاع المالي، والرعاية الصحية، والقانون، والتعليم، والتجزئة: ما يريده المهاجمون من كل قطاع، ولماذا تتفاوت التكاليف.
اقرأه (بالإنجليزية) ←أسئلة وأجوبة
في مقاعد Executive، عندما تبدو رسالة مريبة، يمكن لذكائنا الاصطناعي قراءتها وإخبارك بنوع الاحتيال، مثل مدير تنفيذي مزيّف أو فاتورة مزيّفة. ولا يعمل إلا عندما تضغط «Run deeper analysis» وتوافق، ولا تُخزَّن الرسالة ولا تُستخدم للتدريب.
نعم. يحظر Defender وبوابة البريد لديك ما يُعرف مسبقًا بأنه خبيث. ويضيف SafeToOpen فحصًا لحظة النقر، في المتصفّح وصندوق الوارد، للتصيّد الأحدث من أن يظهر على أي قائمة.
لا. لا يجمع SafeToOpen بيانات التصفّح أو يخزّنها أو يبيعها أبدًا. ولا يعالج إلا الحدّ الأدنى اللازم لتأكيد التهديد، ويحذفه بعد التحليل.
شاهده على طلب دفع مزيّف
أخبرنا قليلًا عن مؤسستك، وسنُريك SafeToOpen في المتصفّح وصندوق الوارد.