احمِ أموال عملائك وأسرارهم.
تنقل مكاتب المحاماة والمحاسبة والاستشارات أموال العملاء وتحتفظ بملفات سرّية، ما يجعلها هدفًا مفضّلًا لاحتيال تحويل وجهة الدفع وسرقة بيانات الاعتماد. ويفحص SafeToOpen الرسالة والصفحة قبل أن يدفع أحد أو يسجّل الدخول.
احتيال الدفع بالأرقام
كيف يساعد SafeToOpen
نقرة واحدة على الرسالة، وفحص لكل صفحة يفتحها أفرادك.
تحويل وجهة الدفع
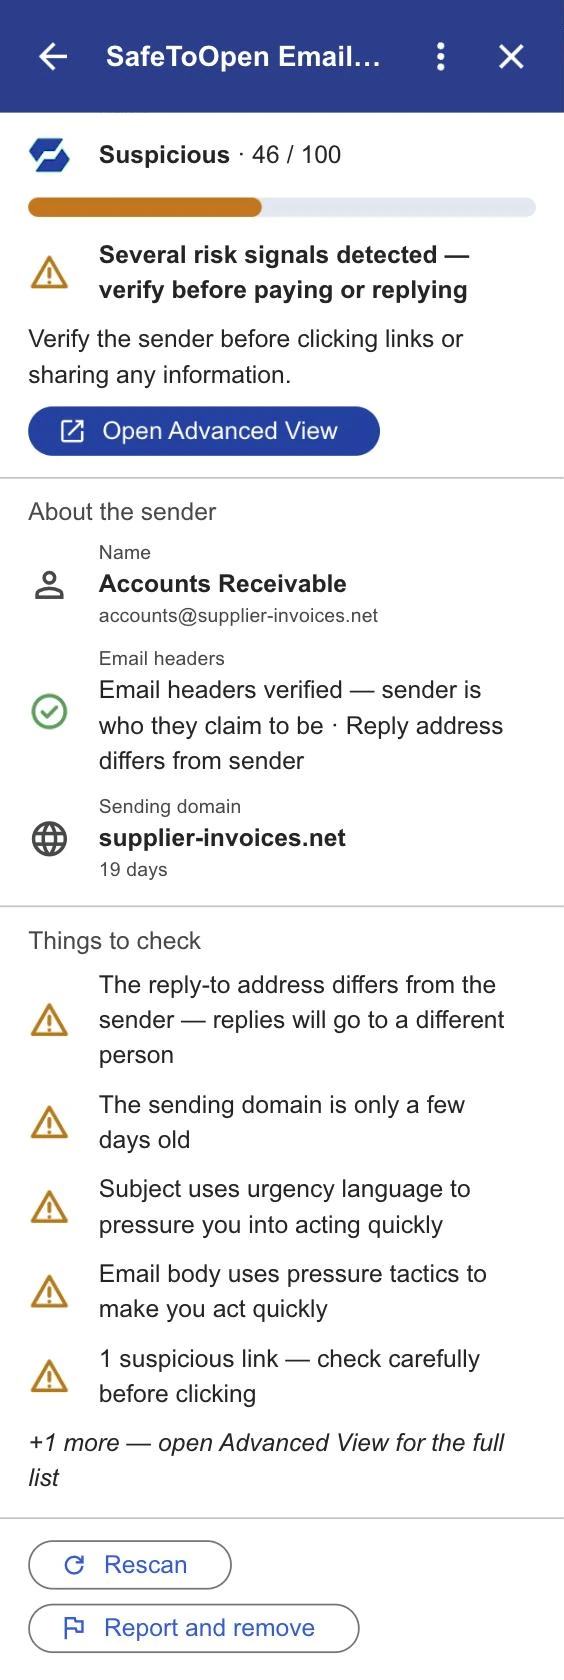
كثيرًا ما تجتاز البيانات المصرفية الجديدة القادمة من عميل أو مورد التحقّق من الهوية. ويُظهر SafeToOpen ما لا يستقيم، مثل ردود تذهب إلى عنوان آخر أو نطاق عمره أيام.
صفحات مزيّفة لمستندات مُشارَكة ولتسجيل الدخول
يُكشف رابط «مستند مُشارَك معك» الذي يقود إلى صفحة تسجيل دخول مستنسَخة من الصفحة نفسها، ويظهر التحذير قبل كتابة كلمة المرور.
بيانات العملاء في أدوات الذكاء الاصطناعي
ينبّه Paste Guard قبل لصق بيانات العملاء في موقع ويب أو أداة ذكاء اصطناعي، وأنت من يحدّد أدوات الذكاء الاصطناعي التي يحقّ للأفراد استخدامها أصلًا.
الإبلاغ والإزالة
نقرة واحدة ترسل الرسالة المريبة إلى فريق الأمن لديك أو إلى مزوّد تقنية المعلومات وتُخرجها من صندوق الوارد: إلى البريد غير الهام في Outlook، وإلى البريد المزعج في Gmail.
موثّق، لا مجرّد ادّعاء
اقرأ المزيد
شرح اختراق البريد الإلكتروني للأعمال
كيف يعمل، ومن يستهدف، وكيف تحمي الأشخاص الأكثر عرضة للخطر.
اقرأه (بالإنجليزية) ← دليل عمليهل هذه الرسالة احتيال؟ فحص في 60 ثانية
الفحوص السريعة التي تُجريها قبل أن تدفع أو تنقر أو تردّ.
اقرأه (بالإنجليزية) ← الأعمالالتصيّد حسب القطاع: من المستهدَف
القطاع المالي، والرعاية الصحية، والقانون، والتعليم، والتجزئة: ما يريده المهاجمون من كل قطاع، ولماذا تتفاوت التكاليف.
اقرأه (بالإنجليزية) ←أسئلة وأجوبة
لا. يمكن لأي مسؤول Microsoft 365 إضافة أمن البريد الإلكتروني من مركز الإدارة، ولأي مسؤول Google Workspace من Workspace Marketplace. وكلاهما يستغرق أقل من خمس دقائق، دون تغييرات في تدفّق البريد ودون بنية تحتية.
يفحص الرسالة التي تفتحها: المُرسِل والروابط ورموز QR والمرفقات. أما التحليل المعمّق، في مقاعد Executive، فلا يقرأ نصّ الرسالة الخطرة إلا عندما تضغط «Run deeper analysis» وتوافق، ولا تُخزَّن الرسالة ولا تُستخدم للتدريب.
لا، بل يعمل جنبًا إلى جنب مع مرشّح البريد المزعج ومكافح الفيروسات لديك. فهي تعتمد على قوائم بالمُرسِلين الخبيثين المعروفين؛ أما SafeToOpen فيحلّل الرسالة وروابطها ومرفقاتها مباشرة، فيلتقط التصيّد غير المسبوق الذي تفوّته.
شاهده على رسالة تطلب تحويل وجهة الدفع
أخبرنا قليلًا عن شركتك، وسنُريك أمن البريد الإلكتروني في Outlook وGmail.