يحمي صندوق الوارد
يحمي صندوق الوارد
تحقّق من أي بريد مشبوه في Outlook وGmail بنقرة واحدة — درجات ثقة، وفحوص للمرفقات والروابط، وتحليل معمّق لهجمات BEC والهجمات الموجّهة.
متوفّر الآن على Google Workspace Marketplace
استكشفتتجاوز هجمات التصيّد الجديدة فلاتر البريد لأن أحدًا لم يرها بعد. يفحص SafeToOpen الصفحة فور تحميلها ويحظرها قبل إدخال كلمة المرور.
مصمَّم للقطاعات الأكثر تعرضًا للتصيّد — الرعاية الصحية · الجامعات · الجهات الحكومية · الإنشاءات · التصنيع · الخدمات المهنية · مكاتب المحاماة · التأمين · القطاع المصرفي
تصل التهديدات إلى مؤسستك عبر صندوق الوارد والمتصفّح، وعبر انتحال علامتك التجارية أمام عملائك — ويمكنك دمج الكشف نفسه في أنظمتك الخاصة. وتحصل فرق المؤسسات والجهات الحكومية على الأربعة جميعها، مدعومة بمحرّك واحد فوري لليوم صفر — إضافة إلى اختبار كشف الاحتيال لقياس أفرادك وLogLens للحصول على أقصى قيمة من SIEM لديك.
يحمي صندوق الوارد
يحمي صندوق الوارد
تحقّق من أي بريد مشبوه في Outlook وGmail بنقرة واحدة — درجات ثقة، وفحوص للمرفقات والروابط، وتحليل معمّق لهجمات BEC والهجمات الموجّهة.
متوفّر الآن على Google Workspace Marketplace
استكشفيحمي المتصفّح
يحمي المتصفّح
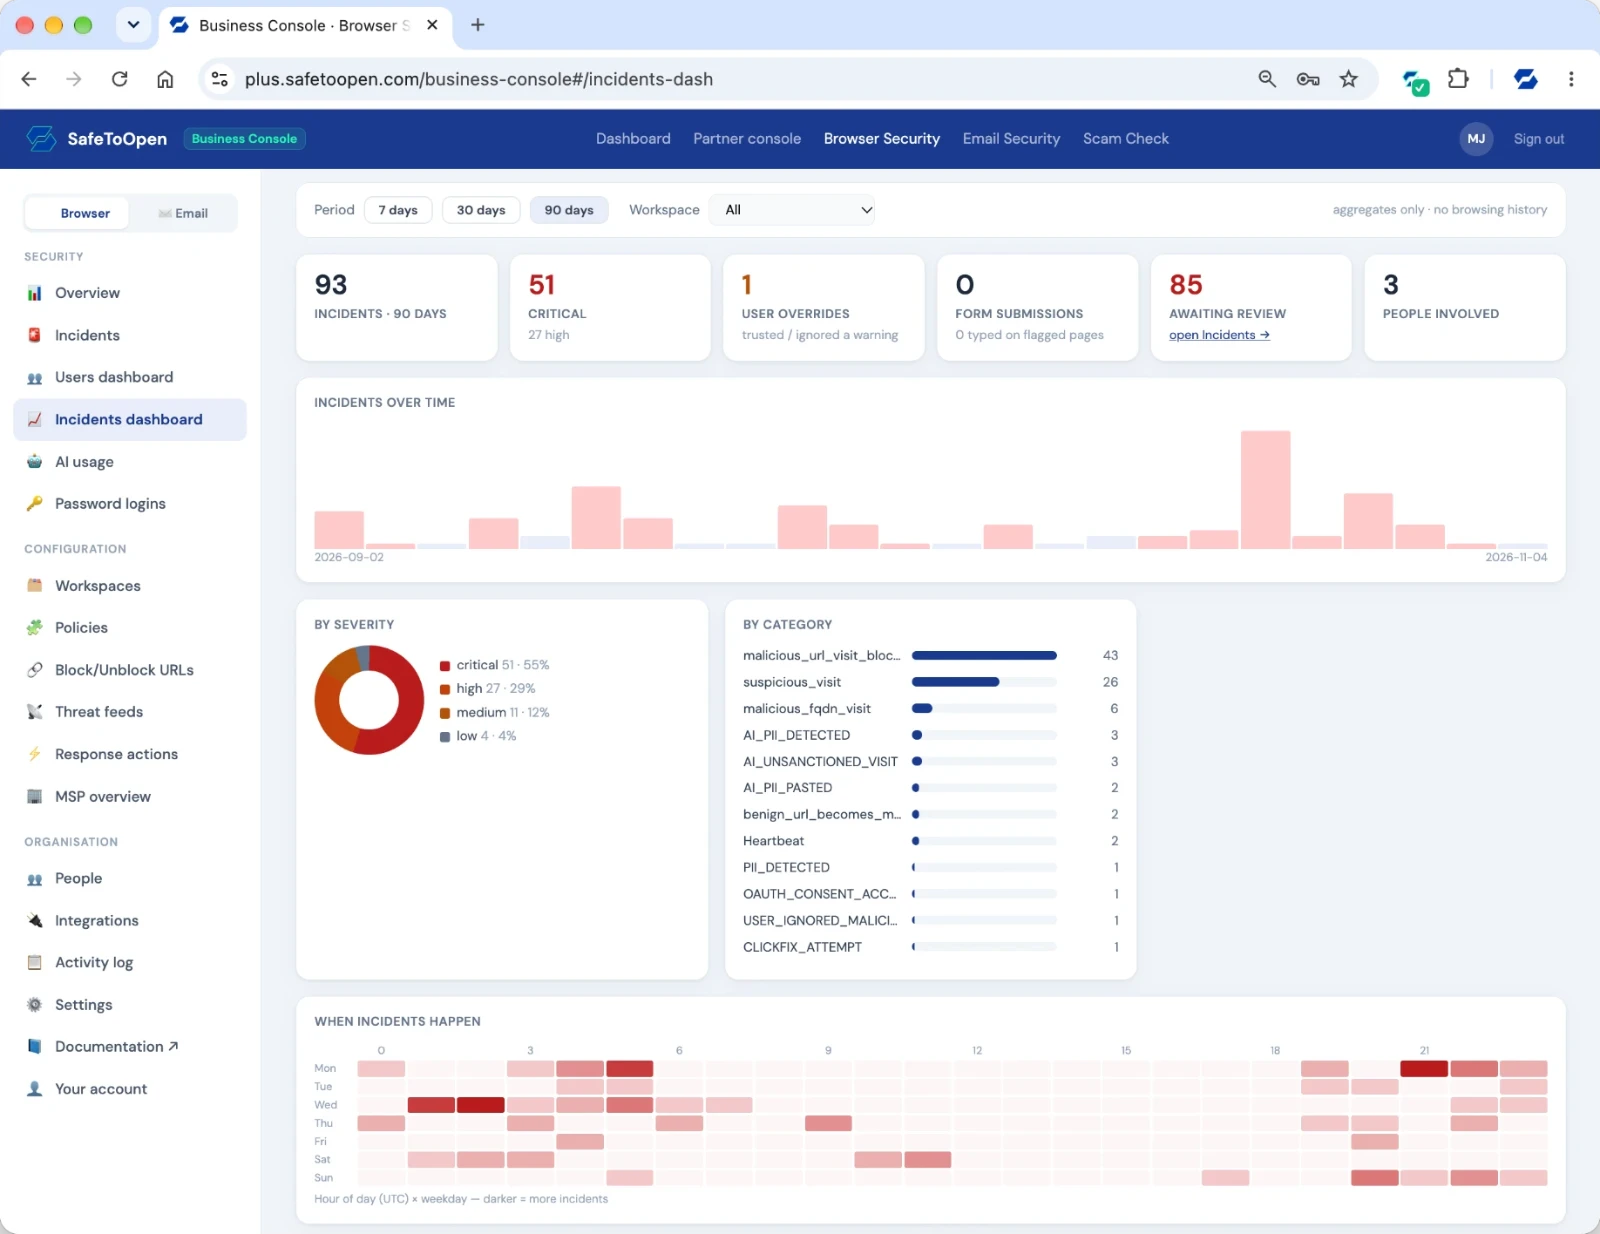
يلتقط صفحات التصيّد غير المسبوقة أثناء تحميلها — إضافة إلى حظر البرمجيات الخبيثة والمواقع الخبيثة، وضوابط تمنع لصق البيانات الحساسة إلى الخارج. يعمل على سطح المكتب والجوّال على حدّ سواء، بما في ذلك Microsoft Edge على Android — يُثبَّت ويُسجَّل تمامًا كما على سطح المكتب.
استكشفاختبار الوعي الأمني
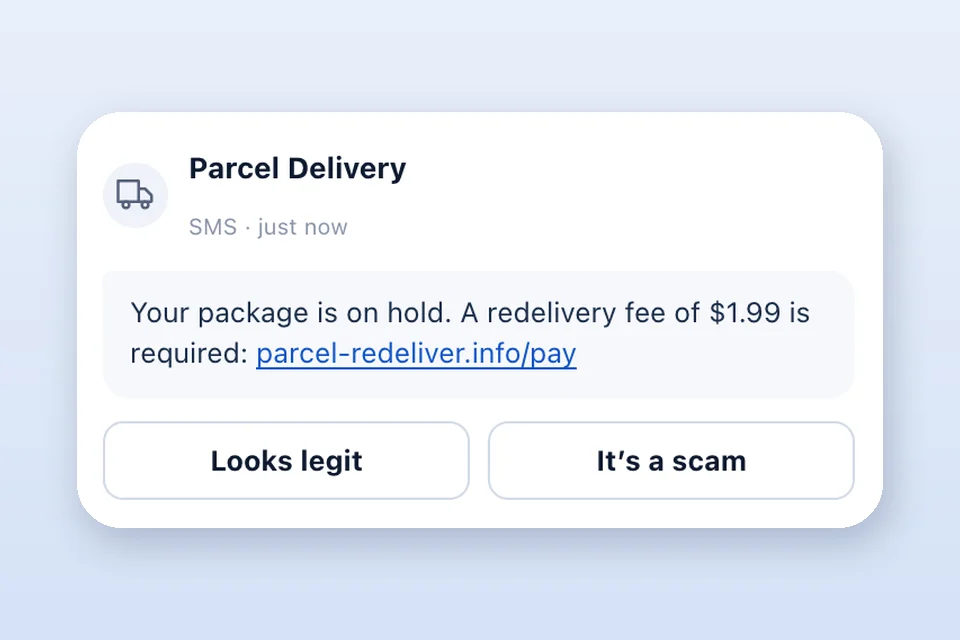
اختبار الوعي الأمني
اختبار قصير محدّد بوقت وبعلامتك التجارية، مبنيّ على أساليب احتيال حقيقية، يُظهر من قد يقع ضحية لعملية احتيال، مع نتيجة لكل شخص عبر البريد والرسائل النصية والهاتف ورموز QR. لا أحد يُخدع، والحملة الأولى مجانية.
استكشفيحقّق قيمة أكبر من SIEM لديك
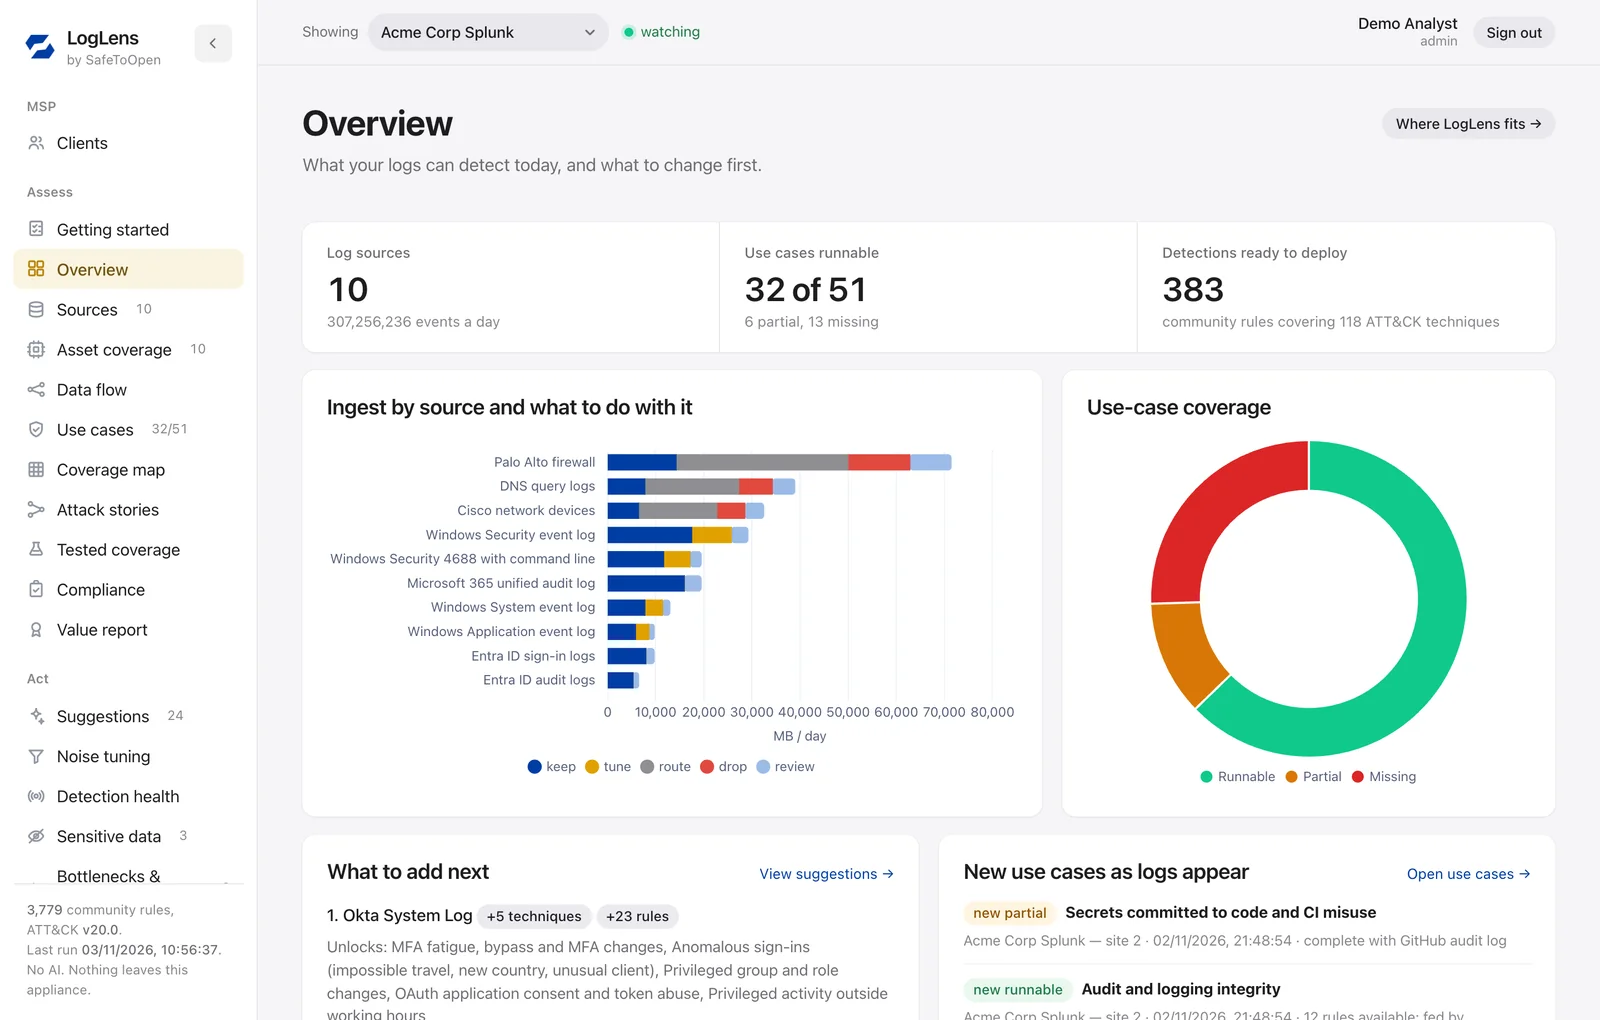
يحقّق قيمة أكبر من SIEM لديك
يربط سجلّات SIEM لديك بـ MITRE ATT&CK، ويُظهر الاستيعاب الذي لا تستخدمه أي قاعدة كشف، وينشر قواعد كشف مُراجَعة في SIEM لديك وأدلة استجابة في SOAR لديك. دون ذكاء اصطناعي، ويمكن تشغيله دون إنترنت في البيئات المحلية.
استكشفيحمي عملاءك
يحمي عملاءك
يكتشف المواقع والرسائل التي تنتحل علامتك التجارية ويبلّغ عنها — فتُرصد بسرعة عمليات الاحتيال الموجّهة إلى عملائك.
استكشفيندمج في أنظمتك
تتشارك منتجات الحماية الأربعة محرّكًا واحدًا ووحدة تحكّم واحدة — انشر ما تحتاجه، وأدِرها معًا. تدير فريقًا أمنيًا؟ اقرأ نظرة عامة على قدرات أمن المتصفّح وحماية البيانات ←. اطّلع على الخطط ←
منظومتك تخبرك بما حجبته. لكنها لا تخبرك بما سيفعله أفرادك بما ينفذ منها — ولا توجد برمجية تلتقط كل شيء. يضع اختبار كشف الاحتيال بين يدي أفرادك اختبارًا قصيرًا محدّدًا بوقت وبعلامتك التجارية، مبنيًّا على أساليب حقيقية رُصدت بين عامَي 2024 و2026، ويقيّمه شخصًا شخصًا وفريقًا فريقًا: الرقم الذي تضعه أمام مجلس الإدارة، وخطّ الأساس الذي تعيد القياس عليه بعد نشرٍ أو حادثة.
معتمد ISO/IEC 27001:2022 وخضع لاختبار اختراق مستقل. الورقة البيضاء للأمان، وبيان معالجة البيانات، وشفافية الذكاء الاصطناعي، وسجل المعالجين الفرعيين، واتفاقية مستوى الخدمة — كلها منشورة في مركز الثقة، والملف الكامل متاح بموجب اتفاقية عدم إفصاح خلال يوم عمل. زيارة مركز الثقة ←
ثلاث طرق لترى SafeToOpen وهو يعمل، قبل أن تتحدث إلى أي أحد.
الصق أي رابط واحصل على النتيجة خلال ثوانٍ. بدون تسجيل، ولا يُفتح شيء على جهازك.
شغّل أول حملة من اختبار كشف الاحتيال مجانًا واحصل على لوحة نتائج حقيقية لفريقك.
يلتقط SafeToOpen تهديدات اليوم صفر في المكانين اللذين تصل منهما إلى أفرادك. اختر طبقة لترى كيف.
يتجاوز بريد تصيّد من اليوم صفر كل ضابط قائم على السمعة — البوابة، والتدريب، ومرشّح الويب — لأن أيًّا منها لم يره من قبل. يفحص SafeToOpen الصفحة حيًّا في المتصفّح ويحظرها حيث يهمّ ذلك.
لحظة يحظر SafeToOpen صفحة، لا يتوقّف عند المتصفّح. بل يُحوَّل التهديد إلى إشارة تحمي المستخدم وفريق الأمن لديك والمجتمع الأوسع.
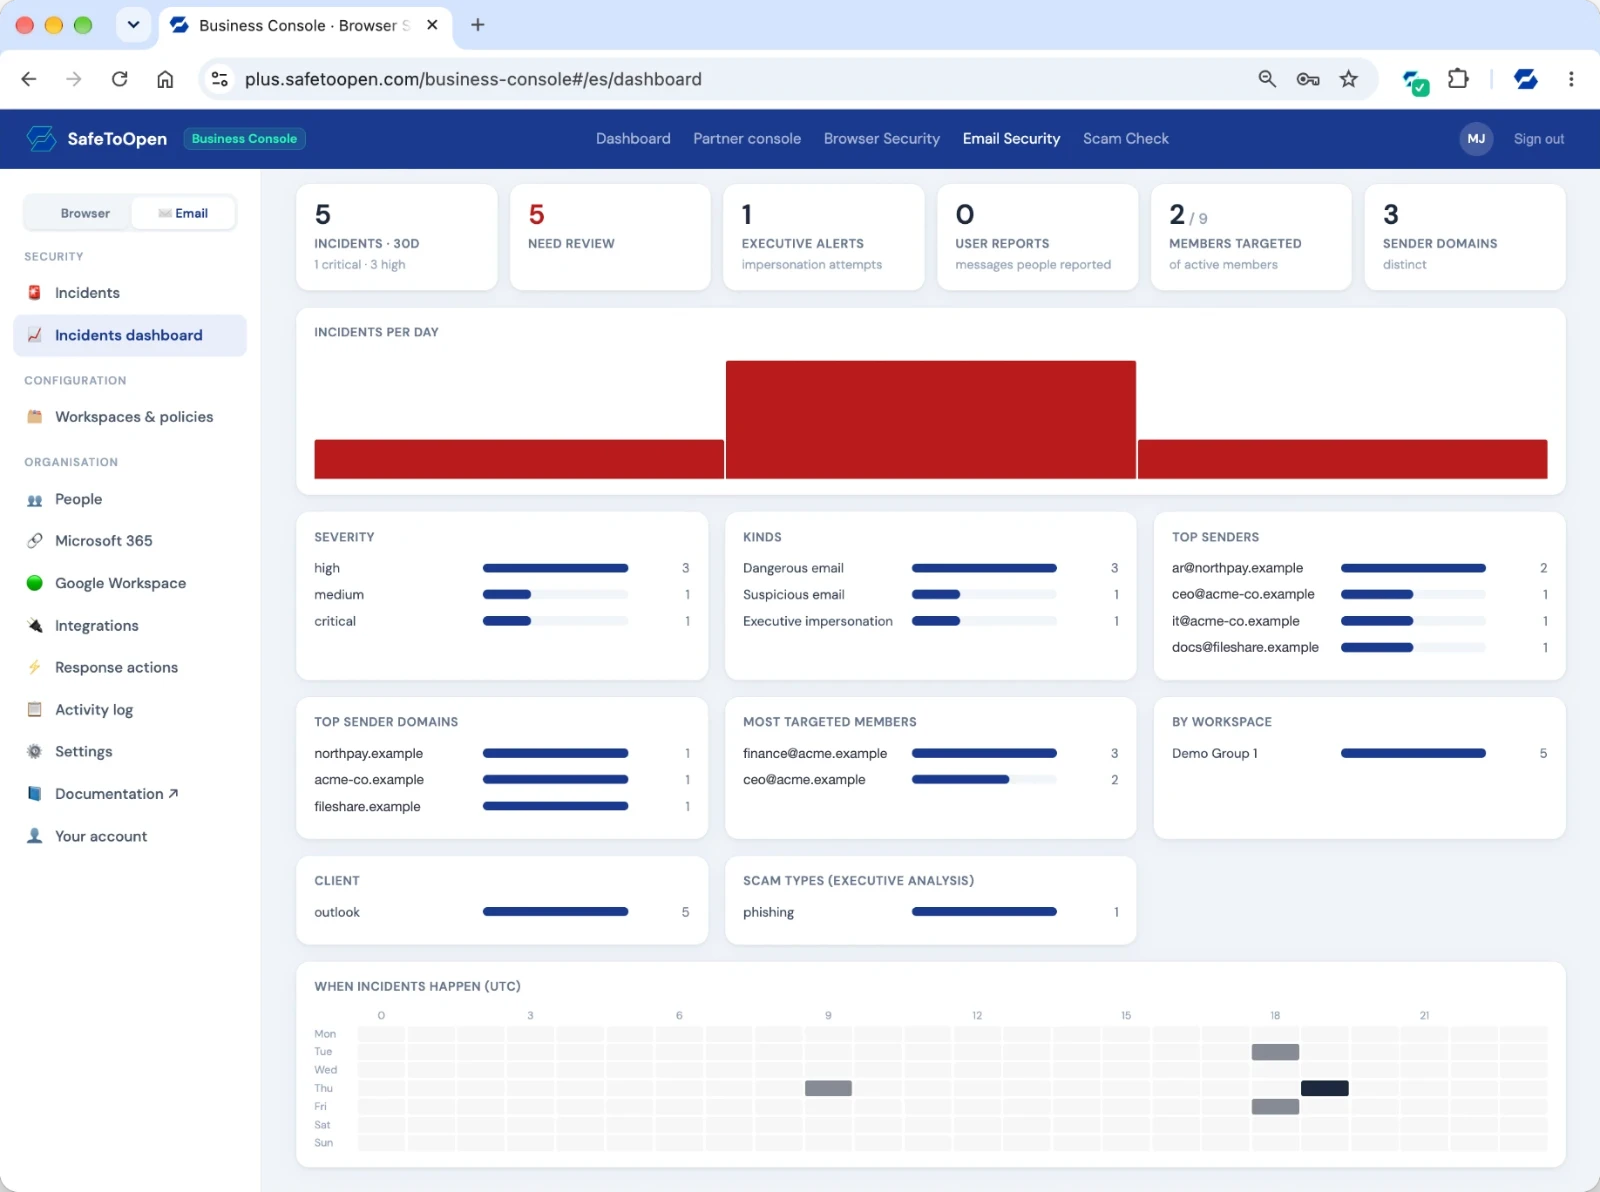
عندما يصل بريد مشبوه، تفحص حماية البريد من SafeToOpen الترويسات والروابط ورموز QR والمرفقات والمُرسِل — ملتقطةً التصيّد غير المسبوق — ثم تخبر المستخدم بمدى أمانه.
اطّلع على الحوادث والأشخاص المستهدفين والمرسلين وراءها، عبر جميع صناديق البريد.
معروض ببيانات تجريبية.
طبقة واحدة لحماية المتصفّح تحظر التهديدات الواردة — التصيّد والبرمجيات الخبيثة — وتمنع خروج البيانات الحساسة.
تنتظر البوابات والمرشّحات أن يصبح التهديد معروفًا. أما SafeToOpen فيحكم عليه لحظة ظهوره، عند لحظة النقر.
| القدرة | SafeToOpen | بوابة البريد (Proofpoint وMimecast) · Defender · مرشّح الويب |
|---|---|---|
| يلتقط تصيّد اليوم صفر | ||
| يحمي عند لحظة النقر، داخل المتصفّح | ||
| يتحقّق من البريد في Outlook وGmail | جزئي | |
| تحليل معمّق لهجمات BEC / المسؤولين التنفيذيين | جزئي | |
| لا تُجمع بيانات التصفّح ولا تُباع | ||
| تكامل SIEM / SOAR | يختلف |
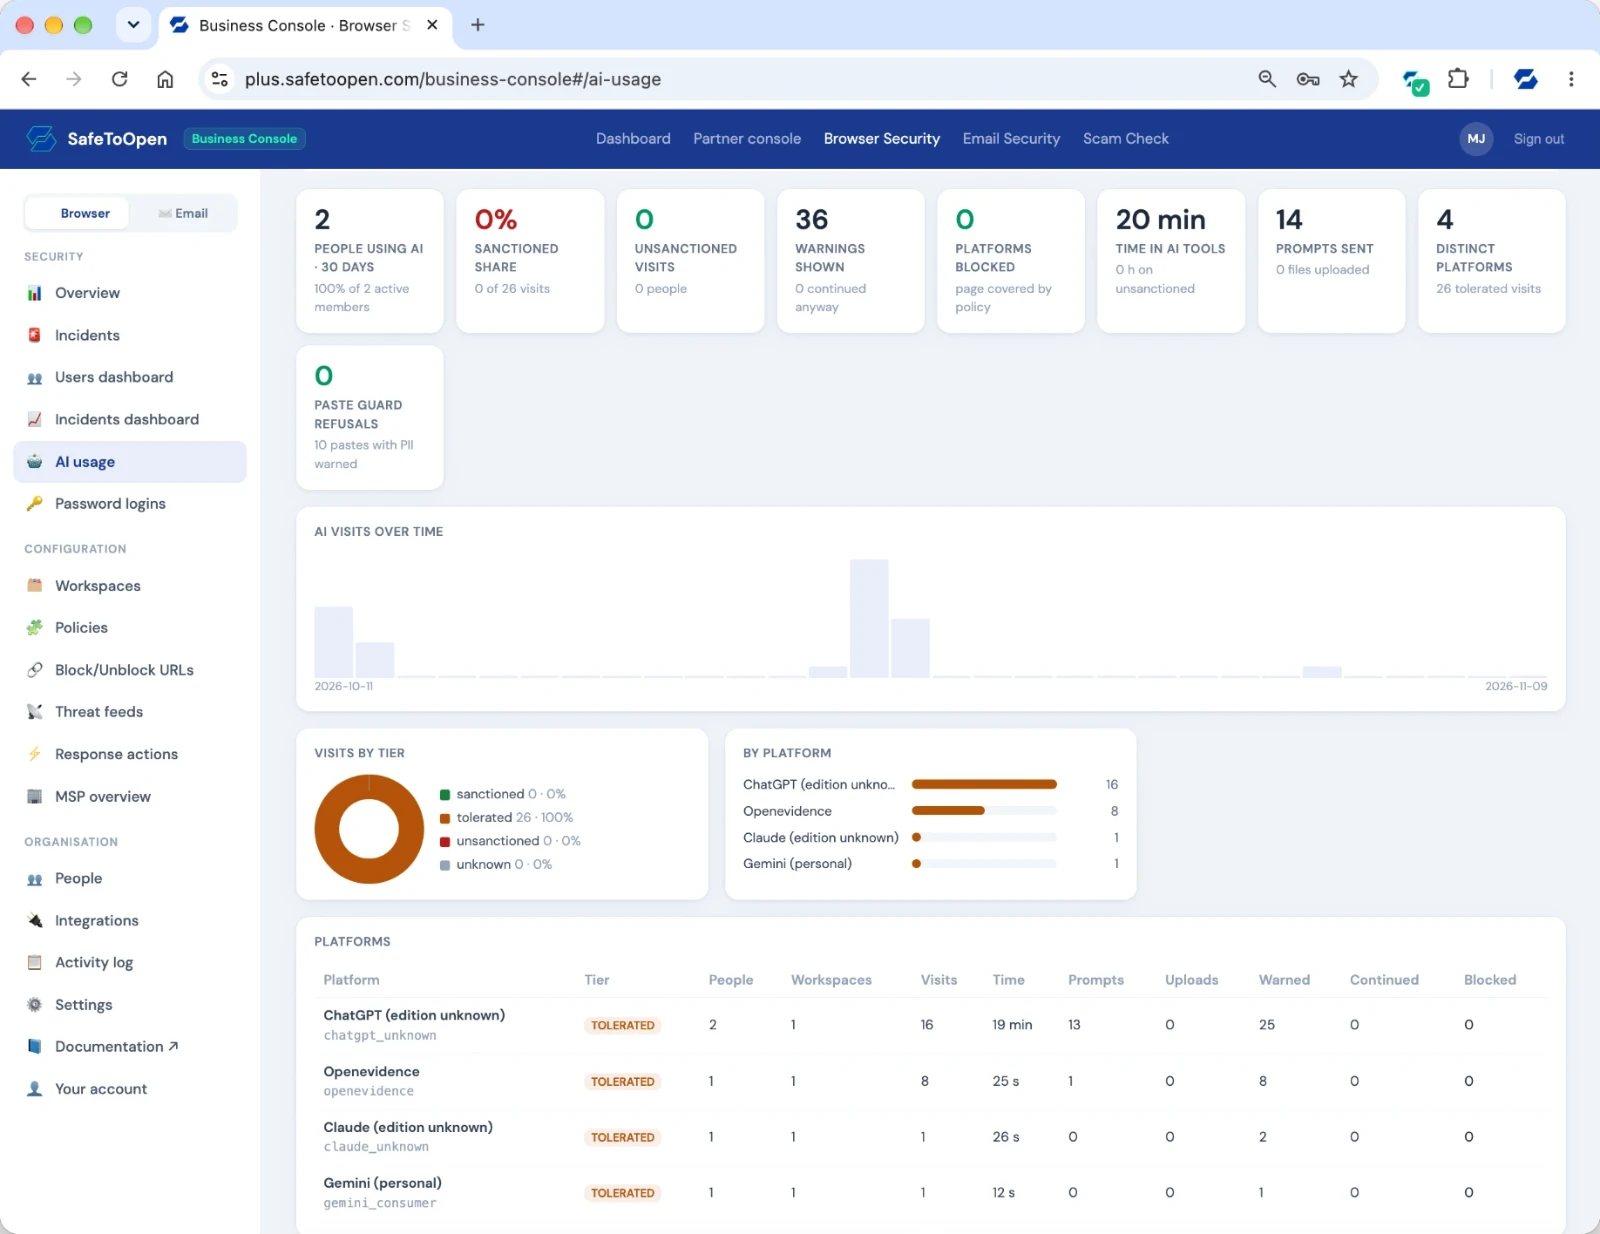
ما أدوات الذكاء الاصطناعي المستخدمة، وعدد من يستخدمها، وما صدر بشأنه تحذير أو حظر.
معروض ببيانات تجريبية.
عروض PowerPoint قابلة للتعديل باللغة الإنجليزية لتقديم SafeToOpen إلى الإدارة وفرق تقنية المعلومات والأمن — مع نص العرض والمصادر في ملاحظات المتحدّث، وعرض توضيحي مشروح، ومرحلة تجريبية مقترحة.
حماية من التصيّد لحظة الخطر: كيف يعمل الكشف، وما يراه الموظفون، والنشر، والاستجابة للحوادث، والخصوصية، ومرحلة تجريبية لأسبوعين.
اختراق البريد الإلكتروني للأعمال (BEC)، والتحقّق داخل Outlook وGmail، وما يصل إلى 71 فحصًا، واختيار الخطة، ومعالجة البيانات، ومرحلة تجريبية للأكثر عرضة للخطر.
قياس الوعي بالاحتيال عبر تقييم مفتوح ومحدّد بوقت: الأدلة، وتمرين مباشر، وإعداد الحملة، وخيارات الخصوصية، وأول حملة.
أضِف اسم مؤسستك على الغلاف وابدأ العرض. هل أنت من مزوّدي الخدمات المُدارة؟ احصل على عروض العملاء ←
سنعرض الكشف الفوري لليوم صفر على أمثلة حيّة، ونستعرض الإدارة المركزية، ونوائم SafeToOpen مع بيئتك.
عبر وحدة تحكّم للإدارة المركزية. ينشر المسؤولون إضافة المتصفّح وحماية البريد عبر المؤسسة، ويخصّصون مقاعد Plus أو Executive لكل شخص، ويضبطون السياسات، ويطّلعون على التقارير.
نعم. تدعم خطط الأعمال والمؤسسات موجزات التهديدات وتحليل السجلّات وتكامل SIEM / SOAR، فتنساب الاكتشافات إلى عملياتك الأمنية الحالية.
نعم. تضيف مقاعد Executive تحليلًا معمّقًا للهجمات الموجّهة واختراق البريد التجاري، والتحقّق من المُرسِل وأسلوب الكتابة، وتنبيهات الانتحال. وتتيح Business Plus مزج مقاعد Plus وExecutive في مؤسسة واحدة.
يضع SafeToOpen الخصوصية أولًا وهو جاهز لـ GDPR، دون جمع بيانات التصفّح أو بيعها، ما يناسب البيئات الحكومية والمنظَّمة. تواصل معنا لمناقشة متطلّبات امتثال محدّدة.