أثبِت أن SIEM لديك يكشف الهجمات الحقيقية.
القاعدة الصامتة تبدو مثل أسبوع هادئ. يُظهر LogLens أيّ الهجمات تستطيع سجلّاتك كشفها، ثم يُجري تمرينًا ليثبت أن كل قاعدة كشف تُطلق تنبيهها.
لماذا تحتاج التغطية إلى إثبات
كيف يثبت LogLens ذلك
إلى جانب SIEM لديك، على آلته الافتراضية الخاصة، بحساب للقراءة فقط.
اعرف ما تستطيع كشفه
كل تقنية في ATT&CK يستطيع SIEM رؤيتها، ملوّنة بحسب ما إذا كانت سجلّاتك تتيح اليوم تشغيل قاعدة كشف لها.
اعرف ما تضيفه بعد ذلك
مصادر السجلّات التي تنقصك، مرتّبةً بحسب مقدار الكشف الذي يتيحه كلٌّ منها.
أثبِت أن كل قاعدة كشف تُطلق تنبيهها
يرسل Fire Drill سجلّات هجوم مختلَقة بالطريقة نفسها التي تصل بها سجلّاتك الحقيقية. ولا يُعدّ التمرين ناجحًا إلا إذا ذكره التنبيه الصادر عن القاعدة المنشورة نفسها.
حافِظ على صحّة التغطية
تنبيهات عندما تصمت قاعدة كشف، وقائمة بحالات الاستخدام التي تحتاج إلى إعادة اختبار.
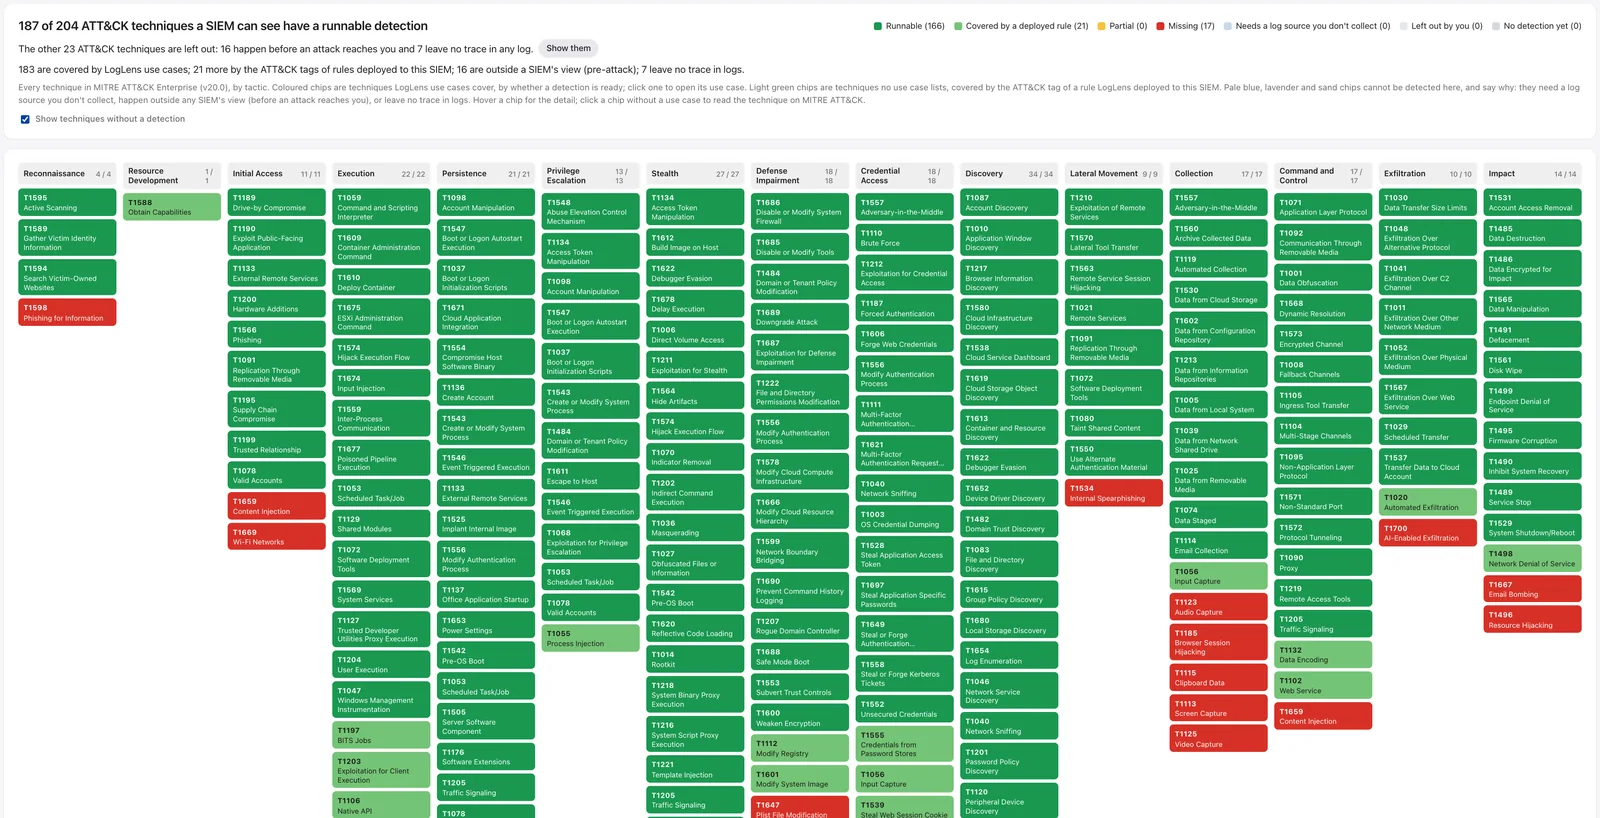
موثّق، لا مجرّد ادّعاء
اقرأ المزيد
كيف تجعل SIEM لديك أذكى
الربط والسياق والضبط، لتنبيهات أقل وأفضل.
اقرأه (بالإنجليزية) ← SIEMكيف تجهّز SIEM لديك لكشف الهجمات الحقيقية
ابدأ من الهجمات التي تحدث فعلًا.
اقرأه (بالإنجليزية) ← SIEMكيف تكشف فريقًا أحمر (red team) باستخدام SIEM لديك
الإشارات التي يتركها اختبار الاختراق في سجلّاتك.
اقرأه (بالإنجليزية) ←أسئلة وأجوبة
ليس ما لم تطلب ذلك. يتصل بحساب للقراءة فقط ولا يفعل سوى البحث. أما دفع قواعد الكشف إلى SIEM لديك فخطوة منفصلة واختيارية لها بيانات اعتماد خاصة بها، ولا يُنشأ أي شيء قبل أن يراجع مسؤولٌ ما سيُضاف بالضبط. ويضيف Fire Drill، وهو اختبار الكشف الاختياري، سجلّات اختبار مختلَقة عبر بيانات اعتماد خاصة به، وفقط عندما تشغّله أنت.
نعم، وهذا هو الهدف: التنبيه هو الدليل. يتعامل SIEM لديك مع التمرين كأي نشاط آخر، لذا قد يُخطر فريقك؛ أبلغهم قبل تشغيله. كل مضيف ومستخدم وعنوان في التمرين مختلَق، ولا يتعرّض شيء للهجوم، ولا تعمل التمارين إلا عندما يبدؤها أحد، أو قبل انتهاء صلاحية الدليل إذا فعّلت خيار Keep proofs fresh.
يقرأ من Splunk وMicrosoft Sentinel وElastic وOpenSearch وWazuh وGraylog وIBM QRadar وGoogle SecOps وCrowdStrike Falcon Next-Gen SIEM وSumo Logic وExabeam وDevo، إضافة إلى ملفات السجلّات المُصدَّرة. ويمكنه نشر قواعد الكشف في Splunk وSentinel وElastic وOpenSearch وWazuh وGraylog وGoogle SecOps وMicrosoft Defender XDR وCrowdStrike وSumo Logic.
شاهد LogLens على SIEM لديك
أخبرنا بنظام SIEM الذي تستخدمه، وسنُريك ما تستطيع سجلّاتك كشفه، وكيف يثبت تمرين Fire Drill ذلك.