Prouvez que votre SIEM détecte les vraies attaques.
Une règle silencieuse ressemble à une semaine calme. LogLens montre quelles attaques vos journaux peuvent détecter, puis lance un exercice pour prouver que chaque détection se déclenche.
Pourquoi la couverture doit être prouvée
GuideComment rendre votre SIEM plus intelligent (en anglais) →
Comment LogLens le prouve
À côté de votre SIEM, sur sa propre machine virtuelle, avec un compte en lecture seule.
Voyez ce que vous pouvez détecter
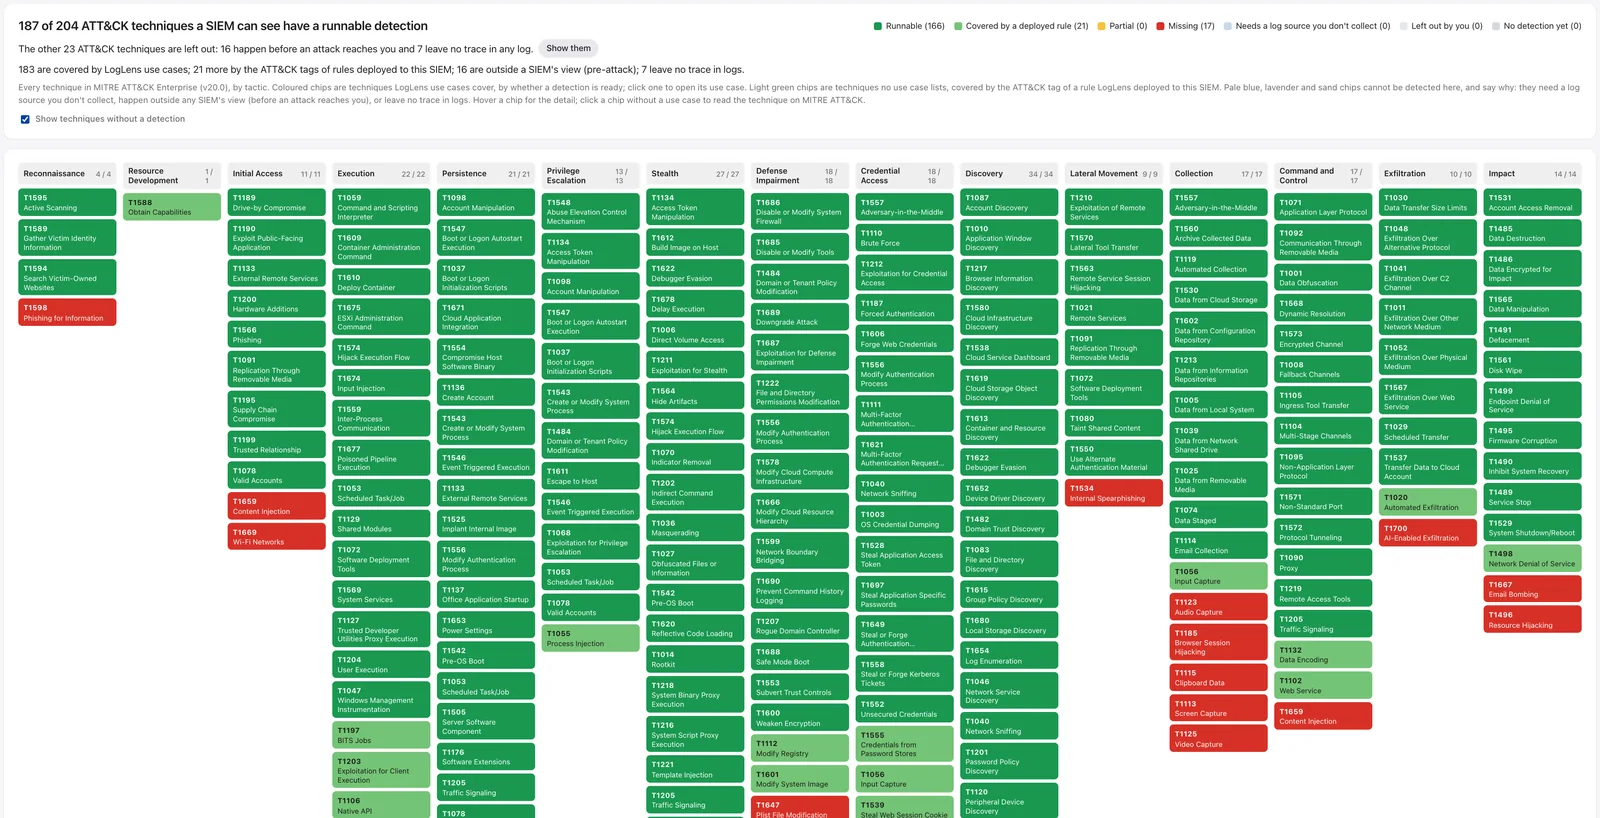
Chaque technique ATT&CK qu’un SIEM peut voir, colorée selon que vos journaux permettent ou non d’exécuter une détection pour elle aujourd’hui.
Sachez quoi ajouter ensuite
Les sources de journaux qui vous manquent, classées selon le nombre de détections que chacune débloque.
Prouvez que chaque détection se déclenche
Fire Drill envoie de faux journaux d’attaque par le même chemin que vos vrais journaux. Un exercice n’est validé que lorsque l’alerte de la règle déployée elle-même le nomme.
Gardez une couverture fiable
Des alertes quand une détection devient silencieuse, et la liste des cas d’usage à retester.
Vérifié, pas seulement affirmé
Pour aller plus loin
Comment rendre votre SIEM plus intelligent
Corrélation, contexte et réglage, pour des alertes moins nombreuses et plus pertinentes.
Lire (en anglais) → SIEMComment préparer votre SIEM à détecter les attaques réelles
Partez des attaques qui se produisent vraiment.
Lire (en anglais) → SIEMComment détecter une red team avec votre SIEM
Les signaux qu’un test d’intrusion laisse dans vos journaux.
Lire (en anglais) →Vos questions, nos réponses
Pas sans votre accord. Il se connecte avec un compte en lecture seule et se contente d’effectuer des recherches. Le déploiement de détections dans votre SIEM est une étape distincte et facultative, avec son propre identifiant, et rien n’est créé tant qu’un administrateur n’a pas vérifié exactement ce qui sera ajouté. Fire Drill, le test de détection facultatif, ajoute de faux journaux de test via un identifiant qui lui est propre, et uniquement quand vous le lancez.
Oui, c’est le but : l’alerte est la preuve. Votre SIEM traite un exercice comme n’importe quelle autre activité et peut donc prévenir votre équipe ; informez-la avant d’en lancer un. Chaque hôte, utilisateur et adresse d’un exercice est fictif, rien n’est attaqué, et les exercices ne s’exécutent que lorsque quelqu’un les lance, ou avant l’expiration d’une preuve si vous activez « Keep proofs fresh ».
Il lit les journaux de Splunk, Microsoft Sentinel, Elastic et OpenSearch, Wazuh, Graylog, IBM QRadar, Google SecOps, CrowdStrike Falcon Next-Gen SIEM, Sumo Logic, Exabeam et Devo, ainsi que des fichiers journaux exportés. Il peut déployer des détections dans Splunk, Sentinel, Elastic, OpenSearch, Wazuh, Graylog, Google SecOps, Microsoft Defender XDR, CrowdStrike et Sumo Logic.
Voyez LogLens sur votre propre SIEM
Dites-nous quel SIEM vous utilisez et nous vous montrerons ce que vos journaux peuvent détecter, et comment un Fire Drill le prouve.