SIEM が実際の攻撃を 検知できることを証明。
沈黙しているルールは、平穏な1週間と見分けがつきません。LogLens はログでどの攻撃を検知できるかを示し、ドリルを実行して各検出ルールが発動することを証明します。
カバレッジに証明が必要な理由
LogLens の証明方法
SIEM の横にある専用の仮想マシンで、読み取り専用アカウントを使って動作します。
次に追加すべきものがわかる
不足しているログソースを、それぞれがどれだけの検知を可能にするかで順位付けします。
各検出ルールの発動を証明
Fire Drill は、実際のログと同じ経路で架空の攻撃ログを送ります。ドリルが合格となるのは、展開したルール自身のアラートにそのドリルが示されたときだけです。
正しい状態を保つ
検出ルールが沈黙したときにアラートを出し、再テストが必要なユースケースを一覧表示します。
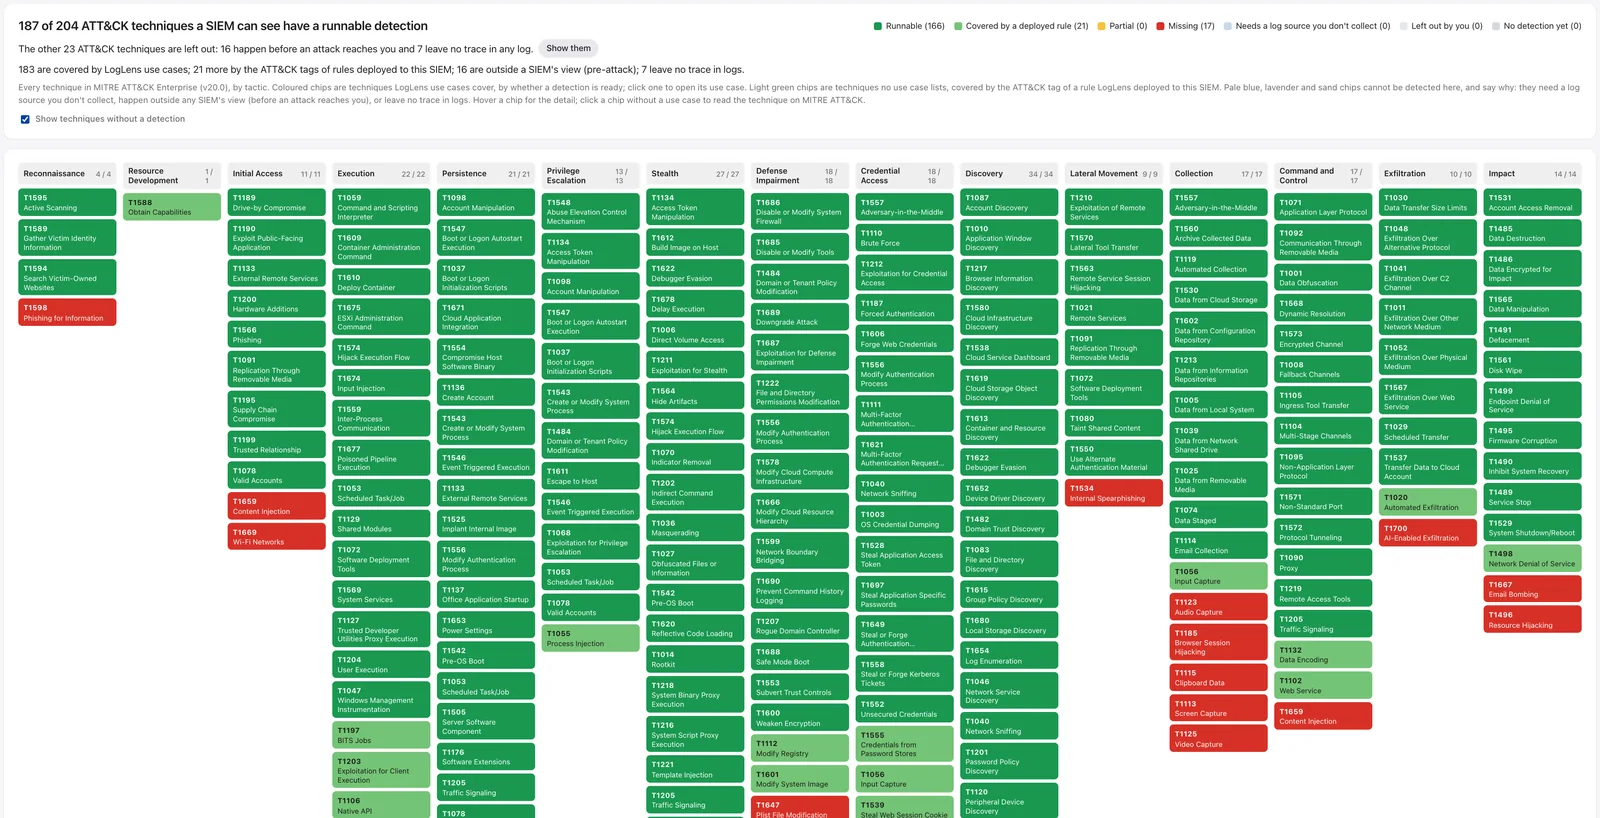
うたうだけでなく、確かめられています
よくある質問
ご依頼がない限り変更しません。読み取り専用アカウントで接続し、検索のみを行います。SIEM への検出ルールの展開は、専用の認証情報を使う別の任意のステップであり、追加される内容を管理者が正確に確認するまで、何も作成されません。任意の検出テストである Fire Drill は、専用の認証情報を通じて架空のテストログを追加し、実行したときにのみ動作します。
はい、それが目的です。アラートこそが証拠です。SIEM はドリルをほかの活動と同じように扱うため、チームに通知が届くことがあります。実行前にチームへお知らせください。ドリルで使うホスト、ユーザー、アドレスはすべて架空のもので、何も攻撃しません。ドリルが動くのは誰かが開始したときか、Keep proofs fresh を有効にした場合に証明の期限が切れる前だけです。
Splunk、Microsoft Sentinel、Elastic と OpenSearch、Wazuh、Graylog、IBM QRadar、Google SecOps、CrowdStrike Falcon Next-Gen SIEM、Sumo Logic、Exabeam、Devo、およびエクスポートされたログファイルから読み取ります。検出ルールは Splunk、Sentinel、Elastic、OpenSearch、Wazuh、Graylog、Google SecOps、Microsoft Defender XDR、CrowdStrike、Sumo Logic に展開できます。
自社の SIEM で LogLens をご覧ください
お使いの SIEM を教えてください。ログで何を検知できるか、そして Fire Drill がそれをどう証明するのかをご紹介します。