あなたの SIEM を、最大限に活かす。

LogLens はログを分析し、業界のベストプラクティスに基づくセキュリティユースケースのうち今すぐ実行できるもの、可視性を高めるために追加すべきもの、そして取り込みに費用を払う必要のないログを明らかにします。そのうえで、新しい検出ルールを SIEM に、対応プレイブックを SOAR に展開します。インターネット接続は不要で、AI も使用せず、機密データは読み取りと同時に秘匿化されます。

インターネット接続不要 AI 不使用 機密データは読み取り時に秘匿化 SIEM へのアクセスは読み取り専用

今お使いの SIEM で動作します

LogLens が SIEM にもたらすもの

ほとんどのセキュリティチームが、SIEM 単体では得られない答えを。

今日検出できることを把握

LogLens はログを読み取り、業界のベストプラクティスに基づく50以上のユースケースのうち、今すぐ実行できるものを示します。各ユースケースは MITRE ATT&CK や、ISO 27001、NIST CSF、PCI DSS などのフレームワークにマッピングされています。

次に追加すべきものがわかる

不足しているログソースを、追加したときに増える検出カバレッジの大きさで順位付けします。次にどのソースを追加するかを、推測ではなく数字で判断できます。

必要なユースケースから始める

必要なユースケースを選ぶと、LogLens はそれらが依存するログ、追加が必要なソース、そしてどの検出ルールも使っていないデータを示します。そのデータの取り込みに費用を払う必要はなくなります。

SIEM と SOAR に展開

作成される内容を正確に確認したうえで、実際の攻撃から作られた攻撃ストーリーを含む検出ルールを SIEM に、各ユースケースの対応プレイブックを SOAR に、数クリックで展開できます。

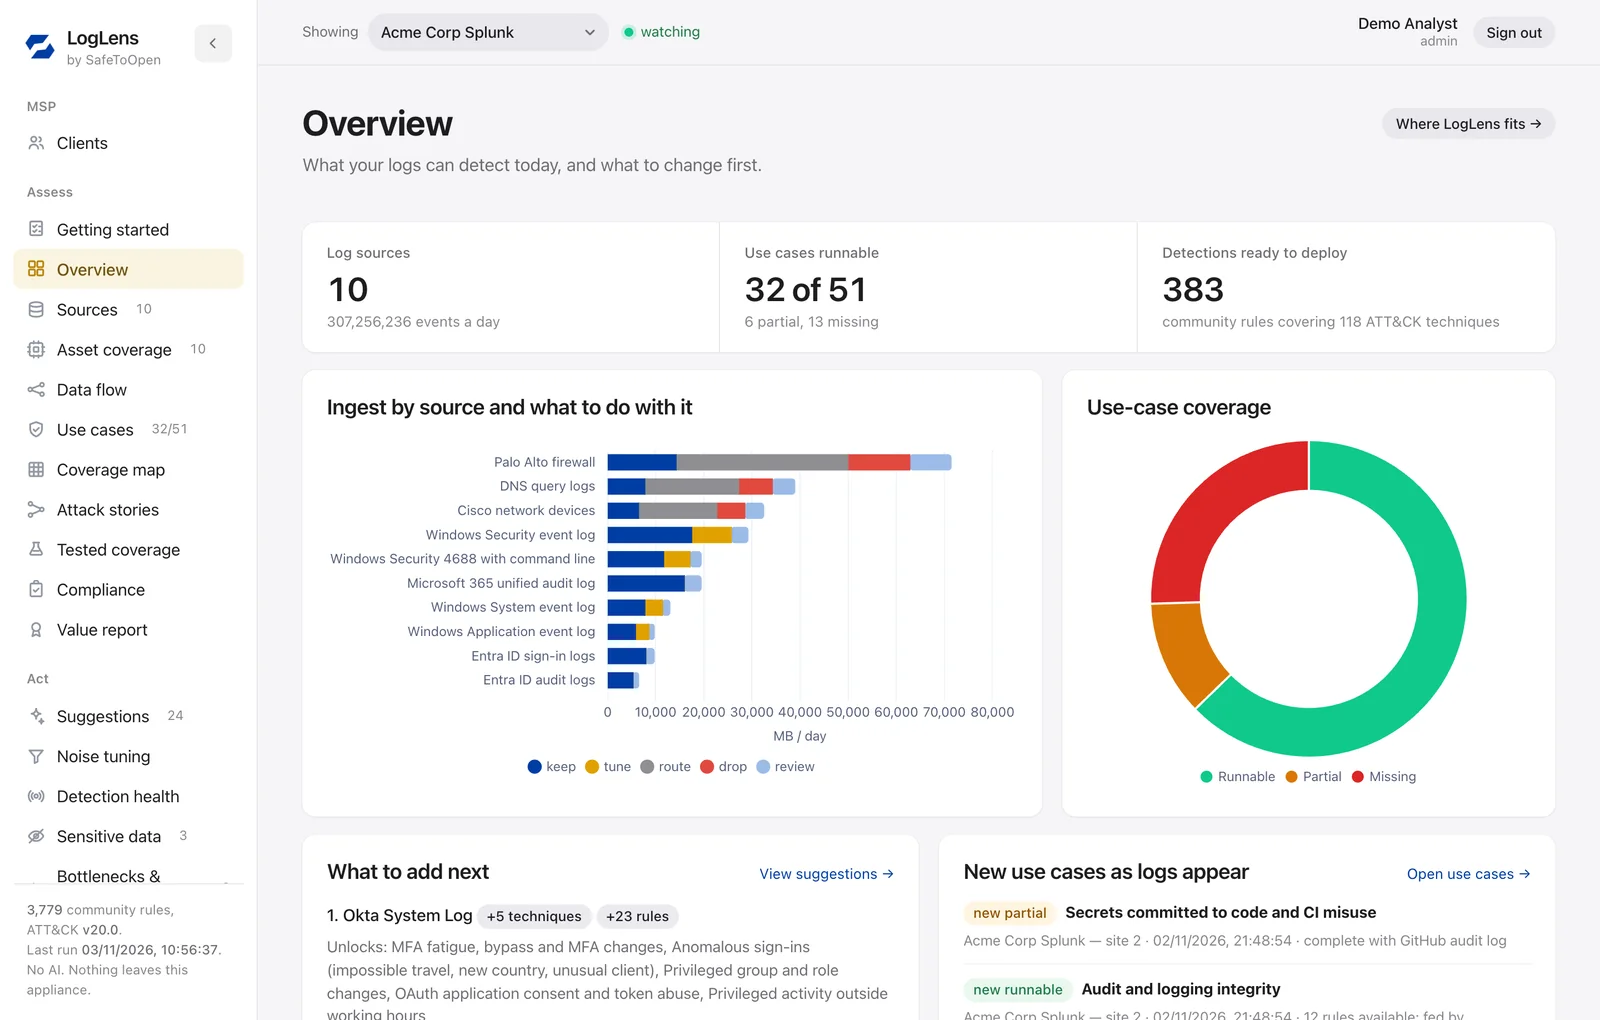
LogLens の概要画面:10のログソース、51件中32件のユースケースが実行可能(部分的6件、不足13件)、展開可能な検出ルール383件、各ソースの1日の取り込み量を保持・調整・転送・破棄に分類

サンプルデータで表示した LogLens の概要画面:ログで今日検出できること、各ソースが1日に送るログ量とその扱い方、次に追加すべきソース。

接続、分類、マッピング、実行

LogLens は専用の仮想マシンで、SIEM の横で稼働します。接続するとすぐに最初の評価が始まります。

接続

SIEM の読み取り専用アカウントを LogLens に付与します。正確なログ量はプラットフォーム自身の集計から取得し、サンプリングした各イベントは読み取り時に秘匿化されます。

分類

決定論的なフィンガープリントで、すべてのソースとイベントタイプを識別します:Windows、Sysmon、Entra ID、Microsoft 365、AWS CloudTrail、Okta、ファイアウォール、Linux など。

マッピング

50以上のユースケースを、お使いのソース、そして LogLens に内蔵された Sigma ルールライブラリと MITRE ATT&CK と照合し、実行可能・部分的・不足に分類します。それぞれを実行可能にするために何が必要かも示します。

実行

最も効果の大きいソースを追加し、どこにも使われていないログ量をすぐに使えるフィルターで削減し、検出ルールを SIEM に、対応プレイブックを SOAR に、一つずつ確認したうえで展開します。

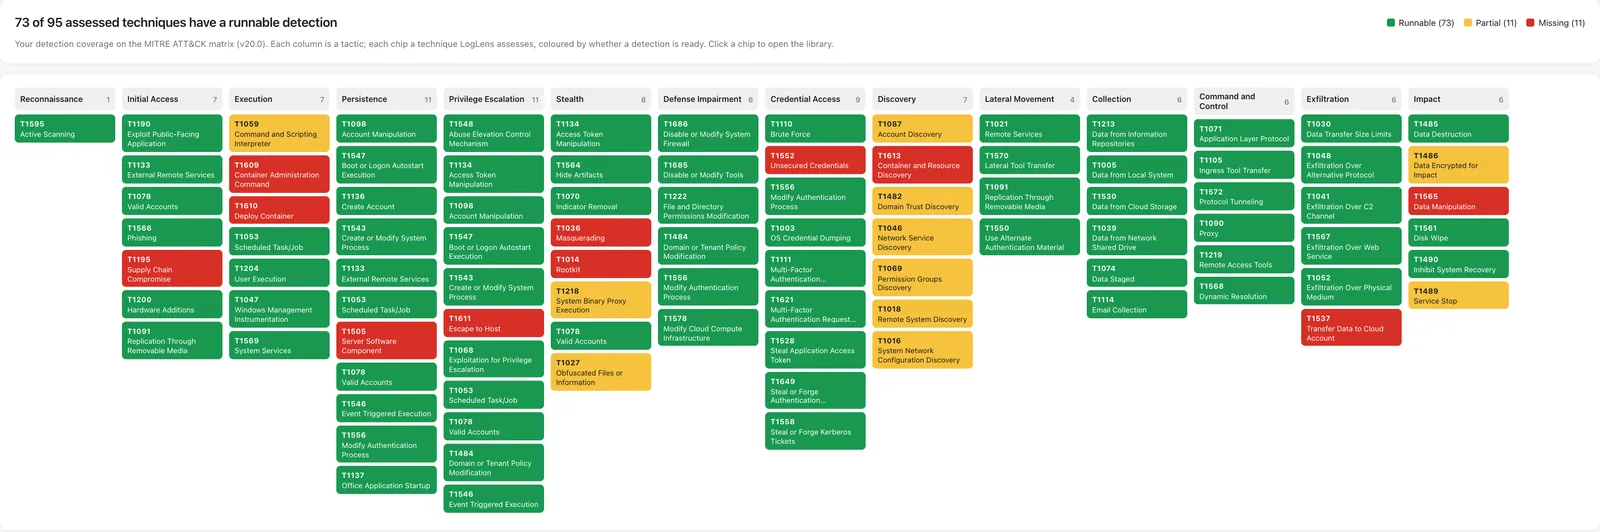
MITRE ATT&CK で見るカバレッジ

LogLens が評価するすべてのテクニックを、ATT&CK のすべての戦術にわたって、現在収集しているログで実行できる検出ルールがあるかどうかで色分けします。

全14の ATT&CK 戦術にわたる LogLens のカバレッジマップ:評価対象の95テクニックのうち73に実行可能な検出ルールがあり、11が部分的、11が不足

サンプルデータによる ATT&CK カバレッジマップの全体図。緑は実行可能な検出ルールあり、オレンジは部分的(例:Sysmon のない Windows プロセスログ)、赤は不足です。画像にマウスを重ねると拡大表示され、スマートフォンではタップするとフルサイズで開きます。

どの検出ルールにも使われないログに、もう費用を払わない

LogLens はすべてのイベントタイプを、それを使用し得るすべての検出ルールと照合し、保持・転送・破棄・調整のどれにすべきかを、それぞれの理由とともに示します。

ログパイプをライブで

流入 120 GB/日 SIEM から 24 GB/日 を削減 取り込み量の 20% · サンプルデータ

各粒子は、SIEM へ流れるログ量の一部を表します。色付きのレーンは、LogLens が SIEM から外せる量です:破棄するもの、低コストのストレージへ転送するもの、SIEM に届く前にソース側で調整して除外するもの。

保持要確認転送破棄調整

保持

検出ルールが使用するデータは、これまでどおり SIEM に送られます。

転送

保管は必要でも検索することはほとんどないデータは、低コストのストレージに移され、調査のために引き続き残ります。

破棄

デバッグ出力やヘルスチェックなど、どの検出ルールも読まないデータは、もうコストになりません。

調整

ノイズの多いソースは、コレクター向けのすぐに使えるフィルターで、発生源で削減されます。

認証、権限、監査のログが破棄を推奨されることはなく、最大でも低コストのストレージへの転送にとどまります。フィルターは Wazuh エージェント、Splunk、Sentinel DCR、Cribl、rsyslog、FortiGate、Windows 監査ポリシー向けに用意されています。

攻撃ストーリー:実際の攻撃から作られた検出ルール

実際の攻撃は段階を踏んで進みます。攻撃ストーリーは、同じホストまたはユーザー上のそれらの段階を1つの相関ルールに結び付けるため、ノイズの多いアラートが何件も出る代わりに、確度の高いアラートが1件出ます。数クリックで SIEM に追加できます。

例:シャドーAI — AI サービスに送信される機密データ

機密データや大量のデータを読み取る

Windows、Sysmon、Microsoft 365 監査、データベースのログで確認できます。

AI サービスに接続する

ChatGPT、Claude、Gemini、Copilot、Perplexity。プロキシ、DNS、Zeek、ファイアウォールのログで確認できます。

大量のデータをアップロードする

そのサービスへの大容量または繰り返しのアップロード。プロキシ、Zeek、ファイアウォールのログで確認できます。

同じホストで2時間以内にこのうち2つが起きると、アラートが1件発生します。LogLens は、ログですでに確認できる段階と、ストーリーを完成させるために必要なソースを示します。

実際の攻撃

  • エンドポイントへのランサムウェア侵入
  • クラウドアカウントの乗っ取りとメールボックスの悪用
  • フィッシングから足がかりの確立まで
  • 攻撃者の手動操作によるラテラルムーブメント
  • Web エクスプロイトから Web シェル、データアクセスまで
  • パスワードスプレーからアカウント乗っ取りまで
  • Kerberoasting からドメイン認証情報の窃取まで
  • データの収集、ステージング、持ち出し
  • クラウド認証情報の悪用からリソースの乗っ取りまで
  • DNS トンネリングによる C2 通信
  • MFA 疲労攻撃からセッション乗っ取りまで

シャドーAI

  • AI サービスに送信される機密データ
  • 自律型 AI エージェントや API キーの悪用
  • Web アプリを探る外部の AI エージェント
  • 自社 AI アプリへのプロンプトインジェクション

レッドチームツール

  • 外部からのスキャンとエクスプロイト
  • Active Directory の偵察と認証情報窃取ツール
  • Impacket によるリモート実行
  • C2 フレームワークのビーコン

各ストーリーは1つの相関ルールにコンパイルされます。確認後、数クリックで Splunk、Microsoft Sentinel、Elastic、CrowdStrike、Sumo Logic に展開できます。その他の SIEM 向けには、構築に使えるルールロジックを LogLens が提供します。

アラートから対応まで、SOAR で

検出ルールは、何かが起きたことを知らせます。LogLens のすべてのユースケースには、次に何をすべきかを示す対応プレイブックも付属しています。MITRE ATT&CK に準拠し、そのまま SOAR で使えます。

例:ブルートフォースとパスワードスプレーのプレイブック

自動無人で実行 承認アナリストの承認を待つ 手動人が担当

トリアージと検証

  • 自動アラート期間中のアカウントの全イベントのタイムラインを作成
  • 自動IP とアカウントに脅威インテリジェンスと所有者の情報を付加
  • 自動標的となったアカウントと、成功したサインインの有無を特定
  • 手動スキャンや既知のサービスアカウントなど、想定内のアクティビティを除外

封じ込め

  • 承認パスワードをリセットし、有効なセッションとトークンを失効
  • 承認ステップアップ MFA で再認証を強制
  • 承認標的となったアカウントと送信元 IP をロックまたはレート制限

根絶

  • 承認攻撃者が追加した認証情報、アプリパスワード、API キー、OAuth 許可を削除
  • 手動アカウントがアクセスできたシークレットをローテーション

復旧と強化

  • 手動検証後にアカウントを再有効化し、再試行を監視

すべてのステップに自動化の可否を明示

検索、情報の付加、ケースの作成は、無人で実行しても安全なものとして示されます。アカウントの無効化、ホストの隔離、通信のブロックなど影響の大きいアクションは、アナリストの承認を待ちます。フォレンジック、法務対応、再構築は人が担当します。

SOAR 独自の形式で

プレイブックは、Cortex XSOAR、Splunk SOAR、Microsoft Sentinel Logic Apps、Google SecOps SOAR 向けに、Tines、Torq などの SOAR 向けにはベンダー非依存のワークフロー JSON として、または Markdown のランブックとしてエクスポートできます。

確認後にのみ送信

LogLens が Cortex XSOAR、Splunk SOAR、Tines、Torq、Google SecOps SOAR にプレイブックを送信する前に、管理者がその内容を正確に確認します。SOAR 用の認証情報は、読み取り専用のログ接続とは別に管理されます。スケジュールで送信されることはありません。

プレイブックは ATT&CK に準拠した出発点であり、インシデント対応計画に代わるものではありません。封じ込めのステップは、お使いの EDR、ID プロバイダー、ファイアウォールにすぐ接続できる形で提供されます。また LogLens は、全ユースケースの推奨対応のうち、SOAR で実行できる割合を示します。

今お使いの SIEM の横で稼働

ネットワーク内の仮想マシン1台に、Sigma ルールライブラリと MITRE ATT&CK を内蔵。LogLens は SIEM 自身の API を通じて読み取り専用アカウントで読み取るため、データ経路は何も変わらず、停止しても何にも影響しません。

オンプレミス SIEM の場合

横にスワイプすると図全体を表示できます。

自社ネットワーク既存のデータ経路はそのまま変わりませんログソースホストとネットワークコレクターエージェント・中継自社 SIEMオンプレミスSOCアナリストLogLensVM 1台、データ経路の外Sigma・ATT&CK内蔵読み取り専用の検索オプトイン:確認済みルールセキュリティチームプラン・レポート・フィルター結果自社 SOAR任意オプトイン:プレイブック
自社サーバー上の Splunk Enterprise、Elastic、OpenSearch、Wazuh、Graylog、QRadar:すべてがネットワーク内にとどまり、LogLens は完全なエアギャップ環境で稼働できます。

SaaS SIEM の場合

横にスワイプすると図全体を表示できます。

自社ネットワークまたはクラウドテナントログはこれまでどおり SIEM に流れ続けますログソースホストとネットワークコレクターエージェント・中継SaaS SIEMSentinel · Splunk CloudGoogle SecOpsCrowdStrike · Sumo LogicExabeam · DevoログはこれまでどおりLogLensVM 1台、アウトバウンドのみSigma・ATT&CK内蔵読み取り専用 APIオプトイン:ルールHTTPS、アウトバウンドのみセキュリティチームプラン・レポート・フィルター結果自社 SOARSaaS または自社ネットワークオプトイン:プレイブック
Microsoft Sentinel、Splunk Cloud、Google SecOps、CrowdStrike、Sumo Logic、Exabeam、Devo:LogLens は SIEM の API に対して読み取り専用のアウトバウンド HTTPS 通信を行います。外部から接続されることはなく、それ以外の宛先には何も送られません。

データ経路の外に

ログはこれまでとまったく同じように、ソースから SIEM へ流れ続けます。LogLens は読み取るだけです。

VM 1台のみ、エンドポイントへの導入なし

エージェントは不要で、コレクターやログフォワーディングにも変更はありません。必要なのは SIEM の読み取り専用アカウントだけです。

書き戻すかどうかは、あなたが決めます

検出ルールは SIEM に、プレイブックは SOAR に、管理者がプランを確認した後、別途用意した展開用の認証情報を通じてのみ届きます。展開した検出ルールはロールバックできます。

プライバシー・バイ・デザイン

LogLens は、セキュリティログを外部にさらすことなく理解するために作られました。インターネット接続は不要、AI は使用せず、機密データは読み取りと同時に秘匿化します。

インターネット接続不要

LogLens が通信するのは SIEM だけで、Sigma ルールライブラリと MITRE ATT&CK は内蔵されています。オンプレミス SIEM なら完全なエアギャップ環境で稼働します。SaaS SIEM の場合は、その SIEM の API に対して読み取り専用のアウトバウンド通信を行うのみで、それ以外の通信はありません。テレメトリーも、ライセンス確認の通信も、ベンダークラウドもありません。

AI は一切使用しません

言語モデルや機械学習モデルがログを読むことはなく、AI サービスに何かが送られることもありません。分類、カバレッジ、推奨事項はすべて決定論的なルールによるもので、すべての結果を追跡・再現できます。

機密データは読み取り時に秘匿化

LogLens が各イベントを読み取る際、カード番号、パスワード、トークンと API キー、国民 ID 番号と納税者番号、IBAN、生年月日はマスクされ、メールアドレスとユーザー名は仮名に置き換えられます。これはディスクへの書き込みや画面表示よりも前に行われます。分析に必要なのはフィールド名と形式であり、実際の値ではありません。

読み取り専用の接続

検索しかできない最小権限のアカウント。TLS は CA またはピン留めした証明書に対して検証され、検証を無効にする選択肢はありません。

保存は指定した期間だけ

秘匿化されたサンプルは、設定した保存期間に従って削除されます。接続を削除すると、その結果も削除されます。

最初のログインから厳重に保護

デフォルトパスワードはありません。セットアップには、アプライアンスのコンソールに表示されるワンタイムコードを使用します。サインインは SSO(OpenID Connect)、または認証アプリによる MFA を備えたローカルアカウントで行います。

認証情報を保護

プラットフォームの認証情報はアプライアンス上で暗号化して保存され、API から返されることはありません。

すべての操作を監査

サインイン、設定の変更、接続、レポートのダウンロード、展開が記録され、SIEM に送信できます。

お客様ごとに1台のアプライアンス

当社がホストするものはなく、お客様の間で共有されるものもありません。MSP には、顧客ごとに個別のデータベースが用意されます。

AI を使わないから、プライバシーは最大限に

新しいセキュリティツールの多くは、ログの意味を読み解くために、ログを AI サービスへ送信します。LogLens は設計上、いかなる種類の AI も使用しないため、あなたが保有する最も機密性の高いデータが管理下から出ることはありません。

ログがプロンプトになることはありません

OpenAI、Anthropic、Google、その他のモデルプロバイダーには何も送られないため、データが漏えいし得るサードパーティの API は存在しません。

学習データにもなりません

ここでも他のどこでも、ログから学習するモデルはなく、サービス改善のためにコピーを残すプロバイダーもありません。

新たに承認すべき委託先はありません

AI ベンダーがサプライチェーンに加わることはないため、プライバシー影響評価、ベンダーリスクレビュー、データレジデンシー要件に追加の対応は必要ありません。

検証できる答え

決定論的なルールは毎回同じ答えを返し、それぞれの根拠となる検出ルールや文書化された理由を示します。推測に基づくものも、捏造されたものもありません。

アプライアンスに隠されたものはありません

アプライアンスにはモデルも、モデルのダウンロードも、AI ライブラリも含まれていません。あるのは、読んで確認できるルールだけです。

規制業界のチームのために

金融、医療、官公庁、重要インフラのチームも、AI サービスへのログ送信が許可されない環境で、ログを評価できます。

MSP・MSSP 向けに設計

各顧客がどの SIEM を使っていても、1台の LogLens アプライアンスですべての顧客に対応できます。各顧客のデータは、それぞれ個別のデータベースに保管されます。

すべての顧客をより早くオンボーディング

新しい顧客の SIEM を接続すると、最初の評価が自動で実行されます。何を検出できるか、何を追加すべきか、何に過剰な費用を払っているかがわかり、何週間もかかる手作業のスコーピングは不要になります。

すべての顧客をひと目で

ポートフォリオビューで、各顧客の実行可能なユースケース、未対応のアラート、1日の取り込み量、そして SIEM から外せるログ量を確認できます。

新たに提供できるサービス

オンボーディングリストは、各顧客のギャップを埋めるログソースを示し、ログソースやユースケースの追加を提案するための、根拠に基づく材料になります。

顧客に見える削減効果

ログ量の推奨事項とすぐに使えるフィルターにより、各顧客が取り込みに費用を払う必要のなくなるデータがわかります。定期レビューで共有できる効果レポートも用意されます。

すべての SIEM に共通の基準を

同じユースケースと攻撃ストーリーを、確認後に Splunk、Sentinel、Elastic、Wazuh などに展開し、対応プレイブックを各顧客の SOAR に送信できます。顧客の検出ルールが発火しなくなったときは通知を受け取れます。

設計段階からの厳格な分離

顧客ごとに1つのデータベース、顧客ごとの保存期間と展開設定、そしてその顧客のデータしか見られない顧客用ログイン。

一度きりの評価で終わらない

LogLens は最初のレポートの後も監視を続けるため、ソースが変わってもカバレッジの状況は常に正確です。

  • ユースケースを実行可能・部分的・不足で評価
  • 次に追加すべきログソースの優先順位リスト
  • ATT&CK カバレッジマップと Navigator 形式のエクスポート
  • CIS Controls v8、NIST CSF 2.0、ISO 27001:2022、PCI DSS 4.0、Essential Eight、CERT NZ のカバレッジ

  • すべてのイベントタイプを保持・調整・転送・破棄・要確認で評価
  • コレクターやパイプライン向けのすぐに使えるフィルター
  • SIEM のライセンス上限に達する前に警告する取り込み量予測
  • ログに含まれる機密データを発見し、発生源での修正につなげる

  • 確認後の検出ルールの展開とロールバック
  • ATT&CK に準拠した対応プレイブックのエクスポートや SOAR への送信
  • 検出ルールが実際に発火することを証明する安全なテスト
  • 検出ルールが発火しなくなったときのアラートと、最もノイズの多いルールの調整

今お使いのツールと連携

ログの読み取り元

Splunk、Microsoft Sentinel、Elastic と OpenSearch、Wazuh、Graylog、IBM QRadar、Google SecOps、CrowdStrike Falcon Next-Gen SIEM、Sumo Logic、Exabeam、Devo、およびエクスポートされたログファイル。

検出ルールの展開先

Splunk、Microsoft Sentinel、Elastic、OpenSearch、Wazuh、Graylog、Google SecOps、Microsoft Defender XDR、CrowdStrike、Sumo Logic。

対応プレイブックの作成対象

Cortex XSOAR、Splunk SOAR、Microsoft Sentinel Logic Apps、Google SecOps SOAR、Tines、Torq。その他の SOAR 向けにはベンダー非依存のワークフロー JSON。

資産カバレッジの照合先

Entra ID、Microsoft Defender、CrowdStrike、Active Directory(LDAP)、Tenable、Qualys、Rapid7、ServiceNow、NetBox、Snipe-IT、Fleet、Zabbix、Nmap、CSV のインベントリ。

アラートの送信先

Slack、Microsoft Teams、メール、Webhook:接続の切断、ソースからのログの途絶、検出ルールが発火しなくなったときに通知します。

経営層向けのレポート

カバレッジ、SIEM から外せるログ量、実証済みの検出ルール、コンプライアンスをまとめた経営層向けの効果レポートを、すぐにダウンロードできます。
自社のログで LogLens を体験

デモをご予約いただければ、サンプルデータで LogLens をご案内したうえで、自社の SIEM を評価する際の流れをご説明します。

疑問にお答えします

いいえ。LogLens が通信するのは SIEM だけで、Sigma ルールライブラリと MITRE ATT&CK は内蔵されています。オンプレミス SIEM なら完全なエアギャップ環境で稼働できます。SaaS SIEM の場合に必要なのは、その SIEM の API へのアウトバウンド HTTPS 通信だけです。テレメトリーもライセンス確認の通信もありません。

いいえ、一切使用していません。言語モデルや機械学習モデルがログを読むことはなく、AI サービスに何かが送られることもないため、ログがプロンプトや学習データになることはありません。分類、カバレッジ、推奨事項は決定論的なルールによるもので、すべての推奨事項は検出ルールまたは文書化された理由にさかのぼって確認できます。

LogLens が各イベントを読み取る際に秘匿化されます。カード番号、パスワード、トークンと API キー、国民 ID 番号と納税者番号、IBAN、生年月日はマスクされ、メールアドレスとユーザー名は仮名に置き換えられます。これはディスクへの書き込みや画面表示よりも前に行われます。保存されたサンプルは、設定した保存期間に従って削除されます。

はい。必要なユースケースと攻撃ストーリーをプランに追加すると、LogLens は、そのうちログですでに対応できるもの、追加が必要なログソース、そしてどの検出ルールも使っていないデータを示します。そのデータの取り込みに費用を払う必要はなくなります。

ランサムウェア、MFA 疲労攻撃、AI サービスへの機密データ送信など、実際の攻撃の展開をもとに作られた検出ルールです。各ストーリーは、同じホストまたはユーザー上の複数の段階を1つの相関ルールに結び付けるため、ノイズの多いアラートが何件も出る代わりに、確度の高いアラートが1件出ます。

はい。すべてのユースケースには MITRE ATT&CK に準拠した対応プレイブックが付属し、各ステップは「自動化しても安全」「アナリストの承認が必要」「手動」のいずれかに分類されています。Cortex XSOAR、Splunk SOAR、Microsoft Sentinel Logic Apps、Google SecOps SOAR 向けに、またはベンダー非依存のワークフロー JSON としてエクスポートでき、管理者が確認したうえで Cortex XSOAR、Splunk SOAR、Tines、Torq、Google SecOps SOAR に送信することもできます。

いいえ。読み取り専用アカウントで接続し、検索のみを行います。SIEM への検出ルールの展開は、専用の認証情報を使う別の任意のステップであり、追加される内容を管理者が正確に確認するまで、何も作成されません。

Splunk、Microsoft Sentinel、Elastic と OpenSearch、Wazuh、Graylog、IBM QRadar、Google SecOps、CrowdStrike Falcon Next-Gen SIEM、Sumo Logic、Exabeam、Devo、およびエクスポートされたログファイルから読み取ります。検出ルールは Splunk、Sentinel、Elastic、OpenSearch、Wazuh、Graylog、Google SecOps、Microsoft Defender XDR、CrowdStrike、Sumo Logic に展開できます。

認証、権限、監査のログが破棄を推奨されることはなく、最大でも低コストのストレージへの転送にとどまります。すべての推奨事項には、ログ量、そのイベントタイプを使用する検出ルール、そして理由が示されるため、根拠なく削減されるものはありません。

はい。1台のアプライアンスですべての顧客を管理でき、各顧客は専用のデータベースと、独自の保存期間・展開設定を持ちます。ポートフォリオビューですべての顧客をひと目で確認でき、顧客用ログインではその顧客のデータしか表示されません。