患者データを、漏えいを招くクリックから守る。
医療スタッフは急いで仕事をし、共用の端末を使うことも多く、取引先が本物かどうかを常に確かめられるわけではありません。SafeToOpen はページとメールが開くたびにチェックし、パスワードや患者の情報が渡ってしまう前に警告します。
数字で見る医療分野の侵害
SafeToOpen の防ぎ方
ブラウザと受信トレイに、ひとつの防御層。臨床スタッフが新たに覚えることはありません。
偽のサインインページ
IT 部門、保険会社、取引先を装ったおとりが、Microsoft 365 やポータルの複製されたサインインページへ誘導します。VisionAI は、サイトが作られて数時間しか経っていなくても、ページそのものからなりすましを見抜きます。
誤った場所に渡る患者情報
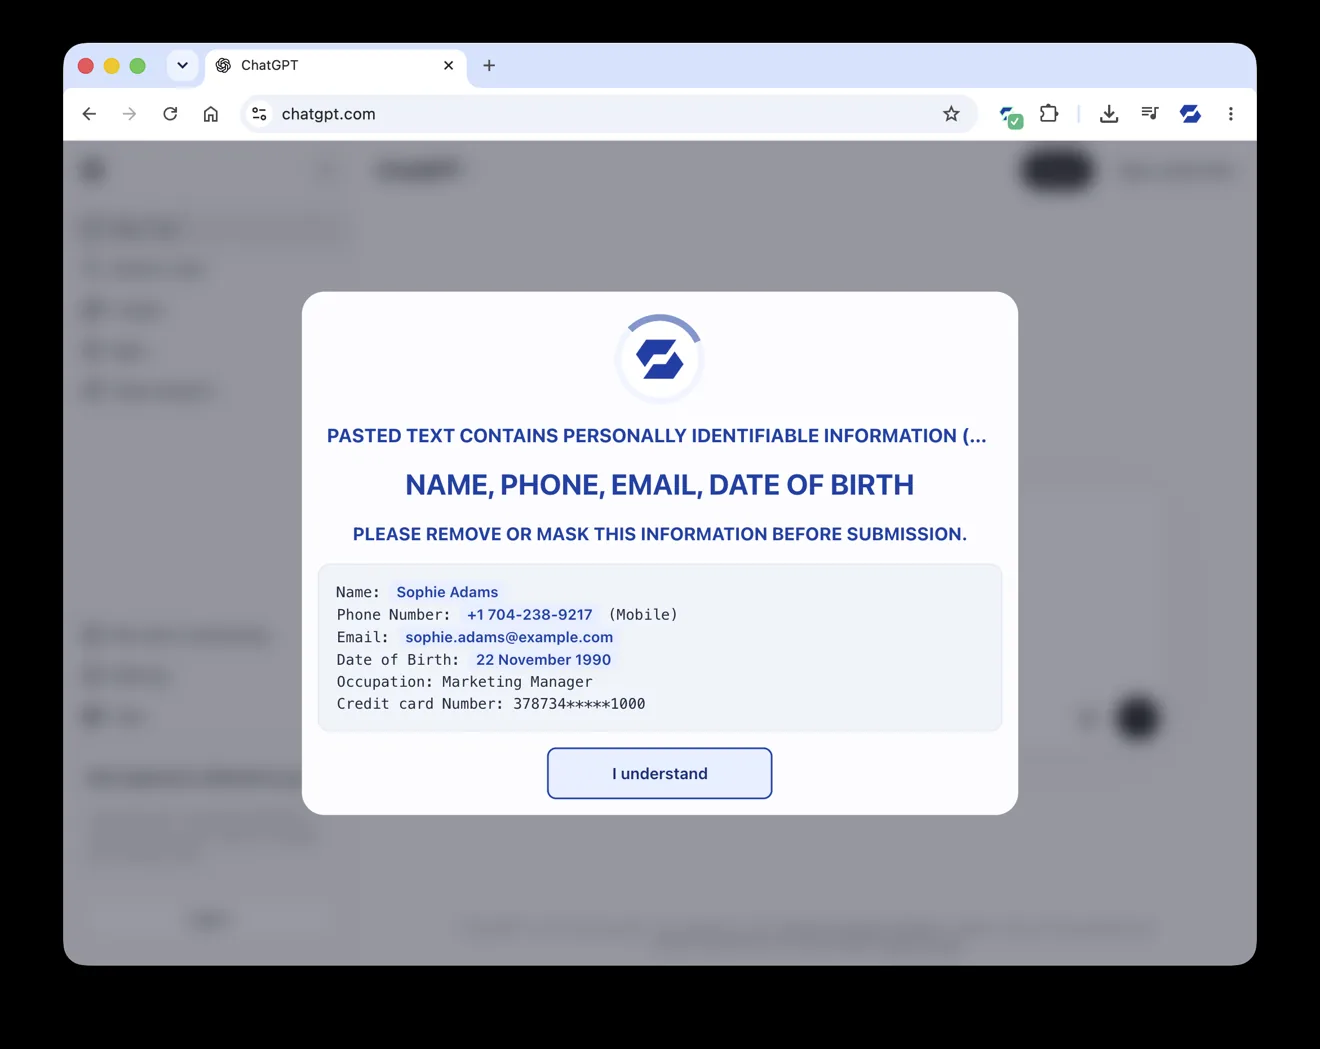
氏名、ID 番号などの個人情報がウェブサイトや AI ツールに貼り付け・入力・アップロードされた瞬間、何かが送信される前に Paste Guard が警告します。
取引先と請求書のメール
Outlook や Gmail でワンクリックするだけで、送信者、リンク、QR コード、添付ファイルに最大71項目のチェックを実行し、理由とともにわかりやすい答えを示します。
うたうだけでなく、確かめられています
よくある質問
いいえ。SafeToOpen が閲覧データを収集・保存・販売することは一切ありません。脅威を確認するのに必要な最小限のみを処理し、分析後に削除します。Paste Guard による決済カードデータの検出は、デバイス上で行われます。
ブラウザセキュリティの Business Plus は、管理者が一か所からすべてのコンピューターにインストールします。メールセキュリティは、Microsoft 365 管理センターまたは Google Workspace Marketplace から5分以内に追加でき、メールフローの変更は不要です。
いいえ。それらと並行して動作します。それらは既知の悪意あるものをブロックし、SafeToOpen はクリックの時点でページやメールそのものを判定するため、まったく新しいフィッシングも捕捉できます。
偽のサインインページで実際の動作をご覧ください
組織について少し教えてください。ブラウザと受信トレイでの SafeToOpen をご紹介します。