أوقِف احتيال الفواتير واحتيال المدير التنفيذي قبل أن يدفع أحد.
كثيرًا ما تجتاز هذه الرسائل التحقّق من الهوية دون أي رابط أو مرفق. ويُظهر SafeToOpen ما لا يستقيم، داخل Outlook وGmail مباشرة.
اختراق البريد الإلكتروني للأعمال بالأرقام
كيف يوقفه SafeToOpen
نقرة واحدة على الرسالة، في صندوق البريد الذي يستخدمه أفرادك بالفعل.
احتيال الفواتير
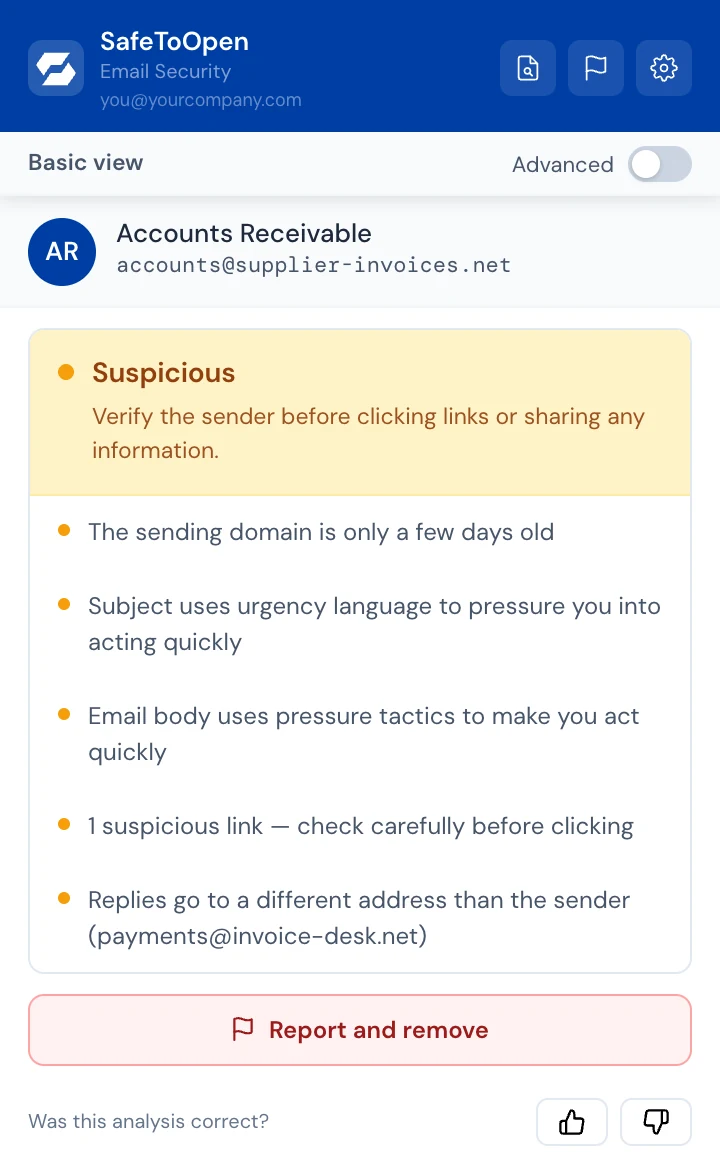
كثيرًا ما تجتاز فاتورة متأخرة ببيانات مصرفية جديدة التحقّق من الهوية. ويُظهر SafeToOpen ما لا يستقيم: الردود تذهب إلى عنوان آخر، وعمر النطاق أيام فقط.
احتيال المدير التنفيذي
طلب دفع ينتحل صفة مديرك العام، بلا رابط ولا مرفق. ويقرأ التحليل المعمّق، في مقاعد Executive، الطلب نفسه، بإذن الشخص.
إجابة واضحة، مع الأسباب
نقرة واحدة تُجري حتى 71 فحصًا على المُرسِل والروابط ورموز QR والمرفقات، وتعطي درجة ثقة مع الأسباب بلغة إنجليزية واضحة.
الإبلاغ والإزالة
نقرة واحدة ترسل الرسالة إلى فريق الأمن لديك وتُخرجها من صندوق الوارد: إلى البريد غير الهام في Outlook، وإلى البريد المزعج في Gmail.
موثّق، لا مجرّد ادّعاء
اقرأ المزيد
شرح اختراق البريد الإلكتروني للأعمال
كيف يعمل، ومن يستهدف، وكيف تحمي الأشخاص الأكثر عرضة للخطر.
اقرأه (بالإنجليزية) ← دليل عمليهل هذه الرسالة احتيال؟ فحص في 60 ثانية
الفحوص السريعة التي تُجريها قبل أن تدفع أو تنقر أو تردّ.
اقرأه (بالإنجليزية) ← دليل عمليكيف تكشف رسالة تصيّد
حيل المُرسِل، والاستعجال، والروابط، والمرفقات.
اقرأه (بالإنجليزية) ←أسئلة وأجوبة
في مقاعد Executive، عندما تبدو رسالة مريبة، يمكن لذكائنا الاصطناعي قراءتها وإخبارك بنوع الاحتيال، مثل مدير تنفيذي مزيّف أو فاتورة مزيّفة. ولا يعمل إلا عندما تضغط «Run deeper analysis» وتوافق، ولا تُخزَّن الرسالة ولا تُستخدم للتدريب. وفي خطط الأعمال، يمكن للمسؤول ضبطه ليعمل تلقائيًا لمقاعد Executive؛ وعندها تمنح المؤسسة الإذن نيابةً عن أفرادها.
لا — يعمل جنبًا إلى جنب مع مرشّح البريد المزعج ومكافح الفيروسات لديك. فهي تعتمد على قوائم بالمُرسِلين الخبيثين المعروفين؛ أما SafeToOpen فيحلّل الرسالة وروابطها ومرفقاتها مباشرة، فيلتقط التصيّد غير المسبوق الذي تفوّته.
لا. يمكن لأي مسؤول Microsoft 365 دفع الإضافة عبر مركز إدارة M365، ولأي مسؤول Google Workspace عبر Workspace Marketplace — وكلاهما يستغرق أقل من خمس دقائق، دون تغييرات في تدفّق البريد ودون بنية تحتية.
شاهده على فاتورة مزيّفة
أخبرنا قليلًا عن مؤسستك، وسنُريك أمن البريد الإلكتروني في Outlook وGmail.