Stoppen Sie Rechnungs- und CEO-Betrug, bevor jemand zahlt.
Diese E-Mails bestehen oft die Authentifizierung und enthalten weder Link noch Anhang. SafeToOpen zeigt, was nicht zusammenpasst, direkt in Outlook und Gmail.
Business Email Compromise in Zahlen
LeitfadenBusiness Email Compromise, einfach erklärt (auf Englisch) →
So stoppt SafeToOpen es
Ein Klick auf die E-Mail, im Posteingang, den Ihre Mitarbeitenden bereits nutzen.
Rechnungsbetrug
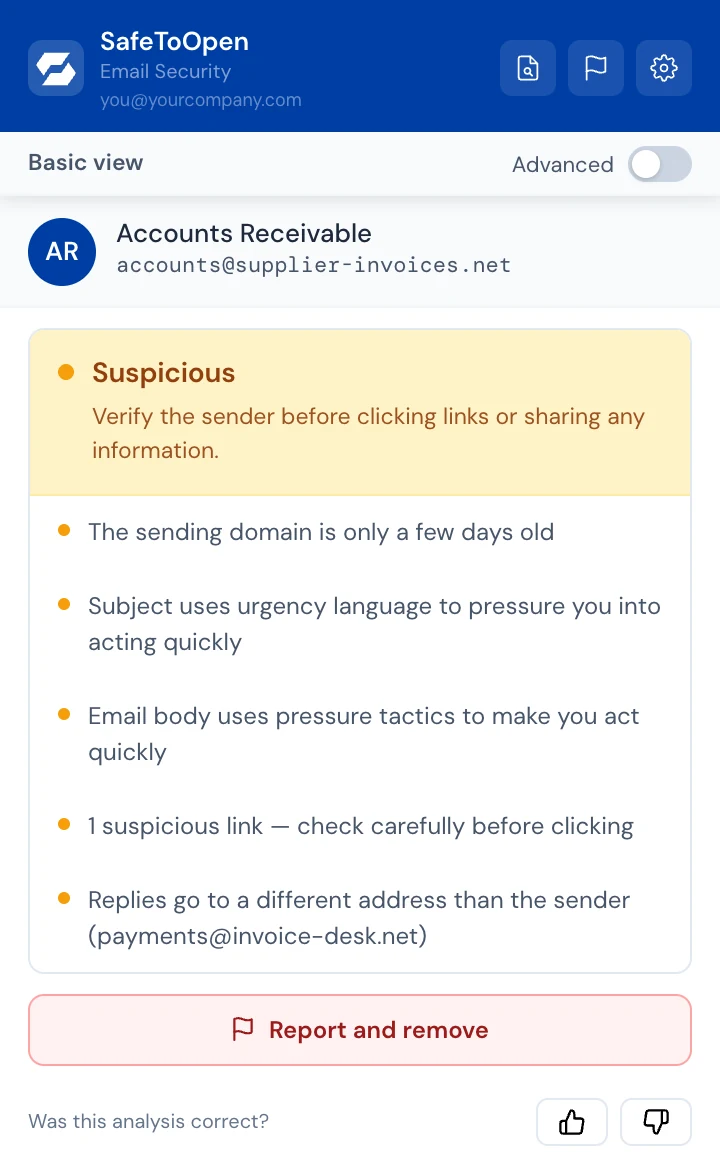
Eine überfällige Rechnung mit neuer Bankverbindung besteht oft die Authentifizierung. SafeToOpen zeigt, was nicht zusammenpasst: Antworten gehen an eine andere Adresse, und die Domain ist erst wenige Tage alt.
CEO-Betrug
Eine Zahlungsaufforderung, angeblich von Ihrer Geschäftsführung, ohne Link und ohne Anhang. Die Tiefenanalyse auf Executive-Plätzen liest die Aufforderung selbst, mit Erlaubnis der Person.
Eine klare Antwort, mit den Gründen
Ein Klick führt bis zu 71 Prüfungen von Absender, Links, QR-Codes und Anhängen durch und liefert einen Vertrauenswert mit den Gründen in klarer Sprache.
Melden und entfernen
Ein Klick schickt die E-Mail an Ihr Sicherheitsteam und nimmt sie aus dem Posteingang: in Outlook in den Junk-E-Mail-Ordner, in Gmail in den Spam-Ordner.
Geprüft, nicht nur behauptet
Weiterlesen
Business Email Compromise, einfach erklärt
Wie es funktioniert, wen es trifft und wie Sie die am stärksten gefährdeten Personen schützen.
Lesen (auf Englisch) → AnleitungIst diese E-Mail Betrug? Ein Check in 60 Sekunden
Die schnellen Prüfungen, bevor Sie zahlen, klicken oder antworten.
Lesen (auf Englisch) → AnleitungSo erkennen Sie eine Phishing-E-Mail
Absendertricks, Zeitdruck, Links und Anhänge.
Lesen (auf Englisch) →Fragen, beantwortet
Wirkt eine E-Mail seltsam, kann unsere KI sie auf Executive-Plätzen lesen und Ihnen sagen, um welche Art von Betrug es sich handelt, etwa ein falscher CEO oder eine gefälschte Rechnung. Sie läuft nur, wenn Sie auf „Run deeper analysis“ klicken und zustimmen, und die E-Mail wird weder gespeichert noch zum Training verwendet. In Business-Tarifen kann ein Admin festlegen, dass sie für Executive-Plätze automatisch läuft; die Organisation erteilt dann die Erlaubnis für ihre Mitarbeitenden.
Nein – es arbeitet ergänzend zu Ihrem vorhandenen Spamfilter und Antivirus. Diese verlassen sich auf Listen bekannter schädlicher Absender; SafeToOpen analysiert die Nachricht sowie ihre Links und Anhänge direkt und erkennt nie zuvor gesehenes Phishing, das jene übersehen.
Nein. Jeder Microsoft-365-Administrator kann das Add-in über das M365 Admin Center ausrollen, jeder Google-Workspace-Administrator über den Workspace Marketplace – beides dauert unter fünf Minuten, ohne Änderungen am Mailfluss und ohne Infrastruktur.
Sehen Sie es an einer gefälschten Rechnung
Erzählen Sie uns ein wenig über Ihre Organisation, und wir zeigen Ihnen die E-Mail-Sicherheit in Outlook und Gmail.