Beweisen Sie, dass Ihr SIEM echte Angriffe erkennt.
Eine stumme Regel sieht genauso aus wie eine ruhige Woche. LogLens zeigt, welche Angriffe Ihre Logs erkennen können, und beweist dann mit einem Drill, dass jede Erkennung auslöst.
Warum Abdeckung einen Beweis braucht
LeitfadenSo machen Sie Ihr SIEM intelligenter (auf Englisch) →
So beweist LogLens es
Neben Ihrem SIEM, auf einer eigenen virtuellen Maschine, mit einem Konto mit reinen Leserechten.
Sehen, was Sie erkennen können
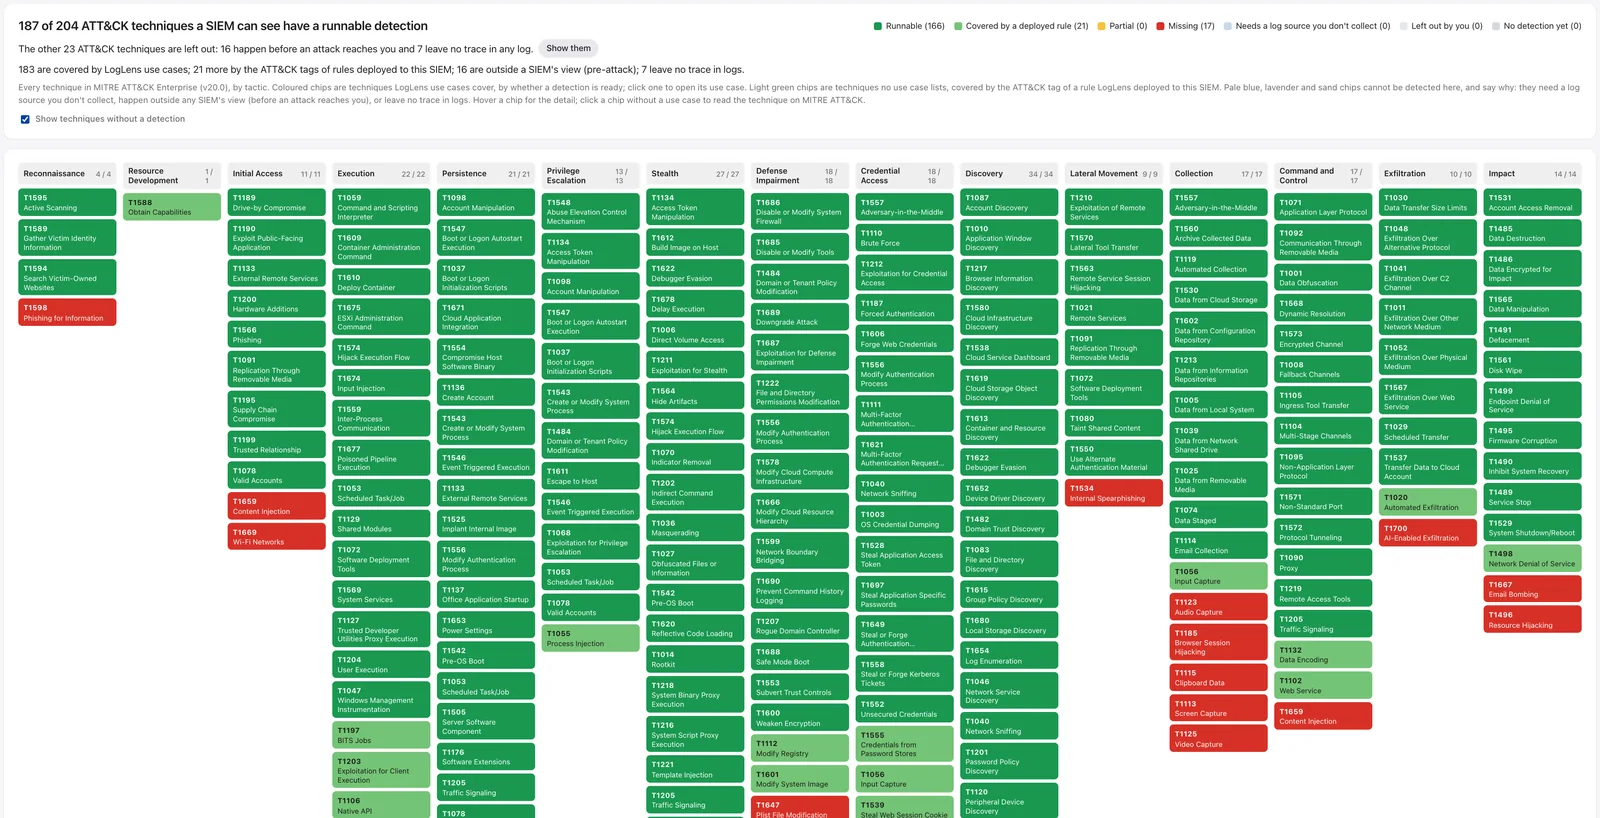
Jede ATT&CK-Technik, die ein SIEM sehen kann, eingefärbt danach, ob Ihre Logs heute eine Erkennung dafür ausführen können.
Wissen, was Sie als Nächstes ergänzen
Die Log-Quellen, die Ihnen fehlen, sortiert danach, wie viel Erkennung jede einzelne freischaltet.
Beweisen, dass jede Erkennung auslöst
Fire Drill sendet erfundene Angriffslogs auf demselben Weg, auf dem Ihre echten Logs ankommen. Ein Drill gilt nur dann als bestanden, wenn der eigene Alarm der bereitgestellten Regel ihn nennt.
Damit es so bleibt
Warnungen, wenn eine Erkennung verstummt, und eine Liste der Use Cases, die erneut getestet werden müssen.
Geprüft, nicht nur behauptet
Weiterlesen
So machen Sie Ihr SIEM intelligenter
Korrelation, Kontext und Tuning, für weniger und bessere Alarme.
Lesen (auf Englisch) → SIEMSo bereiten Sie Ihr SIEM auf echte Angriffe vor
Beginnen Sie mit den Angriffen, die tatsächlich stattfinden.
Lesen (auf Englisch) → SIEMSo erkennen Sie ein Red Team mit Ihrem SIEM
Die Spuren, die ein Penetrationstest in Ihren Logs hinterlässt.
Lesen (auf Englisch) →Fragen, beantwortet
Nicht, wenn Sie es nicht wollen. Es verbindet sich mit einem Konto mit reinen Leserechten und führt nur Suchen aus. Das Übertragen von Erkennungen in Ihr SIEM ist ein separater, optionaler Schritt mit eigenen Zugangsdaten, und nichts wird angelegt, bevor ein Administrator genau geprüft hat, was hinzugefügt wird. Fire Drill, der optionale Erkennungstest, fügt erfundene Testlogs über eigene Zugangsdaten hinzu – und nur, wenn Sie ihn ausführen.
Ja, genau darum geht es: Der Alarm ist der Beweis. Ihr SIEM behandelt einen Drill wie jede andere Aktivität und benachrichtigt daher möglicherweise Ihr Team; sagen Sie ihm Bescheid, bevor Sie einen starten. Jeder Host, jeder Benutzer und jede Adresse in einem Drill ist erfunden, nichts wird angegriffen, und Drills laufen nur, wenn jemand sie startet – oder bevor ein Beweis abläuft, wenn Sie „Keep proofs fresh“ aktivieren.
Es liest aus Splunk, Microsoft Sentinel, Elastic und OpenSearch, Wazuh, Graylog, IBM QRadar, Google SecOps, CrowdStrike Falcon Next-Gen SIEM, Sumo Logic, Exabeam und Devo sowie aus exportierten Log-Dateien. Erkennungen kann es in Splunk, Sentinel, Elastic, OpenSearch, Wazuh, Graylog, Google SecOps, Microsoft Defender XDR, CrowdStrike und Sumo Logic bereitstellen.
Sehen Sie LogLens mit Ihrem eigenen SIEM
Sagen Sie uns, welches SIEM Sie betreiben, und wir zeigen Ihnen, was Ihre Logs erkennen können und wie ein Fire Drill es beweist.