クライアントの資金も、クライアントの秘密も守る。
法律事務所、会計事務所、コンサルティング会社は、クライアントの資金を動かし、機密ファイルを預かっています。そのため、振込先をすり替える詐欺や認証情報の窃取の格好の標的になります。SafeToOpen は、誰かが支払いやサインインをする前に、メールとページをチェックします。
数字で見る支払い詐欺
SafeToOpen の防ぎ方
メールはワンクリックで、従業員が開くページはすべてチェック。
振込先のすり替え
クライアントや取引先からの新しい振込先口座の連絡は、認証を通過することがよくあります。SafeToOpen は、返信先が別のアドレスになっている、ドメインが数日前に登録されたものであるといった、つじつまの合わない点を示します。
偽の共有ドキュメントとサインインページ
複製されたサインインページへ誘導する「あなたと共有されたドキュメント」のリンクも、ページそのものから見抜き、パスワードが入力される前に警告を表示します。
AI ツールに渡るクライアントデータ
Paste Guard は、クライアントの情報がウェブサイトや AI ツールに貼り付けられる前に警告します。そもそも従業員がどの AI ツールを使ってよいかも、自社で決められます。
報告して削除
ワンクリックで不審なメールをセキュリティチームまたは IT サービス事業者に送り、受信トレイから取り除きます。移動先は、Outlook では「迷惑メール」フォルダー、Gmail では「迷惑メール」です。
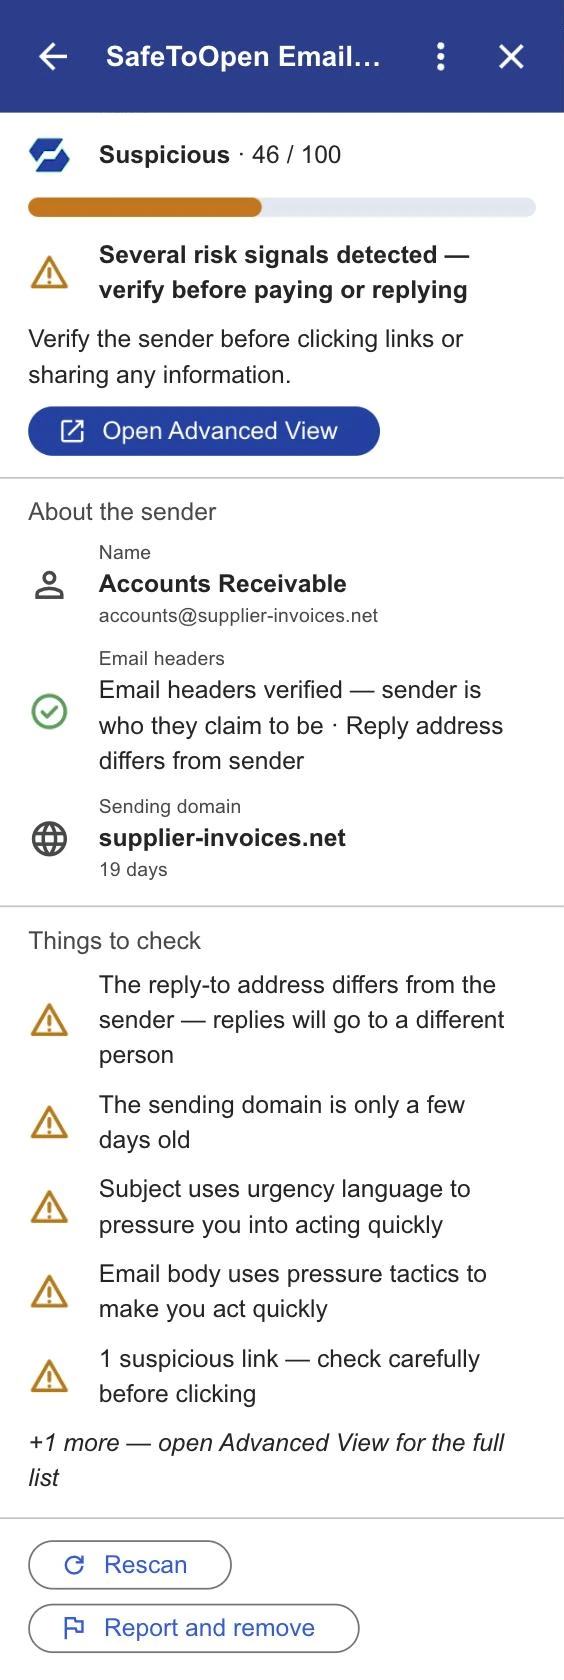
うたうだけでなく、確かめられています
よくある質問
いいえ。Microsoft 365 の管理者なら管理センターから、Google Workspace の管理者なら Workspace Marketplace からメールセキュリティを追加できます。どちらも5分以内に完了し、メールフローの変更もインフラも不要です。
開いたメールの送信者、リンク、QR コード、添付ファイルをチェックします。Executive シートの詳細分析が危険なメールの本文を読み取るのは、「Run deeper analysis」を押して同意したときだけで、メールが保存されたり、学習に使われたりすることはありません。
いいえ。既存のスパムフィルターやウイルス対策と並行して動作します。それらは既知の悪意ある送信者のリストに頼っていますが、SafeToOpen はメッセージとそのリンクや添付ファイルを直接分析し、それらが見逃す未知のフィッシングを捕捉します。
振込先すり替えのメールで実際の動作をご覧ください
事務所について少し教えてください。Outlook と Gmail でのメールセキュリティをご紹介します。