
チームの誰が本物の詐欺にだまされるかを確かめましょう。
詐欺見抜きテストは、従業員向けセキュリティ意識テストで、制限時間つき・自社ブランドで実施できる詐欺の見抜き方テストです。2024年から2026年にかけて犯罪者が実際に使った手口(類似ドメイン、偽のCAPTCHA、決済のすり替え、ディープフェイクの通話)をもとに、メール、テキストメッセージ、電話、QR、さらに6つのチャネルにわたって出題します。一人ひとりに専用のリンクと専用の設問が届きます。得られるのは推測ではなく、スコアです。
注意深い人でも、いくつかは見逃します
それは落ち度ではありません。詐欺がそれだけ巧妙になったということです。誰でも受けられる当社の無料公開クイズは、詐欺見抜きテストと同じ材料から作った12問。これまでの全体の結果は次のとおりで、新しい回答が届くたびに更新されます。
私たちは、判断力をオープンに測ります
罠はありません。「人事部」を装った偽メールも送りません。テストを受けていることは本人が知っています。そのうえで本物の手口に、時間の制約のもとで向き合い、すべての回答が採点されます。実際の設問で、危険信号をすべて見つけてください:
詐欺見抜きテストのキャンペーンの流れ
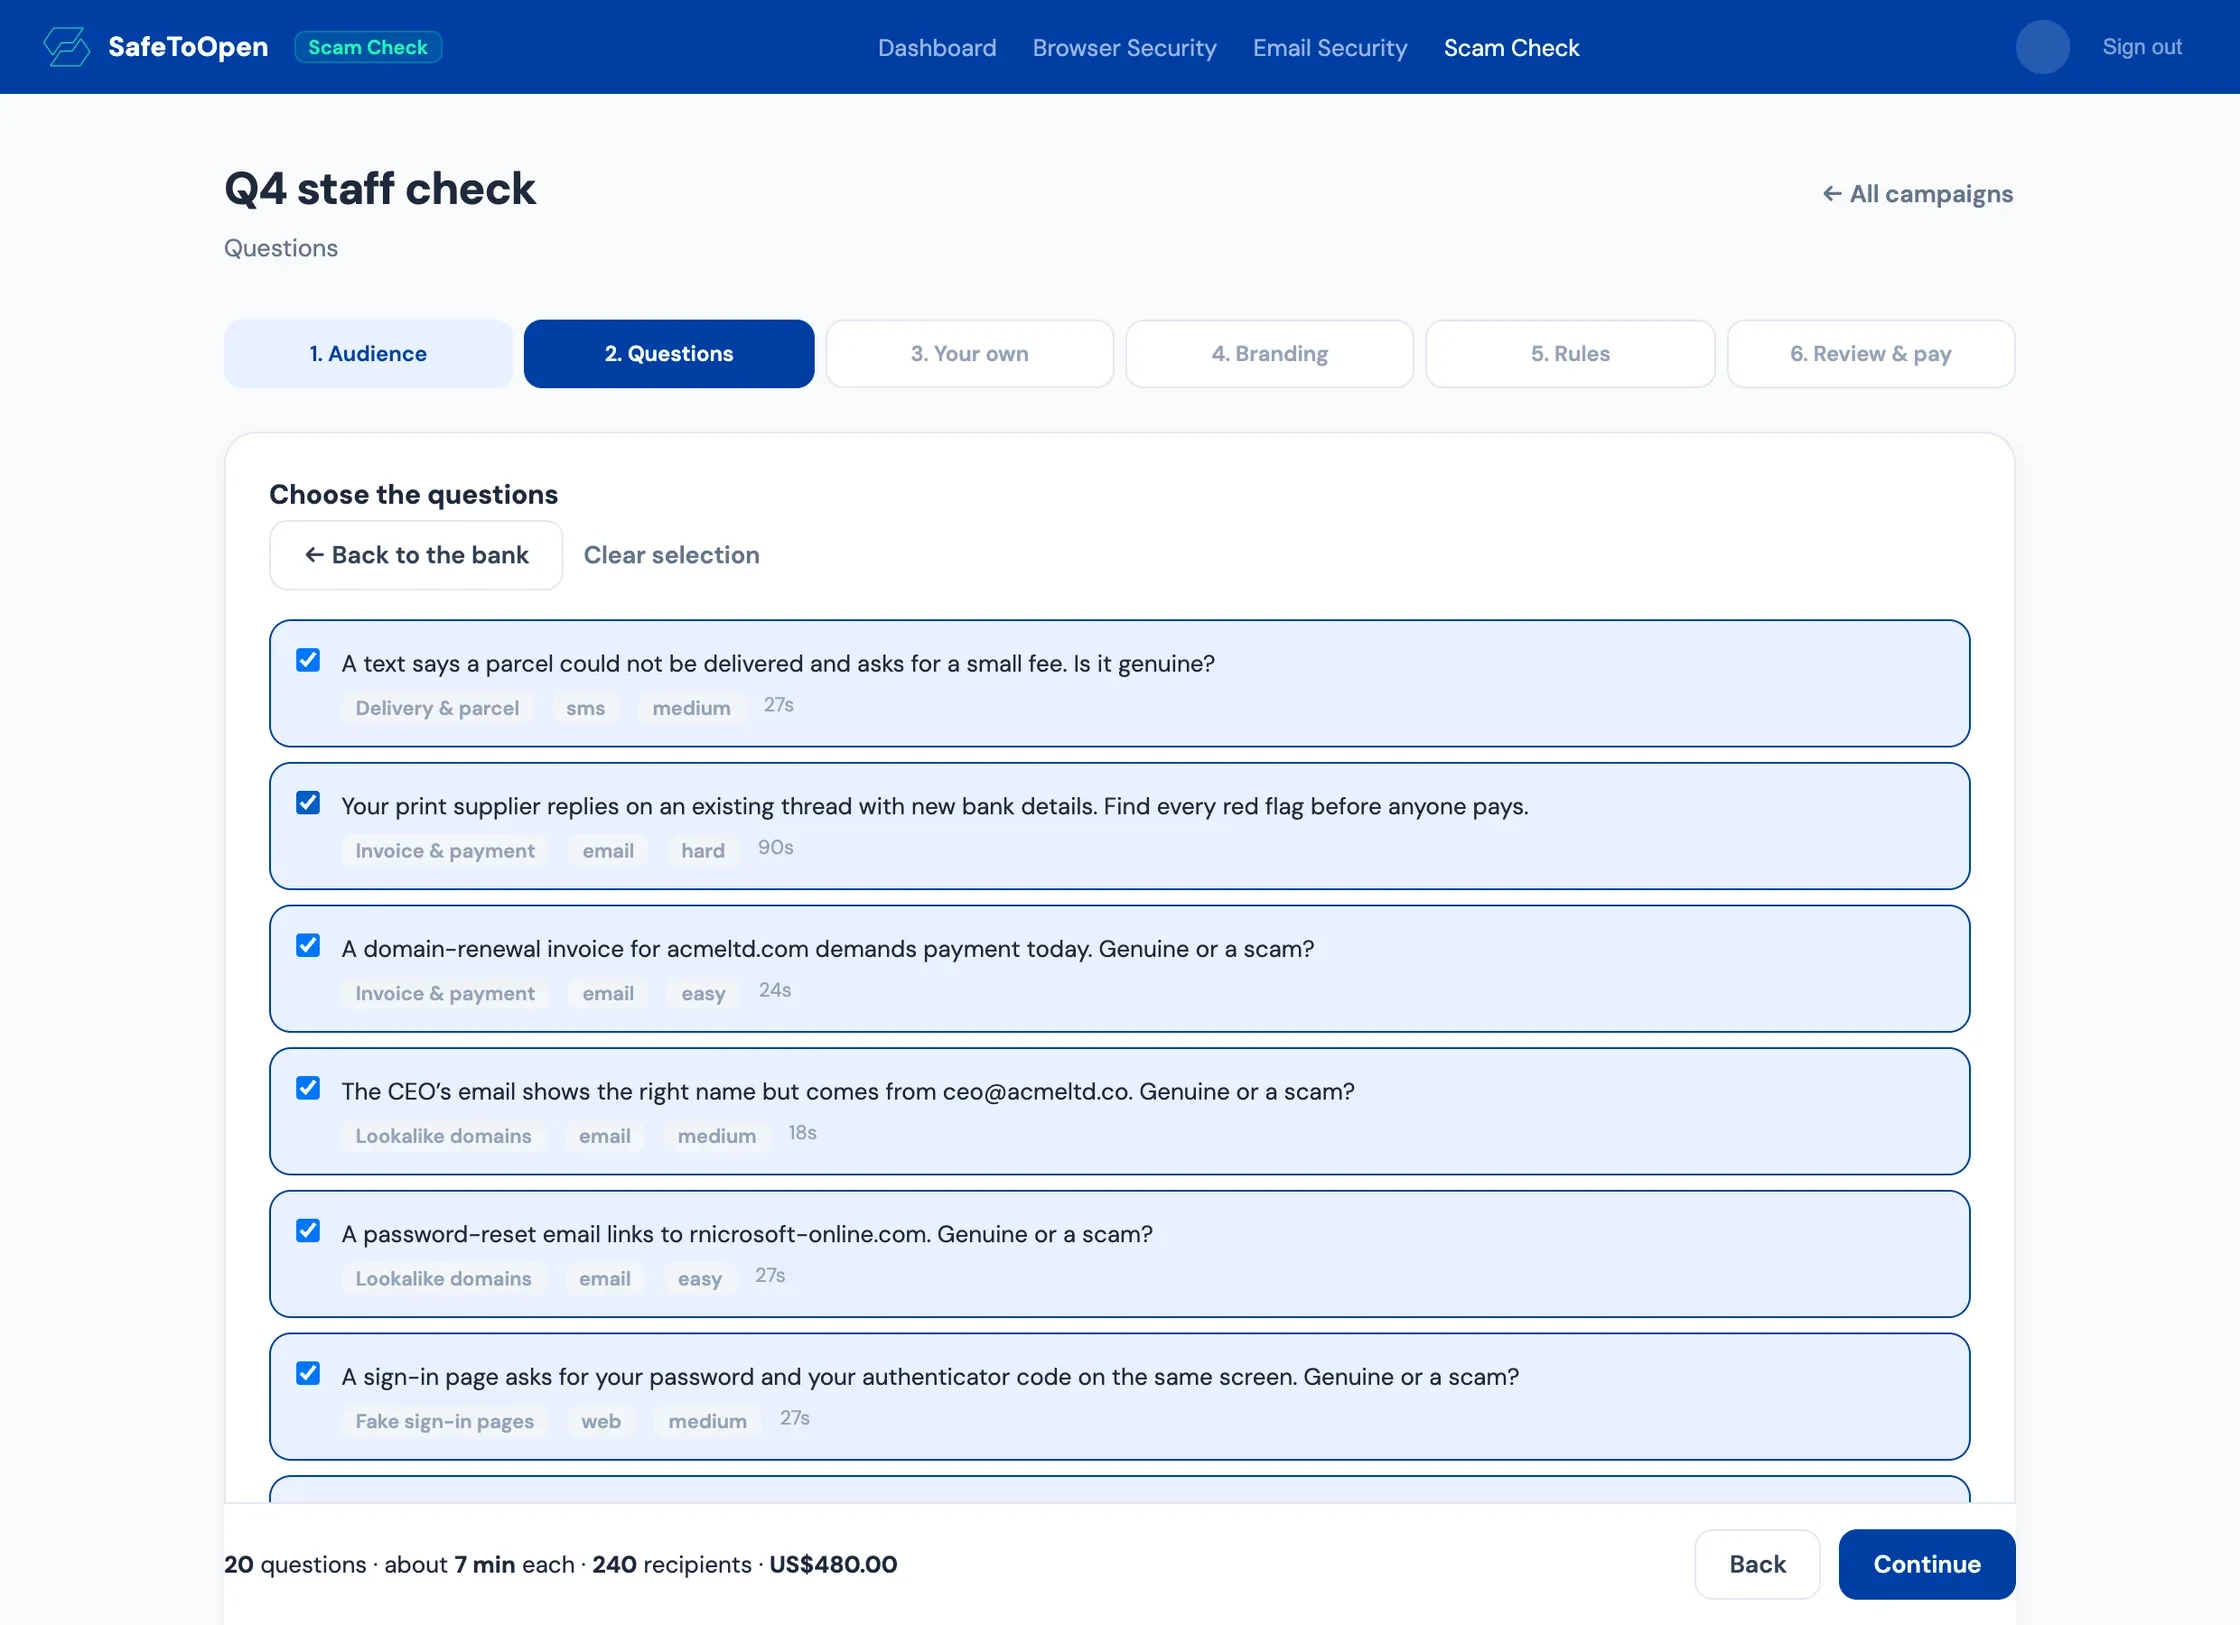
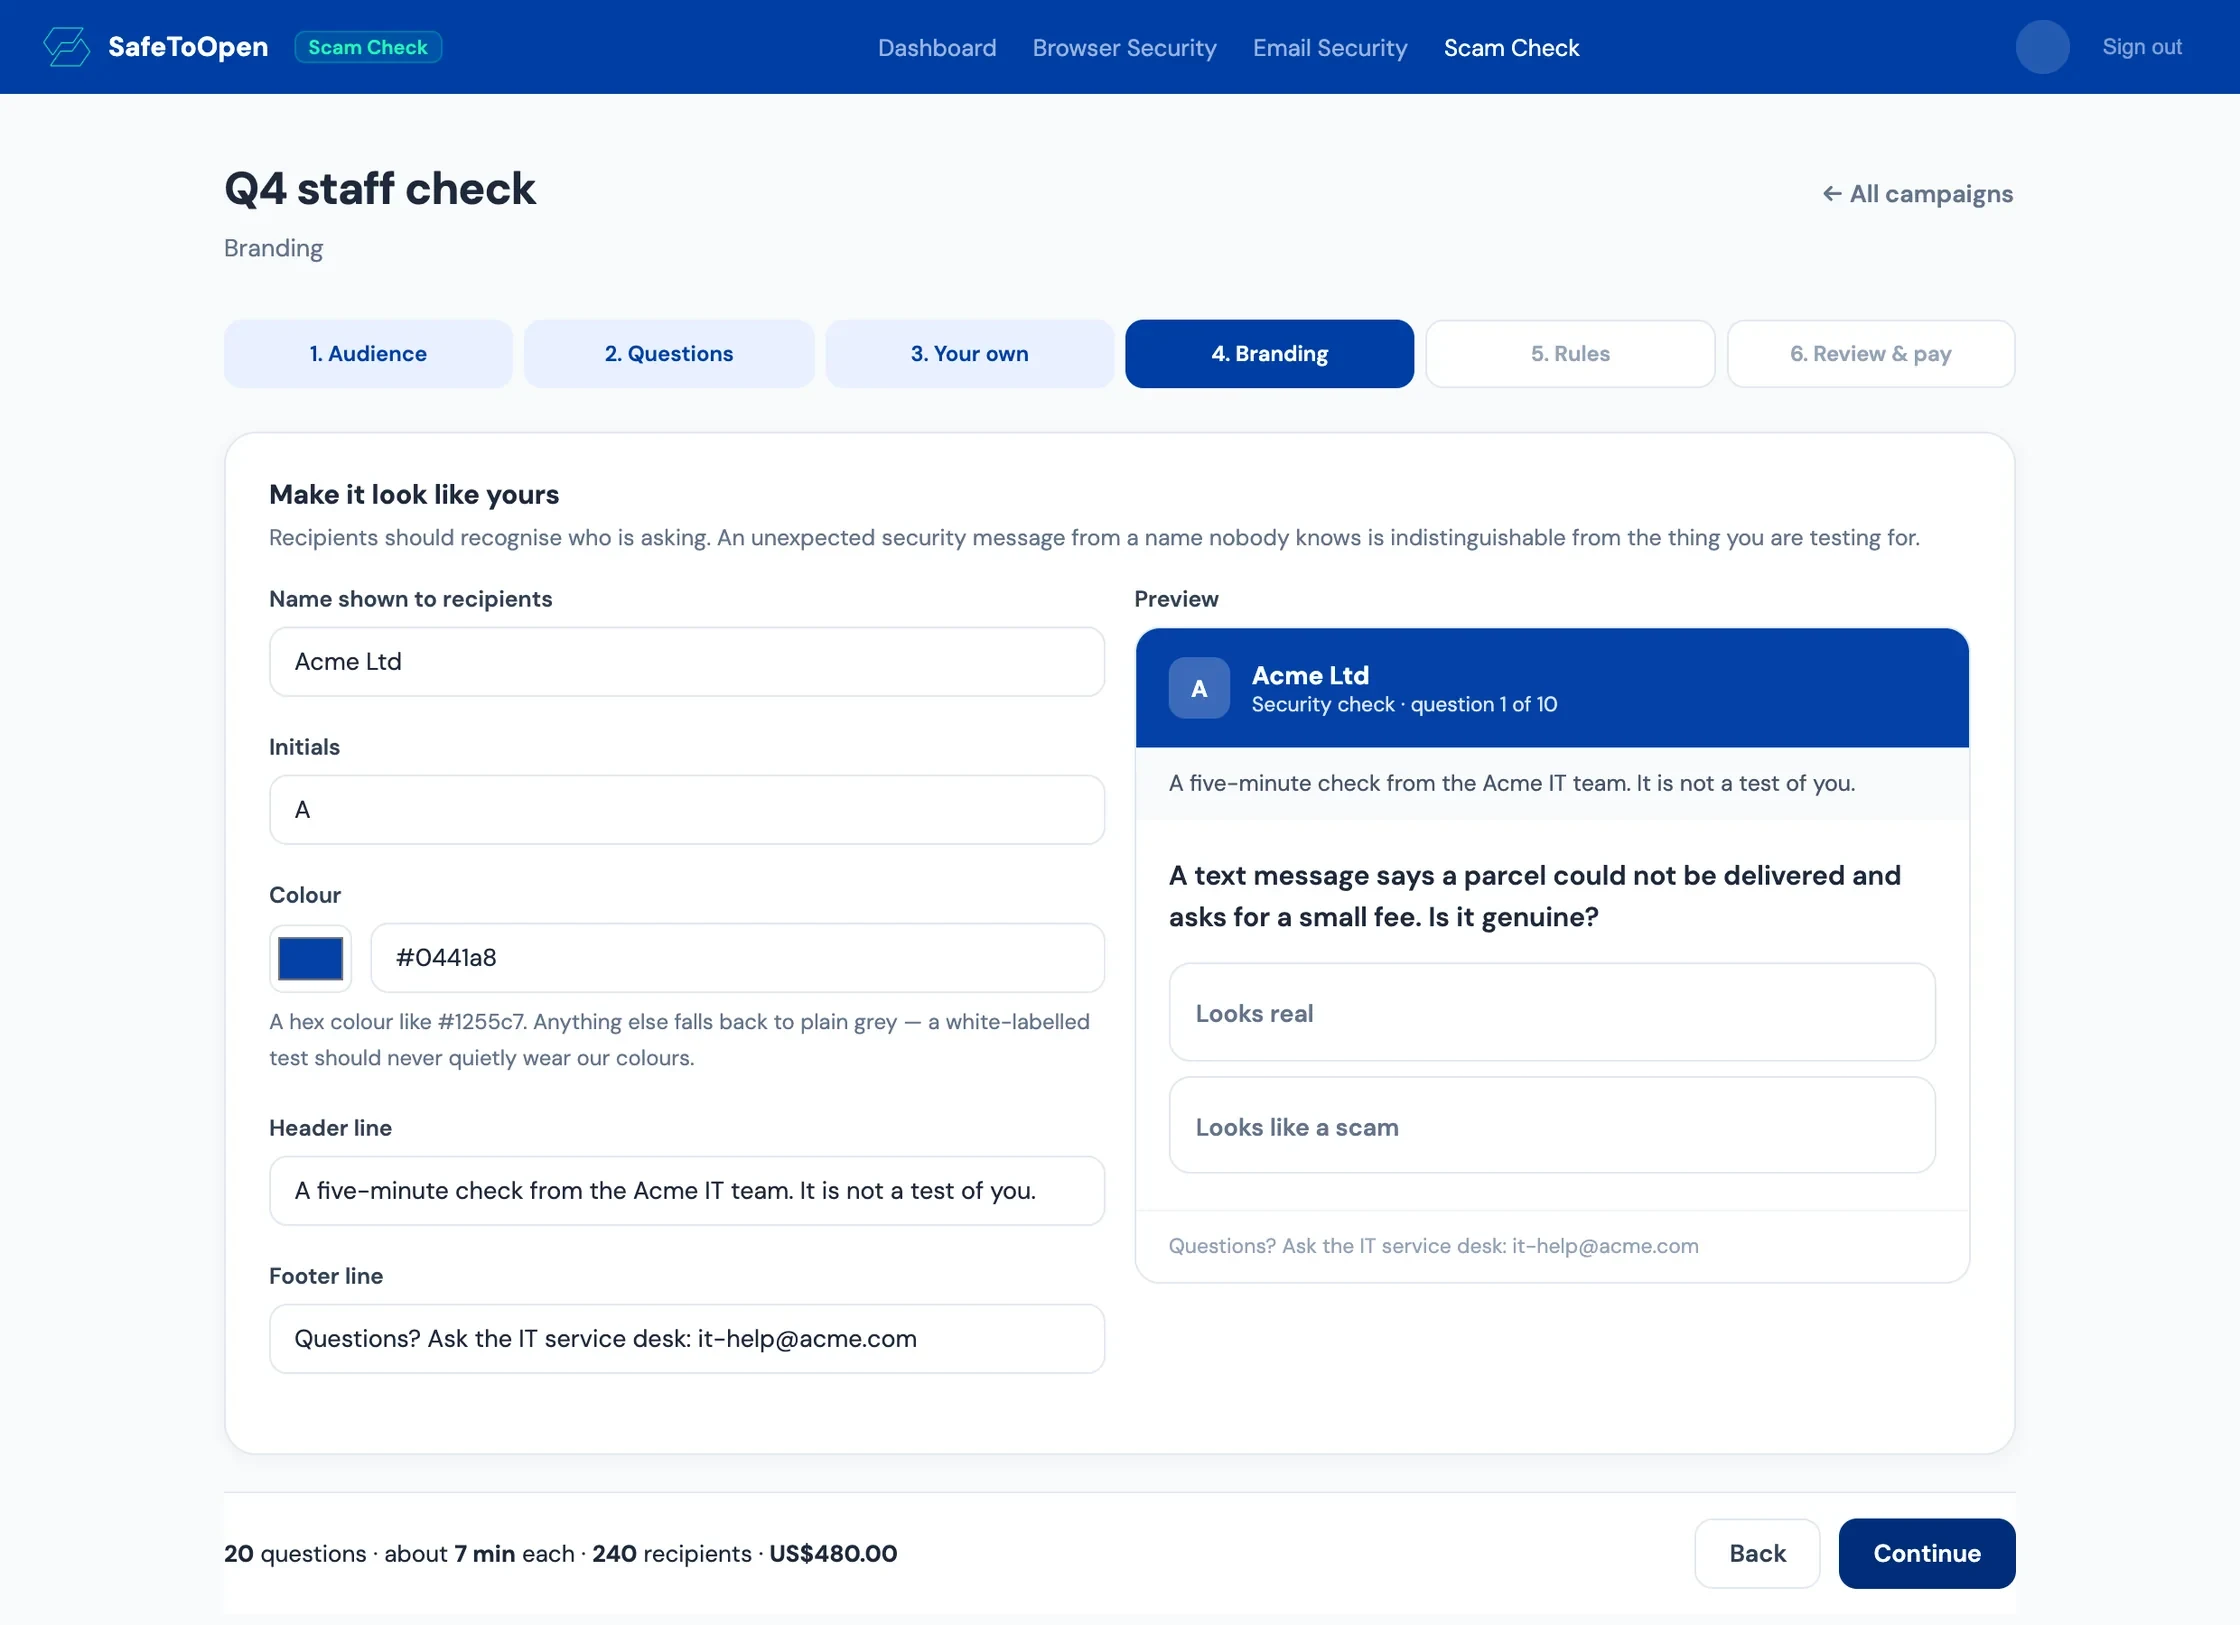
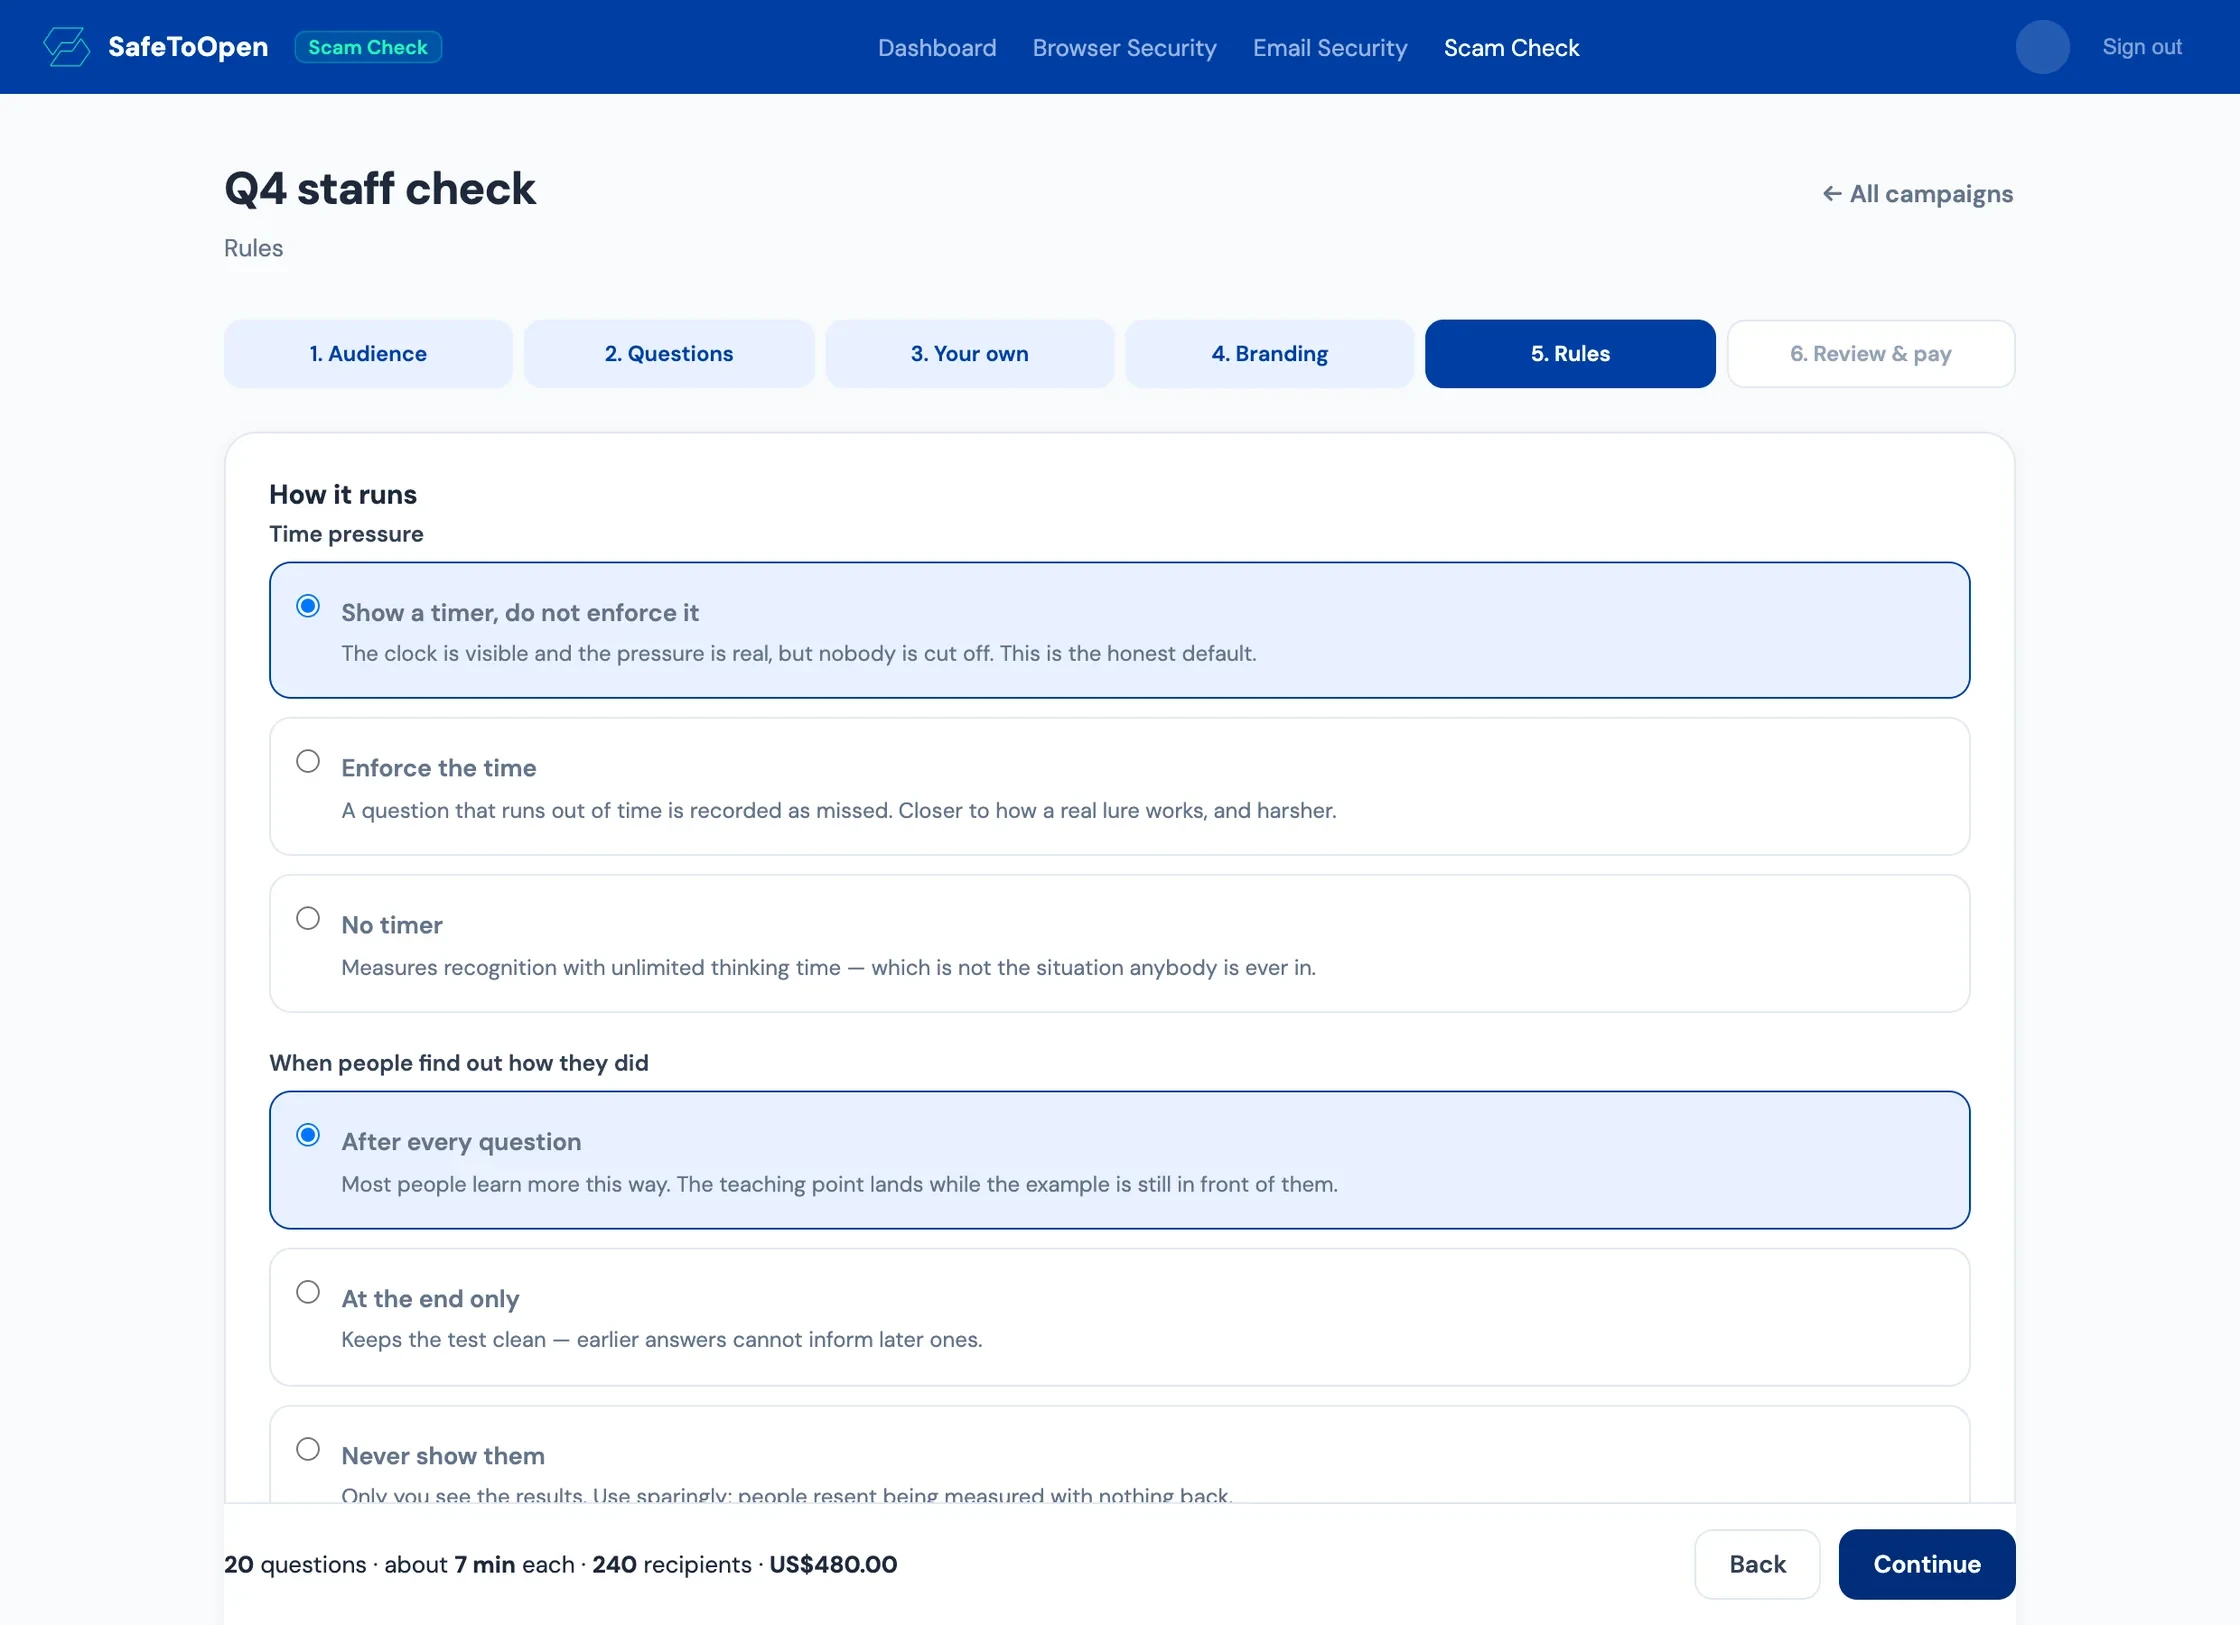
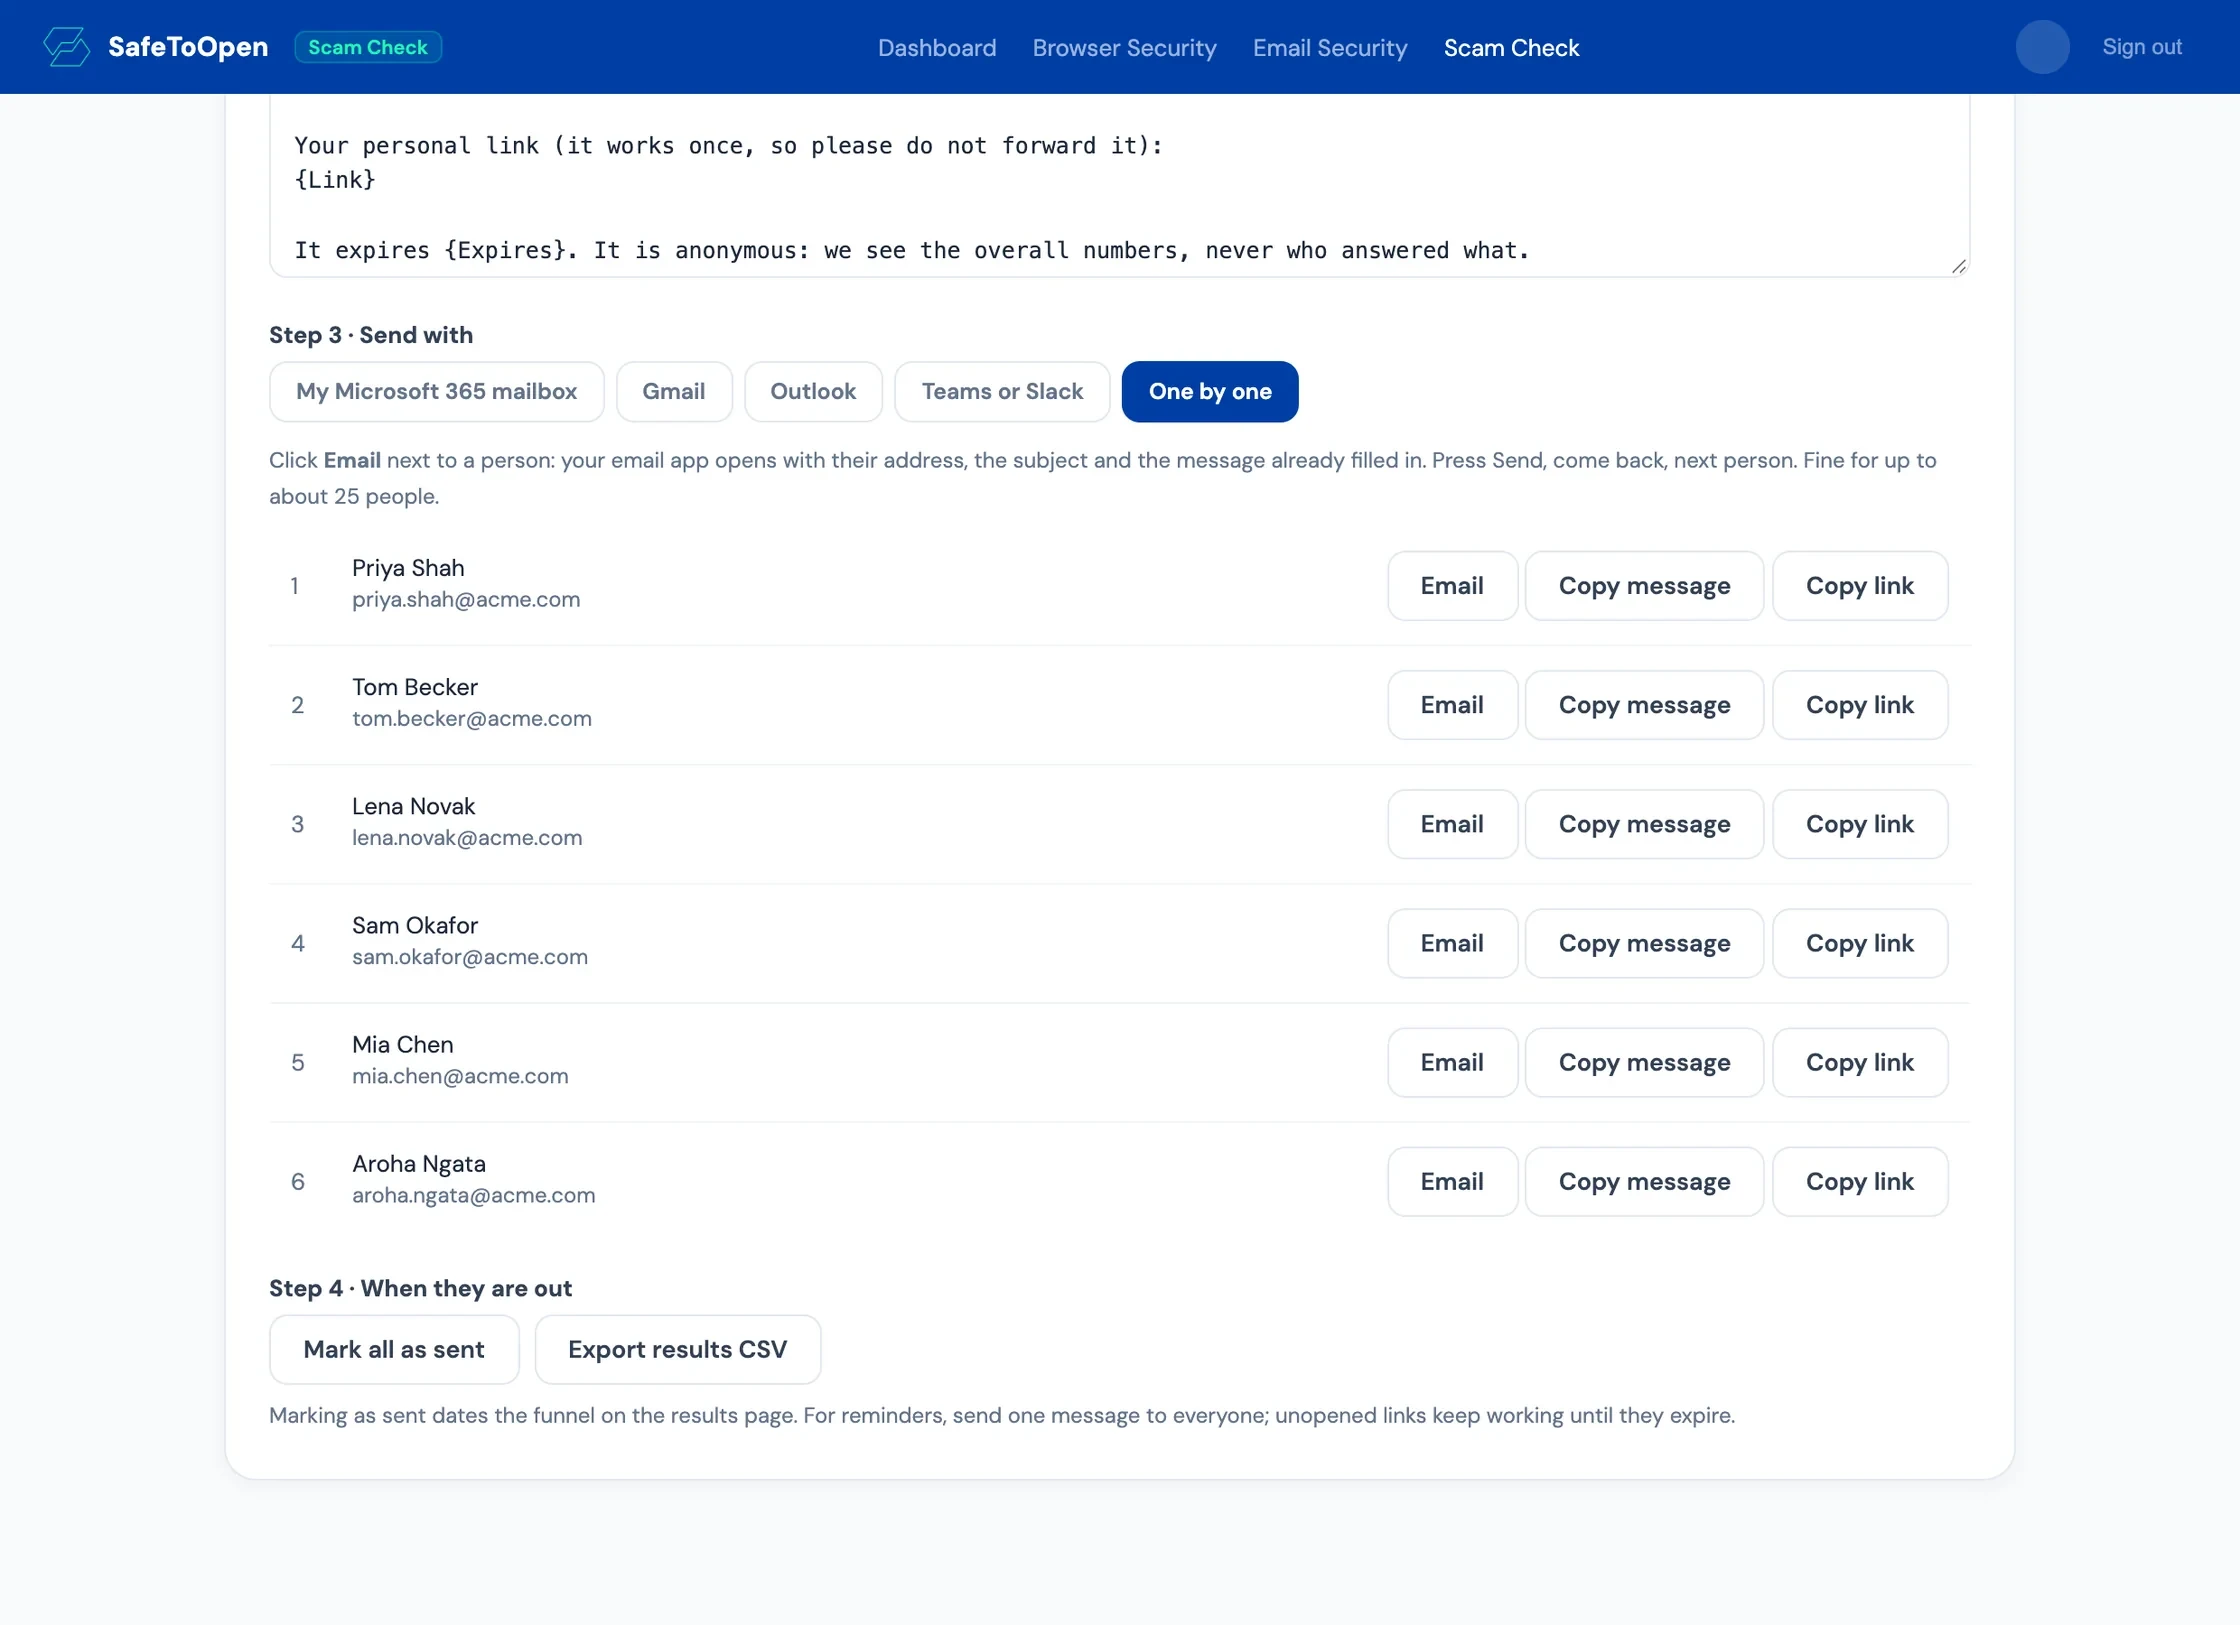
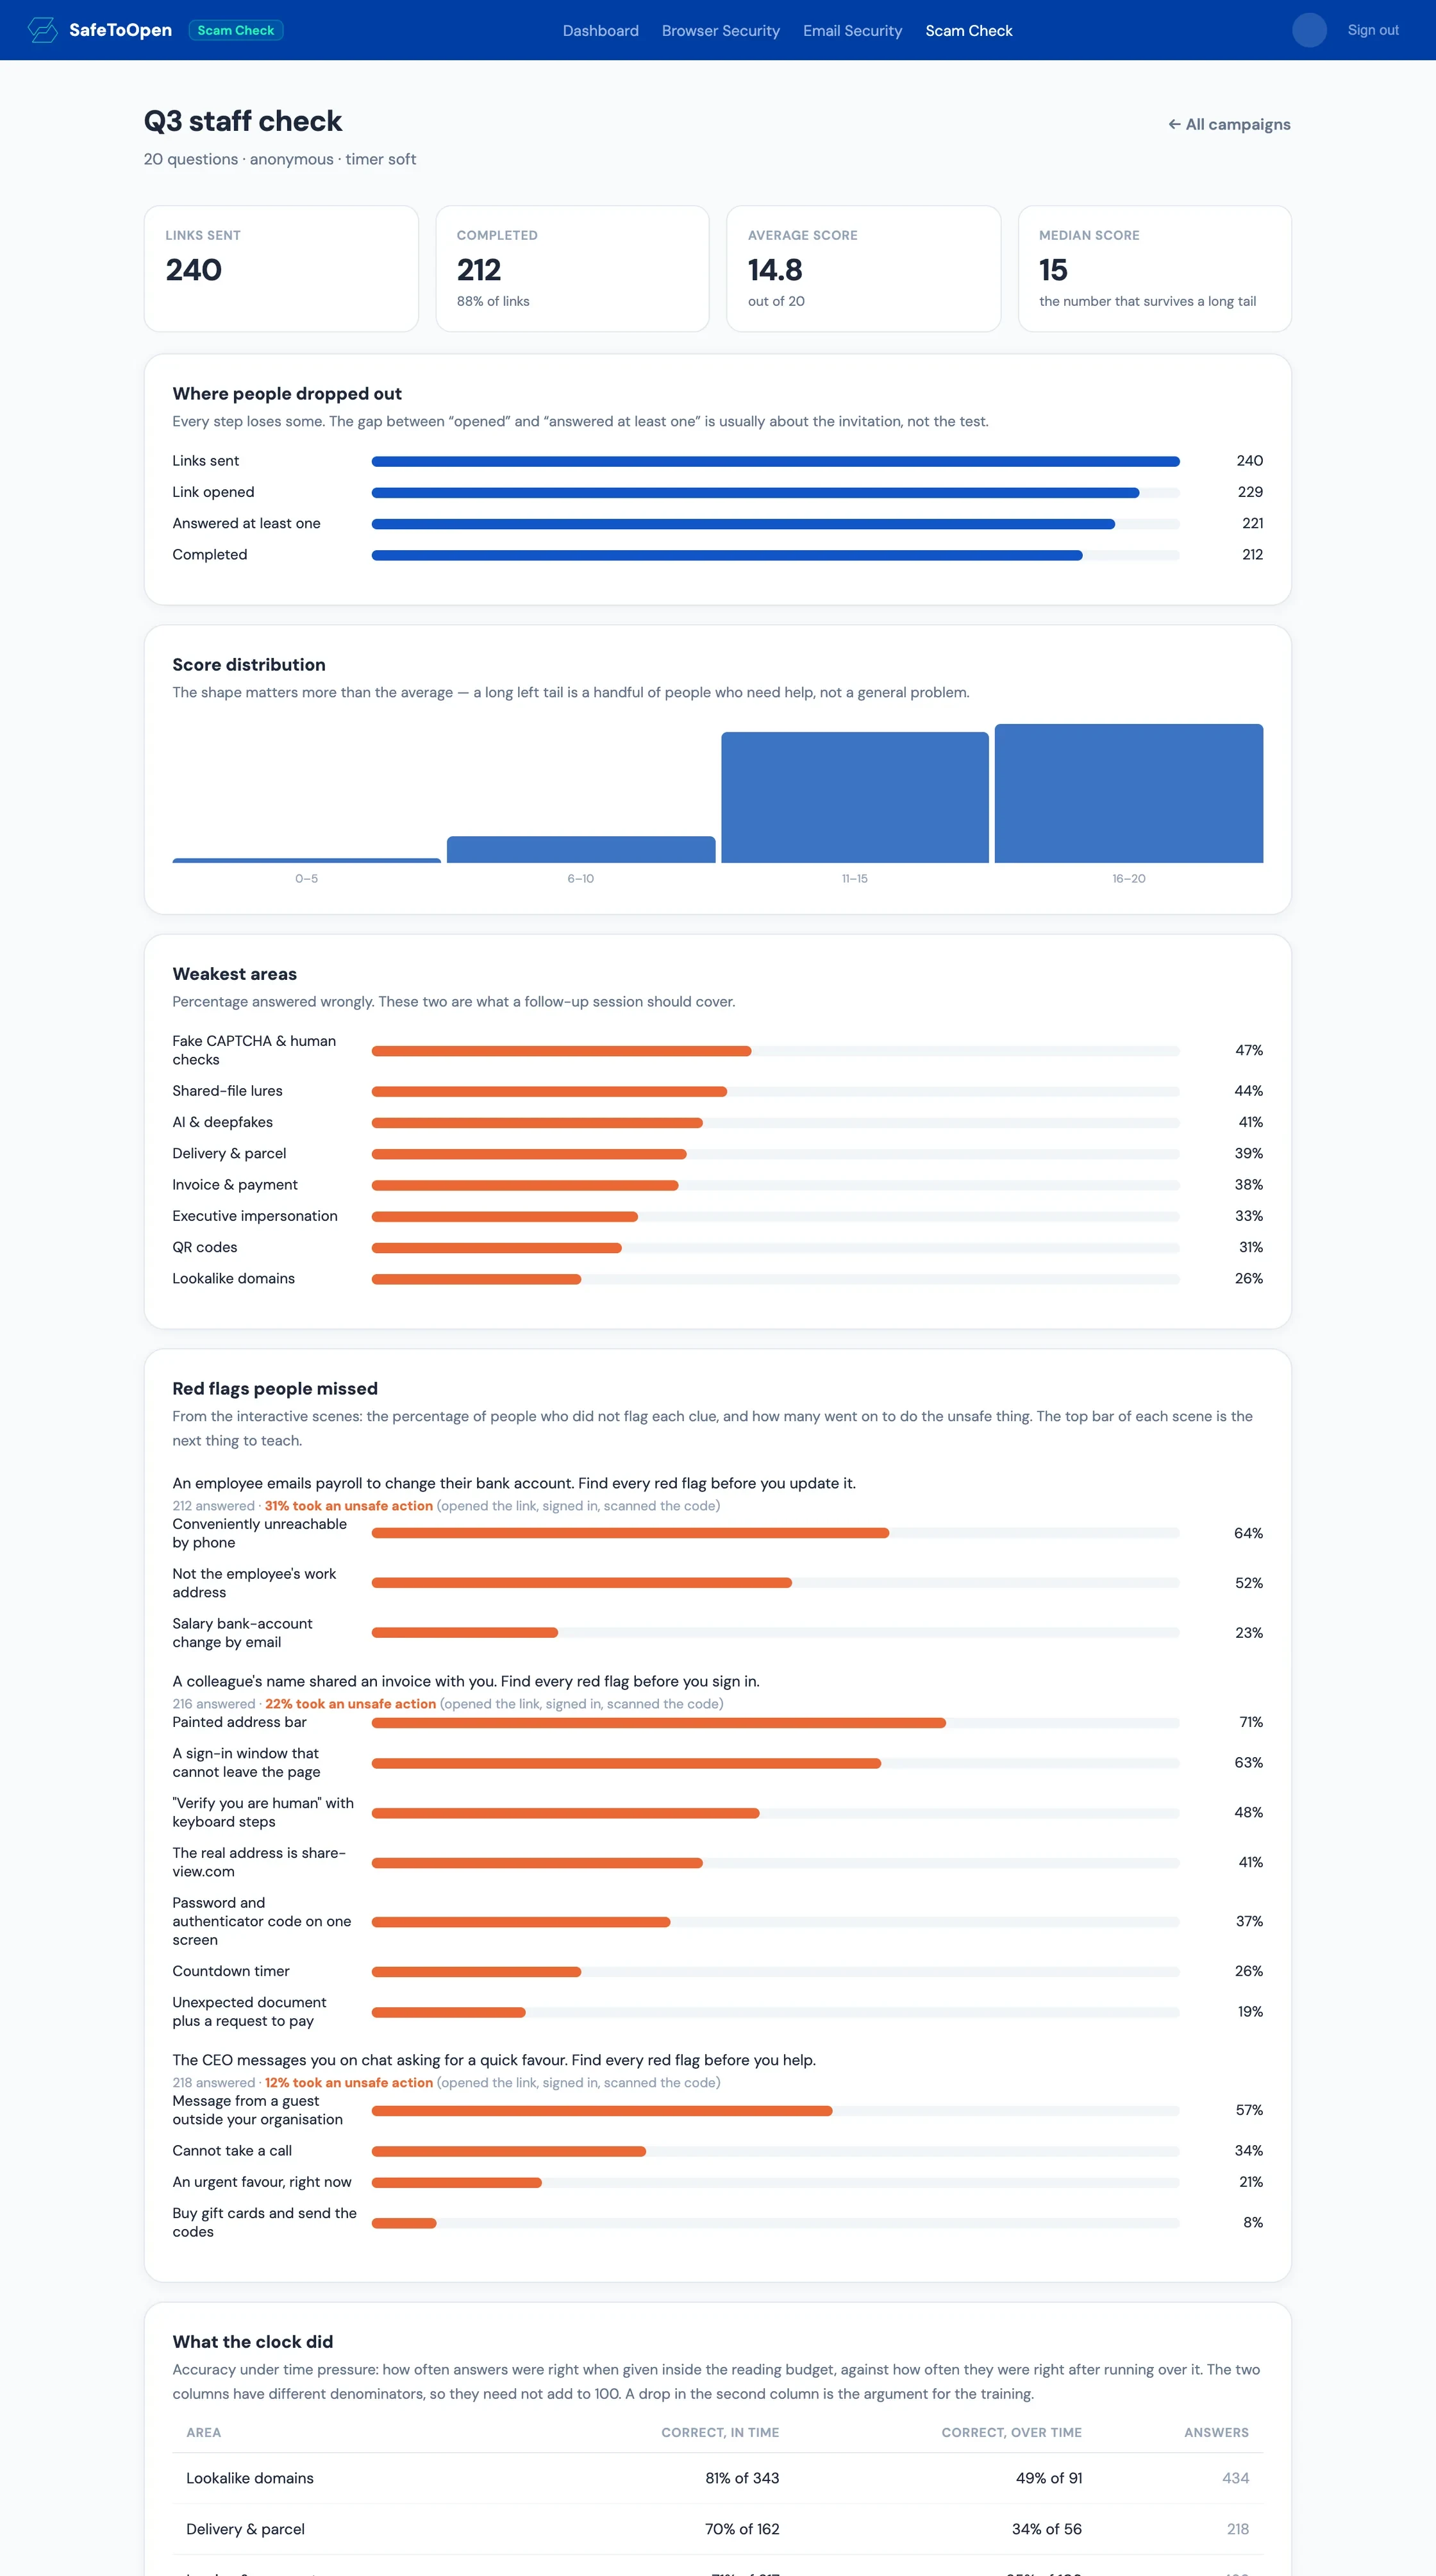
実際の詐欺見抜きテストの管理画面(サンプルデータ)。
詐欺はメールだけで届くとは限りません
243問。詐欺が実際に届く、あらゆる経路をカバー
すべて、2024年から2026年に見られた実際の詐欺手口から書き起こしています。誰かが書いたきり止まっているテンプレートライブラリではありません。カテゴリーをまるごと選ぶことも、従業員が実際に使うチャネルに絞ることも、ビルダーにキャンペーンを全チャネルへ振り分けさせることもできます。
設問バンクは、当社のスキャナーが実際の世の中で見つけた内容から毎月更新されます。ですから今月確認というタグの付いた設問は、数週間前に実在の人々に対して使われていたおとりです。ここが、静的な教材ライブラリには真似のできない部分です。
詐欺見抜きテストと標的型攻撃メール訓練を並べて比較
フィッシング訓練メールのキャンペーンからわかることと、詐欺見抜きテストからわかること。
違いが出る8つのポイント
| よくあるフィッシング訓練メールのキャンペーン | SafeToOpen 詐欺見抜きテスト | |
|---|---|---|
| 測っているもの | ✗テンプレートのメール1通を誰がクリックしたか | ✓実際の詐欺手口に対する判断力をスコア化 |
| 参加しなかった人の扱い | ✗合格として数えるため、沈黙が実力に見える | ✓「未開始」として表示するので、何がわからないかがわかる |
| テストするチャネル | ✗メールのみ | ✓メール、SMS、音声通話、QR、ウェブ、チャット、SNS、アプリ、フリマ、郵便 |
| リアルさ | ✗テンプレートのライブラリ | ✓類似ドメイン、偽のCAPTCHA、決済のすり替え、ディープフェイク、地域別の詐欺 |
| 従業員の体験 | ✗だますこと(信頼低下と人事トラブルの報告あり) | ✓楽しめるほどオープンなテストで、回答ごとにフィードバック |
| テストできる相手 | ✗社内ディレクトリにいる従業員 | ✓従業員と顧客の両方(ホワイトラベル、ディレクトリ不要) |
| プライバシー | ✗常に従業員個人単位で追跡 | ✓匿名モード:氏名を一切保存せずに結果を取得 |
| 料金 | ✗ユーザー単位の年間サブスクリプション | ✓キャンペーンごとのお支払い。年1回でも4回でも、御社の自由です |
うたうだけでなく、確かめられています
最初のキャンペーンは無料、2回目からはキャンペーンごとのお支払い
費用をかける前に、まず1部門で試せます。そのあとは、テストする人数分を一度だけお支払いいただきます。席数単位でも、年額でもなく、翌月にまた請求されることもありません。100人の企業なら、年に一度の詐欺見抜きテストの費用は US$200です。
そのあと、組織全体で実施する場合:
テスト本体は英語で出題されます。
Business Plus の一部です。10,000人以上の顧客基盤をテストされますか?ぜひご相談ください。母集団単位の価格をご案内します。
よくいただくご質問
セキュリティ意識テストは、セキュリティ教育のように教えたり、標的型攻撃メール訓練のようにだましたりするのではなく、実際の詐欺やフィッシングをどれだけ見抜けるかを測るテストです。詐欺見抜きテストはその一つで、メール、テキストメッセージ、電話、QRなどにわたる実際の詐欺手口から作られた、短い制限時間つきのテストです。一人ひとり、チームごとに採点されるので、攻撃者に見つけられる前に、誰がだまされやすいかがわかります。
いいえ。あえて違う形にしています。誰もだましませんし、何も偽装しません。受ける人はオープンな制限時間つきテストで実際の詐欺手口に向き合い、回答ごとにフィードバックを受け取り、判断力を採点されます。得られるデータはより良質で、従業員がセキュリティを嫌いになることもありません。
いいえ、決して送りません。一人ひとつの専用リンクをお渡しし、送信は御社ご自身のアドレスから行っていただきます。招待状には御社の名前が入り、送信レピュテーションも御社のまま保たれます。見知らぬセキュリティベンダーから突然届く、リンクのクリックを促すメール。それこそ、まさにこのテストが見抜こうとしているものです。
はい。匿名モードでは、メールアドレスが当社のデータベースに書き込まれることは一切ありません。隠すのでも、ハッシュ化するのでもなく、そもそも保存しません。スコアと弱点は見えますが、氏名は誰にも見えません。労使協議会やプライバシー部門が承認するのは、このモードです。
はい。そのために作られています。テストは完全なホワイトラベルで、ディレクトリもログインも不要。国別の詐欺コンテンツも含みます。顧客が詐欺に遭ったときに負担を負うのが御社であれば、顧客の詐欺リテラシーを測ることが、被害を減らす第一歩です。
受講完了とスコアの記録はキャンペーンごとにエクスポートでき、これは ISO 27001、SOC 2、PCI DSS の意識向上に関する管理策、そしてサイバー保険の質問票が求める証跡そのものです。採点された評価は、受講修了証よりも強い証跡になります。人が実際に何をできるのかを示すからです。