受信トレイを守る
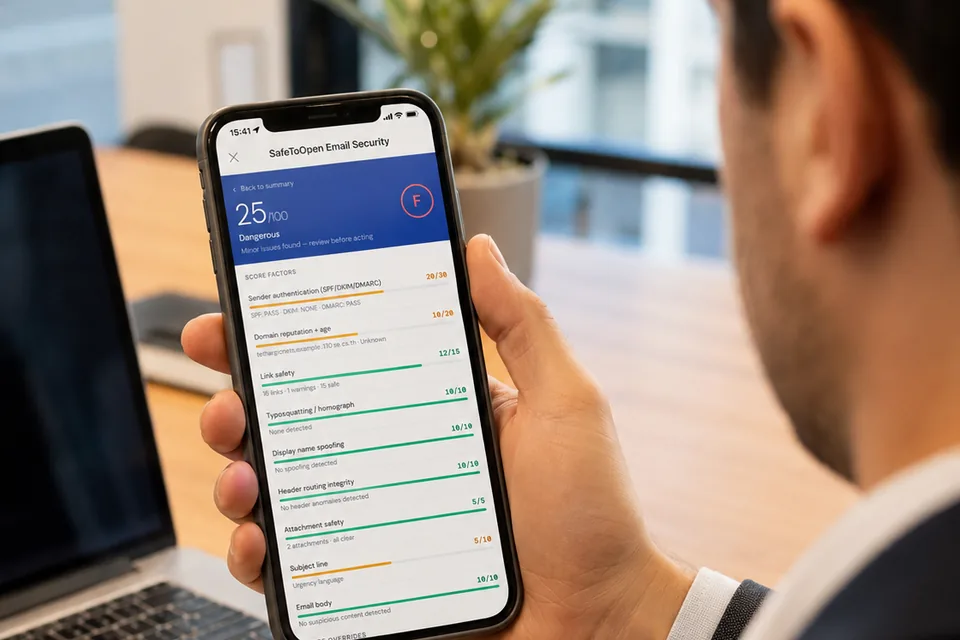
SafeToOpen をあなたのセキュリティ提供に追加 — 顧客ごとに一部またはすべてを展開できます。保護はひとつのマルチテナントコンソールから管理し、詐欺見抜きテストはキャンペーン単位で実施し、LogLens はすべての顧客の SIEM に対応します。
受信トレイを守る
ブラウザを守る
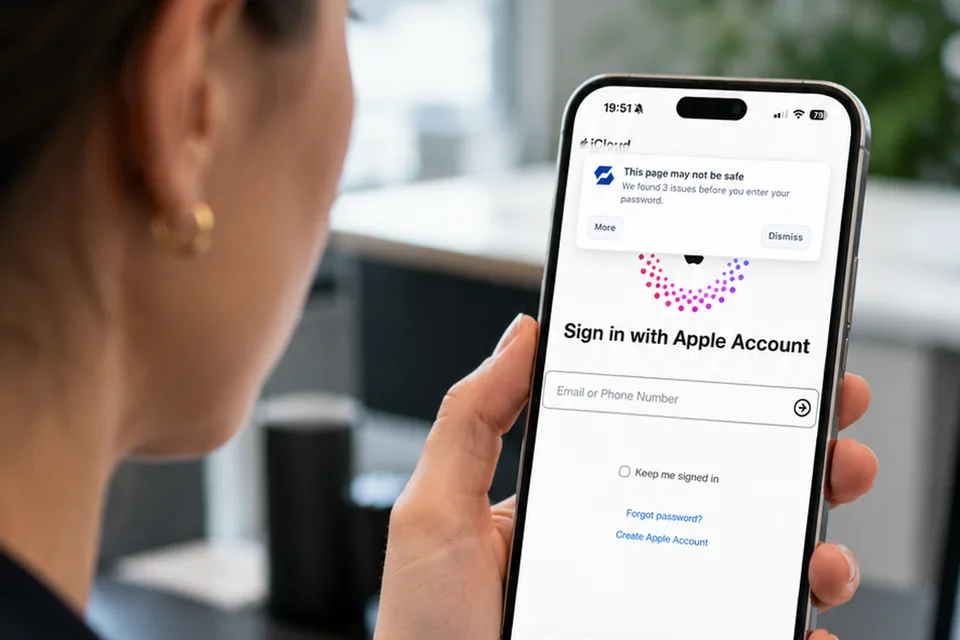
ブラウザを守る
リアルタイムなゼロデイフィッシング検出、マルウェア・悪意あるサイトのブロック、機密データのガードレール。デスクトップでもモバイルでも動作し、デスクトップと同じ方法でインストール・登録する Android の Microsoft Edge を含みます。
Details顧客向けセキュリティ意識テスト
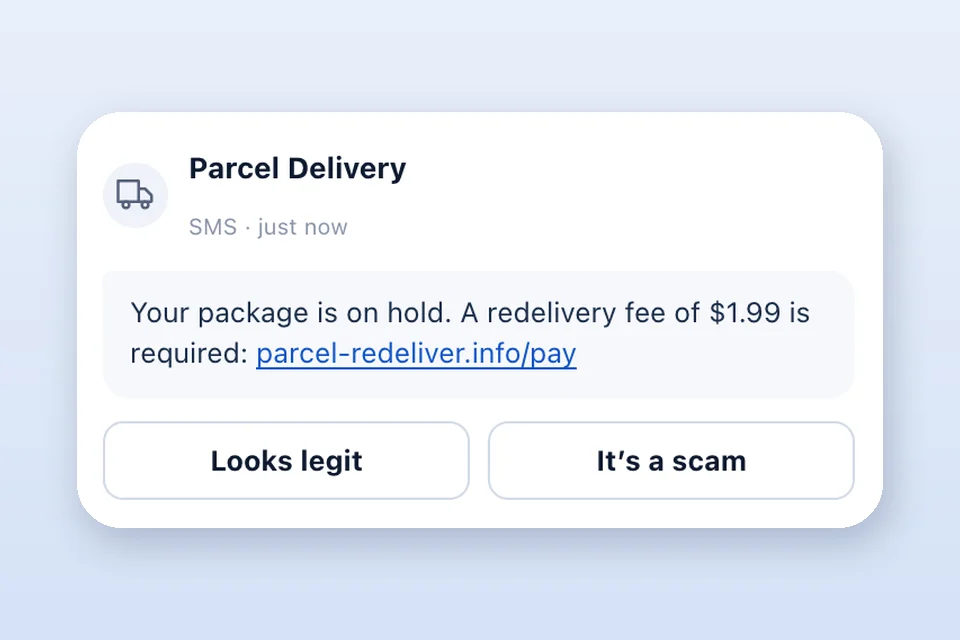
顧客向けセキュリティ意識テスト
実際の詐欺手口をもとにした、制限時間つき・自社ブランドの短いテストで、誰が詐欺に引っかかりそうかがわかります。メール、テキストメッセージ、電話、QR にわたって一人ひとりを採点します。誰もだましません。最初のキャンペーンは無料です。
Detailsすべての顧客の SIEM を改善する
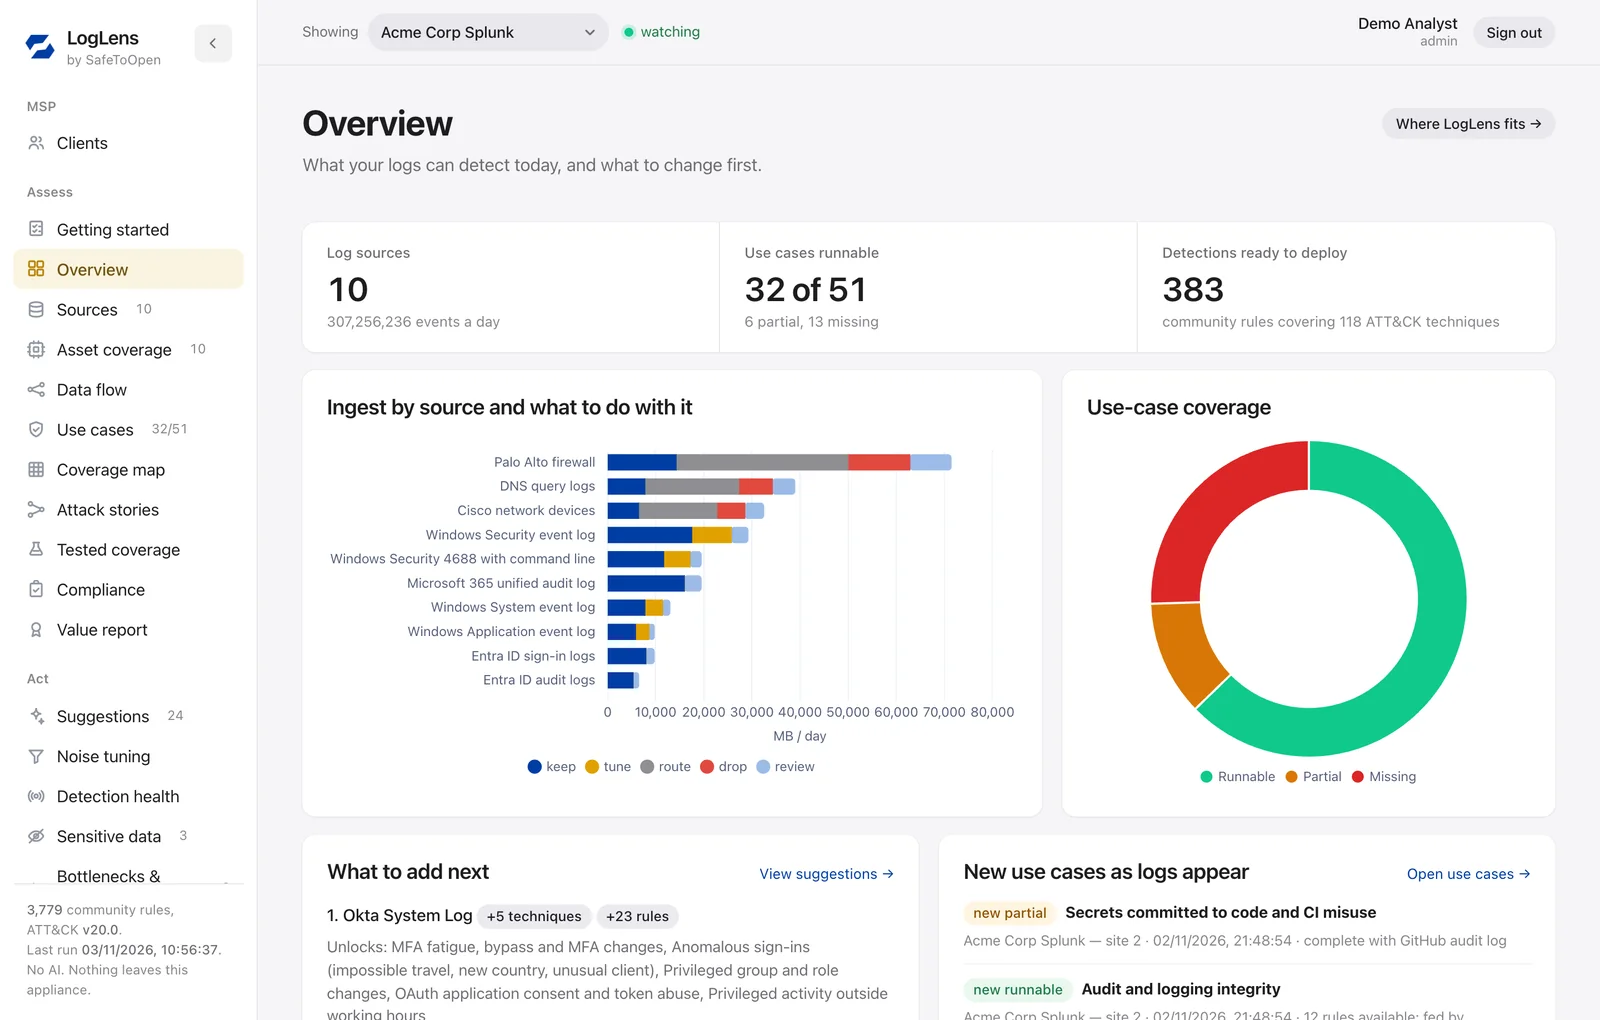
すべての顧客の SIEM を改善する
各顧客がどの SIEM を使っていても、1台のアプライアンスですべての顧客に対応できます。各顧客が何を検出できるか、払わずに済む取り込み量はどれかがわかり、同じ検出ルールと対応プレイブックをすべての顧客の SIEM と SOAR に展開できます。
Details顧客の顧客を守る
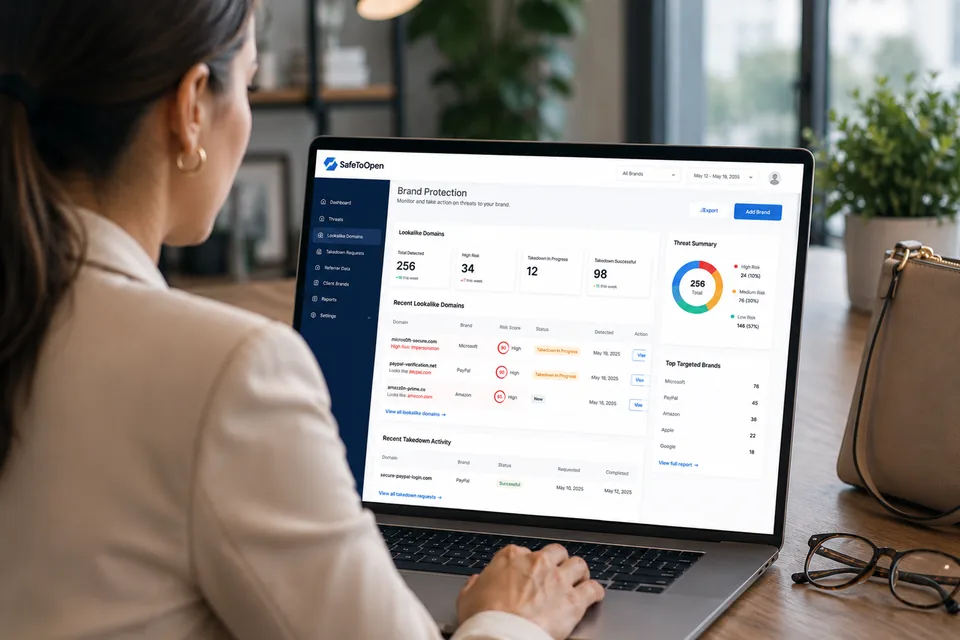
あなたのツールに組み込む
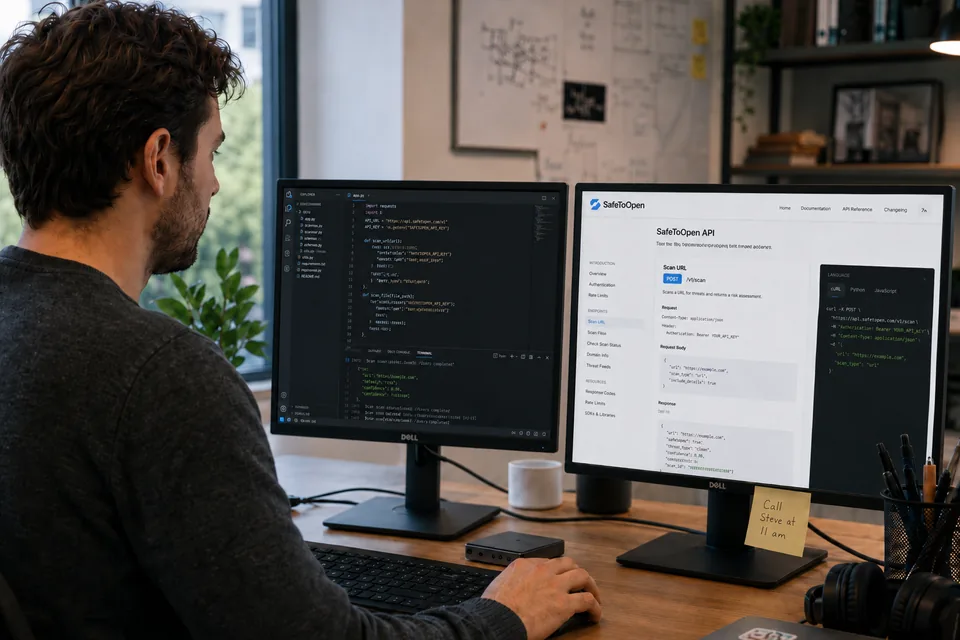
すべてを、脅威フィードとレポートを備えたひとつのマルチテナントコンソールから管理します。 SOC側の詳細 — 顧客ごとのワークスペース、最小権限のアナリストアクセス、SIEM・チケット連携 — はブラウザセキュリティの機能とデータ保護の概要 →をご覧ください。 パートナーになる →
詐欺見抜きテストは、どの顧客に対しても実施できるキャンペーン単位の評価で、最初から最後までホワイトラベルです — 招待状から結果画面まで、名前もロゴも色も御社のもの。QBRに載せられる一人ひとりのスコア、導入後に測り直すための基準値、そして次に何を導入するかを話し合うための根拠が手に入ります。席数単位ではなくキャンペーンごとのお支払いなので、毎月の請求書に行が増えるのではなく、ひとつの案件として値付けできます。
テナント別のポリシーと可視性を備えたひとつのコンソールから、すべての顧客をオンボーディングし管理します。
SafeToOpen の脅威インテリジェンスを活用し、顧客基盤全体で検出を強化します。
あなたがブロックした脅威を顧客に示す — 提供する価値を実証する明確なレポート。
ISO/IEC 27001:2022認証、独立ペネトレーションテスト実施。顧客のコンテンツは顧客のものです。SafeToOpen はフォーム入力値、パスワード、キー入力、ファイルを読み取ったり保存したりしません。社内ドメインは分析対象から完全に除外でき、展開は御社のポリシーに合わせて設定できます。SoA、ペンテスト要約、CAIQ、再委託先一覧、SLAなどのデューデリジェンス一式はTrust Centerにあり、そのまま顧客のレビュー担当者に渡せます。 Trust Centerを見る →
ほとんどのマネージドセキュリティツールは、脅威がすでに既知になってからしか止められません。SafeToOpen は、ゼロデイの、これまで見たことのないフィッシングを出現と同時に検出します — クラウド管理コンソールと即時通知により、エンタープライズ級の保護をすべての顧客にわたって拡張可能にします。
ゼロデイフィッシングサイトは、誰かが報告した後ではなく、顧客のユーザーに届く前 — 出現した瞬間に — 特定されます。
スタッフが不審なサイトにパスワード・決済情報・機密情報を送信するのを止め — 対応に必要な明確な文脈とともに、チームに即座に通知します。
確認されたフィッシングURLは、1時間以内に数十億の保護されたデバイスでブロックされます — すべての顧客が、すべての検出の恩恵を受けます。
警告、セキュリティメッセージ、ブランディングを顧客環境ごとにカスタマイズ — 保護が、あなたの提供するサービスのように見え、響きます。
テナントごとに危険なクリックや送信を追跡 — 研修ニーズを把握し、コンプライアンス目標を裏づけ、あなたが取り除いているリスクを示します。
社内セキュリティチームを構築するコストなしで、すべての顧客にエンタープライズ級のフィッシング防御を提供します。
SafeToOpenはフィッシング対策を、クリック後のインシデント対応からクリック前の予防へと変えます — 侵害を調査するのと、侵害がそもそもなかったと確認するのとの違いです。
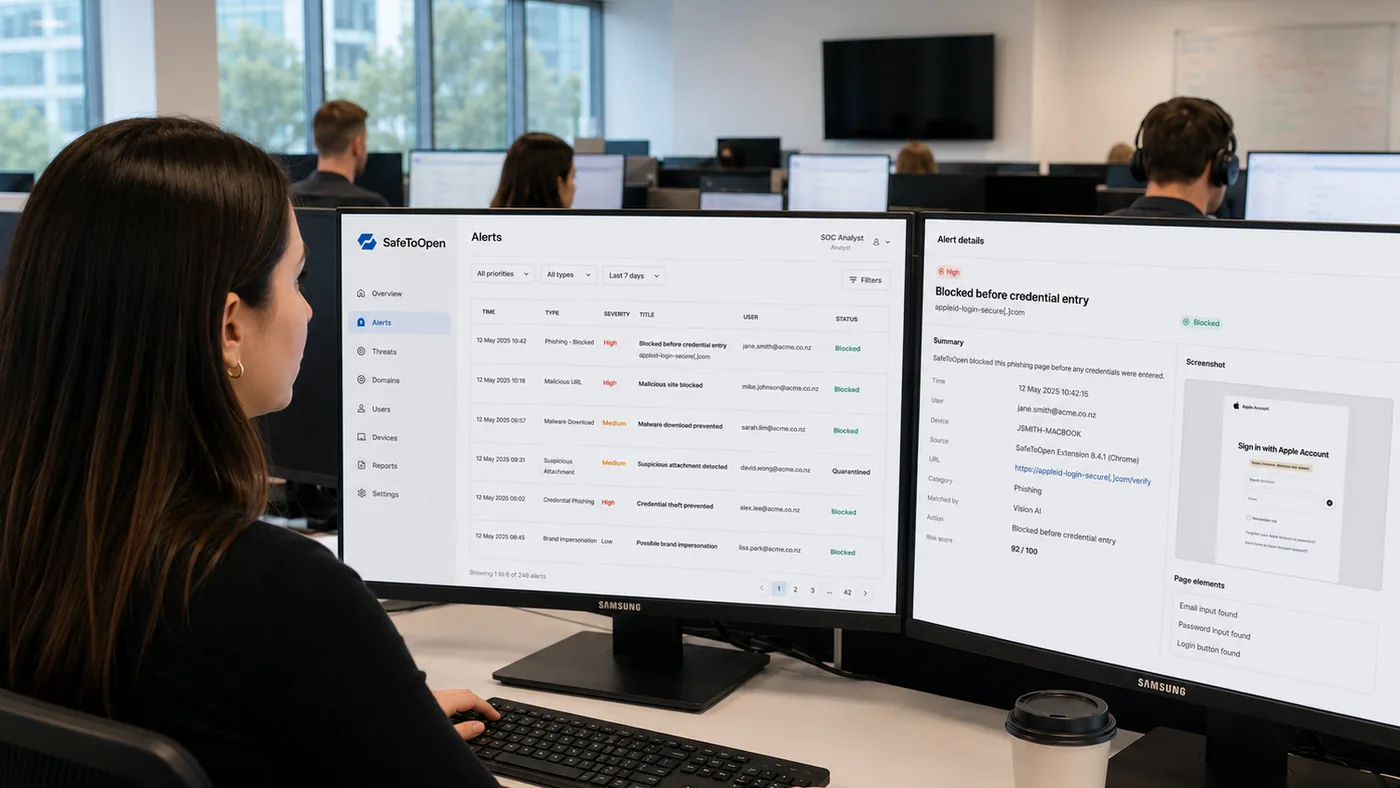
SafeToOpenはSOCツールの代替ではありません — 最も頻発するインシデント類型を取り除くだけです。EDRは実行されたものを調査し、SafeToOpenはその入口となる認証情報窃取を防ぎます。
ブラウザセキュリティ、メールセキュリティ、詐欺見抜きテストを御社の名前で提供できます。顧客は御社のドメインでサインインし、コンソールとすべてのメールで御社のロゴとカラーを目にします。
portal.yourcompany.com を当社に向けるだけです。証明書は当社が発行し、サインイン、コンソール、テストページ、アラートメールはすべて御社のブランドで表示されます。
顧客組織の作成、シート数の設定、各顧客のコンソールの表示、ブランディングの管理を 1 か所で行えます。
パートナー配下の顧客組織には、決済画面、カード入力、アップグレードの案内はありません。シートとキャンペーンは御社の割り当ての範囲で付与されます。
1 点だけ、意図的に当社のものとして残しています。ブラウザ拡張機能とストアの掲載情報は SafeToOpen ブランドのままで、パートナーはプライバシー規約に SafeToOpen を再委託先として記載します。
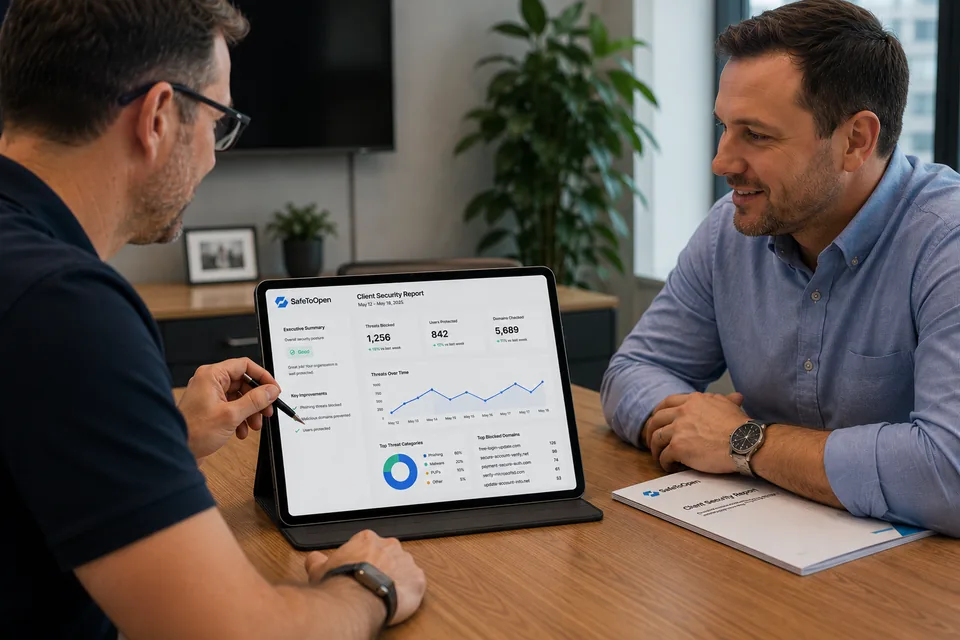
防いだインシデントは目に見えません — だからセキュリティは顧客に最も疑われやすい費目になります。SafeToOpenは予防を証拠に変えます:顧客別・期間別に、阻止した脅威、保護したユーザー、検査したドメインを示す顧客提出用レポートです。
閉じたチケットの一覧ではなく、サービスが機能した証拠を持って四半期レビューに臨めます。請求書を弁明するか、契約を更新できるかの分かれ目です。
MSPレポーティングについて相談SafeToOpen をあなたのマネージドサービスとして顧客に紹介するための、編集可能な PowerPoint 資料(英語版)です。サービスモデル、試験導入の提案、スピーカーノートの説明原稿を収録。ロゴはスライドマスターに一度入れるだけです。
ビジネスメール詐欺(BEC)、Outlook と Gmail 内での検証、プラン選択、あなたのマネージドサービス、データの取扱い、対象を絞った試験導入。
あなたが運用するブラウザのフィッシング対策:検出の仕組み、あなたが担うことと顧客が決めること、プライバシー、試験導入の提案。
顧客向けに実施する詐欺対策キャンペーン:公開型の評価がより正確に測れる理由、ライブ演習、プライバシーの選択肢、最初のキャンペーン。
各資料には手順を記した非表示の設定スライドが2枚あります。サービス内容・料金・連絡先はご自身でご記入ください。
SafeToOpen は、フィッシング・詐欺・データ損失が最大のコストをもたらす組織を守ります。
認証情報の窃取、アカウント乗っ取り、顧客を狙う不正なウェブサイトから守ります。
患者情報を安全に保ち、組織が厳格なプライバシー要件を満たすのを支援します。
オンライン決済を保護し、顧客を狙うなりすましサイトから防御します。
機密のやり取りやデータを、フィッシングやソーシャルエンジニアリング攻撃から守ります。
フィッシングやアイデンティティベースの攻撃に頻繁に狙われる機関のための、先回りの保護。
顧客の監査人が自ら確認できる証拠
はい。コンソールはマルチテナントです — 各顧客は、独自のポリシーとレポートで個別に管理されます。
すでにお使いのツールで。両製品とも Microsoft Intune、グループポリシー、または御社の RMM 経由で管理ブラウザ拡張機能として配備し、ID は Microsoft Entra ID(Azure AD) または Google Workspace を利用します。MX の変更もメールフローの迷惑も、端末へのエージェント導入も不要です。
はい。脅威フィードは MSP およびエンタープライズプランで利用でき、あなた自身の検出と運用を強化します。
はい — SafeToOpen は MSP の提供モデルに対応しています。SLA やパートナーシップの選択肢についてはお問い合わせください。
汎用のマネージドサービスツールと異なり、SafeToOpen はブラウザと受信トレイで直接動作します。これまで見たことのないフィッシングサイトを検出し、危険なデータ送信を止め、文脈とともにチームへ即時の通知を提供します。
はい。警告、セキュリティメッセージ、ブランディングは顧客環境ごとに調整でき、体験があなたの提供するサービスと一致します。