Protège la boîte de réception
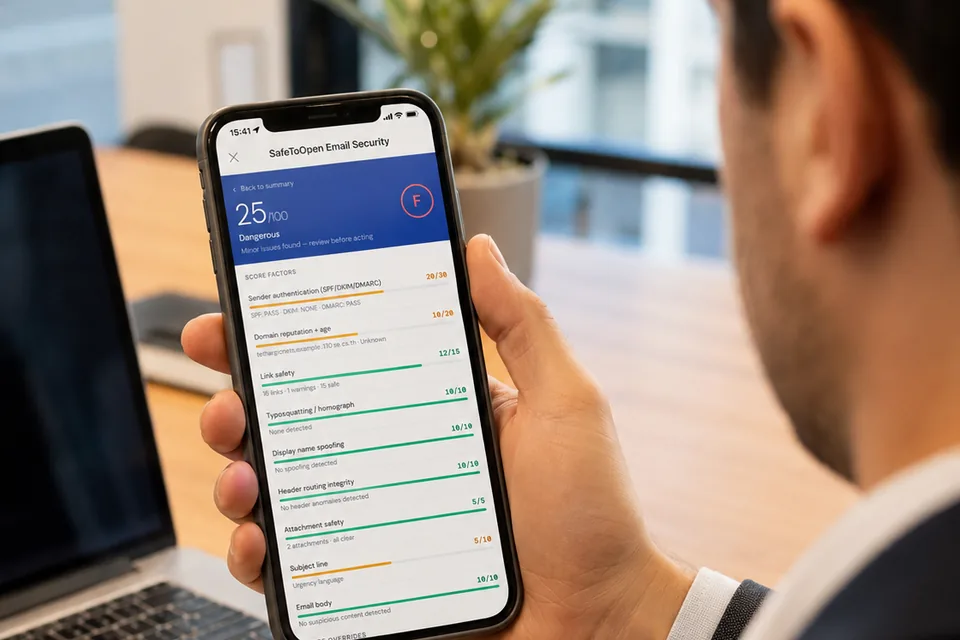
Protège la boîte de réception
Vérification en un clic des e-mails suspects dans Outlook et Gmail, avec jusqu'à 71 vérifications par e-mail et l'Analyse approfondie pour les attaques ciblées.
DetailsProtégez chaque client depuis une seule console, déployée par client en moins de 30 minutes. Si quelque chose passe, une seule confirmation suffit pour le contenir dans les outils que ce client utilise déjà.
Ajoutez SafeToOpen à votre offre de sécurité et déployez-en tout ou partie par client : une protection gérée depuis une seule console multi-locataire, le Test anti-arnaque mené campagne par campagne, et LogLens pour le SIEM de chaque client.
Protège la boîte de réception
Protège la boîte de réception
Vérification en un clic des e-mails suspects dans Outlook et Gmail, avec jusqu'à 71 vérifications par e-mail et l'Analyse approfondie pour les attaques ciblées.
DetailsProtège le navigateur
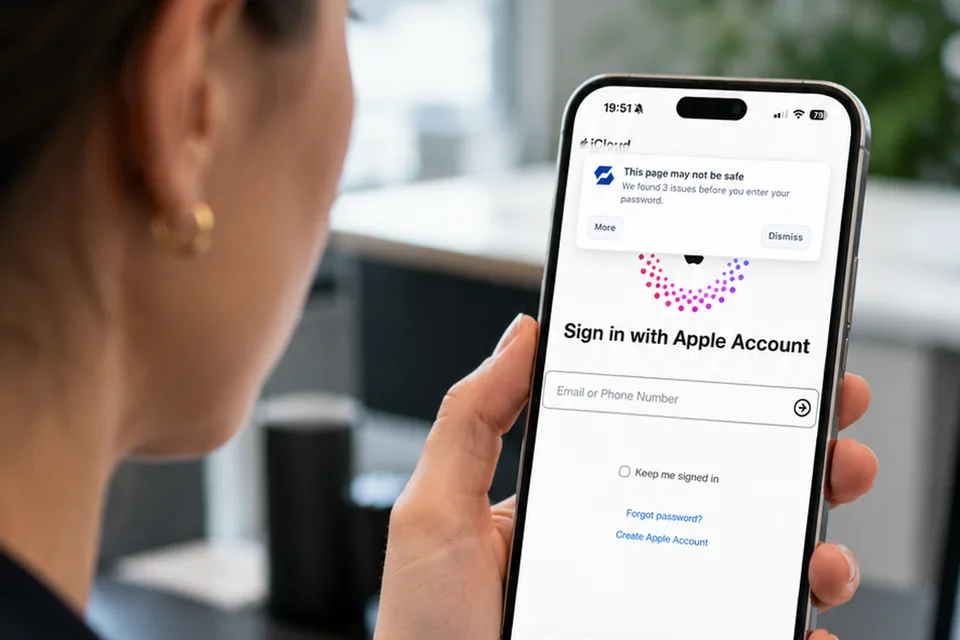
Protège le navigateur
Détection en temps réel de l'hameçonnage zero-day, blocage des malwares et des sites malveillants, et garde-fous pour les données sensibles. Fonctionne aussi bien sur ordinateur que sur mobile, y compris Microsoft Edge sur Android — installé et enregistré de la même façon que sur ordinateur.
DetailsTest de sensibilisation à la cybersécurité pour vos clients
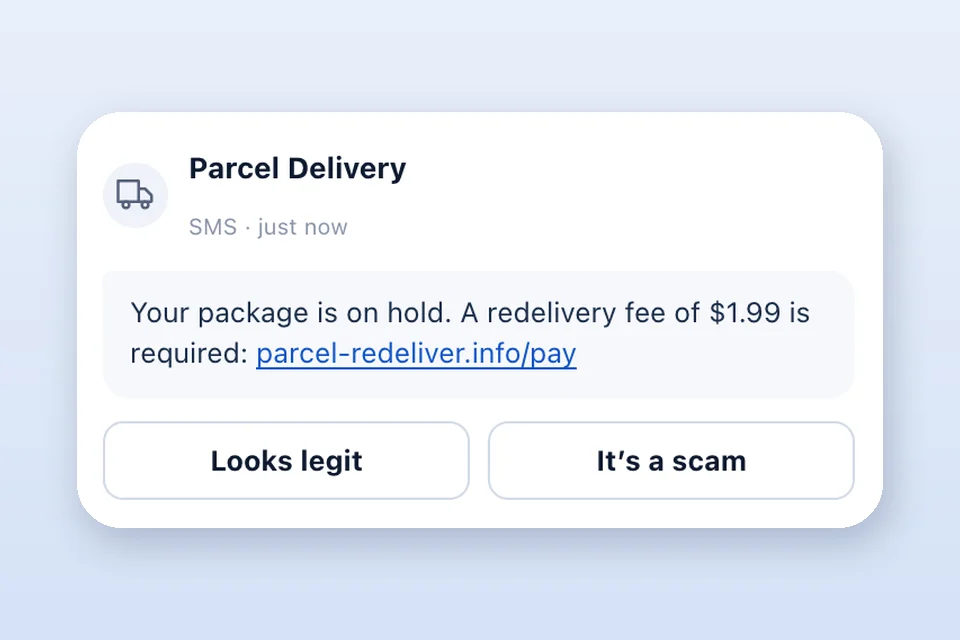
Test de sensibilisation à la cybersécurité pour vos clients
Un test court, chronométré et à vos couleurs, construit à partir de vraies techniques d’arnaque, montre qui se laisserait prendre à une arnaque, avec un score personne par personne sur l’e-mail, le SMS, le téléphone et le QR code. Personne n’est trompé, et la première campagne est gratuite.
DetailsAméliore le SIEM de chaque client
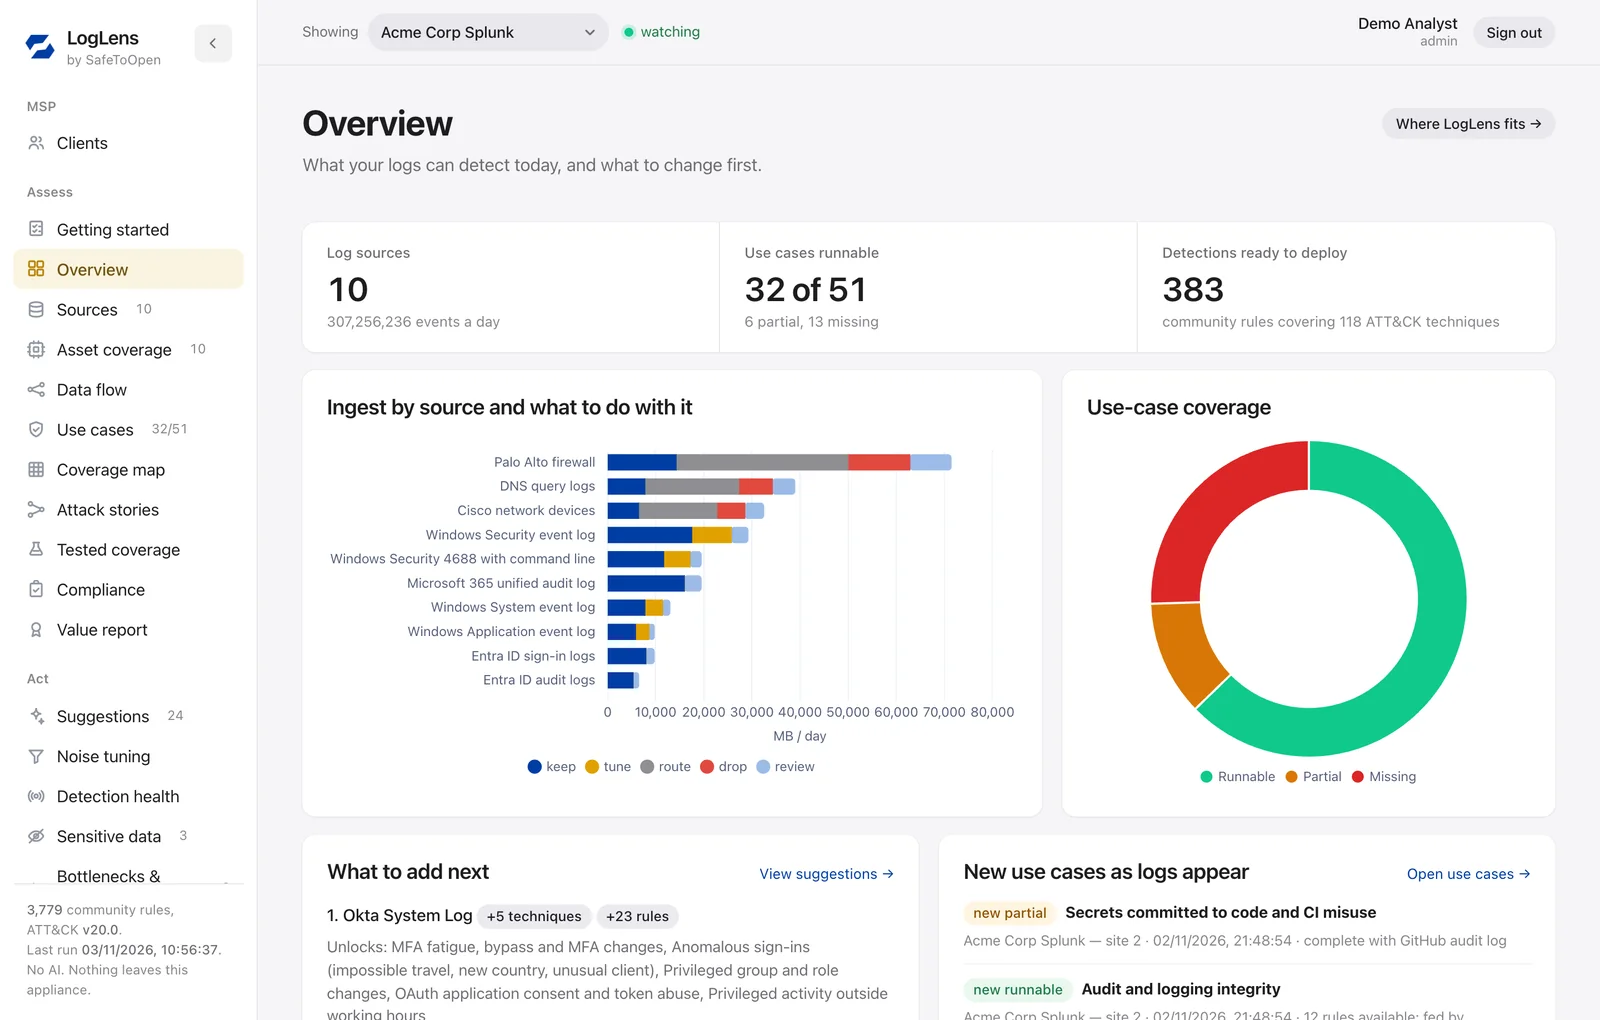
Améliore le SIEM de chaque client
Une seule appliance pour tous vos clients, quel que soit le SIEM de chacun : ce que chaque client peut détecter, l’ingestion qu’il peut cesser de payer, et les mêmes détections et playbooks de réponse déployés dans le SIEM et le SOAR de chaque client.
DetailsProtège les clients de vos clients
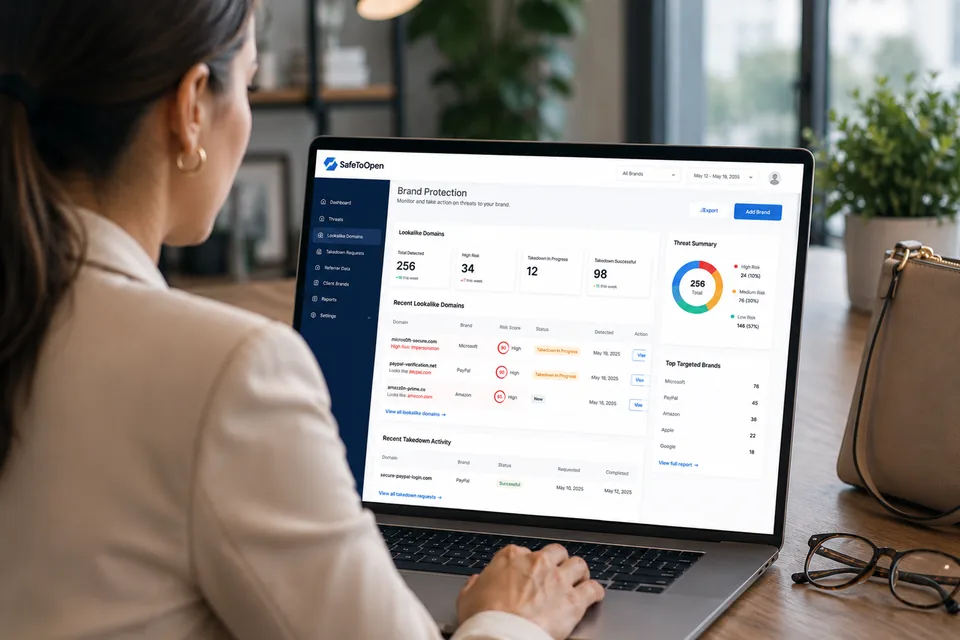
Protège les clients de vos clients
Détecte les sites et e-mails qui usurpent les marques de vos clients et les signale pour un blocage rapide.
DetailsS'intègre à vos outils
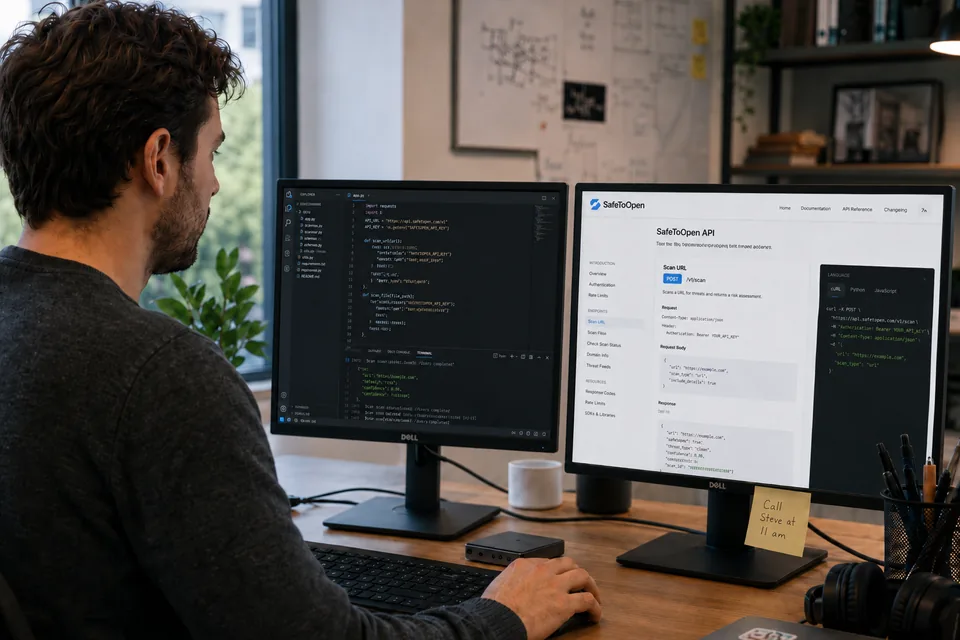
S'intègre à vos outils
Intégrez le même moteur de détection à vos propres plateformes, portails et flux de travail automatisés.
DetailsLe tout géré depuis une seule console multi-locataire, avec flux de menaces et rapports. Pour le détail côté SOC — espaces de travail par client, accès analystes au moindre privilège, intégrations SIEM et ticketing — lisez l’aperçu des fonctionnalités et de la protection des données de Sécurité du navigateur →. Devenir partenaire →
Le Test anti-arnaque est une évaluation facturée à la campagne : vous la lancez pour le client de votre choix et l’habillez entièrement en marque blanche — votre nom, votre logo et vos couleurs, de l’invitation jusqu’à l’écran de résultats. Elle vous donne un score personne par personne à présenter en QBR, un point de référence à remesurer une fois le déploiement fait, et des éléments concrets pour la discussion sur ce qu’il faut acheter ensuite. Comme elle se paie une fois par campagne et non par poste, elle se facture comme une prestation, et non comme une ligne de plus sur la facture mensuelle.
Intégrez et gérez tous vos clients depuis une seule console, avec des politiques et une visibilité par locataire.
Exploitez le renseignement sur les menaces de SafeToOpen pour renforcer la détection sur l'ensemble de votre clientèle.
Montrez à vos clients les menaces que vous avez bloquées — des rapports clairs qui démontrent la valeur que vous apportez.
Certifié ISO/IEC 27001:2022, testé par intrusion de façon indépendante. Le contenu de vos clients leur appartient : SafeToOpen ne lit ni ne conserve les champs de formulaire, mots de passe, frappes clavier ou fichiers, et les domaines internes peuvent être totalement exclus de l’analyse. Le déploiement se configure selon votre politique. Tout le dossier de due diligence — SoA, synthèse de pentest, CAIQ, sous-traitants, SLA — est dans notre Trust Center, à remettre tel quel aux évaluateurs de vos clients. Visiter le Trust Center →
La plupart des outils de sécurité gérés ne stoppent les menaces qu'une fois qu'elles sont déjà connues. SafeToOpen détecte l'hameçonnage zero-day, jamais vu, dès qu'il apparaît — avec une console gérée dans le cloud et des alertes instantanées qui rendent une protection de niveau entreprise extensible à chaque client.
Les sites d'hameçonnage zero-day sont identifiés dès leur apparition — avant d'atteindre les utilisateurs de vos clients, pas après que quelqu'un d'autre les a signalés.
Empêche le personnel d'envoyer des mots de passe, des données de paiement ou des informations sensibles à des sites suspects — et alerte votre équipe instantanément, avec un contexte clair pour réagir.
Les URL d'hameçonnage confirmées sont bloquées sur des milliards d'appareils protégés en moins d'une heure — chaque client profite de chaque détection.
Personnalisez les avertissements, les messages de sécurité et l'image de marque selon l'environnement de chaque client, pour que la protection ressemble au service que vous fournissez.
Suivez les clics et envois dangereux par locataire — repérez les besoins de formation, prouvez vos objectifs de conformité et montrez le risque que vous éliminez.
Offrez à chaque client une défense contre l'hameçonnage de niveau entreprise sans le coût de constituer une équipe de sécurité interne.
SafeToOpen fait passer la défense anti-phishing de la réponse à incident après le clic à la prévention avant le clic — la différence entre enquêter sur une compromission et confirmer qu'elle n'a jamais eu lieu.
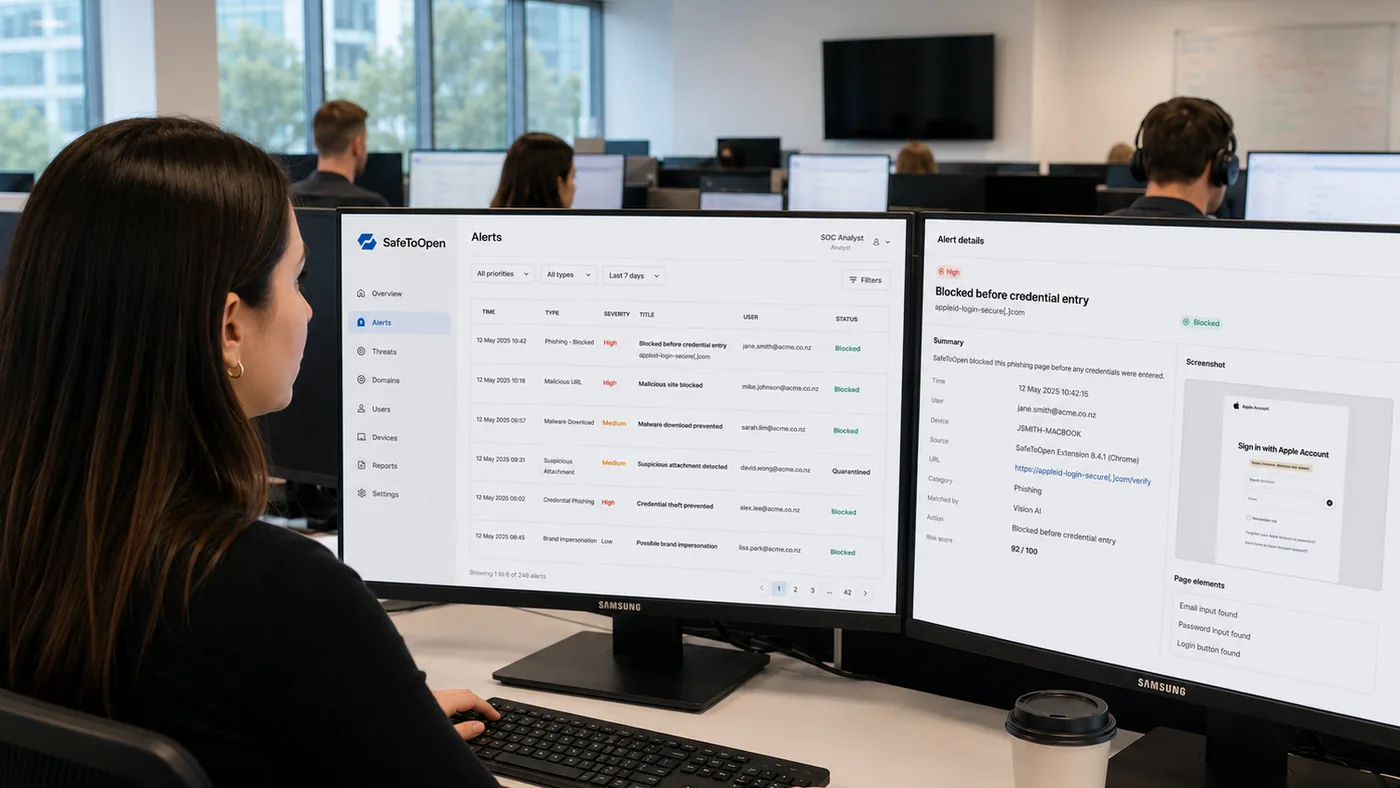
SafeToOpen ne remplace pas vos outils SOC — il en retire la catégorie d'incidents la plus fréquente. L'EDR enquête sur ce qui s'est exécuté ; SafeToOpen empêche le vol d'identifiants qui le permet.
Proposez la sécurité du navigateur, la sécurité de la messagerie et le test anti-arnaque sous votre propre nom. Vos clients se connectent sur votre domaine et voient votre logo et vos couleurs dans la console et dans chaque e-mail.
Pointez portal.votreentreprise.com vers nous. Nous émettons le certificat ; la connexion, les consoles, les pages de test et les e-mails d’alerte portent tous votre marque.
Créez les organisations clientes, définissez leurs quotas de postes, ouvrez la console de n’importe quel client et gérez l’image de marque, au même endroit.
Les organisations clientes d’un partenaire n’ont ni page de paiement, ni carte, ni invitation à passer à une offre supérieure. Les postes et les campagnes sont simplement attribués dans la limite de votre quota.
Une chose reste à nous par conception : l’extension de navigateur et ses fiches dans les boutiques restent à la marque SafeToOpen, et les partenaires mentionnent SafeToOpen comme sous-traitant dans leurs conditions de confidentialité.
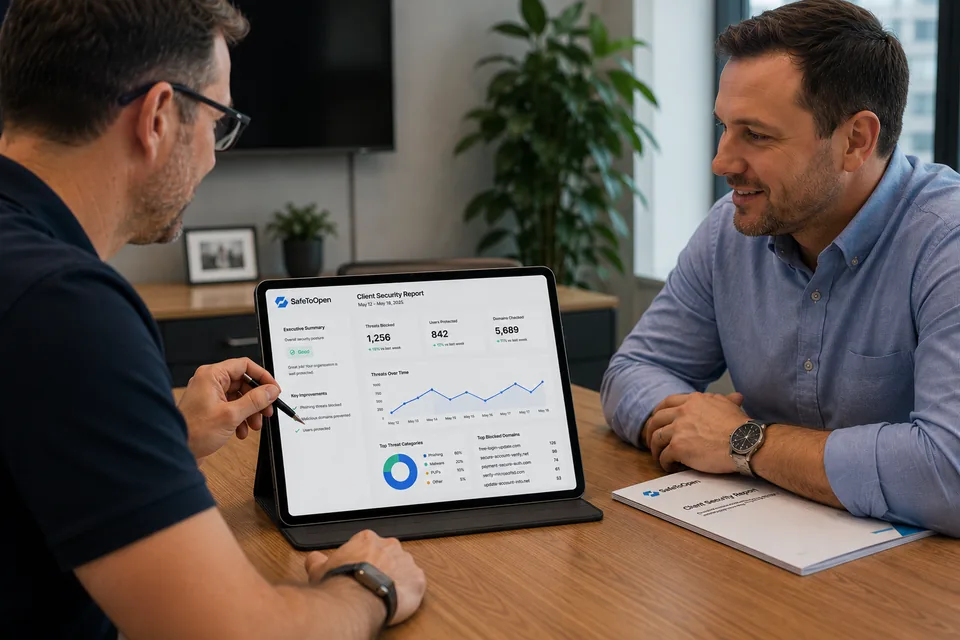
Les incidents évités sont invisibles — ce qui fait de la sécurité la ligne la plus facile à contester pour un client. SafeToOpen transforme la prévention en preuves : des rapports prêts à présenter — menaces bloquées, utilisateurs protégés, domaines vérifiés — par client, par période.
Arrivez à chaque revue trimestrielle avec la preuve que le service a fonctionné — pas seulement une liste de tickets fermés. C'est la différence entre défendre votre facture et la renouveler.
Parlons reporting MSPDes présentations PowerPoint modifiables, en anglais, pour présenter SafeToOpen à vos clients comme votre service géré — avec un modèle de service, un projet pilote proposé et le discours dans les notes de l’orateur. Ajoutez votre logo une seule fois dans le masque des diapositives.
Compromission de la messagerie (BEC), vérification dans Outlook et Gmail, choix de l’offre, votre service géré, traitement des données et pilote ciblé.
Protection contre l’hameçonnage dans le navigateur, gérée par vous : fonctionnement de la détection, ce que vous gérez et ce que le client décide, confidentialité et proposition de pilote.
Une campagne de sensibilisation que vous menez pour vos clients : pourquoi une évaluation ouverte mesure mieux, un exercice en direct, la confidentialité et une première campagne.
Trois pages pour ajouter votre logo, vos couleurs et vos polices, ou intégrer les diapositives à votre propre modèle PowerPoint.
Chaque présentation contient deux diapositives de configuration masquées avec les instructions. Le service, les tarifs et les coordonnées sont à compléter par vous.
SafeToOpen protège les organisations où l'hameçonnage, les arnaques et la perte de données ont le coût le plus élevé.
Protège contre le vol d'identifiants, les prises de contrôle de comptes et les sites frauduleux qui ciblent les clients.
Préserve la sécurité des informations des patients et aide les organisations à respecter des exigences strictes de confidentialité.
Sécurise les paiements en ligne et protège contre les sites d'usurpation qui ciblent les clients.
Protège les communications et les données sensibles contre l'hameçonnage et les attaques d'ingénierie sociale.
Une protection proactive pour les institutions fréquemment visées par l'hameçonnage et les attaques fondées sur l'identité.
Des preuves vérifiables par les auditeurs de vos clients
Oui. La console est multi-locataire — chaque client est géré séparément, avec ses propres politiques et rapports.
Avec les outils que vous utilisez déjà. Les deux produits se déploient comme extensions de navigateur gérées via Microsoft Intune, une stratégie de groupe ou votre RMM, avec l’identité issue de Microsoft Entra ID (Azure AD) ou Google Workspace. Aucun changement MX, aucune redirection du flux de messagerie, aucun agent sur le poste.
Oui. Les flux de menaces sont disponibles dans les forfaits MSP et entreprise pour enrichir votre propre détection et vos opérations.
Oui — SafeToOpen prend en charge les modèles de prestation MSP. Contactez-nous pour discuter des SLA et des options de partenariat.
Contrairement aux outils génériques de services gérés, SafeToOpen fonctionne directement dans le navigateur et la boîte de réception. Il détecte les sites d'hameçonnage jamais vus, empêche les envois de données dangereux et fournit à votre équipe des alertes immédiates et contextualisées.
Oui. Les avertissements, les messages de sécurité et l'image de marque peuvent être adaptés à l'environnement de chaque client, pour que l'expérience corresponde au service que vous fournissez.
Commencez gratuitement, ou réservez une présentation adaptée à votre environnement.