Protégez les fonds de vos clients et ce qu’ils vous confient.
Les cabinets d’avocats, d’expertise comptable et de conseil manipulent l’argent de leurs clients et détiennent des dossiers confidentiels, ce qui en fait des cibles de choix pour la fraude au détournement de paiement et le vol d’identifiants. SafeToOpen vérifie l’e-mail et la page avant que quiconque ne paie ou ne se connecte.
La fraude aux paiements, en chiffres
GuideL’hameçonnage par secteur : qui est ciblé (en anglais) →
Comment SafeToOpen vous aide
Un clic sur l’e-mail, et une vérification de chaque page que vos collaborateurs ouvrent.
Détournement de paiement
De nouvelles coordonnées bancaires envoyées par un client ou un fournisseur passent souvent l’authentification. SafeToOpen montre ce qui ne colle pas, comme des réponses qui partent ailleurs ou un domaine qui n’a que quelques jours.
Faux documents partagés et fausses pages de connexion
Un lien « document partagé avec vous » qui mène à une page de connexion clonée est reconnu à partir de la page elle-même, et l’avertissement s’affiche avant qu’un mot de passe soit saisi.
Données clients dans les outils d’IA
Paste Guard avertit avant que des informations sur un client soient collées dans un site web ou un outil d’IA, et vous décidez quels outils d’IA vos collaborateurs ont le droit d’utiliser.
Signaler et retirer
Un clic envoie un e-mail suspect à votre équipe de sécurité ou à votre prestataire informatique et le sort de la boîte de réception : vers Courrier indésirable dans Outlook, vers Spam dans Gmail.
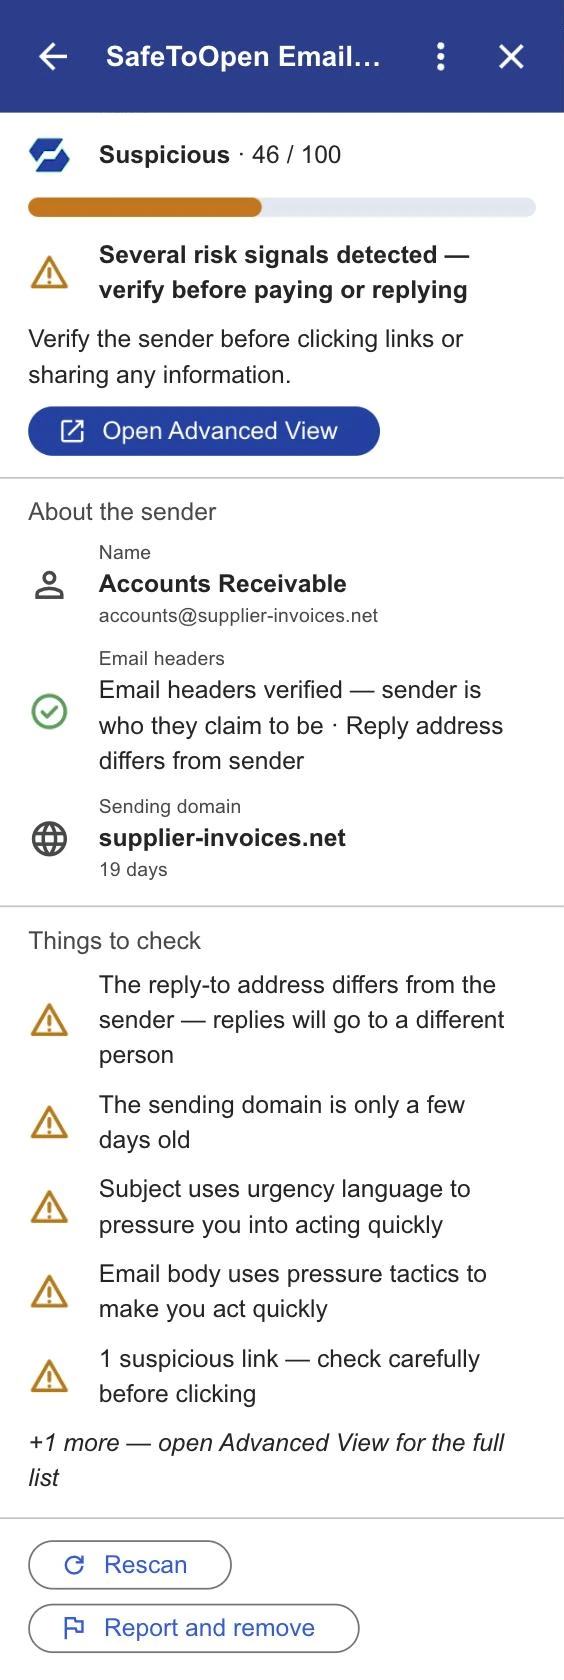
Vérifié, pas seulement affirmé
Pour aller plus loin
La compromission d’e-mails professionnels, expliquée
Comment elle fonctionne, qui elle cible, et comment protéger les personnes les plus exposées.
Lire (en anglais) → Guide pratiqueCet e-mail est-il une arnaque ? La vérification en 60 secondes
Les vérifications rapides à faire avant de payer, de cliquer ou de répondre.
Lire (en anglais) → EntrepriseL’hameçonnage par secteur : qui est ciblé
Finance, santé, juridique, éducation, commerce : ce que les attaquants veulent obtenir de chacun, et pourquoi les coûts varient.
Lire (en anglais) →Vos questions, nos réponses
Non. Tout administrateur Microsoft 365 peut ajouter la Sécurité de la messagerie depuis le centre d’administration, et tout administrateur Google Workspace depuis le Workspace Marketplace. Les deux prennent moins de cinq minutes, sans changement de flux de messagerie ni infrastructure.
Il vérifie l’e-mail que vous ouvrez : l’expéditeur, les liens, les QR codes et les pièces jointes. L’Analyse approfondie, sur les postes Executive, ne lit le texte d’un e-mail à risque que lorsque vous appuyez sur « Run deeper analysis » et donnez votre accord, et l’e-mail n’est ni conservé ni utilisé pour entraîner l’IA.
Non. Il fonctionne en complément de votre filtre anti-spam et de votre antivirus existants. Ceux-ci s’appuient sur des listes d’expéditeurs connus comme malveillants ; SafeToOpen analyse directement le message, ses liens et ses pièces jointes, et détecte l’hameçonnage jamais vu qu’ils ratent.
Voyez-le sur un e-mail de détournement de paiement
Parlez-nous un peu de votre cabinet et nous vous montrerons la Sécurité de la messagerie dans Outlook et Gmail.