Stoppez la fausse page de connexion et la fausse demande de paiement.
Les banques, les prêteurs, les assureurs et les sociétés de paiement sont visés par l’hameçonnage pour obtenir des identifiants et des virements, et clonés pour escroquer leurs clients. SafeToOpen protège vos collaborateurs au moment du clic et vous aide à repérer les faux qui usurpent votre nom.
La fraude financière, en chiffres
GuideL’hameçonnage par secteur : qui est ciblé (en anglais) →
Comment SafeToOpen vous aide
Vos collaborateurs au moment du clic, et vos clients au-delà de votre périmètre.
Demandes de paiement qui passent l’authentification
Une facture en retard avec de nouvelles coordonnées bancaires, ou une demande de paiement qui se fait passer pour un dirigeant. SafeToOpen montre ce qui ne colle pas, et sur les postes Executive, l’Analyse approfondie lit la demande elle-même.
Hameçonnage aux identifiants
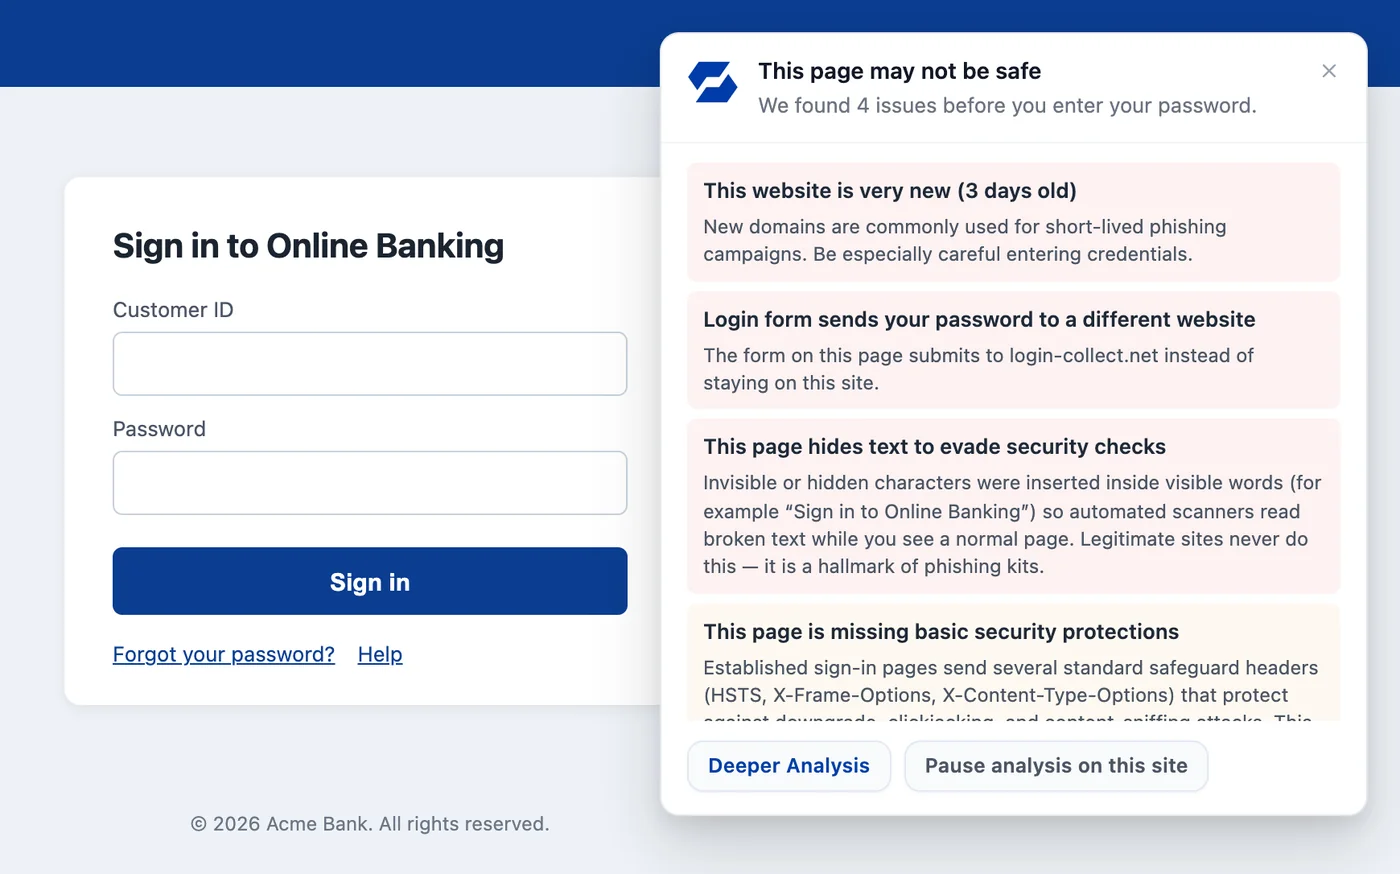
Les pages de connexion clonées de banques, de services de paiement et de Microsoft 365 sont reconnues à leur apparence, et l’avertissement s’affiche avant qu’un mot de passe soit saisi.
Données de carte et de compte
Paste Guard masque les numéros de carte au collage, sur l’appareil, et signale les coordonnées bancaires et les données personnelles avant leur envoi à un site web ou à un outil d’IA.
Des faux qui usurpent votre marque
La Protection de la marque et des clients repère les domaines sosies et les sites clonés à partir des URL de référence que votre propre serveur web enregistre déjà, et alerte votre équipe avec les preuves.
Vérifié, pas seulement affirmé
Pour aller plus loin
La compromission d’e-mails professionnels, expliquée
Comment elle fonctionne, qui elle cible, et comment protéger les personnes les plus exposées.
Lire (en anglais) → Protection de la marqueUsurpation de marque : les bases
Pourquoi les escrocs clonent votre marque, et comment fonctionnent les procédures de retrait.
Lire (en anglais) → EntrepriseL’hameçonnage par secteur : qui est ciblé
Finance, santé, juridique, éducation, commerce : ce que les attaquants veulent obtenir de chacun, et pourquoi les coûts varient.
Lire (en anglais) →Vos questions, nos réponses
Sur les postes Executive, quand un e-mail semble suspect, notre IA peut le lire et vous dire de quel type de fraude il s’agit, comme un faux PDG ou une fausse facture. Elle ne s’exécute que lorsque vous appuyez sur « Run deeper analysis » et donnez votre accord, et l’e-mail n’est ni conservé ni utilisé pour entraîner l’IA.
Oui. Defender et votre passerelle de messagerie bloquent ce qui est déjà connu comme malveillant. SafeToOpen ajoute une vérification au moment du clic, dans le navigateur et la boîte de réception, pour l’hameçonnage trop récent pour figurer sur la moindre liste.
Non. SafeToOpen ne collecte, ne stocke ni ne vend jamais de données de navigation. Il ne traite que le minimum nécessaire pour confirmer une menace et le supprime après analyse.
Voyez-le sur une fausse demande de paiement
Parlez-nous un peu de votre organisation et nous vous montrerons SafeToOpen dans le navigateur et la boîte de réception.