Stoppez la fausse boutique avant que vos clients ne la paient.
Les commerçants sont clonés pour escroquer leurs clients et visés par l’hameçonnage pour leurs données de paiement et les paiements à leurs fournisseurs. SafeToOpen vous aide à repérer les faux qui usurpent votre nom et protège vos propres collaborateurs au moment du clic.
La fraude aux achats, en chiffres
GuideL’hameçonnage par secteur : qui est ciblé (en anglais) →
Comment SafeToOpen vous aide
Repérez les faux qui usurpent votre nom, et protégez vos propres collaborateurs au moment du clic.
Domaines sosies et pages de paiement clonées
La Protection de la marque et des clients repère les typosquats et les sites clonés à partir des URL de référence que votre serveur web enregistre déjà, attribue un score à chacun et alerte votre équipe avec les preuves.
Des données de carte au mauvais endroit
Paste Guard masque les numéros de carte au collage, sur l’appareil, et signale les données personnelles avant leur envoi à un site web ou à un outil d’IA.
Factures fournisseurs et demandes de paiement
Un clic dans Outlook ou Gmail montre ce qui ne colle pas dans une demande de paiement, comme de nouvelles coordonnées bancaires envoyées depuis un domaine qui n’a que quelques jours.
Des clients qui savent faire la différence
Le Test anti-arnaque peut évaluer vos collaborateurs ou vos clients sur de vraies techniques d’arnaque, avec votre nom et vos couleurs sur le test.
Vérifié, pas seulement affirmé
Pour aller plus loin
Fausses boutiques en ligne et arnaques à l’achat
Offres trop belles, pages de paiement clonées et fausses boutiques : comment en repérer une avant de saisir votre carte.
Lire (en anglais) → ArnaquesArnaques du Black Friday et du Cyber Monday : comment acheter en toute sécurité
Fausses boutiques, pages de paiement clonées et SMS de bonnes affaires se multiplient chaque mois de novembre. Les vérifications qui les repèrent avant que vous ne payiez.
Lire (en anglais) → Protection de la marqueUsurpation de marque : les bases
Pourquoi les escrocs clonent votre marque, et comment fonctionnent les procédures de retrait.
Lire (en anglais) →Vos questions, nos réponses
Votre serveur web public enregistre déjà l’URL de référence de chaque visite. Quand une page d’hameçonnage à moitié construite pointe vers votre véritable page de connexion ou de paiement, son adresse apparaît dans ces journaux. La Protection de la marque et des clients transforme ce flux en alerte, avec les preuves dont votre équipe a besoin.
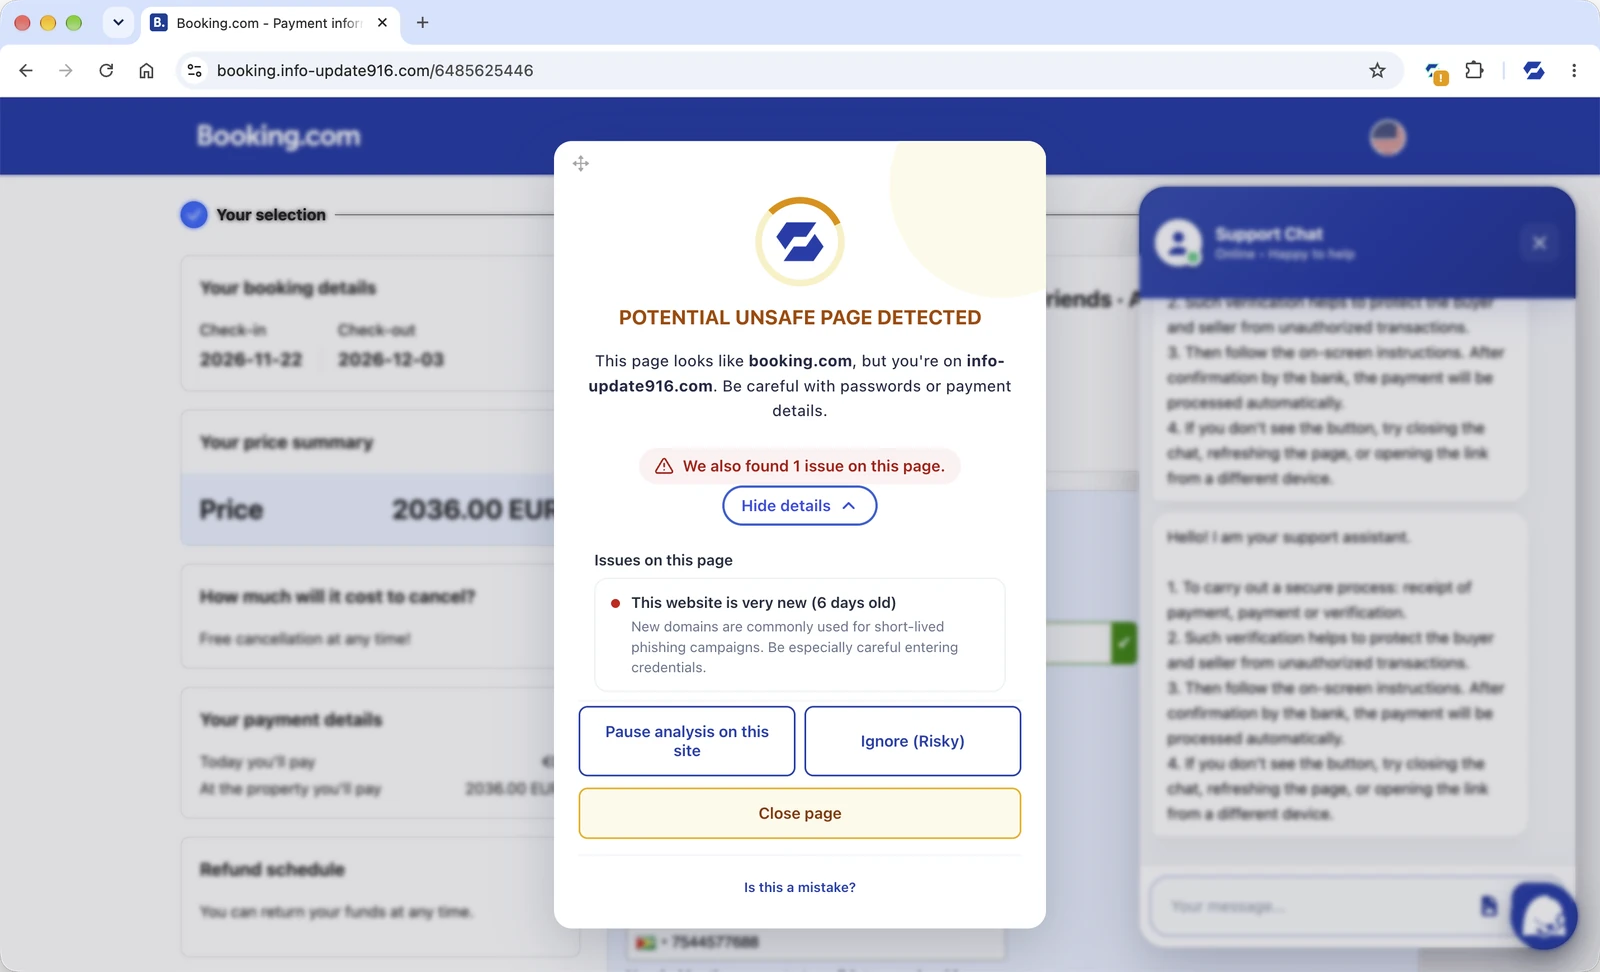
Les clients qui utilisent l’extension SafeToOpen gratuite sont avertis sur les fausses pages qui vous copient. Le Test anti-arnaque peut aussi évaluer vos clients, avec votre nom et vos couleurs sur le test.
Non. SafeToOpen ne collecte, ne stocke ni ne vend jamais de données de navigation. Il ne traite que le minimum nécessaire pour confirmer une menace et le supprime après analyse.
Voyez-le sur une page de paiement clonée
Parlez-nous un peu de votre entreprise et nous vous montrerons la Protection de la marque et des clients et SafeToOpen dans le navigateur.