Protégez les données des patients contre le clic qui les expose.
Le personnel de santé travaille vite, souvent sur des appareils partagés, avec des fournisseurs qu’il ne peut pas toujours vérifier. SafeToOpen vérifie chaque page et chaque e-mail à leur ouverture, et avertit avant qu’un mot de passe ou les données d’un patient ne soient divulgués.
Les violations de données dans la santé, en chiffres
GuideL’hameçonnage par secteur : qui est ciblé (en anglais) →
Comment SafeToOpen vous aide
Une couche de protection dans le navigateur et la boîte de réception, sans rien de nouveau à apprendre pour le personnel soignant.
Fausses pages de connexion
Des leurres qui se font passer pour le service informatique, un assureur ou un fournisseur mènent vers des pages de connexion clonées de Microsoft 365 et de portails. VisionAI reconnaît l’usurpation à partir de la page elle-même, même quand le site n’existe que depuis quelques heures.
Des données de patients au mauvais endroit
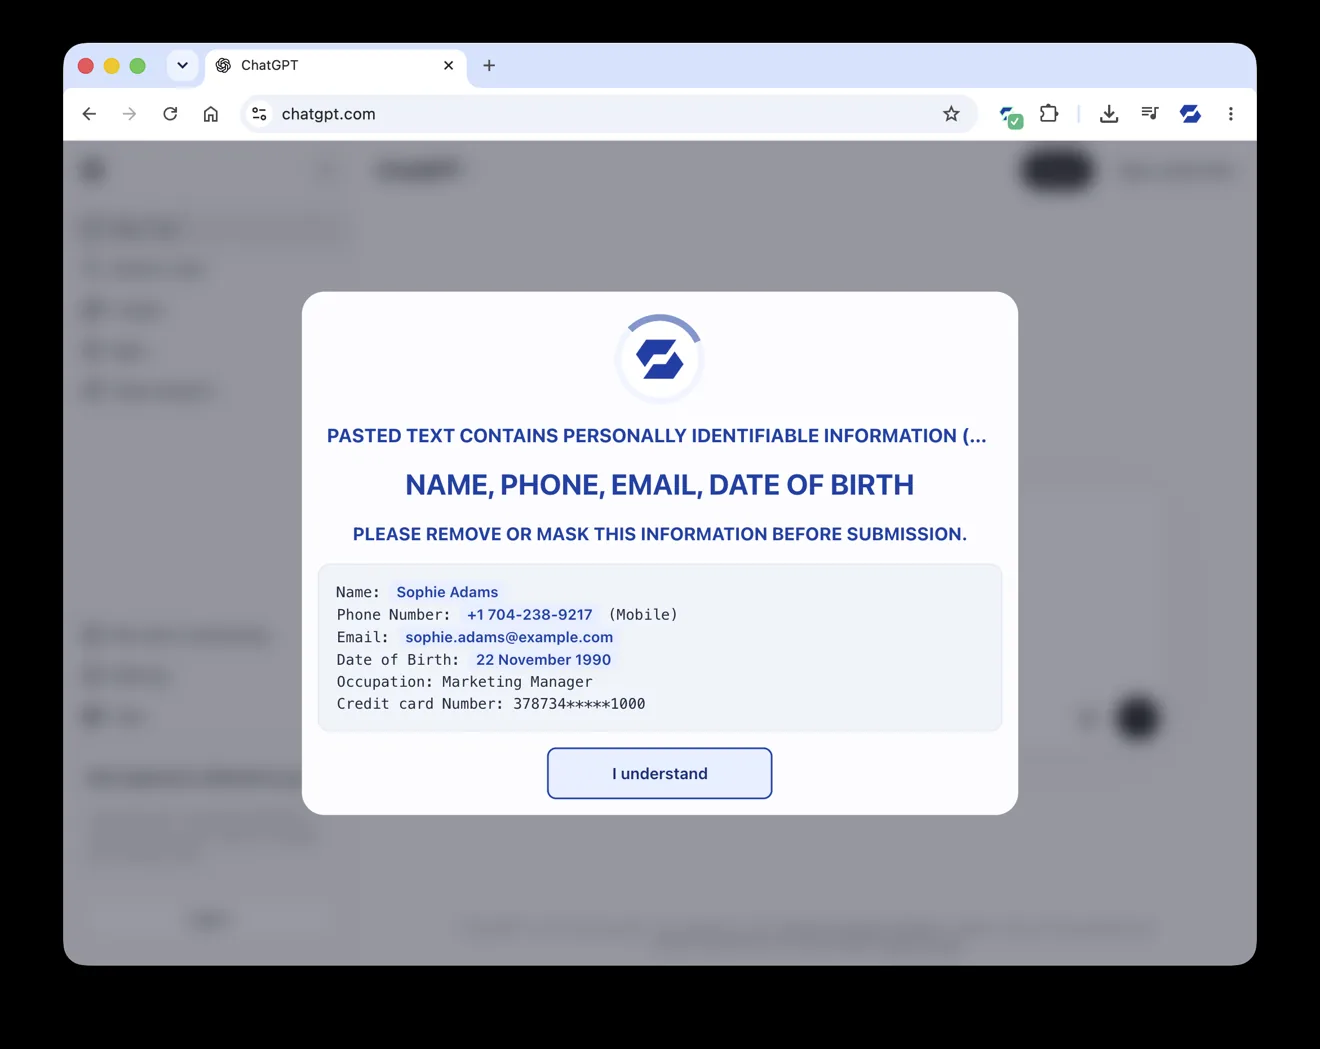
Paste Guard avertit dès que des noms, des numéros d’identification ou d’autres données personnelles sont collés, saisis ou téléversés dans un site web ou un outil d’IA, avant tout envoi.
E-mails de fournisseurs et factures
Un clic dans Outlook ou Gmail lance jusqu’à 71 vérifications sur l’expéditeur, les liens, les QR codes et les pièces jointes, et donne une réponse claire, avec les raisons.
Une sensibilisation mesurable
Le Test anti-arnaque évalue la façon dont vos collaborateurs font face à de vraies techniques d’arnaque, par e-mail, SMS, téléphone et QR code, et vous montre où se trouvent les failles.
Vérifié, pas seulement affirmé
Pour aller plus loin
L’hameçonnage par secteur : qui est ciblé
Finance, santé, juridique, éducation, commerce : ce que les attaquants veulent obtenir de chacun, et pourquoi les coûts varient.
Lire (en anglais) → Guide pratiqueComment repérer une fausse page de connexion
Les vérifications qui trahissent une fausse page de connexion.
Lire (en anglais) → DécryptageLa MFA arrête-t-elle l’hameçonnage ?
Comment les kits d’interception (adversary-in-the-middle) s’emparent de la session après la MFA, et ce qui les arrête.
Lire (en anglais) →Vos questions, nos réponses
Non. SafeToOpen ne collecte, ne stocke ni ne vend jamais de données de navigation. Il ne traite que le minimum nécessaire pour confirmer une menace et le supprime après analyse. Paste Guard détecte les données de carte de paiement sur l’appareil lui-même.
Avec Business Plus, votre administrateur installe la Sécurité du navigateur sur chaque ordinateur depuis un seul endroit. La Sécurité de la messagerie s’ajoute depuis le centre d’administration Microsoft 365 ou le Google Workspace Marketplace en moins de cinq minutes, sans changement de flux de messagerie.
Non. Il fonctionne à leurs côtés. Ces outils bloquent ce qui est déjà connu comme malveillant ; SafeToOpen juge la page ou l’e-mail lui-même au moment du clic, et détecte donc aussi l’hameçonnage tout récent.
Voyez-le sur une fausse page de connexion
Parlez-nous un peu de votre organisation et nous vous montrerons SafeToOpen dans le navigateur et la boîte de réception.