Microsoft protège la boîte de réception. SafeToOpen protège le clic.

Le phishing tout récent passe les filtres e-mail parce que personne ne l’a encore vu. SafeToOpen vérifie la page dès son chargement et la bloque avant toute saisie de mot de passe.

Console de gestion centralisée Postes Plus + Executive mixtes Intégration SIEM / SOAR Conçu pour Microsoft 365 et Google Workspace · fonctionne aux côtés de Defender et Proofpoint
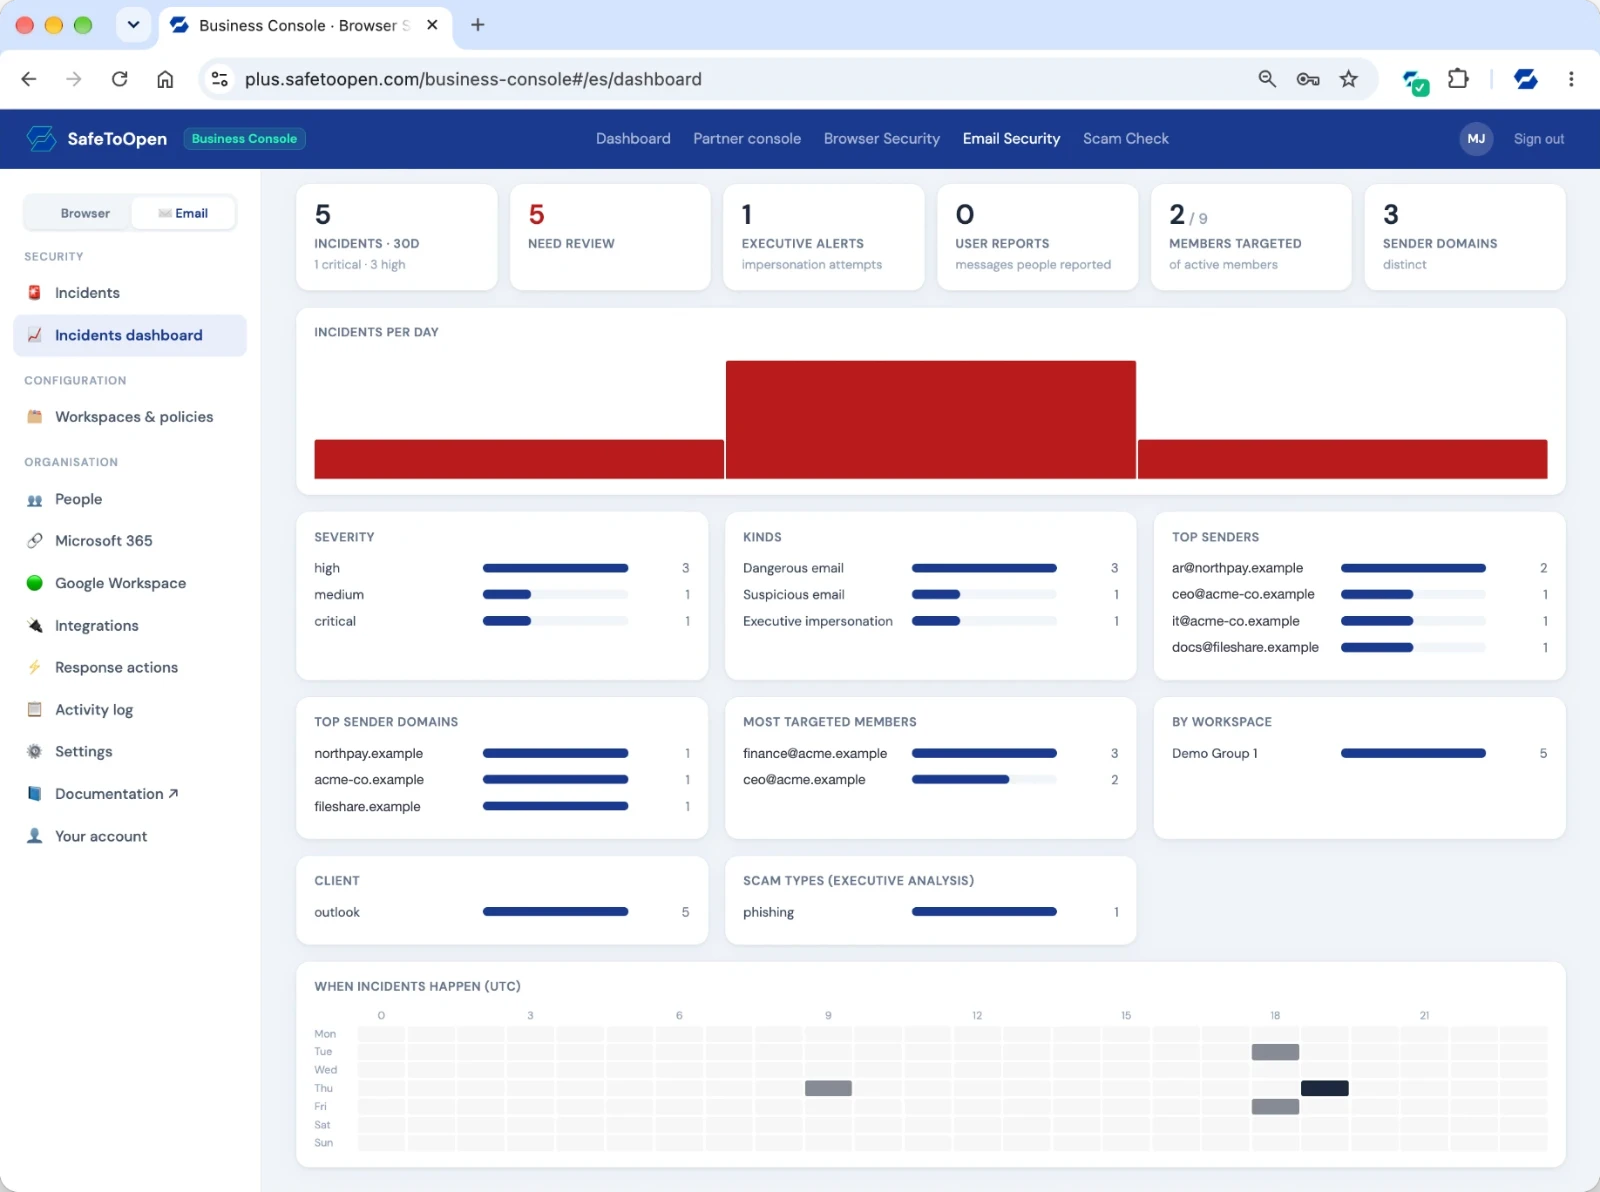
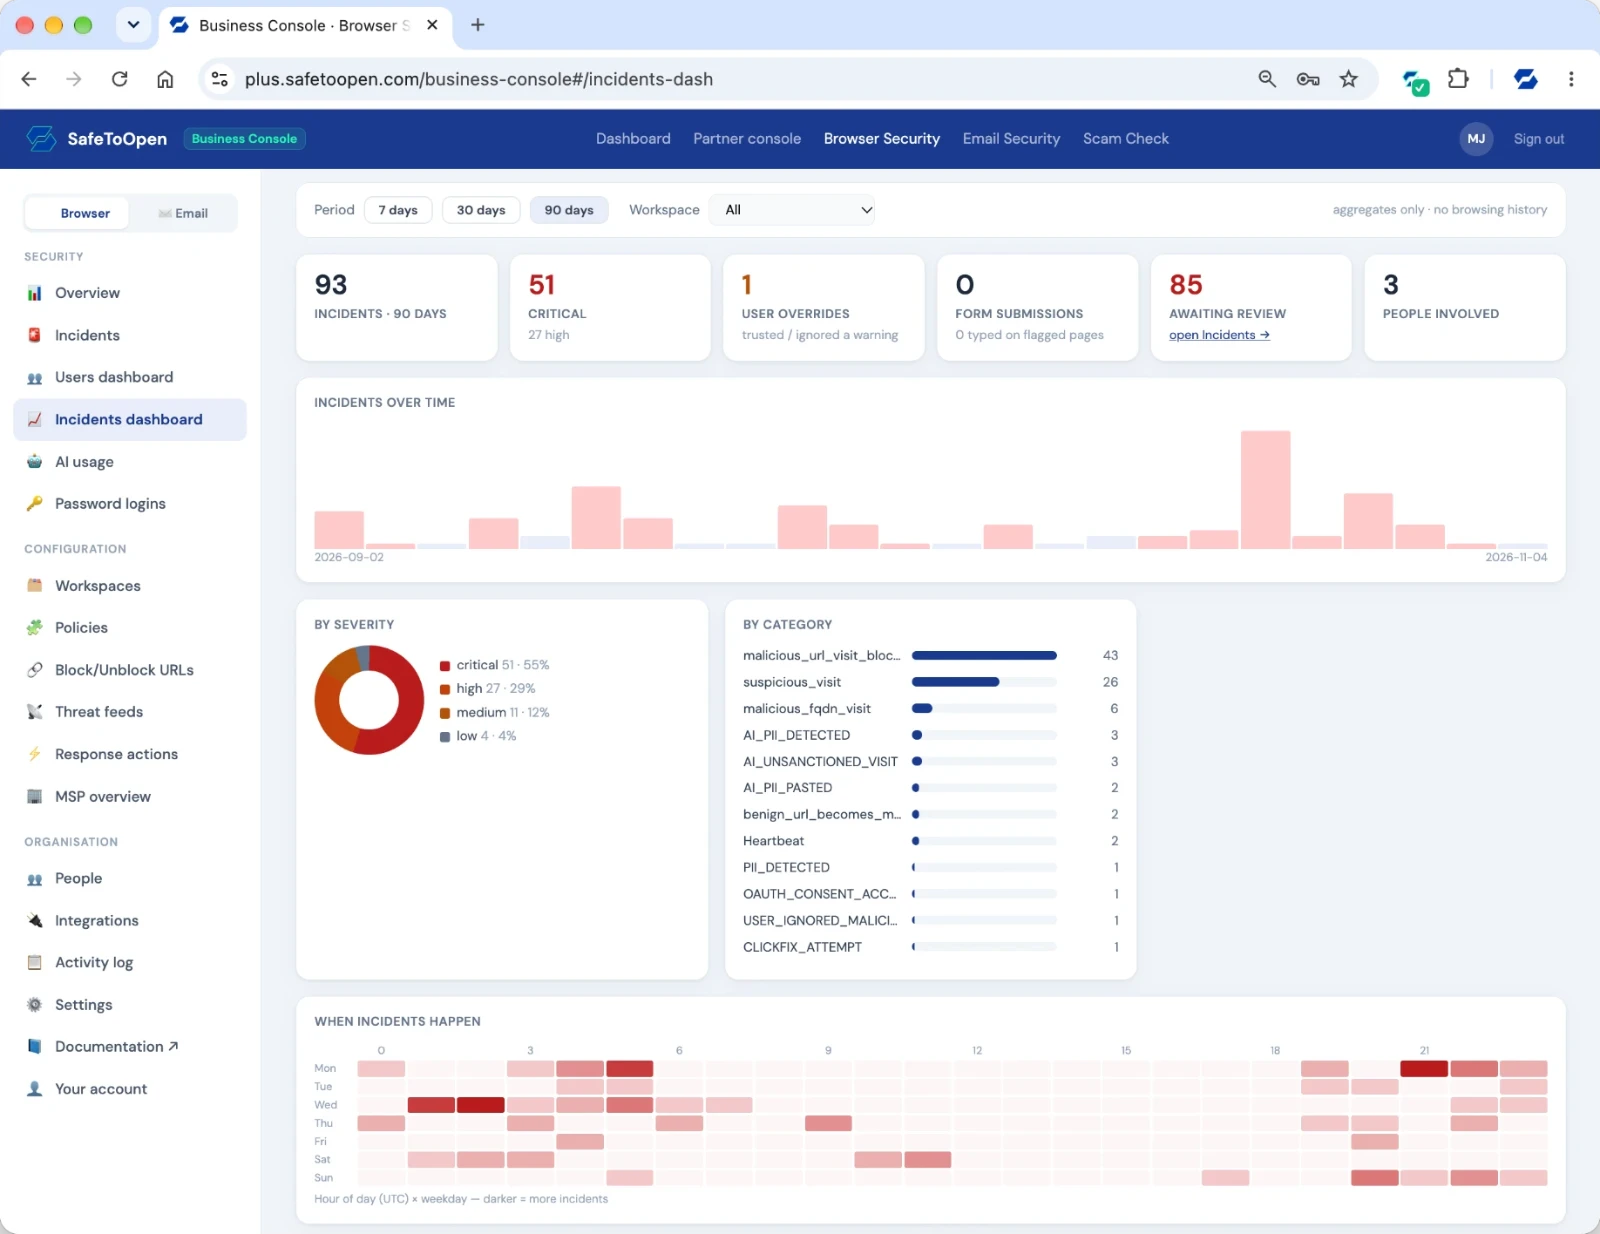
Console Business SafeToOpen : incidents par gravité et par catégorie, et moments où ils surviennent.

Conçu pour les secteurs où le phishing frappe le plus fort — Santé · Universités · Administrations publiques · Construction · Industrie · Services professionnels · Cabinets d’avocats · Assurance · Banque

Votre SafeToOpen : six produits

Les menaces atteignent votre organisation par la boîte de réception, le navigateur et en usurpant votre marque auprès de vos clients — et vous pouvez intégrer la même détection dans vos propres systèmes. Les équipes des grandes entreprises et des administrations bénéficient des quatre, propulsés par un seul moteur zero-day en temps réel — plus le Test anti-arnaque pour mesurer vos collaborateurs et LogLens pour tirer le meilleur parti de votre SIEM.

Protège la boîte de réception

Protège la boîte de réception

Vérifiez tout e-mail suspect dans Outlook et Gmail en un clic — indices de confiance, vérification des pièces jointes et des liens, et Analyse approfondie pour le BEC et les attaques ciblées.

Maintenant sur le Google Workspace Marketplace

Découvrir
Protège le navigateur

Protège le navigateur

Attrape les pages d'hameçonnage jamais vues dès leur chargement — plus le blocage des malwares et des sites malveillants, et des garde-fous qui empêchent le collage de données sensibles. Fonctionne aussi bien sur ordinateur que sur mobile, y compris Microsoft Edge sur Android — installé et enregistré exactement comme sur ordinateur.

Découvrir

Test de sensibilisation à la cybersécurité

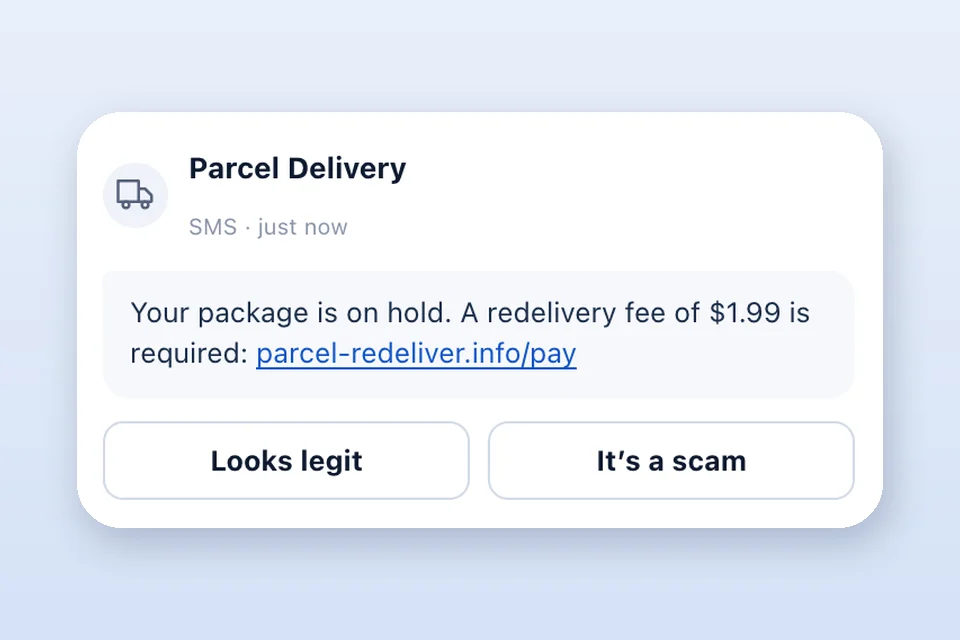
Une question du Test anti-arnaque : un SMS de livraison de colis, avec le choix « Ça a l’air vrai » ou « C’est une arnaque ».

Test de sensibilisation à la cybersécurité

Un test court, chronométré et à vos couleurs, construit à partir de vraies techniques d’arnaque, montre qui se laisserait prendre à une arnaque, avec un score personne par personne sur l’e-mail, le SMS, le téléphone et le QR code. Personne n’est trompé, et la première campagne est gratuite.

Découvrir

Tire davantage de votre SIEM

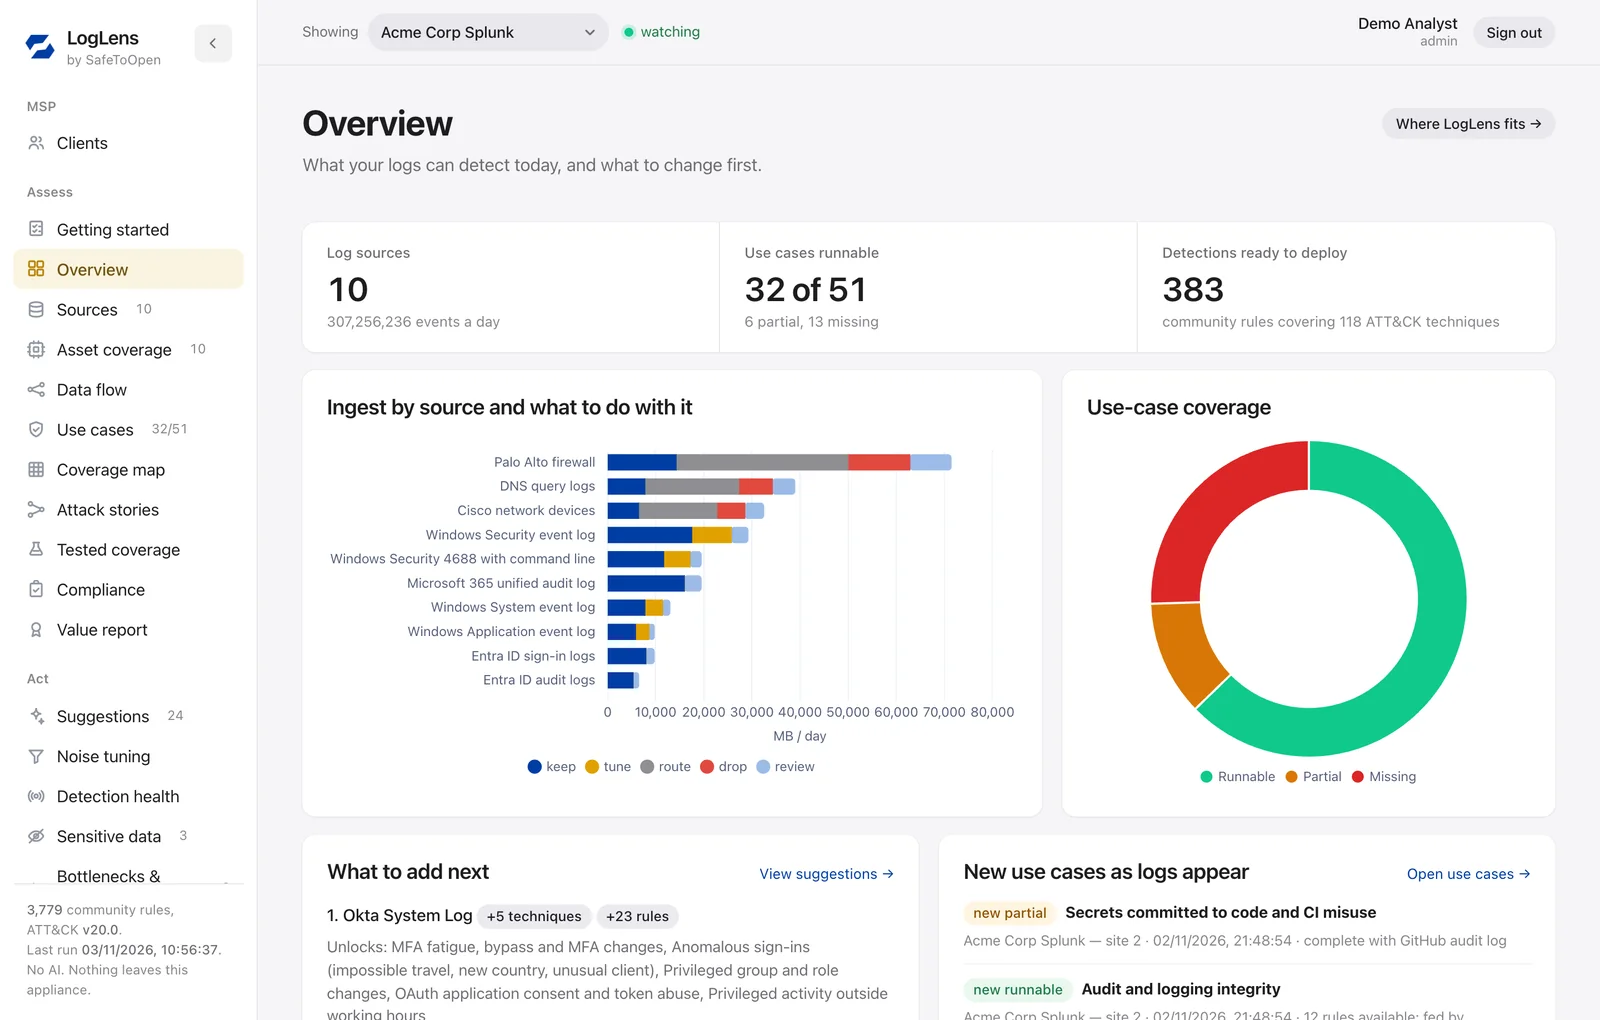
La vue d’ensemble de LogLens : ce que vos journaux peuvent détecter aujourd’hui, le volume que chaque source envoie par jour et la source à ajouter ensuite.

Tire davantage de votre SIEM

Met en correspondance les journaux de votre SIEM avec MITRE ATT&CK, montre l’ingestion qu’aucune détection n’utilise, et déploie des détections vérifiées dans votre SIEM et des playbooks de réponse dans votre SOAR. Aucune IA, et fonctionnement possible hors ligne sur site.

Découvrir

Protège vos clients

Protège vos clients

Détecte les sites et e-mails qui usurpent votre marque et les signale — pour que les arnaques visant vos clients soient signalées rapidement.

Découvrir

S'intègre à vos systèmes

S'intègre à vos systèmes

Intégrez le même moteur de détection en temps réel à vos propres produits, portails et flux de sécurité automatisés.

Découvrir

Les quatre produits de protection partagent un seul moteur et une seule console — déployez ce dont vous avez besoin, gérez le tout ensemble. Vous dirigez une équipe de sécurité ? Lisez l’aperçu des fonctionnalités et de la protection des données de Sécurité du navigateur →. Voir les forfaits →

Quatre produits relèvent de la détection. Celui-ci relève de la mesure.

Vos outils de sécurité vous disent ce qu’ils ont bloqué. Ils ne vous disent pas ce que feraient vos collaborateurs face à ce qui passe au travers — et aucun logiciel n’attrape tout. Le Test anti-arnaque envoie un test court, chronométré et à vos couleurs, construit à partir de techniques réelles observées entre 2024 et 2026, et le note personne par personne et équipe par équipe : le chiffre que vous présentez à un conseil d’administration, et le point de référence auquel vous vous remesurerez après un déploiement ou un incident.

  • Mode anonymeAucune adresse n’est conservée — voyez la forme du risque sans nommer personne.
  • Analyse du temps de réponseDistingue ceux qui lisent de ceux qui devinent.
  • Export des scoresPour votre auditeur, votre assureur ou votre conseil d’administration.

Pour votre revue de sécurité — avant même que vous ne demandiez.

Certifié ISO/IEC 27001:2022 et testé par intrusion de façon indépendante. Livre blanc sécurité, traitement des données, transparence IA, registre des sous-traitants et SLA sont publiés dans notre Trust Center ; le dossier complet (SoA, synthèse de pentest, CAIQ) est disponible sous NDA sous un jour ouvré. Visiter le Trust Center →

Ne nous croyez pas sur parole. Essayez.

Trois façons de voir SafeToOpen à l’œuvre, avant de parler à qui que ce soit.

Vérifier un lien suspect

Collez n’importe quel lien et obtenez un verdict en quelques secondes. Sans inscription, et rien ne s’ouvre sur votre appareil.

Voyez qui, dans votre équipe, cliquerait

Lancez gratuitement votre première campagne de test anti-arnaque et obtenez un vrai tableau de résultats pour votre équipe.

Protégez votre équipe avec un essai gratuit

Déployez-le auprès de votre équipe sans carte bancaire, et annulez à tout moment.

Regardez la protection à l'œuvre

SafeToOpen attrape les menaces zero-day aux deux endroits par lesquels elles atteignent vos collaborateurs. Choisissez une couche pour voir comment.

L'hameçonnage que vos autres couches ratent

Un e-mail d'hameçonnage zero-day franchit chaque contrôle fondé sur la réputation — passerelle, formation, filtre web — parce qu'aucun ne l'a déjà vu. SafeToOpen analyse la page en direct dans le navigateur et la bloque là où ça compte.

Une détection devient la protection de tous

Dès que SafeToOpen bloque une page, cela ne s'arrête pas au navigateur. La menace est transformée en un signal qui protège l'utilisateur, votre équipe de sécurité et la communauté au sens large.

La couche qui manque à votre dispositif

des violations impliquent le facteur humain
60%
Un clic, une réponse, une erreur. SafeToOpen ajoute la détection à cet instant précis. Source : Verizon 2025 DBIR.
Temps moyen de blocage
0.3s
Une menace est détectée avant qu'un employé ne puisse agir. Source : SafeToOpen.
Couverture
0-day
Des attaques jamais vues, pas seulement des listes de menaces connues.
Marques reconnues
40 000+
VisionAI est entraîné à détecter l'hameçonnage qui usurpe ces marques. Source : SafeToOpen.

Chaque menace par e-mail, en une seule vue

Voyez les incidents, les personnes ciblées et les expéditeurs à l’origine des attaques, pour toutes les boîtes de réception.

Affiché avec des données de test.

Console Business SafeToOpen : tableau de bord de la sécurité de la messagerie avec incidents, personnes ciblées et principaux expéditeurs.

Tout ce dont les équipes informatiques et de sécurité ont besoin

Une seule couche de sécurité du navigateur qui bloque les menaces entrantes — hameçonnage et malware — et empêche les données sensibles de sortir.

Détection zero-day en temps réel

  • Attrape les pages d'hameçonnage jamais vues
  • Analyse la page elle-même — aucune liste de blocage à attendre
  • Fonctionne dans le navigateur et la boîte de réception

Blocage des malwares et des sites malveillants

  • Liste de blocage des sites connus comme dangereux, mise à jour chaque minute
  • Stoppe les malwares et les domaines malveillants connus
  • En couche avec la détection zero-day en temps réel

Garde-fous pour les données sensibles

  • Avertit les utilisateurs quand des PII, des identifiants ou des données de carte sont collés
  • Aide à prévenir les fuites vers les formulaires web et les outils d'IA générative
  • Signale les événements à votre administrateur et à votre SOC

Protection Executive

  • Analyse approfondie pour le BEC et les attaques ciblées
  • Vérification de l'expéditeur et du style d'écriture
  • Alertes d'usurpation et de sosies

Gestion centralisée

  • Déploiement et politique à l'échelle de l'organisation
  • Postes Plus + Executive mixtes
  • Rapports d'utilisation et de menaces

S'intègre à votre dispositif

  • Flux de menaces et analyse des journaux
  • Intégration SIEM / SOAR
  • API développeur

Les menaces que vos outils actuels ratent

Les passerelles et les filtres attendent qu'une menace soit connue. SafeToOpen la juge dès qu'elle apparaît, au moment du clic.

Une analyste sécurité examine des alertes sur deux écrans.
FonctionnalitéSafeToOpenPasserelle e-mail (Proofpoint, Mimecast) · Defender · filtre web
Attrape l'hameçonnage zero-day
Protège au moment du clic, dans le navigateur
Vérifie les e-mails dans Outlook et GmailPartiel
Analyse approfondie pour le BEC / les dirigeantsPartiel
Aucune donnée de navigation collectée ni vendue
Intégration SIEM / SOARVariable

Voyez comment vos équipes utilisent l’IA

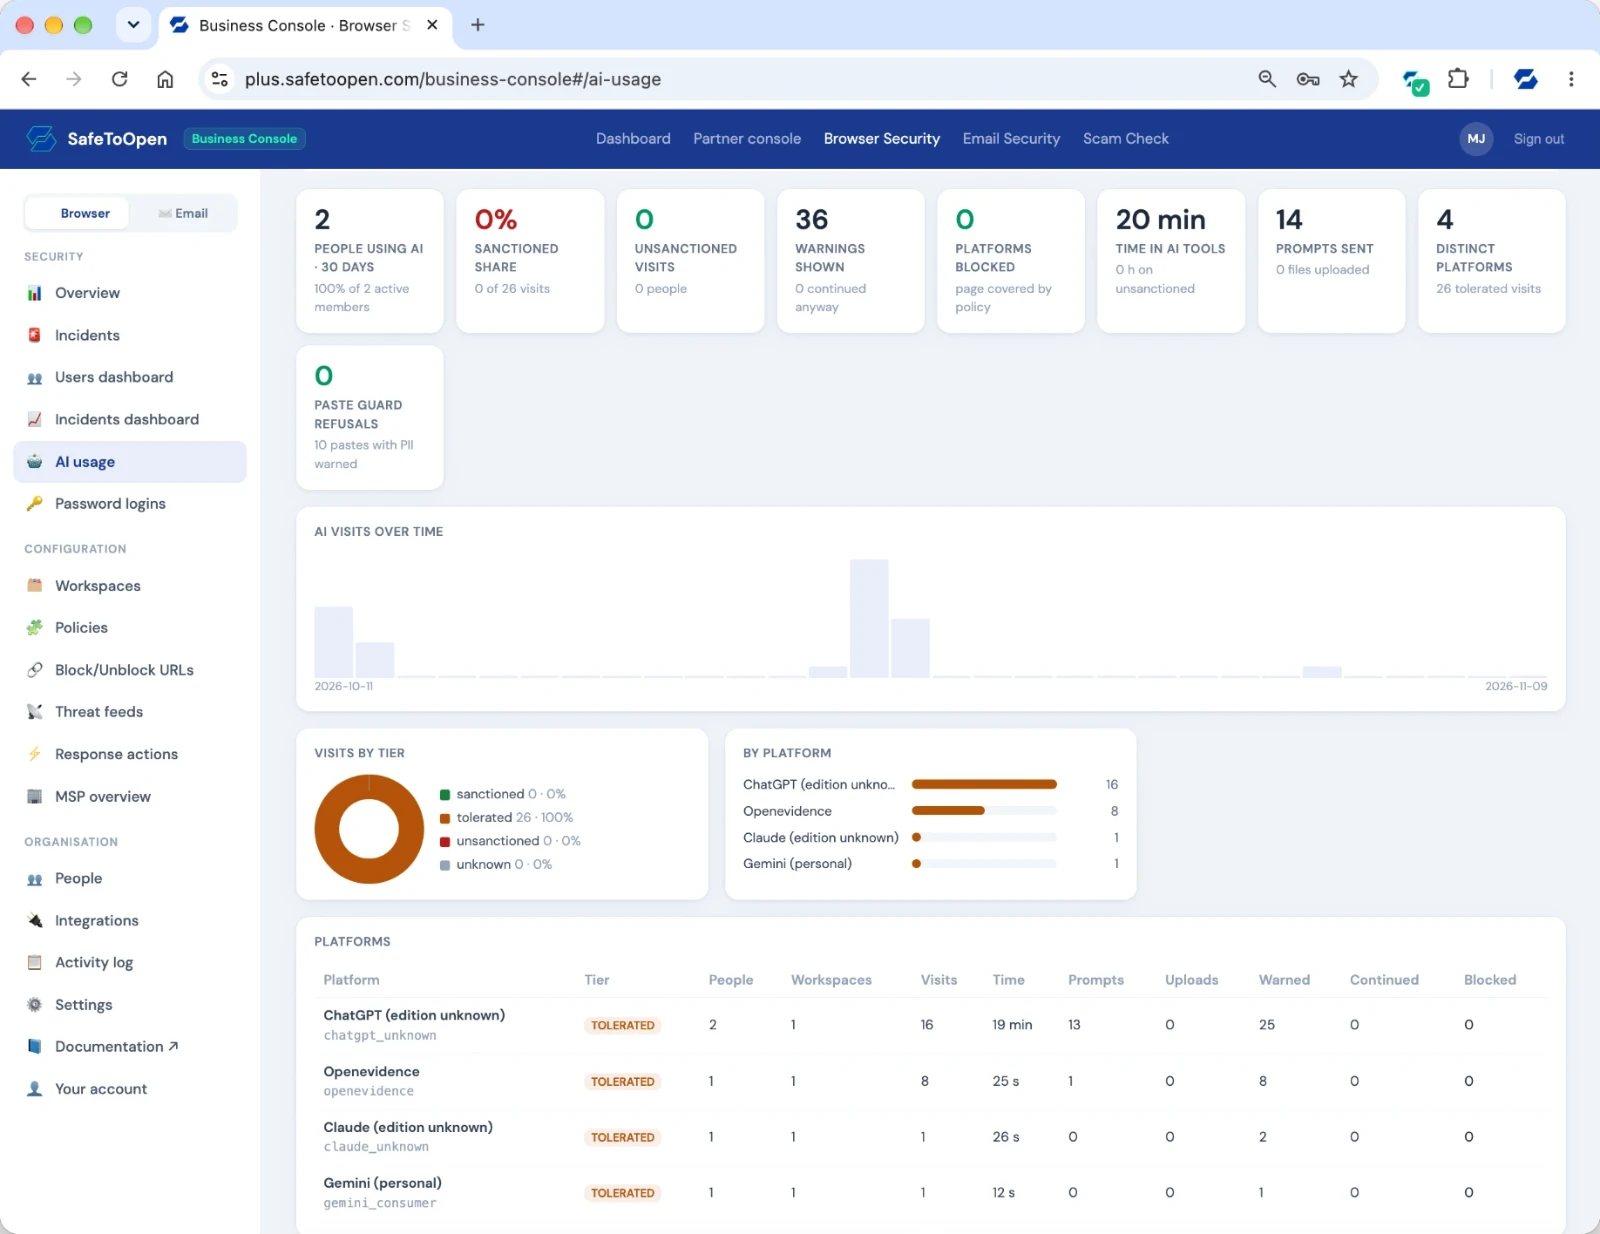
Quels outils d’IA sont utilisés, par combien de personnes, et ce qui a été signalé ou bloqué.

Affiché avec des données de test.

Console Business SafeToOpen : usage de l’IA par plateforme, avec avertissements et visites bloquées.

Défendez le projet auprès de votre équipe

Des présentations PowerPoint modifiables, en anglais, pour présenter SafeToOpen à la direction, à l’IT et à la sécurité — avec le discours et les sources dans les notes de l’orateur, une démonstration commentée et un projet pilote proposé.

Présentation Sécurité du navigateur

Protection contre l’hameçonnage au moment du risque : fonctionnement de la détection, ce que voient les utilisateurs, déploiement, réponse aux incidents, confidentialité et pilote de deux semaines.

PowerPoint en anglais · 14 diapositives · 1,5 Mo →

Présentation Sécurité de la messagerie

Compromission de la messagerie en entreprise (BEC), vérification dans Outlook et Gmail, jusqu’à 71 contrôles, choix de l’offre, traitement des données et pilote pour les personnes les plus exposées.

PowerPoint en anglais · 13 diapositives · 1,6 Mo →

Présentation Test anti-arnaque

Mesurer la vigilance face aux arnaques avec une évaluation ouverte et chronométrée : les preuves, un exercice en direct, la configuration de la campagne, la confidentialité et une première campagne.

PowerPoint en anglais · 14 diapositives · 0,5 Mo →

Ajoutez le nom de votre organisation sur la couverture et présentez. Vous êtes un fournisseur de services gérés ? Voir les présentations clients →

Réservez une démo de 30 minutes

Nous montrerons la détection zero-day en temps réel sur des exemples réels, présenterons la gestion centralisée et adapterons SafeToOpen à votre environnement.

Questions des équipes informatiques et de sécurité

Via une console de gestion centralisée. Les administrateurs déploient l'extension de navigateur et la sécurité de la messagerie dans toute l'organisation, attribuent des postes Plus ou Executive à chaque personne, définissent des politiques et consultent les rapports.

Oui. Les forfaits Business et entreprise prennent en charge les flux de menaces, l'analyse des journaux et l'intégration SIEM / SOAR, pour que les détections alimentent vos opérations de sécurité existantes.

Oui. Les postes Executive ajoutent l'Analyse approfondie pour les attaques ciblées et la compromission d'e-mails professionnels, la vérification de l'expéditeur et du style d'écriture, et les alertes d'usurpation. Business Plus vous permet de combiner des postes Plus et Executive au sein d'une même organisation.

SafeToOpen privilégie la confidentialité et est conforme au RGPD, sans collecte ni vente de données de navigation, ce qui convient aux environnements publics et réglementés. Contactez-nous pour discuter d'exigences de conformité spécifiques.