받은편지함을 보호합니다
받은편지함을 보호합니다
Outlook과 Gmail에서 의심스러운 이메일을 한 번의 클릭으로 검증하세요 — 신뢰 점수, 첨부 파일 및 링크 검사, 그리고 BEC와 표적형 공격을 위한 심층 분석.
이제 Google Workspace Marketplace에서
살펴보기피싱 피해가 가장 큰 산업을 위해 설계 — 의료 · 대학 · 정부 · 건설 · 제조 · 전문 서비스 · 로펌 · 보험 · 은행
위협은 받은편지함, 브라우저, 그리고 고객에게 브랜드를 사칭하는 방식으로 조직에 도달합니다 — 또한 동일한 탐지를 자체 시스템에 통합할 수 있습니다. 대기업 및 공공기관 팀은 하나의 실시간 제로데이 엔진으로 구동되는 네 가지 제품을 모두 받습니다 — 여기에 직원을 측정하는 스캠 판별 테스트와 SIEM을 최대한 활용하게 해 주는 LogLens도 함께 받습니다.
받은편지함을 보호합니다
받은편지함을 보호합니다
Outlook과 Gmail에서 의심스러운 이메일을 한 번의 클릭으로 검증하세요 — 신뢰 점수, 첨부 파일 및 링크 검사, 그리고 BEC와 표적형 공격을 위한 심층 분석.
이제 Google Workspace Marketplace에서
살펴보기브라우저를 보호합니다
브라우저를 보호합니다
한 번도 본 적 없는 피싱 페이지를 로드되는 순간 잡아냅니다 — 악성코드 및 악성 사이트 차단, 그리고 민감한 데이터가 붙여넣어져 나가는 것을 막는 가드레일까지. 데스크톱과 모바일 모두에서 작동하며, 데스크톱과 똑같이 설치·등록하는 Android의 Microsoft Edge를 포함합니다.
살펴보기보안 인식 테스트
보안 인식 테스트
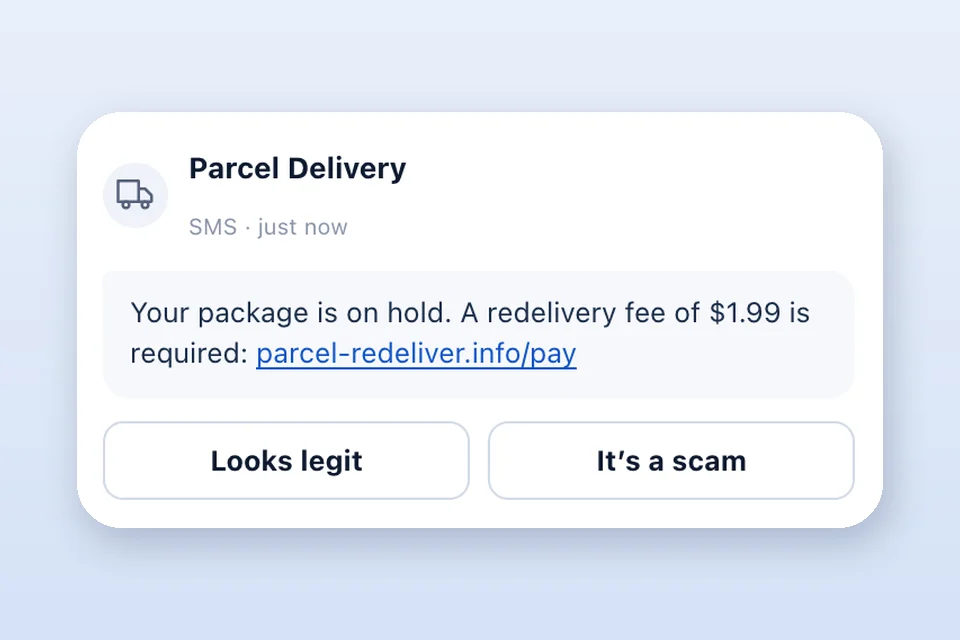
실제 사기 기법으로 만든 짧은 시간 제한 테스트를 여러분의 브랜드로 제공하고, 이메일, 문자, 전화, QR 전반에서 사람마다 따로 채점해 누가 사기에 걸려들지 보여 줍니다. 누구도 속이지 않으며, 첫 캠페인은 무료입니다.
살펴보기SIEM을 더 잘 활용하게 합니다
SIEM을 더 잘 활용하게 합니다
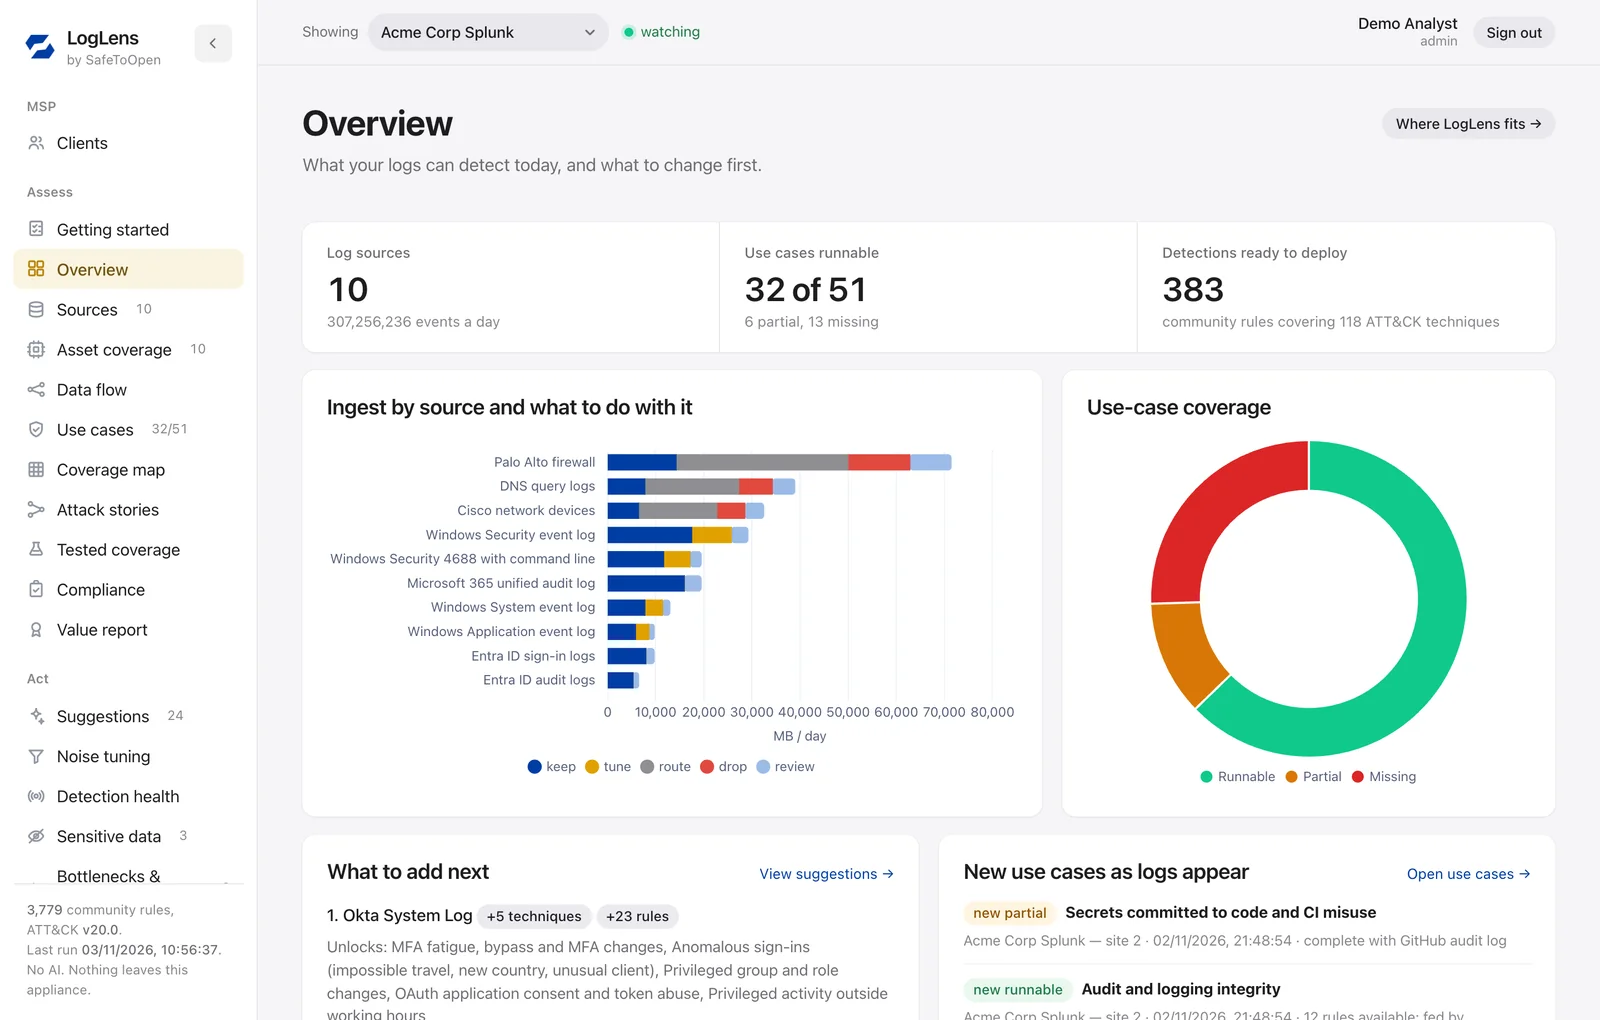
SIEM의 로그를 MITRE ATT&CK에 매핑하고, 어떤 탐지 규칙도 사용하지 않는 수집량을 보여 주며, 검토를 거친 탐지 규칙은 SIEM에, 대응 플레이북은 SOAR에 배포합니다. AI를 사용하지 않으며, 온프레미스에서는 오프라인으로 실행할 수 있습니다.
살펴보기고객을 보호합니다
시스템에 통합됩니다
네 가지 보호 제품은 하나의 엔진과 하나의 콘솔을 공유합니다 — 필요한 것을 배포하고, 함께 관리하세요. 보안팀을 운영하시나요? 브라우저 보안 기능 및 데이터 보호 개요 →를 읽어보세요. 요금제 보기 →
지금의 보안 체계는 무엇을 막았는지 알려줍니다. 하지만 그 그물을 빠져나간 것 앞에서 직원들이 어떻게 행동할지는 알려주지 못합니다 — 그리고 모든 것을 잡아내는 소프트웨어는 없습니다. 스캠 판별 테스트는 2024년부터 2026년 사이에 실제로 관측된 기법으로 만든 짧은 시간 제한 테스트를 여러분의 브랜드로 발송하고, 사람별로 그리고 팀별로 채점합니다. 이사회 앞에 내놓을 수 있는 숫자이자, 배포나 사고 이후 다시 측정할 기준선입니다.
ISO/IEC 27001:2022 인증을 받았으며 독립적인 침투 테스트를 거쳤습니다. 보안 백서, 데이터 처리 안내, AI 투명성, 하수급 처리자 목록, SLA가 Trust Center에 공개되어 있으며, 전체 검토 패키지(SoA·침투 테스트 요약·CAIQ)는 NDA 체결 시 영업일 기준 1일 내 제공됩니다. Trust Center 방문 →
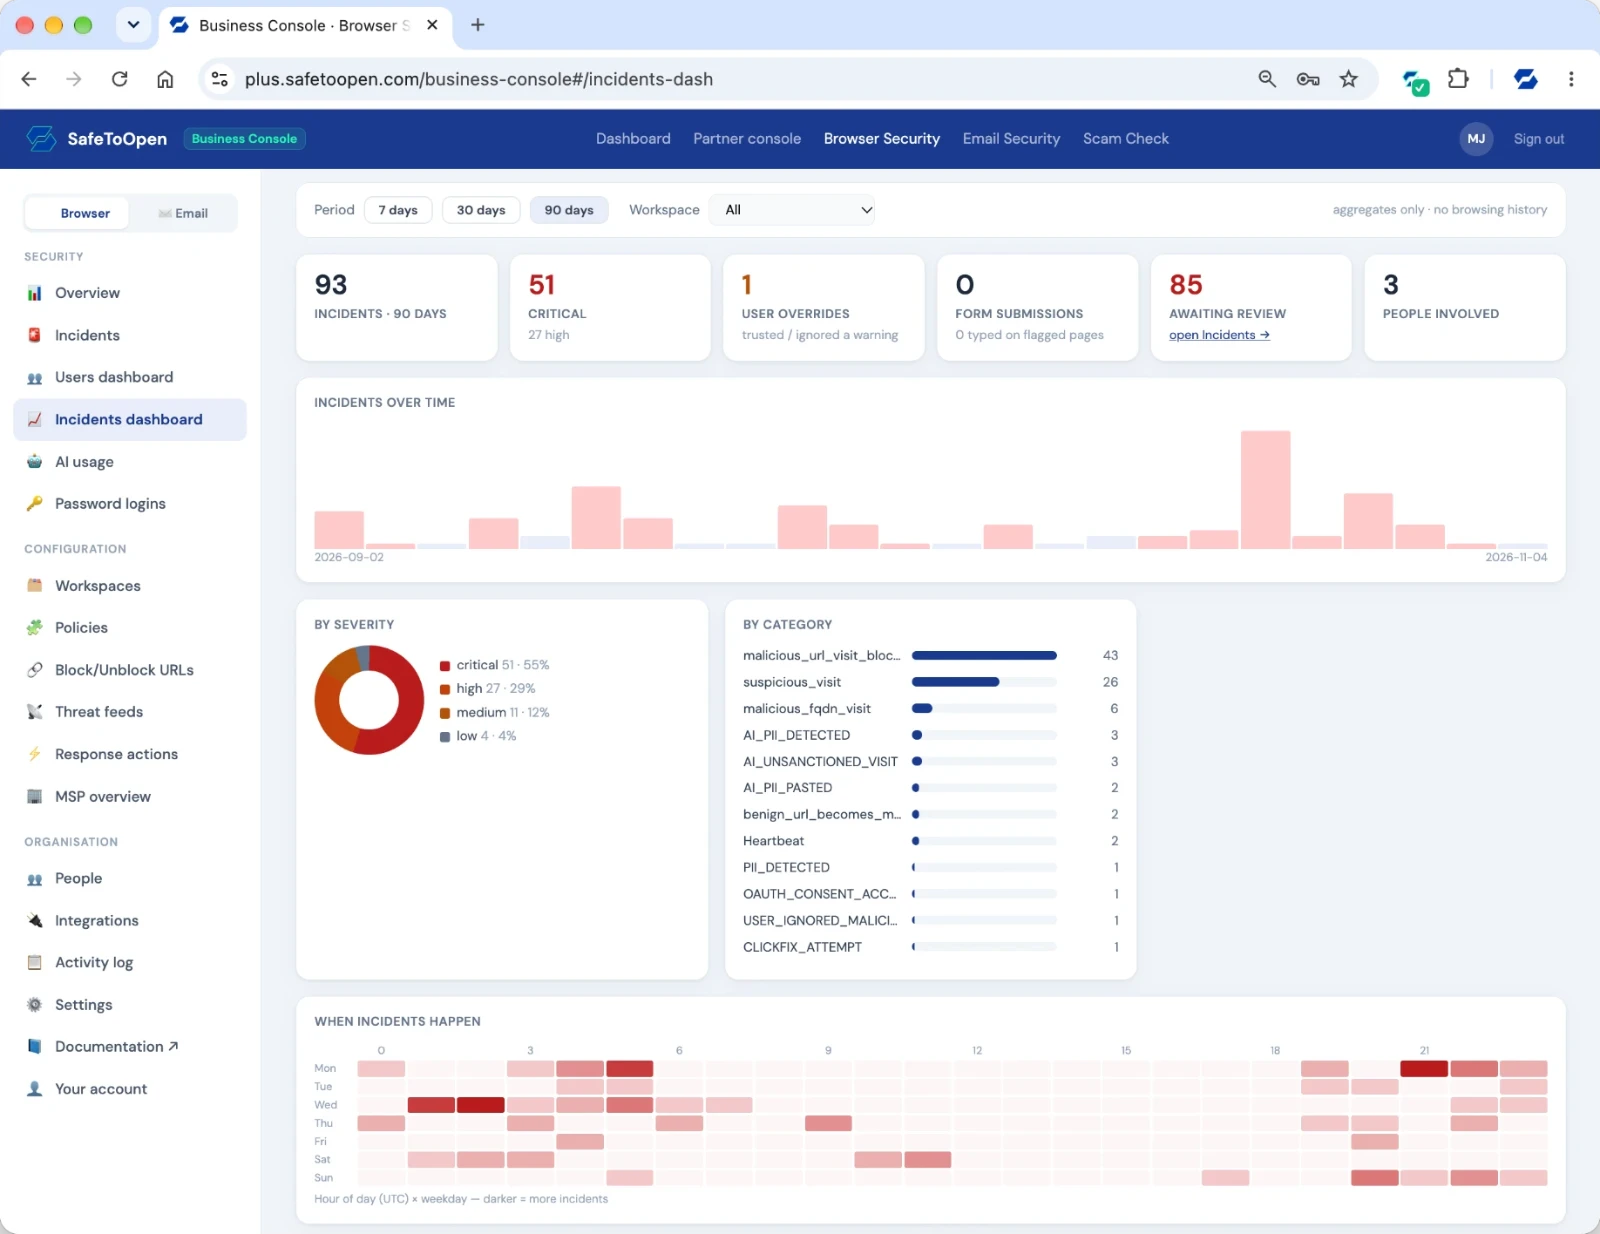
SafeToOpen은 위협이 직원에게 도달하는 두 곳에서 제로데이 위협을 잡아냅니다. 계층을 선택해 그 방법을 확인하세요.
제로데이 피싱 이메일은 모든 평판 기반 통제 — 게이트웨이, 교육, 웹 필터 — 를 통과합니다. 어느 것도 그것을 본 적이 없기 때문이죠. SafeToOpen은 브라우저에서 페이지를 실시간으로 검사해, 중요한 바로 그 지점에서 차단합니다.
SafeToOpen이 페이지를 차단하는 순간, 그것은 브라우저에서 멈추지 않습니다. 위협은 사용자, 보안팀, 그리고 더 넓은 커뮤니티를 보호하는 신호로 바뀝니다.
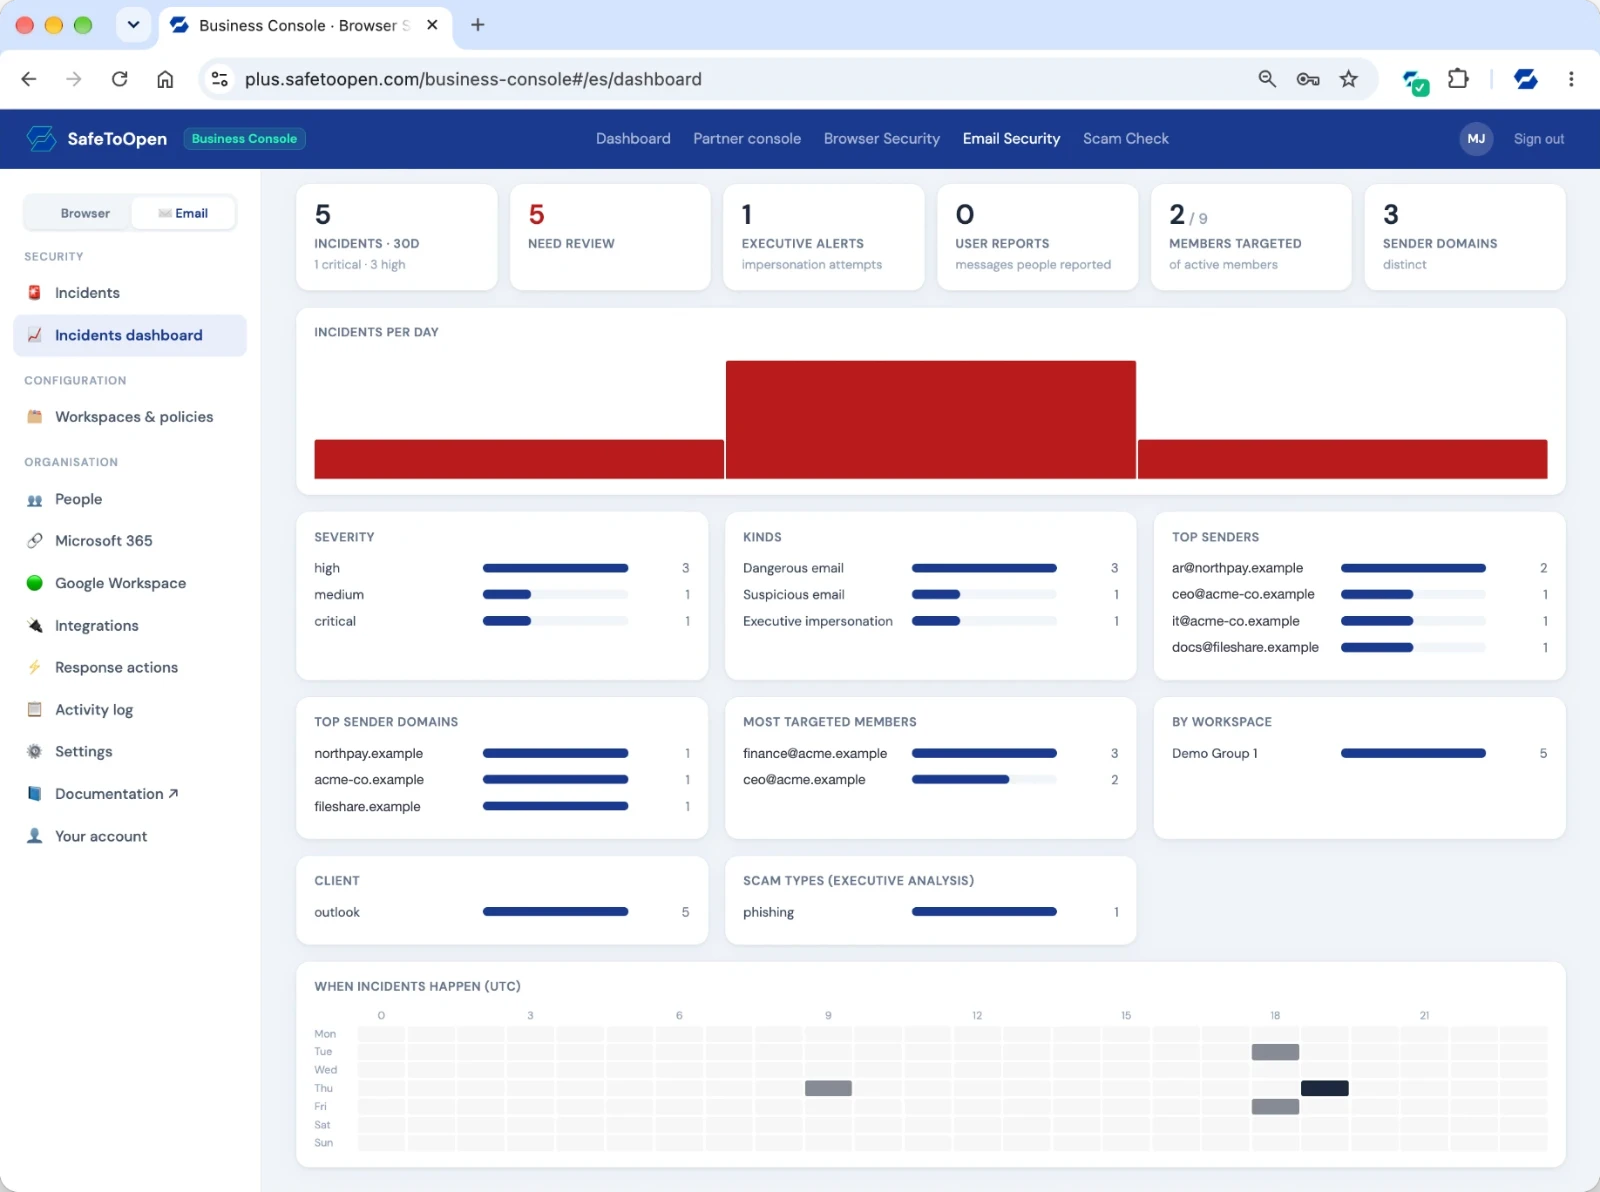
의심스러운 이메일이 도착하면, SafeToOpen 이메일 보안이 헤더, 링크, QR 코드, 첨부 파일, 발신자를 확인하고 — 한 번도 본 적 없는 피싱을 잡아내어 — 사용자에게 안전한지 알려줍니다.
모든 사서함에 걸쳐 사고, 표적이 된 사람, 배후의 발신자를 확인하세요.
테스트 데이터로 표시됨.
게이트웨이와 필터는 위협이 알려지기를 기다립니다. SafeToOpen은 위협이 나타나는 순간, 클릭하는 시점에 판단합니다.
| 기능 | SafeToOpen | 이메일 게이트웨이(Proofpoint, Mimecast) · Defender · 웹 필터 |
|---|---|---|
| 제로데이 피싱을 잡아냅니다 | ||
| 브라우저에서, 클릭하는 시점에 보호합니다 | ||
| Outlook과 Gmail에서 이메일을 검증합니다 | 부분적 | |
| BEC / 임원을 위한 심층 분석 | 부분적 | |
| 브라우징 데이터를 수집하거나 판매하지 않음 | ||
| SIEM / SOAR 연동 | 제각각 |
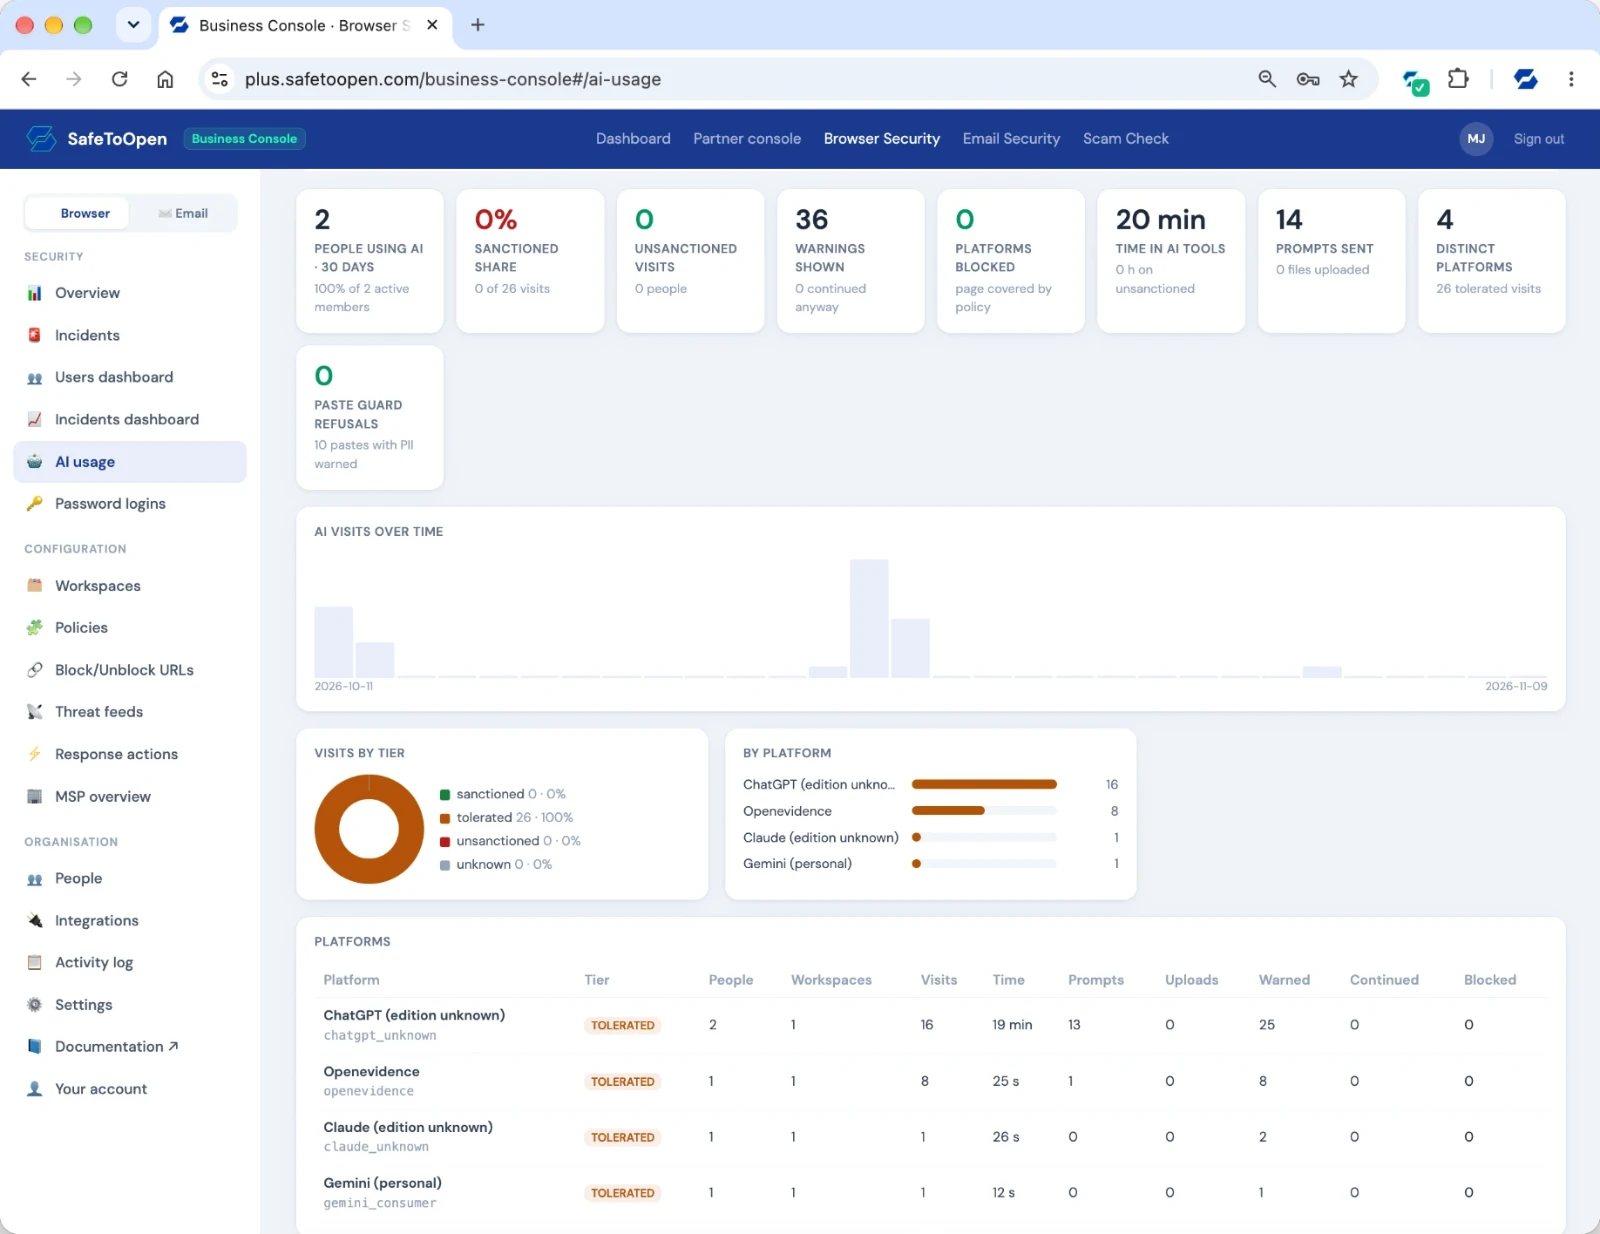
어떤 AI 도구를 쓰는지, 몇 명이 쓰는지, 무엇이 경고되거나 차단되었는지 확인하세요.
테스트 데이터로 표시됨.
경영진, IT, 보안팀에 SafeToOpen을 소개할 수 있는 편집 가능한 PowerPoint 브리핑(영문)입니다 — 발표자 노트에 발표 원고와 출처, 데모 안내, 제안 파일럿이 담겨 있습니다.
위험의 순간에 작동하는 피싱 보호: 탐지 방식, 직원에게 보이는 화면, 배포, 사고 대응, 프라이버시, 2주 파일럿.
비즈니스 이메일 침해(BEC), Outlook과 Gmail 안에서의 검증, 최대 71가지 검사, 요금제 선택, 데이터 처리, 가장 노출된 사람들을 위한 파일럿.
공개형 시간 제한 평가로 사기 인식 수준을 측정: 근거, 실시간 연습, 캠페인 설정, 프라이버시 선택, 첫 캠페인.
표지에 조직 이름을 넣고 발표하세요. 관리형 서비스 제공업체(MSP)이신가요? 고객용 프레젠테이션 받기 →
실시간 제로데이 탐지를 실제 사례로 보여드리고, 중앙 관리를 안내하며, SafeToOpen을 당신의 환경에 맞춰 드립니다.
중앙 관리 콘솔을 통해서요. 관리자가 브라우저 확장 프로그램과 이메일 보안을 조직 전체에 배포하고, 개인별로 Plus 또는 Executive 사용자를 지정하며, 정책을 설정하고, 보고를 확인합니다.
네. Business 및 엔터프라이즈 요금제는 위협 피드, 로그 분석, SIEM / SOAR 연동을 지원하여, 탐지 결과가 기존 보안 운영으로 흘러들어 갑니다.
네. Executive 사용자는 표적형 및 비즈니스 이메일 침해 공격을 위한 심층 분석, 발신자 및 문체 검증, 사칭 알림을 더합니다. Business Plus를 사용하면 하나의 조직에서 Plus와 Executive 사용자를 혼합할 수 있습니다.
SafeToOpen은 브라우징 데이터를 수집·판매하지 않으며 프라이버시 우선·GDPR 대응이므로, 공공기관 및 규제 환경에 적합합니다. 구체적인 컴플라이언스 요건은 문의해 주세요.