숫자로 보는 쇼핑 사기
약 12시간피싱 사이트가 내려가기 전까지 살아 있는 평균 시간BlackBerry Global Threat Intelligence Report, 2025
2위2024년 온라인 쇼핑은 두 번째로 많이 신고된 사기 유형이었습니다FTC Consumer Sentinel Network, 2024
1,642개단 한 분기 동안 악성 QR 코드로 사칭된 브랜드 수Mimecast, APWG 수록, 2025년 2–3분기
SafeToOpen이 돕는 방법
귀사의 이름을 내건 가짜를 찾고, 클릭하는 순간 귀사 직원을 보호하세요.
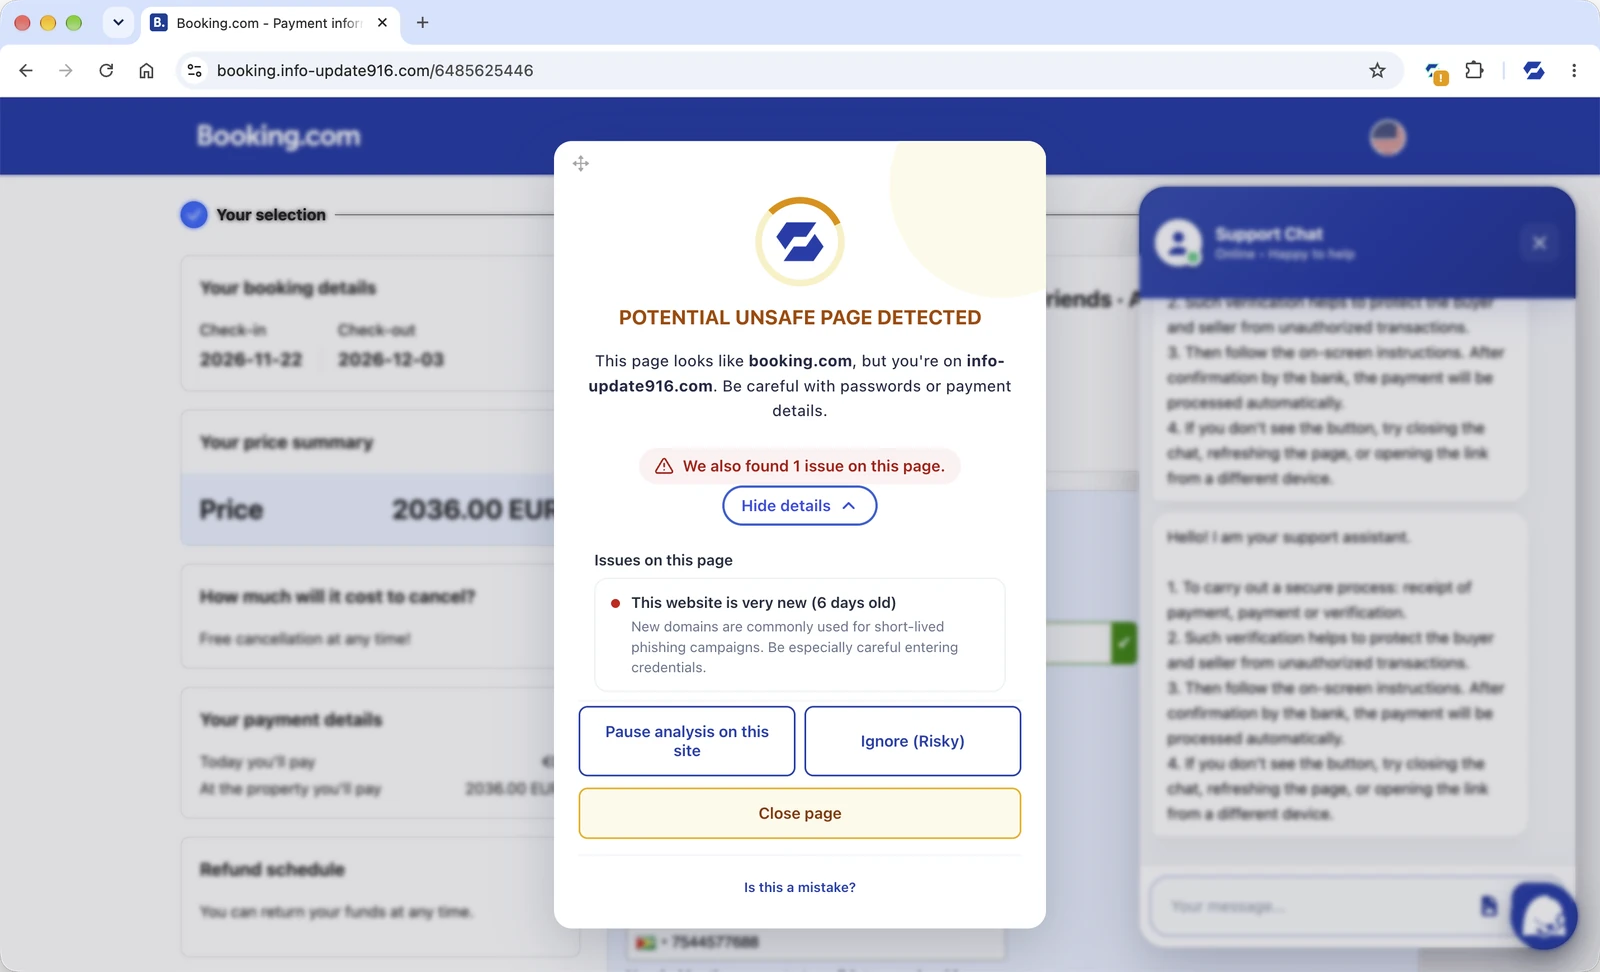
유사 도메인과 복제된 결제 페이지
브랜드 보호는 귀사 웹 서버가 이미 기록하고 있는 참조 URL에서 타이포스쿼팅 도메인과 복제된 사이트를 찾아내고, 하나하나 점수를 매긴 뒤 증거와 함께 팀에 알립니다.
공급업체 청구서와 결제 요청
Outlook이나 Gmail에서 클릭 한 번이면, 만들어진 지 며칠밖에 안 된 도메인에서 온 새 계좌 정보처럼 결제 요청에서 맞지 않는 점을 보여 줍니다.
주장이 아니라 검증입니다
ISO/IEC 27001:2022 인증정보보호 관리체계를 독립 기관에서 인증받았습니다.Trust Center (영어) →
독립 침투 테스트독립 보안 업체의 테스트를 받았습니다. 요약 서한은 NDA 체결 후 제공합니다.Trust Center (영어) →
Google CASA 검증Google의 Cloud Application Security Assessment 평가를 받았습니다.Trust Center (영어) →
Microsoft 365 인증 추가 기능Microsoft 365 관리자라면 누구나 관리 센터에서 배포할 수 있으며, 메일 흐름은 바꾸지 않습니다.배포 가이드 (영어) →
자주 묻는 질문
공개 웹 서버는 이미 모든 방문의 참조 URL을 기록하고 있습니다. 절반쯤 만들어진 피싱 페이지가 귀사의 실제 로그인이나 결제 페이지로 연결되면, 그 주소가 로그에 나타납니다. 브랜드 보호는 그 흐름을 팀에 필요한 증거와 함께 알림으로 바꿉니다.
무료 SafeToOpen 확장 프로그램을 쓰는 고객은 귀사를 베낀 가짜 페이지에서 경고를 받습니다. 스캠 판별 테스트로 고객을 테스트할 수도 있으며, 테스트에는 귀사의 이름과 색상이 들어갑니다.
아니요. SafeToOpen은 브라우징 데이터를 절대 수집, 저장, 판매하지 않습니다. 위협을 확인하는 데 필요한 최소한만 처리하고 분석 후 삭제합니다.
복제된 결제 페이지로 직접 확인해 보세요
귀사에 대해 간단히 알려 주시면, 브랜드 보호와 브라우저에서 작동하는 SafeToOpen을 보여 드립니다.