받은편지함을 보호합니다
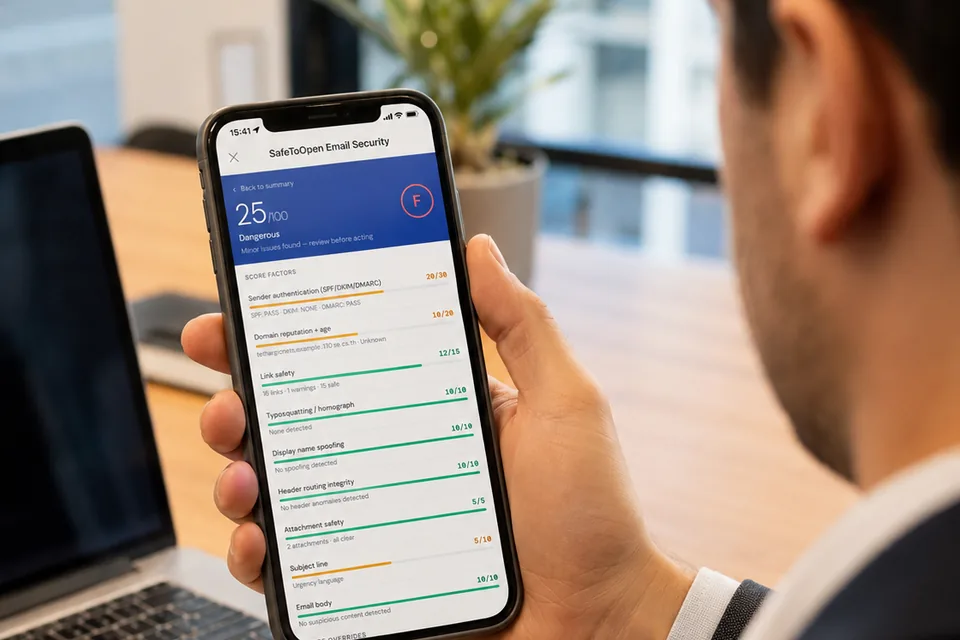
받은편지함을 보호합니다
당신의 팀은 Outlook과 Gmail에서 의심스러운 이메일을 한 번의 클릭으로 검증합니다 — 신뢰 점수와 이메일당 최대 71개 항목 검사 — 몇 초 만의 판정으로, 단 한 번의 클릭이 침해가 되지 않게 합니다.
이메일 보안 보기작은 팀이든 성장하는 중견 기업이든, 보안팀도 복잡한 설정도 없이 몇 분 만에 모두를 피싱과 사기로부터 보호하세요. 설치하는 순간 작동하는 실시간 보호 그 자체입니다.
무료 체험 · 신용카드 불필요 · 언제든 취소
공격자가 우연히 중소기업을 노리는 것이 아닙니다. 돈은 실재하고, 방어는 얇으며, 단 한 번의 클릭이 존립을 위협하는 비용을 초래할 수 있습니다.
피싱은 가장 흔한 초기 공격 경로입니다 — 침해의 16%, 평균 비용 480만 달러(IBM, 2025). 클릭은 입구에 불과합니다: 랜섬웨어, 청구서 사기, 수 주간의 다운타임이 그 뒤를 따릅니다.
한 번의 클릭이 왜 시작에 불과한지 →약 120달러면 범죄자는 MFA 우회가 내장된 피싱 키트를 빌려 — 돈은 있지만 보안팀은 없는 기업을 겨냥합니다. 당신을 향한 저렴한 캠페인 하나가 그 비용의 수천 배를 돌려줄 수 있습니다.
피싱의 경제학 →MFA는 비밀번호 공격을 막아주지만, 최신 피싱 키트는 인증을 통과한 그 다음에 세션 토큰을 훔쳐 갑니다. 스팸 필터는 한 번도 본 적 없는 페이지를 놓치고, 교육 효과는 몇 달이면 사라집니다. 당신이 운영하는 그 무엇도 클릭하는 시점에 페이지를 판단하지 않습니다.
왜 MFA로는 충분하지 않은지 →중소기업에게 SafeToOpen은 공격이 떨어지는 곳 — 받은편지함과 브라우저 — 에서 직원을 보호하고, 누가 사기에 걸려들지 보여 주며, SIEM을 운영한다면 이를 최대한 활용하도록 돕습니다. 하나의 콘솔에서 이메일 보안과 브라우저 보안을 배포하고, 사용자당으로 청구하세요.
받은편지함을 보호합니다
받은편지함을 보호합니다
당신의 팀은 Outlook과 Gmail에서 의심스러운 이메일을 한 번의 클릭으로 검증합니다 — 신뢰 점수와 이메일당 최대 71개 항목 검사 — 몇 초 만의 판정으로, 단 한 번의 클릭이 침해가 되지 않게 합니다.
이메일 보안 보기브라우저를 보호합니다
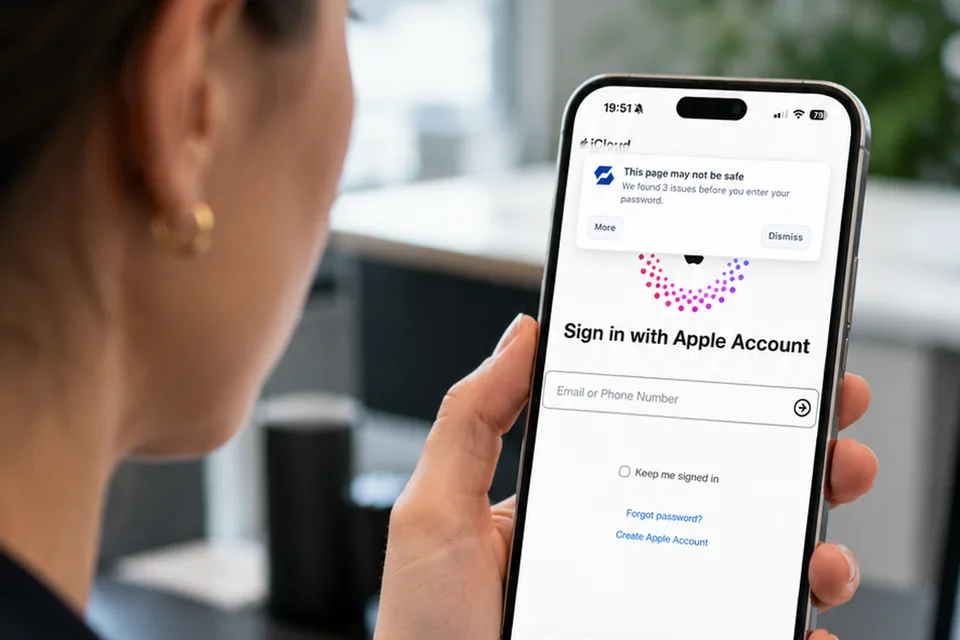
브라우저를 보호합니다
한 번도 본 적 없는 피싱 페이지를 로드되는 순간 잡아내고, 악성코드와 악성 사이트를 차단하며, 민감한 데이터가 붙여넣어져 나가는 것을 막습니다.
브라우저 보안 보기보안 인식 테스트
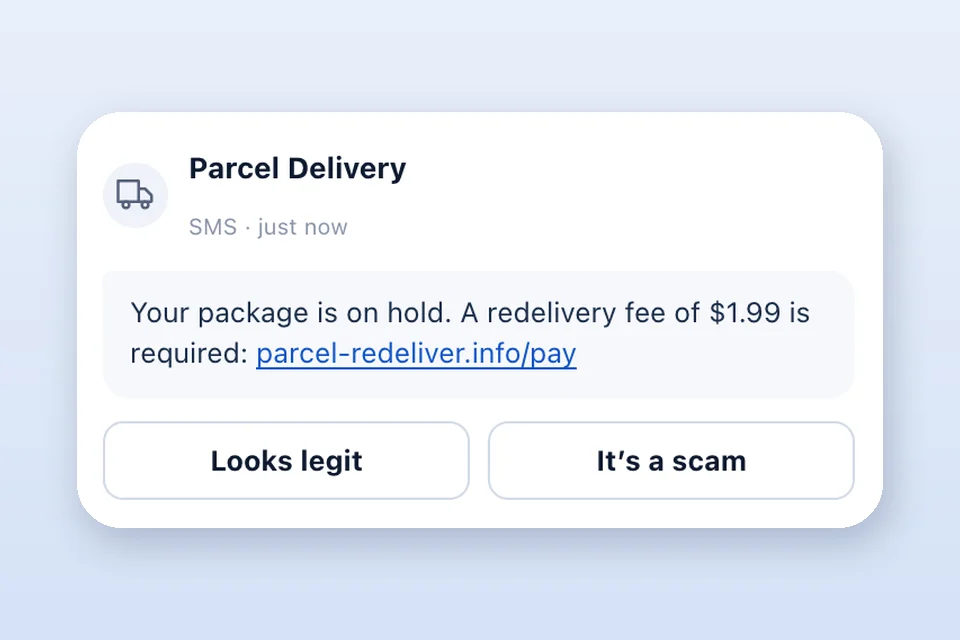
보안 인식 테스트
실제 사기 기법으로 만든 짧은 시간 제한 테스트를 여러분의 브랜드로 제공하고, 이메일, 문자, 전화, QR 전반에서 사람마다 따로 채점해 누가 사기에 걸려들지 보여 줍니다. 누구도 속이지 않으며, 첫 캠페인은 무료입니다.
스캠 판별 테스트 보기SIEM을 더 잘 활용하게 합니다
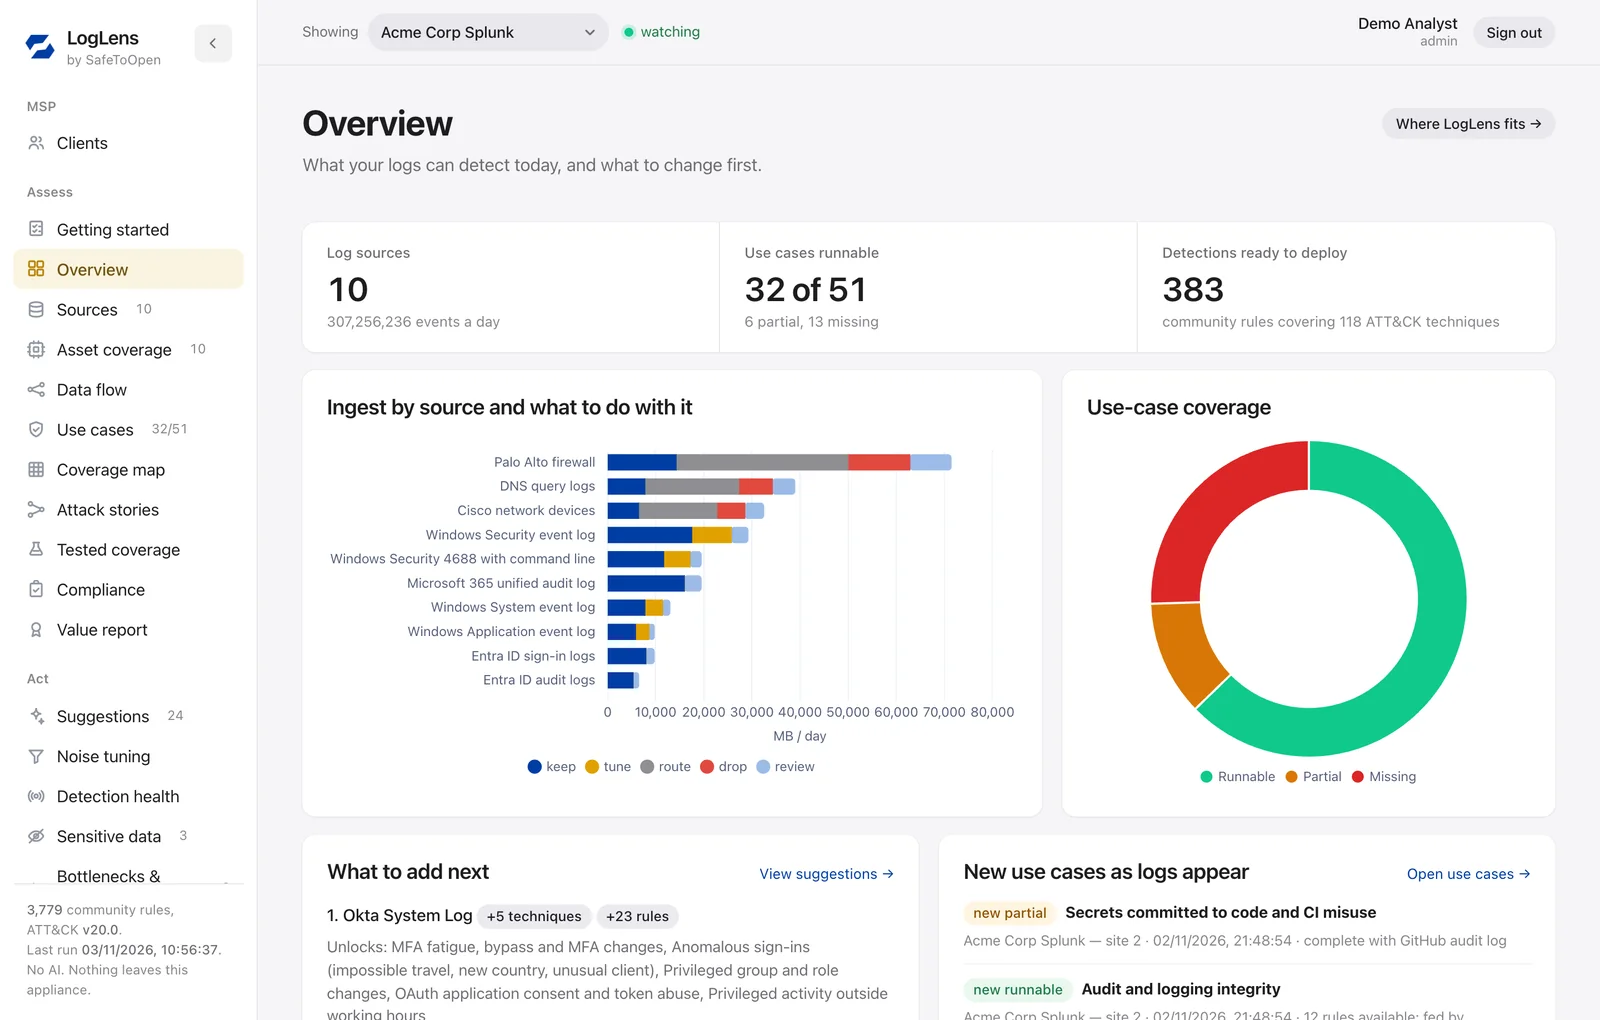
SIEM을 더 잘 활용하게 합니다
SIEM을 직접 운영하거나 IT 공급업체가 대신 운영하고 있다면, LogLens가 실제로 무엇을 탐지할 수 있는지, 어떤 탐지 규칙도 사용하지 않는데 비용을 내고 있는 로그는 무엇인지, 다음에 무엇을 추가해야 하는지 보여 줍니다. AI를 사용하지 않으며, 온프레미스에서는 오프라인으로 실행할 수 있습니다.
LogLens 보기Business Plus는 하나의 대시보드에서 이메일 보안과 브라우저 보안을, 사용자당으로 커버합니다. 비즈니스 요금제 보기 → · 조정 가능한 사용자 수와 요금은, 문의하기 →
저희는 여러분을 보호하는 기준을 스스로에게도 적용합니다: ISO/IEC 27001:2022 인증, 독립 침투 테스트, 브라우징 데이터 수집·판매 없음. Trust Center에서 직접 확인하세요. Trust Center 방문 →
이메일 보안과 브라우저 보안은 직원을 보호합니다. 스캠 판별 테스트는 그 보호가 얼마나 필요한지를 알려줍니다. 2024년부터 2026년 사이에 범죄자들이 실제로 사용한 기법으로 만든 짧은 시간 제한 테스트를 직원들에게 보내면, 보안 지식이 없어도 읽을 수 있는 점수를 얻습니다. 누구도 속이지 않습니다 — 사람들은 테스트라는 사실을 알고 시작하고, 문항마다 답을 바로 설명해 주기 때문에 잘 맞힌 사람에게도 해 볼 가치가 있습니다.
Microsoft AD나 Google Workspace를 연결하면 사용자가 자동으로 활성화됩니다 — 또는 이메일로 직원을 초대하세요. 중앙 청구, 전문 기술 불필요.
브라우저와 받은편지함에서의 실시간 제로데이 탐지로, 한 번의 잘못된 클릭이 침해가 되지 않게 합니다.
당신과 함께 확장되는 사용자당 요금을, 하나의 대시보드에서 관리합니다.
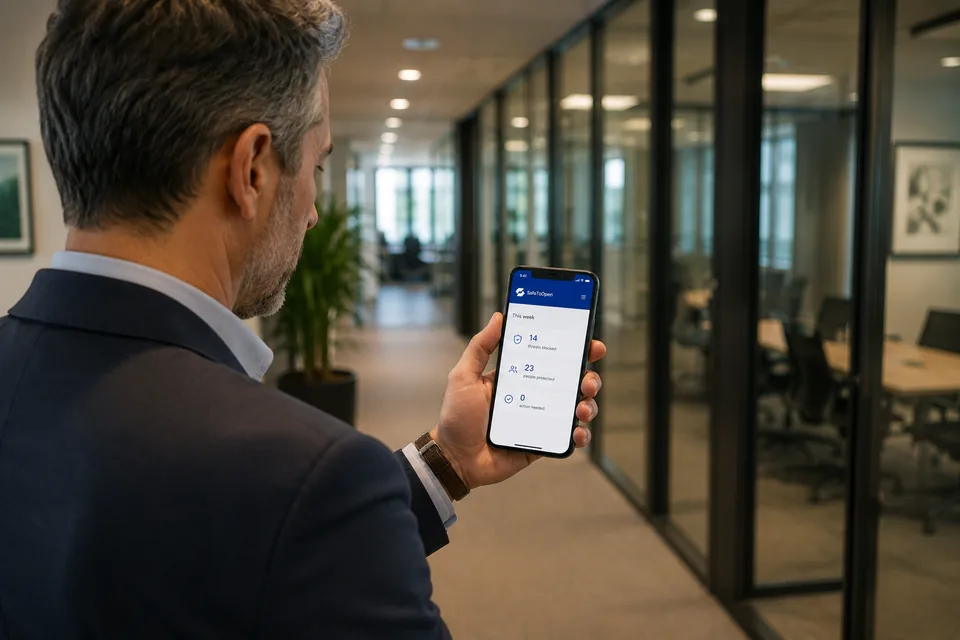
실시간 알림과 사용자 행동 보고가 있는 간단한 대시보드 — IT를 맡은 누구에게나 가시성을, 필요할 때 증거를 제공합니다.
직원이 카드 번호, 고객 기록 같은 민감한 데이터를 의심스러운 사이트나 AI 도구에 붙여넣을 때, 브라우저를 떠나기 전에 경고하고 자동으로 가립니다.
GDPR 대응 및 ISO/IEC 27001 인증으로, 고객·보험사·감사인에게 통제를 입증하는 데 도움이 되는 보고를 제공합니다.
40,000개 이상 브랜드를 노리는 피싱 탐지 · ISO/IEC 27001:2022 · GOOGLE CASA 검증 · VIRUSTOTAL 인증 공급업체
에이전트도, 메일 흐름 변경도, 전문 기술도 없습니다 — 배포는 보통 5분이 채 걸리지 않습니다. 가입에서 보호되는 팀까지 세 단계.
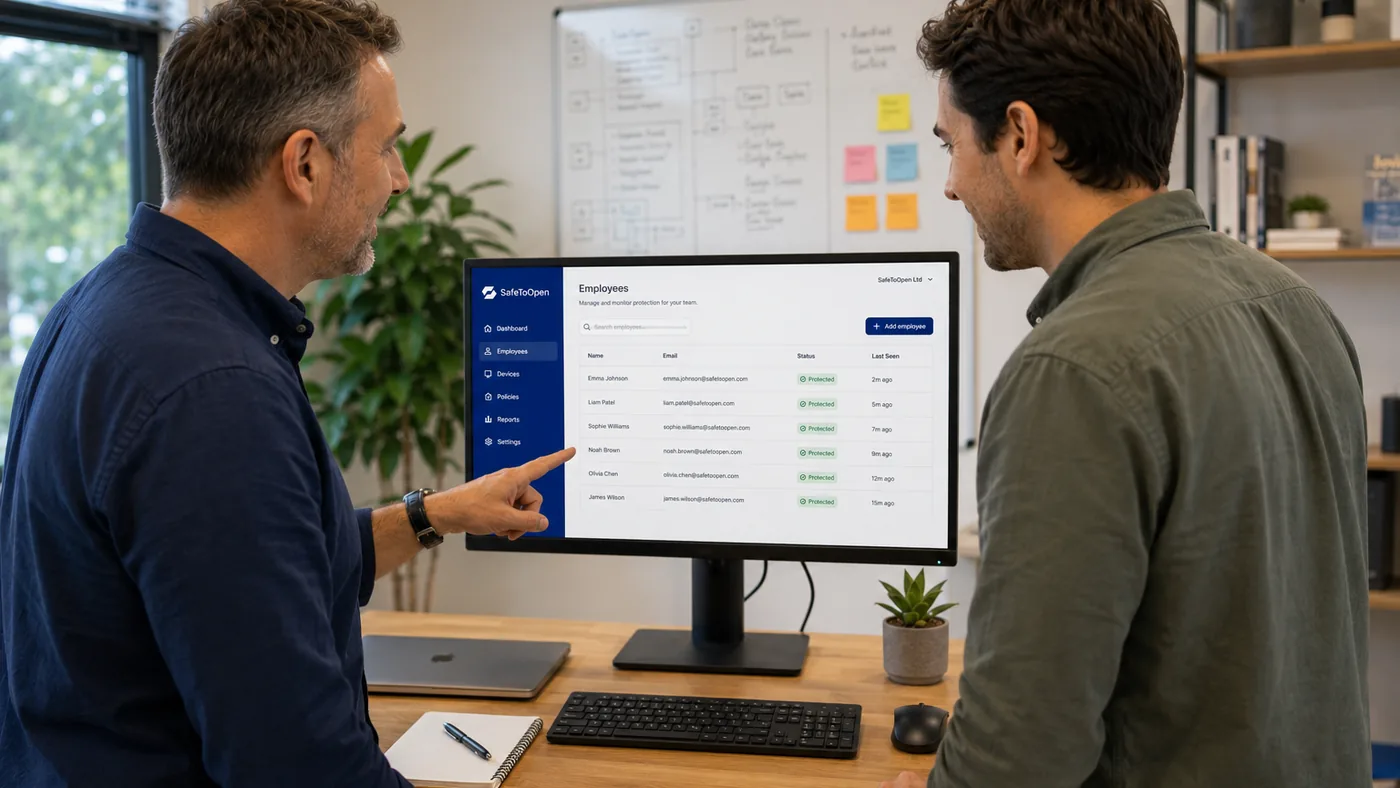
무료 체험을 시작하고 — 신용카드 불필요 — 관리자 대시보드를 여세요. 첫날부터 사용자당 중앙 청구.
Microsoft Entra ID(Azure AD)나 Google Workspace를 연결하면 직원의 사용자가 자동으로 활성화됩니다 — 수동 온보딩도, 메일 흐름 변경도 없습니다. 원치 않으시나요? 대신 이메일로 초대하세요.
브라우저와 이메일 보호가 팀 전체에서 켜지고, 실시간 알림과 사용자 행동 보고가 대시보드에 표시됩니다.
500 사용자 이상이거나, 조정 가능한 사용자당 요금이 필요하신가요? 문의하기 →
Gmail을 사용하시나요? Google Workspace Marketplace에서 SafeToOpen 받기 →
브라우저 보안은 모바일도 보호합니다 — Android의 Microsoft Edge에서 데스크톱과 똑같이 설치·등록되어 동일하게 작동합니다.
아니요. 설정은 몇 분이면 끝나고 보호는 자동으로 실행됩니다 — 전담 보안 인력이 없는 팀을 위해 설계되었습니다.
하나의 간단한 요금제로, 사용자당, 중앙 대시보드에서 관리합니다. 현재 요금은 요금제 페이지를 참고하세요.
네. Business Plus는 브라우저 보안과 Outlook 및 Gmail용 이메일 보안을 모두 커버합니다.
네 — 그것들은 필요하지만 충분하지 않습니다. 최신 피싱 키트는 실제 로그인 과정을 그대로 중계한 뒤, MFA가 성공한 그 다음에 발급된 세션 토큰을 훔쳐 갑니다. 그리고 필터는 아직 아무도 신고하지 않은 페이지를 잡지 못합니다. SafeToOpen은 빠진 계층을 더합니다: 페이지 자체를, 실시간으로, 클릭하는 시점에 판단합니다.
아니요. SafeToOpen은 브라우징 데이터를 절대 수집, 저장, 판매하지 않습니다. 위협을 확인하는 데 필요한 최소한만 처리하고 분석 후 삭제하며, GDPR을 준수하고 ISO/IEC 27001 인증을 받았습니다. 우리 브라우저 확장 프로그램은 Google의 CASA 보안 평가로도 독립 검증되었습니다.
Microsoft Entra ID(Azure AD)나 Google Workspace를 포털에 연결하면 직원의 사용자가 자동으로 활성화됩니다 — 수동 온보딩도, 메일 흐름 변경도 없습니다. 이메일로 사용자를 초대할 수도 있습니다. 배포는 보통 5분이 채 걸리지 않으며, 대부분의 팀이 당일에 완전히 보호됩니다.
언제든 취소하세요 — 약정 잠금이 없습니다. 관리자 포털에서 사용자를 일시 중지하거나 삭제하면, 서비스는 청구 기간이 끝날 때까지 계속 실행됩니다.
5분이면 읽거나, 결재하는 사람에게 그대로 전달할 수 있는 두 가지 문서입니다.