운영 중인 SIEM을 최대한 활용하세요.

LogLens는 로그를 분석해 지금 바로 실행할 수 있는 업계 모범 사례 보안 유스케이스가 무엇인지, 가시성을 높이려면 무엇을 추가해야 하는지, 어떤 로그는 더 이상 수집 비용을 내지 않아도 되는지 알려 줍니다. 그런 다음 새 탐지 규칙은 SIEM에, 대응 플레이북은 SOAR에 배포합니다. 인터넷 연결이 필요 없고 AI를 사용하지 않으며, 민감 데이터는 읽는 즉시 비식별 처리됩니다.

인터넷 연결 불필요 AI 미사용 민감 데이터는 읽는 즉시 비식별 처리 SIEM에는 읽기 전용으로 접근

이미 운영 중인 SIEM과 함께 작동합니다

LogLens가 SIEM을 위해 하는 일

대부분의 보안팀이 SIEM만으로는 얻지 못하는 답을 드립니다.

지금 무엇을 탐지할 수 있는지 확인

LogLens는 로그를 읽고 50개 이상의 업계 모범 사례 유스케이스 중 지금 실행할 수 있는 것을 보여 줍니다. 각 유스케이스는 MITRE ATT&CK 및 ISO 27001, NIST CSF, PCI DSS 같은 프레임워크에 매핑되어 있습니다.

다음에 무엇을 추가할지 파악

누락된 로그 소스를 각각이 확보해 주는 탐지 커버리지 순으로 정렬하므로, 다음 온보딩 결정을 추측이 아닌 숫자로 내릴 수 있습니다.

원하는 유스케이스에서 시작

필요한 유스케이스를 선택하면 LogLens가 해당 유스케이스에 필요한 로그, 추가해야 할 로그 소스, 그리고 어떤 탐지 규칙도 사용하지 않는 데이터를 보여 주므로, 그 데이터는 더 이상 수집 비용을 내지 않아도 됩니다.

SIEM과 SOAR로 배포

실제 공격을 바탕으로 만든 공격 스토리를 포함한 탐지 규칙은 SIEM에, 각 유스케이스의 대응 플레이북은 SOAR에, 생성될 내용을 정확히 검토한 뒤 몇 번의 클릭으로 배포합니다.

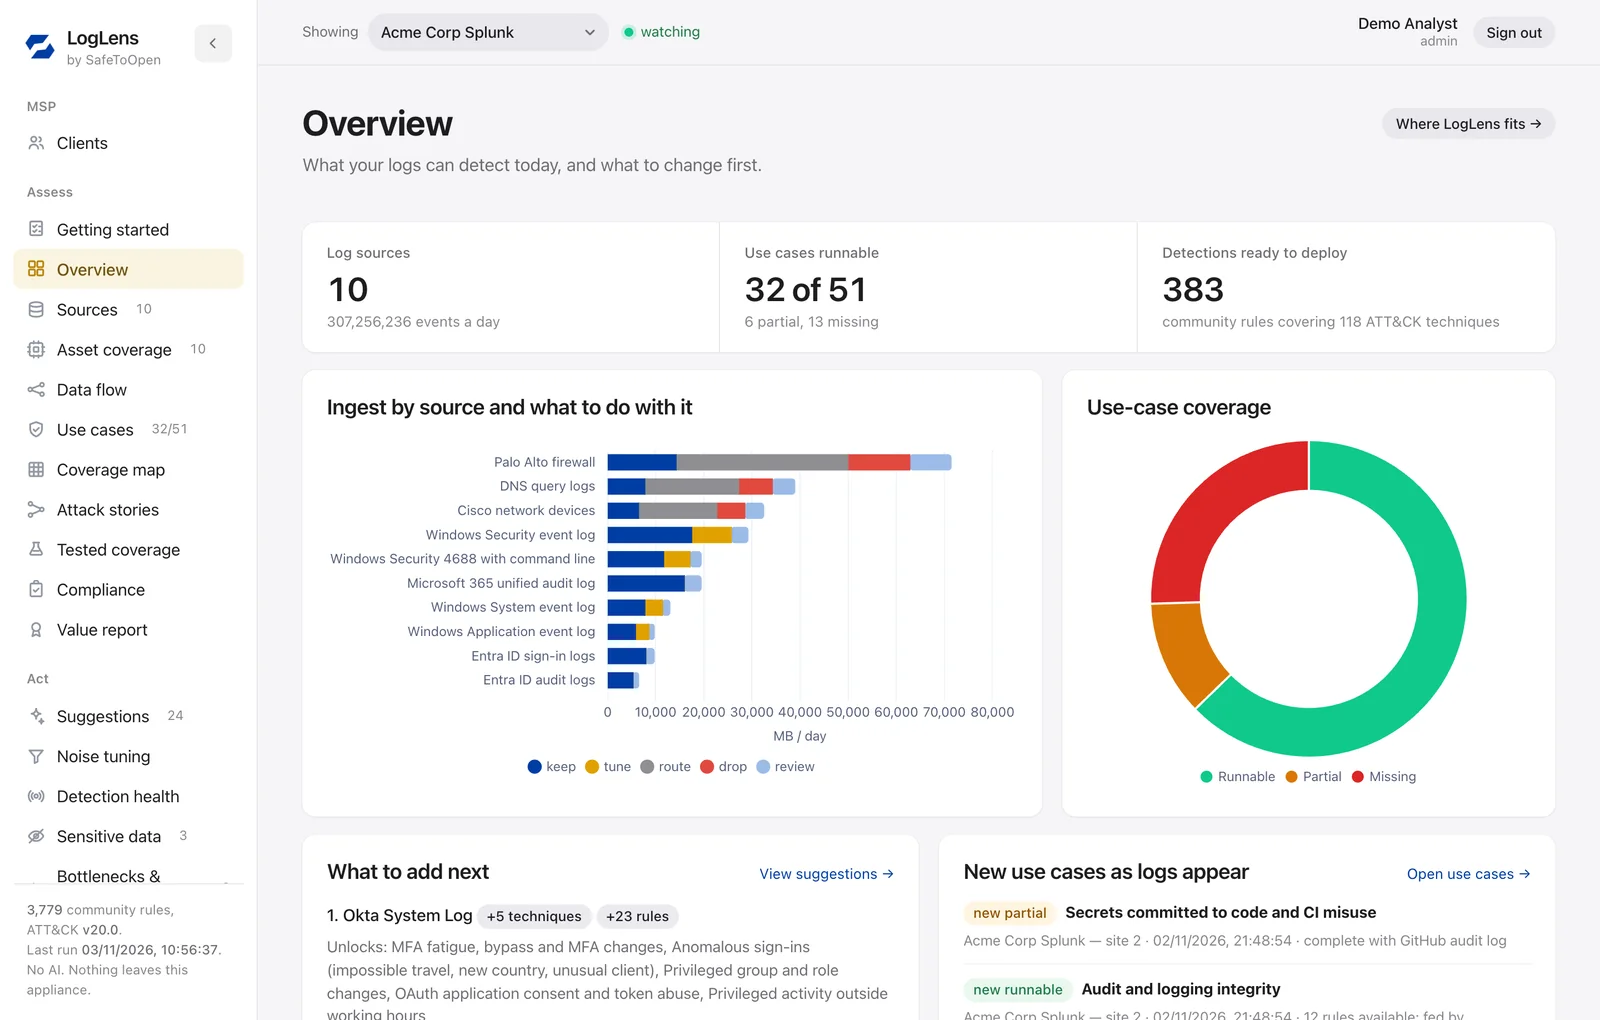
LogLens 개요: 로그 소스 10개, 유스케이스 51개 중 32개 실행 가능(부분 6개, 누락 13개), 배포 준비된 탐지 규칙 383개, 소스별 일일 수집량을 유지·튜닝·라우팅·폐기로 구분

샘플 데이터로 본 LogLens 개요: 지금 로그로 탐지할 수 있는 것, 소스별 하루 전송량과 처리 방법, 다음에 추가할 소스를 보여 줍니다.

연결, 분류, 매핑, 조치

LogLens는 전용 가상 머신에서 SIEM 옆에 자리합니다. 연결하는 즉시 첫 평가가 시작됩니다.

연결

SIEM에 LogLens용 읽기 전용 계정을 만들어 주세요. 정확한 수집량은 플랫폼 자체 집계에서 가져오며, 샘플링한 각 이벤트는 읽는 즉시 비식별 처리됩니다.

분류

결정론적 핑거프린트로 모든 소스와 이벤트 유형을 식별합니다: Windows, Sysmon, Entra ID, Microsoft 365, AWS CloudTrail, Okta, 방화벽, Linux 등.

매핑

50개 이상의 유스케이스를 로그 소스, 그리고 LogLens에 내장된 Sigma 규칙 라이브러리 및 MITRE ATT&CK와 대조해 실행 가능, 부분, 누락으로 판정하고, 각 유스케이스를 실행하려면 무엇이 필요한지 함께 보여 줍니다.

조치

가장 많은 커버리지를 확보해 주는 소스를 추가하고, 아무것도 사용하지 않는 수집량은 바로 쓸 수 있는 필터로 줄이며, 하나씩 검토한 뒤 탐지 규칙은 SIEM에, 대응 플레이북은 SOAR에 배포합니다.

MITRE ATT&CK로 보는 커버리지

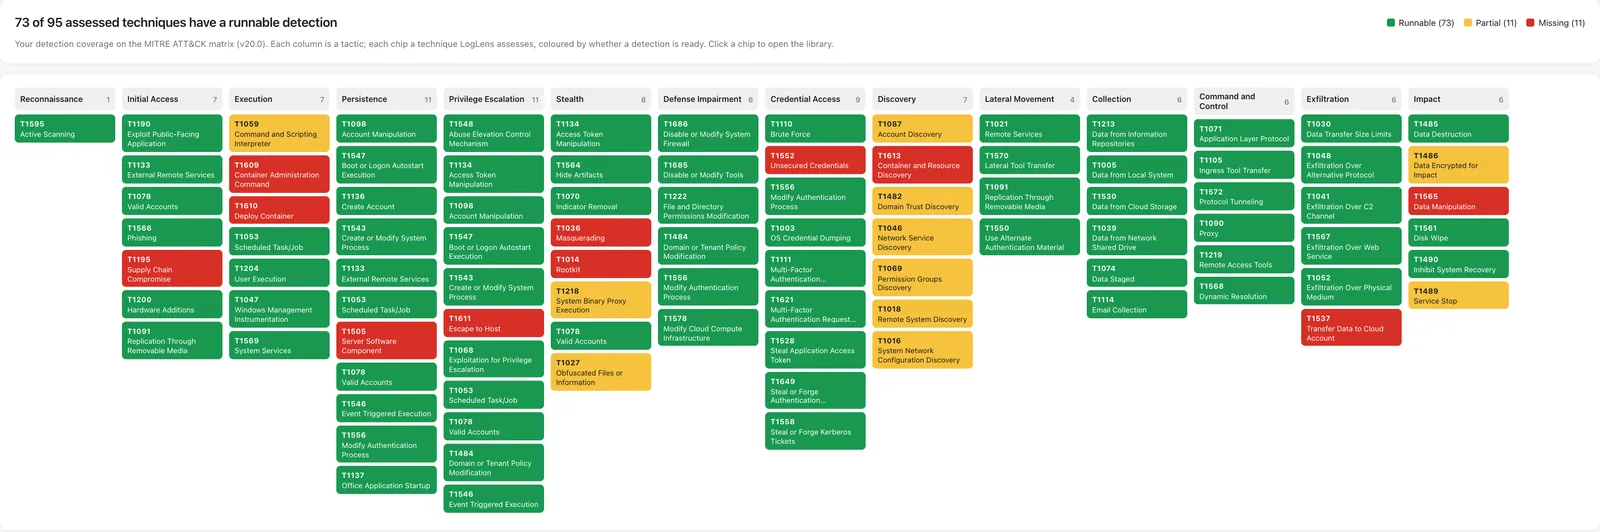
LogLens가 평가하는 모든 기법을 모든 ATT&CK 전술에 걸쳐, 지금 수집하는 로그로 실행 가능한 탐지 규칙이 있는지에 따라 색으로 표시합니다.

14개 ATT&CK 전술 전체에 걸친 LogLens 커버리지 맵: 평가 대상 기법 95개 중 73개는 실행 가능한 탐지 규칙이 있고, 11개는 부분, 11개는 누락

샘플 데이터로 본 전체 ATT&CK 커버리지 맵입니다. 초록색은 실행 가능한 탐지 규칙이 있음, 주황색은 부분(예: Sysmon 없이 Windows 프로세스 로그만 있는 경우), 빨간색은 누락을 뜻합니다. 이미지 위에 마우스를 올리면 확대되고, 휴대폰에서는 탭하면 원본 크기로 열립니다.

어떤 탐지 규칙도 쓰지 않는 로그에 더 이상 비용을 내지 마세요

LogLens는 모든 이벤트 유형을 그것을 사용할 수 있는 모든 탐지 규칙과 대조한 뒤, 무엇을 유지·라우팅·폐기·튜닝할지 각각의 이유와 함께 알려 줍니다.

실시간으로 보는 로그 파이프

유입 120 GB/일 SIEM에서 제외 24 GB/일 수집량의 20% · 샘플 데이터

각 입자는 SIEM으로 흘러가는 로그 수집량의 일부입니다. 색이 칠해진 갈래는 LogLens가 SIEM에서 덜어낼 수 있는 양으로, 폐기하거나, 더 저렴한 스토리지로 라우팅하거나, SIEM에 도달하기 전에 소스에서 튜닝으로 걸러 내는 부분입니다.

유지검토라우팅폐기튜닝

유지

탐지 규칙이 사용하는 데이터는 지금처럼 SIEM으로 전달됩니다.

라우팅

보존은 해야 하지만 거의 검색하지 않는 데이터는 더 저렴한 스토리지로 옮기며, 조사가 필요할 때는 여전히 사용할 수 있습니다.

폐기

디버그 출력이나 상태 점검처럼 어떤 탐지 규칙도 읽지 않는 데이터에는 더 이상 비용이 들지 않습니다.

튜닝

노이즈가 많은 소스는 발생 지점에서 줄이며, 수집기에 바로 쓸 수 있는 필터를 제공합니다.

인증, 권한, 감사 로그는 절대 폐기를 권장하지 않으며, 권장하더라도 더 저렴한 스토리지로 라우팅하는 데 그칩니다. 필터는 Wazuh 에이전트, Splunk, Sentinel DCR, Cribl, rsyslog, FortiGate, Windows 감사 정책용으로 바로 쓸 수 있게 제공됩니다.

공격 스토리: 실제 공격을 바탕으로 만든 탐지 규칙

실제 공격은 여러 단계로 진행됩니다. 공격 스토리는 같은 호스트나 사용자에서 일어난 이 단계들을 하나의 상관 분석 규칙으로 묶어, 노이즈 많은 알림 여러 건 대신 신뢰도 높은 알림 한 건을 제공합니다. 몇 번의 클릭으로 SIEM에 추가할 수 있습니다.

예시: 섀도 AI — AI 서비스로 전송되는 민감 데이터

민감 데이터 또는 대량 데이터 열람

Windows, Sysmon, Microsoft 365 감사 로그 또는 데이터베이스 로그에서 확인됩니다.

AI 서비스 접속

ChatGPT, Claude, Gemini, Copilot 또는 Perplexity 접속이 프록시, DNS, Zeek 또는 방화벽 로그에서 확인됩니다.

해당 서비스로 대량 업로드

해당 서비스로의 대용량 또는 반복 업로드가 프록시, Zeek 또는 방화벽 로그에서 확인됩니다.

같은 호스트에서 2시간 이내에 이 중 두 가지가 발생하면 알림 한 건이 생성됩니다. LogLens는 현재 로그로 이미 확인할 수 있는 단계와, 스토리를 완성하는 데 필요한 소스를 보여 줍니다.

실제 공격

  • 엔드포인트 랜섬웨어 침투
  • 클라우드 계정 탈취 및 메일함 악용
  • 피싱에서 거점 확보까지
  • 공격자가 직접 조작하는 측면 이동
  • 웹 취약점 공격에서 웹셸, 데이터 접근까지
  • 패스워드 스프레이에서 계정 탈취까지
  • Kerberoasting에서 도메인 자격 증명 탈취까지
  • 데이터 수집, 스테이징, 유출
  • 클라우드 자격 증명 악용에서 리소스 하이재킹까지
  • DNS 터널링을 이용한 명령 제어(C2)
  • MFA 피로 공격에서 세션 탈취까지

섀도 AI

  • AI 서비스로 전송되는 민감 데이터
  • 자율 AI 에이전트 또는 API 키 악용
  • 웹 앱을 정찰하는 외부 AI 에이전트
  • 자체 AI 앱을 노린 프롬프트 인젝션

레드팀 도구

  • 외부 스캐닝 및 취약점 공격
  • Active Directory 정찰 및 자격 증명 탈취 도구
  • Impacket 원격 실행
  • 명령 제어(C2) 프레임워크 비컨

각 스토리는 하나의 상관 분석 규칙으로 컴파일됩니다. 검토 후 몇 번의 클릭으로 Splunk, Microsoft Sentinel, Elastic, CrowdStrike 또는 Sumo Logic에 배포할 수 있으며, 그 밖의 SIEM에는 직접 구현할 수 있도록 규칙 로직을 제공합니다.

알림에서 대응까지, SOAR 안에서

탐지 규칙은 무슨 일이 일어났는지 알려 줍니다. LogLens의 모든 유스케이스에는 다음에 할 일을 알려 주는 대응 플레이북도 함께 제공되며, MITRE ATT&CK에 맞춰져 있어 SOAR에서 바로 사용할 수 있습니다.

예시: 무차별 대입 및 패스워드 스프레이 대응 플레이북

자동무인 실행 승인분석가 승인 대기 수동사람이 직접 수행

선별 및 검증

  • 자동알림 구간 동안 해당 계정의 모든 이벤트로 타임라인 구성
  • 자동IP와 계정을 위협 인텔리전스 및 소유자 정보로 보강
  • 자동표적이 된 계정과 로그인 성공 여부 확인
  • 수동스캔이나 알려진 서비스 계정 같은 예상된 활동이 아닌지 확인

봉쇄

  • 승인비밀번호를 재설정하고 활성 세션과 토큰 폐기
  • 승인스텝업 MFA로 재인증 강제
  • 승인표적이 된 계정과 출발지 IP를 잠그거나 속도 제한 적용

근절

  • 승인공격자가 추가한 자격 증명, 앱 비밀번호, API 키, OAuth 권한 부여 제거
  • 수동해당 계정이 접근할 수 있었던 시크릿 교체

복구 및 강화

  • 수동검증 후 계정을 다시 활성화하고 재시도 여부 감시

모든 단계에 자동화 여부 표시

검색, 정보 보강, 케이스 생성은 무인 실행해도 안전한 단계로 표시됩니다. 계정 비활성화, 호스트 격리, 트래픽 차단처럼 업무에 지장을 줄 수 있는 조치는 분석가의 승인을 기다립니다. 포렌식, 법무, 시스템 재구축은 사람이 직접 수행합니다.

SOAR 고유 형식 그대로

플레이북을 Cortex XSOAR, Splunk SOAR, Microsoft Sentinel Logic Apps, Google SecOps SOAR 형식으로, Tines, Torq 및 기타 SOAR용 벤더 중립 워크플로 JSON으로, 또는 Markdown 런북으로 내보낼 수 있습니다.

검토 후에만 전송

관리자가 플레이북 내용을 정확히 검토한 뒤에야 LogLens가 Cortex XSOAR, Splunk SOAR, Tines, Torq 또는 Google SecOps SOAR로 전송하며, 이때 쓰는 SOAR 전용 자격 증명은 읽기 전용 로그 연결과 분리되어 있습니다. 일정에 따라 자동으로 전송되는 것은 없습니다.

플레이북은 ATT&CK에 맞춘 출발점일 뿐, 사고 대응 계획을 대체하지 않습니다. 봉쇄 단계는 자체 EDR, ID 공급자, 방화벽에 바로 연결할 수 있는 형태로 제공되며, LogLens는 전체 유스케이스의 권장 대응 중 SOAR로 실행할 수 있는 비율을 보여 줍니다.

이미 운영 중인 SIEM 옆에 그대로 배치

Sigma 규칙 라이브러리와 MITRE ATT&CK가 내장된 가상 머신 한 대를 네트워크 안에 둡니다. LogLens는 읽기 전용 계정으로 SIEM 자체 API를 통해 읽기 때문에 데이터 경로는 전혀 바뀌지 않으며, LogLens를 꺼도 어떤 시스템도 영향을 받지 않습니다.

온프레미스 SIEM의 경우

옆으로 밀어 전체 다이어그램을 확인하세요.

귀사 네트워크기존 데이터 경로는 지금 그대로 유지됩니다로그 소스호스트 및 네트워크수집기에이전트, 파이프라인귀사 SIEM온프레미스SOC분석가LogLensVM 1대, 데이터 경로 옆Sigma 및 ATT&CK 내장읽기 전용 검색선택 시: 검토된 규칙보안팀계획, 보고서, 필터결과귀사 SOAR선택 사항선택 시: 플레이북
자체 서버에서 운영하는 Splunk Enterprise, Elastic, OpenSearch, Wazuh, Graylog 또는 QRadar: 모든 것이 네트워크 안에 머물며, LogLens는 완전한 폐쇄망(에어갭) 환경에서도 실행할 수 있습니다.

SaaS SIEM의 경우

옆으로 밀어 전체 다이어그램을 확인하세요.

귀사 네트워크 또는 클라우드 테넌트로그는 지금처럼 그대로 SIEM으로 전송됩니다로그 소스호스트 및 네트워크수집기에이전트, 파이프라인SaaS SIEMSentinel · Splunk CloudGoogle SecOpsCrowdStrike · Sumo LogicExabeam · Devo로그는 지금처럼LogLensVM 1대, 아웃바운드만Sigma 및 ATT&CK 내장읽기 전용 API선택 시: 규칙HTTPS, 아웃바운드만보안팀계획, 보고서, 필터결과귀사 SOARSaaS 또는 귀사 네트워크선택 시: 플레이북
Microsoft Sentinel, Splunk Cloud, Google SecOps, CrowdStrike, Sumo Logic, Exabeam 또는 Devo: LogLens는 SIEM API로 아웃바운드 읽기 전용 HTTPS 호출만 합니다. 외부에서 들어오는 연결은 없으며, 그 밖의 어디로도 데이터가 나가지 않습니다.

데이터 경로에 개입하지 않음

로그는 지금과 똑같이 소스에서 SIEM으로 흐릅니다. LogLens는 읽기만 합니다.

VM 한 대, 엔드포인트 설치 없음

에이전트 설치도, 수집기나 로그 전달 설정 변경도 없습니다. SIEM의 읽기 전용 계정 하나면 충분합니다.

반영 여부는 직접 결정합니다

탐지 규칙을 SIEM에, 플레이북을 SOAR에 반영하는 작업은 관리자가 계획을 검토한 뒤 별도의 배포용 자격 증명을 통해서만 이루어집니다. 배포한 탐지 규칙은 롤백할 수 있습니다.

설계 단계부터 프라이버시 보호

LogLens는 보안 로그를 노출하지 않고 이해하도록 만들어졌습니다. 인터넷 연결이 필요 없고, AI를 사용하지 않으며, 민감 데이터를 읽는 즉시 비식별 처리합니다.

인터넷 연결 불필요

LogLens는 SIEM하고만 통신하며, Sigma 규칙 라이브러리와 MITRE ATT&CK가 내장되어 있습니다. 온프레미스 SIEM 환경에서는 완전한 폐쇄망에서 실행됩니다. SaaS SIEM 환경에서는 해당 SIEM API로 아웃바운드 읽기 전용 호출만 하며, 그 밖의 통신은 없습니다. 텔레메트리도, 라이선스 확인 통신도, 벤더 클라우드도 없습니다.

어디에도 AI는 없습니다

언어 모델이나 머신러닝 모델이 로그를 읽지 않으며, AI 서비스로 전송되는 것도 없습니다. 분류, 커버리지, 권장 사항은 결정론적 규칙으로 산출되므로 모든 결과를 추적하고 재현할 수 있습니다.

민감 데이터는 읽는 즉시 비식별 처리

LogLens가 각 이벤트를 읽을 때 카드 번호, 비밀번호, 토큰과 API 키, 국가 신분증 번호와 세금 번호, IBAN, 생년월일은 마스킹하고, 이메일 주소와 사용자 이름은 가명으로 바꿉니다. 이 처리는 디스크에 기록하거나 화면에 표시하기 전에 이루어집니다. 분석에 필요한 것은 값이 아니라 필드 이름과 형태입니다.

읽기 전용 연결

검색만 할 수 있는 최소 권한 계정을 사용합니다. TLS는 CA 또는 고정(pinned) 인증서로 검증하며, 검증을 끄는 옵션은 없습니다.

원하는 기간만 보관

비식별 처리된 샘플은 직접 설정한 보존 일정에 따라 삭제되며, 연결을 제거하면 해당 결과도 삭제됩니다.

첫 로그인부터 철저한 보안

기본 비밀번호가 없습니다. 초기 설정에는 어플라이언스 콘솔에 표시되는 일회용 코드를 사용합니다. SSO(OpenID Connect) 또는 인증 앱 MFA를 적용한 로컬 계정으로 로그인합니다.

자격 증명 보호

플랫폼 자격 증명은 어플라이언스에 암호화되어 저장되며, 어플라이언스 API로 반환되는 일이 없습니다.

모든 작업 감사 기록

로그인, 설정 변경, 연결, 보고서 다운로드, 배포가 모두 기록되며, SIEM으로 바로 전달할 수 있습니다.

고객별 어플라이언스 한 대

저희가 호스팅하는 것은 없으며, 고객 간에 공유되는 것도 없습니다. MSP는 고객사마다 별도의 데이터베이스를 사용합니다.

AI를 쓰지 않기에 프라이버시는 최대로

많은 신규 보안 도구는 로그를 해석하기 위해 AI 서비스로 보냅니다. LogLens는 설계상 어떤 종류의 AI도 사용하지 않으므로, 가장 민감한 데이터가 통제 범위를 벗어나지 않습니다.

로그가 프롬프트가 되는 일은 없습니다

OpenAI, Anthropic, Google 또는 다른 어떤 모델 공급자에게도 아무것도 전송되지 않으므로, 데이터가 새어 나갈 제3자 API가 없습니다.

학습 데이터로 쓰이지 않습니다

이곳에서든 다른 어디에서든 로그로 학습하는 모델은 없으며, 서비스 개선을 위해 사본을 보관하는 공급자도 없습니다.

새로 승인할 데이터 처리자 없음

AI 벤더가 공급망에 추가되지 않으므로, 개인정보 영향평가, 벤더 위험 검토, 데이터 상주 규정에서 추가로 검토할 것이 없습니다.

검증할 수 있는 답

결정론적 규칙은 매번 같은 답을 내며, 모든 답에는 근거가 되는 탐지 규칙이나 문서화된 이유가 있습니다. 추측하지도, 지어내지도 않습니다.

숨겨진 것이 없는 어플라이언스

어플라이언스에는 모델도, 모델 다운로드도, AI 라이브러리도 없습니다. 읽을 수 있는 규칙만 있습니다.

규제 산업 팀을 위해

금융, 의료, 정부, 핵심 기반시설 팀도 AI 서비스로 로그를 보낼 수 없는 환경에서 로그를 평가할 수 있습니다.

MSP 및 MSSP를 위한 설계

고객사가 어떤 SIEM을 쓰든 LogLens 어플라이언스 한 대로 모든 고객사를 운영하며, 고객사별 데이터는 각각 별도의 데이터베이스에 보관합니다.

모든 고객사를 더 빠르게 온보딩

새 고객사의 SIEM을 연결하면 첫 평가가 자동으로 실행됩니다. 무엇을 탐지할 수 있는지, 무엇을 추가해야 하는지, 어디에 과다 지출하고 있는지를 몇 주간의 수작업 범위 산정 없이 파악할 수 있습니다.

모든 고객사를 한눈에

포트폴리오 뷰에서 고객사별 실행 가능한 유스케이스, 미해결 알림, 일일 수집량, SIEM에서 덜어낼 수 있는 수집량을 보여 줍니다.

새로운 판매 서비스

온보딩 목록은 각 고객사의 공백을 메울 로그 소스를 보여 주어, 더 많은 로그 소스와 유스케이스 온보딩을 제안할 근거 있는 자료를 제공합니다.

고객사가 확인할 수 있는 절감 효과

수집량 권장 사항과 바로 쓸 수 있는 필터로 각 고객사가 더 이상 수집 비용을 내지 않아도 되는 데이터를 보여 주며, 정기 검토 때 공유할 가치 보고서도 제공합니다.

모든 SIEM에 하나의 표준

검토를 거쳐 동일한 유스케이스와 공격 스토리를 Splunk, Sentinel, Elastic, Wazuh 등에 배포하고, 대응 플레이북은 각 고객사의 SOAR로 전송하며, 고객사의 탐지 규칙이 잠잠해지면 알림을 받습니다.

설계 단계부터 철저한 분리

고객사별 데이터베이스, 고객사별 보존 및 배포 설정, 그리고 해당 고객사의 데이터만 볼 수 있는 고객사 로그인.

일회성 평가를 넘어

LogLens는 첫 보고서 이후에도 계속 모니터링하므로, 소스가 바뀌어도 커버리지가 정확하게 유지됩니다.

  • 유스케이스를 실행 가능, 부분, 누락으로 평가
  • 다음에 온보딩할 로그 소스 우선순위 목록
  • ATT&CK 커버리지 맵 및 Navigator 내보내기
  • CIS Controls v8, NIST CSF 2.0, ISO 27001:2022, PCI DSS 4.0, Essential Eight, CERT NZ 커버리지

  • 모든 이벤트 유형을 유지, 튜닝, 라우팅, 폐기, 검토로 평가
  • 수집기나 파이프라인에 바로 쓸 수 있는 필터
  • 수집량 예측, SIEM 라이선스 한도 도달 전 경고
  • 로그에서 발견된 민감 데이터를 알려 주어 소스에서 바로잡을 수 있음

  • 검토 후 탐지 규칙 배포, 롤백 지원
  • ATT&CK에 맞춘 대응 플레이북, 내보내기 또는 SOAR로 전송
  • 탐지 규칙이 실제로 작동하는지 입증하는 안전한 테스트
  • 탐지 규칙이 잠잠해지면 알림, 노이즈가 가장 많은 규칙 튜닝

이미 운영 중인 도구와 함께 작동

로그 읽기 지원

Splunk, Microsoft Sentinel, Elastic 및 OpenSearch, Wazuh, Graylog, IBM QRadar, Google SecOps, CrowdStrike Falcon Next-Gen SIEM, Sumo Logic, Exabeam, Devo, 그리고 내보낸 로그 파일.

탐지 규칙 배포 대상

Splunk, Microsoft Sentinel, Elastic, OpenSearch, Wazuh, Graylog, Google SecOps, Microsoft Defender XDR, CrowdStrike, Sumo Logic.

대응 플레이북 생성 대상

Cortex XSOAR, Splunk SOAR, Microsoft Sentinel Logic Apps, Google SecOps SOAR, Tines, Torq, 그리고 그 밖의 모든 SOAR용 벤더 중립 워크플로 JSON.

자산 커버리지 대조 대상

Entra ID, Microsoft Defender, CrowdStrike, Active Directory(LDAP), Tenable, Qualys, Rapid7, ServiceNow, NetBox, Snipe-IT, Fleet, Zabbix, Nmap 및 CSV 인벤토리.

알림 전송 대상

Slack, Microsoft Teams, 이메일, 웹훅: 연결이 끊기거나, 소스가 로그 전송을 멈추거나, 탐지 규칙이 잠잠해질 때 알립니다.

경영진 보고서

커버리지, SIEM에서 덜어낼 수 있는 수집량, 입증된 탐지 규칙, 컴플라이언스를 다룬 경영진용 가치 보고서를 바로 다운로드할 수 있습니다.
귀사의 로그로 LogLens를 확인하세요

데모를 예약하시면 샘플 데이터로 LogLens를 안내해 드리고, 귀사 SIEM 평가가 어떻게 진행되는지 보여 드립니다.

궁금한 점, 풀어드립니다

아니요. LogLens는 SIEM하고만 통신하며, Sigma 규칙 라이브러리와 MITRE ATT&CK가 내장되어 있습니다. 온프레미스 SIEM 환경에서는 완전한 폐쇄망에서 실행할 수 있습니다. SaaS SIEM 환경에서는 해당 SIEM API로의 아웃바운드 HTTPS만 필요하며, 그 밖의 통신은 필요하지 않습니다. 텔레메트리도, 라이선스 확인 통신도 없습니다.

아니요, 전혀 사용하지 않습니다. 언어 모델이나 머신러닝 모델이 로그를 읽지 않으며 AI 서비스로 전송되는 것도 없으므로, 로그가 프롬프트나 학습 데이터가 되는 일은 없습니다. 분류, 커버리지, 권장 사항은 결정론적 규칙으로 산출되므로, 모든 권장 사항은 탐지 규칙이나 문서화된 이유로 거슬러 올라가 확인할 수 있습니다.

LogLens가 각 이벤트를 읽는 즉시 비식별 처리됩니다. 카드 번호, 비밀번호, 토큰과 API 키, 국가 신분증 번호와 세금 번호, IBAN, 생년월일은 마스킹되고, 이메일 주소와 사용자 이름은 가명으로 바뀌며, 이 처리는 디스크에 기록하거나 화면에 표시하기 전에 이루어집니다. 저장된 샘플은 직접 설정한 보존 일정에 따라 삭제됩니다.

네. 원하는 유스케이스와 공격 스토리를 계획에 추가하면, LogLens가 그중 현재 로그로 이미 지원되는 것, 추가해야 할 로그 소스, 그리고 어떤 탐지 규칙도 사용하지 않아 더 이상 수집 비용을 내지 않아도 되는 데이터를 보여 줍니다.

랜섬웨어, MFA 피로 공격, AI 서비스로의 민감 데이터 전송처럼 실제 공격이 전개되는 방식을 바탕으로 만든 탐지 규칙입니다. 각 스토리는 같은 호스트나 사용자에서 일어난 여러 단계를 하나의 상관 분석 규칙으로 묶어, 노이즈 많은 알림 여러 건 대신 신뢰도 높은 알림 한 건을 제공합니다.

네. 모든 유스케이스에는 MITRE ATT&CK에 맞춘 대응 플레이북이 함께 제공되며, 각 단계는 자동화해도 안전함, 분석가 승인 필요, 수동 중 하나로 표시됩니다. Cortex XSOAR, Splunk SOAR, Microsoft Sentinel Logic Apps, Google SecOps SOAR용으로 또는 벤더 중립 워크플로 JSON으로 내보낼 수 있으며, 관리자가 검토한 뒤 Cortex XSOAR, Splunk SOAR, Tines, Torq 또는 Google SecOps SOAR로 전송할 수 있습니다.

아니요. 읽기 전용 계정으로 연결해 검색만 합니다. SIEM에 탐지 규칙을 배포하는 것은 전용 자격 증명을 쓰는 별도의 선택 단계이며, 관리자가 추가될 내용을 정확히 검토하기 전에는 아무것도 생성되지 않습니다.

Splunk, Microsoft Sentinel, Elastic 및 OpenSearch, Wazuh, Graylog, IBM QRadar, Google SecOps, CrowdStrike Falcon Next-Gen SIEM, Sumo Logic, Exabeam, Devo, 그리고 내보낸 로그 파일에서 로그를 읽습니다. 탐지 규칙은 Splunk, Sentinel, Elastic, OpenSearch, Wazuh, Graylog, Google SecOps, Microsoft Defender XDR, CrowdStrike, Sumo Logic에 배포할 수 있습니다.

인증, 권한, 감사 로그는 절대 폐기를 권장하지 않으며, 권장하더라도 더 저렴한 스토리지로 라우팅하는 데 그칩니다. 모든 권장 사항에는 수집량, 해당 이벤트 유형을 사용하는 탐지 규칙, 그리고 이유가 함께 표시되므로 근거 없이 잘라내는 것은 없습니다.

네. 어플라이언스 한 대에 모든 고객사를 담을 수 있으며, 각 고객사는 별도의 데이터베이스와 자체 보존 및 배포 설정을 갖습니다. 포트폴리오 뷰에서 모든 고객사를 한눈에 볼 수 있고, 고객사 로그인으로는 해당 고객사의 데이터만 볼 수 있습니다.