Tirez le meilleur parti de votre SIEM.

LogLens analyse vos journaux et vous indique quels cas d’usage de sécurité issus des bonnes pratiques du secteur vous pouvez exécuter dès aujourd’hui, ce qu’il faut ajouter pour gagner en visibilité et les journaux dont vous pouvez cesser de payer l’ingestion. Il déploie ensuite les nouvelles détections dans votre SIEM, et les playbooks de réponse dans votre SOAR. Il ne nécessite aucun accès Internet, n’utilise aucune IA, et les données sensibles sont caviardées dès leur lecture.

Aucun accès Internet requis Aucune IA Données sensibles caviardées dès leur lecture Lecture seule sur votre SIEM

Fonctionne avec le SIEM que vous utilisez déjà

Ce que LogLens apporte à votre SIEM

Des réponses que la plupart des équipes de sécurité ne peuvent pas obtenir de leur SIEM.

Voyez ce que vous pouvez détecter aujourd’hui

LogLens lit vos journaux et montre lesquels de ses plus de 50 cas d’usage issus des bonnes pratiques du secteur vous pouvez exécuter dès maintenant, mis en correspondance avec MITRE ATT&CK et avec des référentiels comme ISO 27001, NIST CSF et PCI DSS.

Sachez quoi ajouter ensuite

Il classe les sources de journaux qui vous manquent selon la couverture de détection que chacune débloque : le choix de la prochaine source à intégrer repose sur un chiffre, pas sur une intuition.

Partez des cas d’usage qui vous intéressent

Choisissez les cas d’usage dont vous avez besoin : LogLens montre les journaux dont ils dépendent, les sources qu’il vous faudrait ajouter et les données qu’aucune détection n’utilise, pour que vous puissiez cesser de payer leur ingestion.

Déployez le tout dans votre SIEM et votre SOAR

Déployez en quelques clics les détections, y compris les scénarios d’attaque tirés d’attaques réelles, dans votre SIEM, et le playbook de réponse de chaque cas d’usage dans votre SOAR, après avoir vérifié exactement ce qui sera créé.

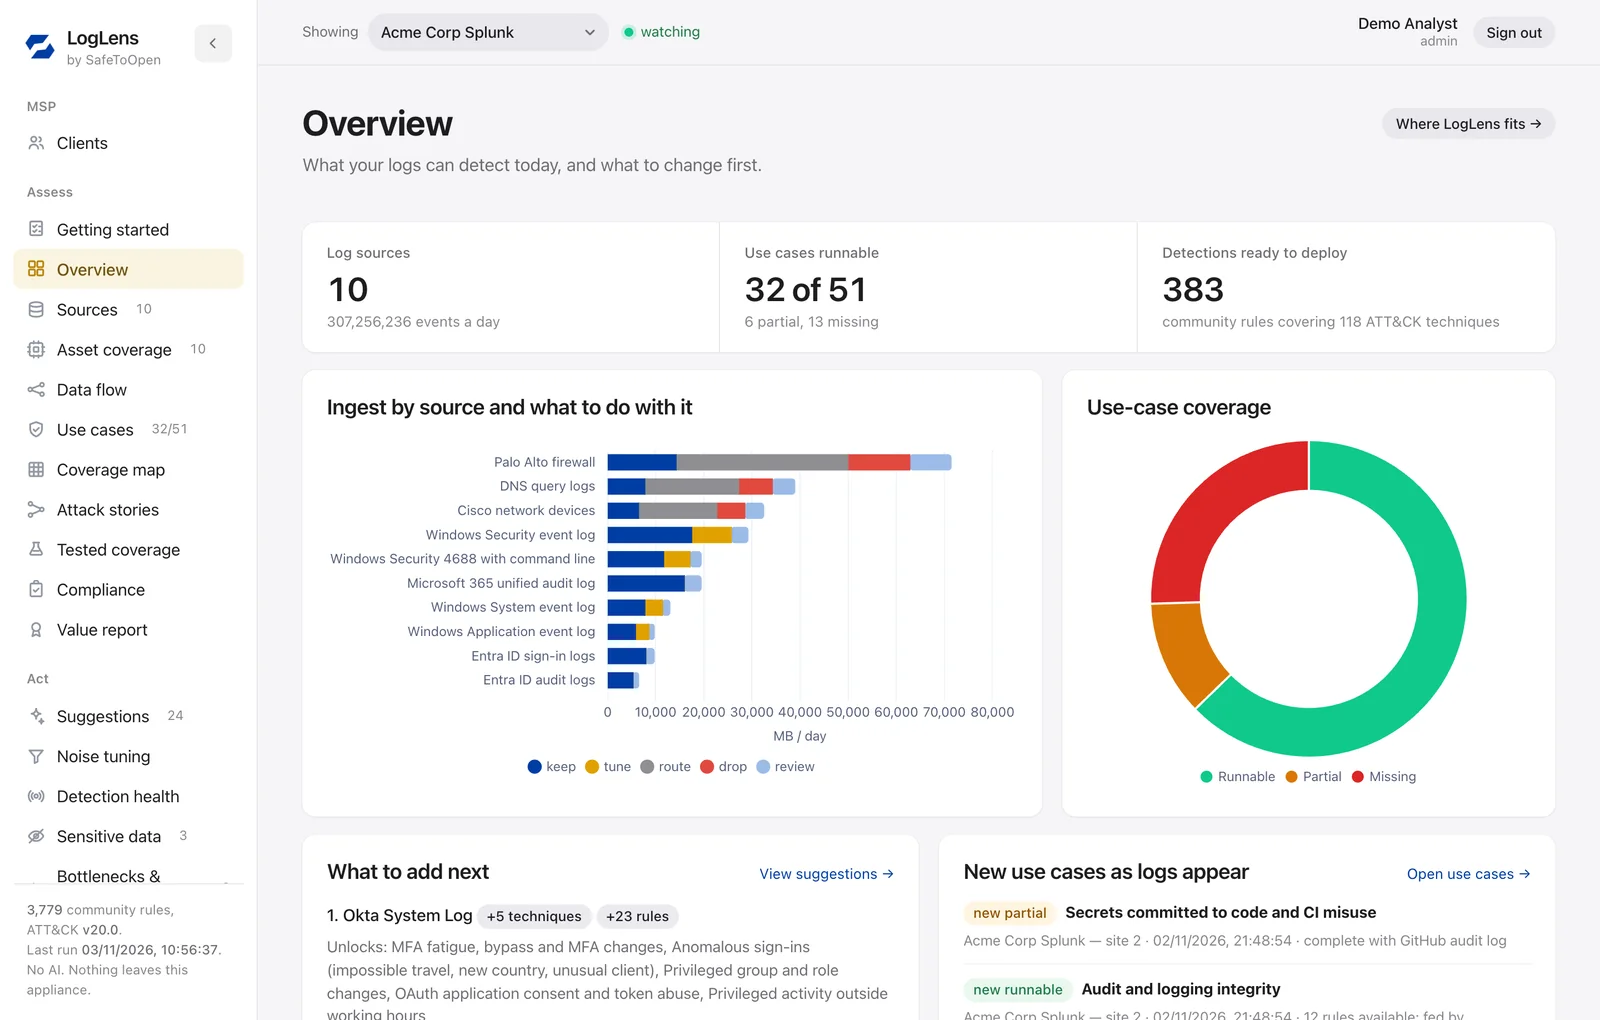
La vue d’ensemble de LogLens : 10 sources de journaux, 32 cas d’usage exécutables sur 51, 6 partiels et 13 manquants, 383 détections prêtes à déployer, et l’ingestion quotidienne de chaque source répartie entre conserver, ajuster, rediriger et écarter

La vue d’ensemble de LogLens, sur des données d’exemple : ce que les journaux peuvent détecter aujourd’hui, le volume quotidien de chaque source et quoi en faire, et la source à ajouter ensuite.

Connecter, classer, cartographier, agir

LogLens s’installe à côté de votre SIEM, sur sa propre machine virtuelle. La première évaluation démarre dès que vous le connectez.

Connecter

Donnez à LogLens un compte en lecture seule sur votre SIEM. Les volumes exacts proviennent des décomptes de la plateforme elle-même, et chaque événement échantillonné est caviardé dès sa lecture.

Classer

Des empreintes déterministes identifient chaque source et chaque type d’événement : Windows, Sysmon, Entra ID, Microsoft 365, AWS CloudTrail, Okta, pare-feu, Linux et plus encore.

Cartographier

Plus de 50 cas d’usage sont confrontés à vos sources, à la bibliothèque de règles Sigma et à MITRE ATT&CK, tous deux intégrés à LogLens : exécutable, partiel ou manquant, avec ce qui débloquerait chacun d’eux.

Agir

Ajoutez la source qui débloque le plus, réduisez le volume que rien n’utilise grâce à des filtres prêts à l’emploi, et déployez les détections dans votre SIEM et les playbooks de réponse dans votre SOAR après avoir vérifié chacun d’eux.

Votre couverture, tracée sur MITRE ATT&CK

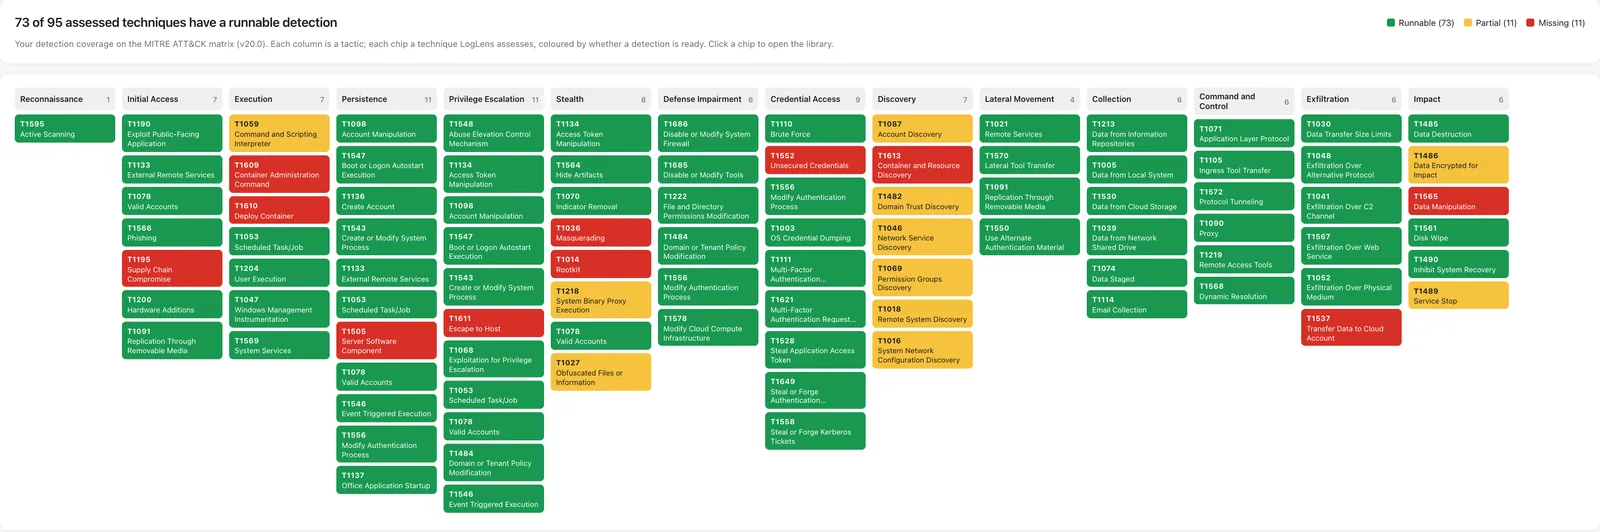
Chaque technique évaluée par LogLens, pour chaque tactique ATT&CK, colorée selon que vous disposez ou non d’une détection capable de s’exécuter sur les journaux que vous collectez aujourd’hui.

Carte de couverture LogLens sur les 14 tactiques ATT&CK : 73 des 95 techniques évaluées ont une détection exécutable, 11 sont partielles et 11 manquantes

La carte complète de couverture ATT&CK, sur des données d’exemple. Vert : une détection exécutable ; orange : partielle (par exemple, des journaux de processus Windows sans Sysmon) ; rouge : manquante. Survolez l’image avec la souris pour l’agrandir ; sur téléphone, touchez-la pour l’ouvrir en taille réelle.

Cessez de payer pour des journaux qu’aucune détection n’utilise

LogLens confronte chaque type d’événement à chaque règle de détection susceptible de l’utiliser, puis vous indique ce qu’il faut conserver, rediriger, écarter ou ajuster, avec la raison de chaque choix.

Votre flux de journaux, en direct

120 GB/jour en entrée 24 GB/jour retirés du SIEM 20 % de l’ingestion · données d’exemple

Chaque particule représente une part de votre volume de journaux qui part vers le SIEM. Les voies colorées montrent ce que LogLens peut retirer du SIEM : données écartées, redirigées vers un stockage moins cher, ou ajustées à la source avant même d’atteindre le SIEM.

ConserverExaminerRedirigerÉcarterAjuster

Conserver

Les données utilisées par vos détections vont au SIEM, comme aujourd’hui.

Rediriger

Les données que vous devez garder mais interrogez rarement sont redirigées vers un stockage moins cher, toujours accessibles pour les investigations.

Écarter

Les données qu’aucune détection ne lit, comme les sorties de débogage et les contrôles d’état, cessent de vous coûter.

Ajuster

Les sources bruyantes sont allégées à l’origine, avec des filtres prêts à l’emploi pour votre collecteur.

Il n’est jamais recommandé d’écarter les journaux d’authentification, de privilèges et d’audit ; tout au plus, ils sont redirigés vers un stockage moins cher. Les filtres sont fournis prêts à l’emploi pour les agents Wazuh, Splunk, Sentinel DCR, Cribl, rsyslog, FortiGate et la stratégie d’audit Windows.

Scénarios d’attaque : des détections tirées d’attaques réelles

Les attaques réelles se déroulent par étapes. Un scénario d’attaque relie ces étapes, sur un même hôte ou un même utilisateur, en une seule règle de corrélation : vous recevez une seule alerte à haut niveau de confiance au lieu de plusieurs alertes bruyantes. Ajoutez-en un à votre SIEM en quelques clics.

Exemple : Shadow AI — données sensibles envoyées à un service d’IA

Lit des données sensibles ou en grand volume

Visible dans les journaux Windows, Sysmon, d’audit Microsoft 365 ou de bases de données.

Se connecte à un service d’IA

ChatGPT, Claude, Gemini, Copilot ou Perplexity, visible dans les journaux de proxy, DNS, Zeek ou de pare-feu.

Y téléverse beaucoup de données

Un téléversement volumineux ou répété vers ce service, visible dans les journaux de proxy, Zeek ou de pare-feu.

Deux de ces étapes, quelles qu’elles soient, sur un même hôte en moins de deux heures déclenchent une seule alerte. LogLens montre quelles étapes vos journaux voient déjà, et quelle source compléterait le scénario.

Attaques réelles

  • Intrusion par rançongiciel sur un poste de travail
  • Prise de contrôle de compte cloud et abus de messagerie
  • De l’hameçonnage au premier point d’ancrage
  • Mouvement latéral mené manuellement par un attaquant
  • De l’exploit web au webshell, puis à l’accès aux données
  • De la pulvérisation de mots de passe à la prise de contrôle de compte
  • Du Kerberoasting au vol d’identifiants du domaine
  • Collecte, préparation et exfiltration de données
  • De l’abus d’identifiants cloud au détournement de ressources
  • Tunnel DNS pour la commande et le contrôle
  • De la fatigue MFA au détournement de session

Shadow AI

  • Données sensibles envoyées à un service d’IA
  • Agent d’IA autonome ou abus de clé API
  • Agents d’IA externes qui sondent vos applications web
  • Injection de prompt contre votre propre application d’IA

Outils de red team

  • Scans et exploitation depuis l’extérieur
  • Reconnaissance Active Directory et outils de vol d’identifiants
  • Exécution à distance via Impacket
  • Beacons de frameworks de commande et de contrôle

Chaque scénario est compilé en une seule règle de corrélation. Déployez-le dans Splunk, Microsoft Sentinel, Elastic, CrowdStrike ou Sumo Logic en quelques clics après l’avoir vérifié ; pour les autres SIEM, LogLens vous fournit la logique de la règle à construire.

De l’alerte à la réponse, dans votre SOAR

Une détection vous dit que quelque chose s’est produit. Chaque cas d’usage LogLens est aussi accompagné d’un playbook de réponse qui indique la marche à suivre, aligné sur MITRE ATT&CK et prêt pour votre SOAR.

Exemple : le playbook contre la force brute et la pulvérisation de mots de passe

Autos’exécute sans intervention Approbationattend un analyste Manuelreste aux mains des équipes

Trier et valider

  • AutoÉtablir la chronologie de tous les événements du compte sur la période de l’alerte
  • AutoEnrichir les IP et les comptes avec du renseignement sur les menaces et le contexte du propriétaire
  • AutoIdentifier les comptes ciblés et vérifier si une connexion a réussi
  • ManuelExclure l’activité attendue, comme un scan ou un compte de service connu

Contenir

  • ApprobationRéinitialiser le mot de passe et révoquer les sessions et jetons actifs
  • ApprobationForcer une nouvelle authentification avec une MFA renforcée
  • ApprobationVerrouiller ou limiter le débit des comptes ciblés et de l’IP source

Éradiquer

  • ApprobationSupprimer les identifiants, mots de passe d’application, clés API et autorisations OAuth ajoutés par l’attaquant
  • ManuelRenouveler les secrets auxquels le compte avait accès

Rétablir et durcir

  • ManuelRéactiver le compte après vérification et surveiller les nouvelles tentatives

Un niveau d’automatisation pour chaque étape

Les recherches, l’enrichissement et l’ouverture d’un dossier sont marqués comme sûrs pour une exécution sans intervention. Les actions perturbatrices, comme la désactivation d’un compte, l’isolement d’un hôte ou le blocage de trafic, attendent l’approbation d’un analyste. L’investigation numérique, les questions juridiques et les reconstructions restent aux mains des équipes.

Au format de votre SOAR

Exportez un playbook pour Cortex XSOAR, Splunk SOAR, Microsoft Sentinel Logic Apps ou Google SecOps SOAR, en workflow JSON indépendant des éditeurs pour Tines, Torq et d’autres SOAR, ou en runbook Markdown.

Envoyé seulement après vérification

Un administrateur vérifie le playbook exact avant que LogLens ne l’envoie à Cortex XSOAR, Splunk SOAR, Tines, Torq ou Google SecOps SOAR, avec son propre identifiant SOAR, distinct des connexions en lecture seule aux journaux. Rien n’est envoyé de façon planifiée.

Les playbooks sont un point de départ aligné sur ATT&CK, pas un substitut à votre plan de réponse aux incidents. Les étapes de confinement sont prêtes à être raccordées à votre propre EDR, à votre fournisseur d’identité et à votre pare-feu, et LogLens montre quelle part de la réponse recommandée pour l’ensemble de vos cas d’usage un SOAR pourrait exécuter.

S’installe à côté du SIEM que vous utilisez déjà

Une seule machine virtuelle dans votre réseau, avec la bibliothèque de règles Sigma et MITRE ATT&CK intégrés. LogLens lit via l’API de votre SIEM avec un compte en lecture seule : rien ne change dans votre flux de données, et si vous l’éteignez, rien ne s’en aperçoit.

Avec un SIEM sur site

Balayez latéralement pour voir tout le schéma.

VOTRE RÉSEAUVotre flux de données actuel reste exactement tel quelSources de logshôtes et réseauCollecteursagents, pipelineVotre SIEMsur siteSOCanalystesLogLensune VM, à côté du flux de donnéesSigma et ATT&CK intégréslecture seuleoption : règles vérifiéesÉquipe sécuritéplan, rapports, filtresrésultatsVotre SOARfacultatifoption : playbooks
Splunk Enterprise, Elastic, OpenSearch, Wazuh, Graylog ou QRadar sur vos propres serveurs : tout reste dans votre réseau, et LogLens peut fonctionner en environnement totalement isolé (air gap).

Avec un SIEM SaaS

Balayez latéralement pour voir tout le schéma.

VOTRE RÉSEAU OU LOCATAIRE CLOUDVos journaux continuent d’arriver au SIEM comme aujourd’huiSources de logshôtes et réseauCollecteursagents, pipelineVotre SIEM SaaSSentinel · Splunk CloudGoogle SecOpsCrowdStrike · Sumo LogicExabeam · Devojournaux inchangésLogLensune VM, sortant seulementSigma et ATT&CK intégrésAPI lecture seuleoption : règlesen HTTPS, sortant seulementÉquipe sécuritéplan, rapports, filtresrésultatsVotre SOARSaaS ou dans votre réseauoption : playbooks
Microsoft Sentinel, Splunk Cloud, Google SecOps, CrowdStrike, Sumo Logic, Exabeam ou Devo : LogLens effectue des appels HTTPS sortants, en lecture seule, vers l’API de votre SIEM. Aucune connexion entrante, et rien ne part ailleurs.

En dehors de votre flux de données

Les journaux continuent de circuler de vos sources vers votre SIEM exactement comme aujourd’hui. LogLens se contente de lire.

Une seule VM, rien sur les postes

Aucun agent, aucune modification des collecteurs ni du transfert des journaux. Un compte en lecture seule sur le SIEM suffit.

Écrire dans vos outils : c’est vous qui décidez

Les détections n’atteignent votre SIEM, et les playbooks votre SOAR, que via des identifiants de déploiement distincts, après qu’un administrateur a vérifié le plan. Les détections déployées peuvent faire l’objet d’un retour arrière.

Confidentialité dès la conception

LogLens a été conçu pour comprendre les journaux de sécurité sans les exposer : il ne nécessite aucun accès Internet, n’utilise aucune IA et caviarde les données sensibles dès leur lecture.

Aucun accès Internet requis

LogLens ne communique qu’avec votre SIEM, et la bibliothèque de règles Sigma et MITRE ATT&CK sont intégrés. Avec un SIEM sur site, il fonctionne en environnement totalement isolé (air gap). Avec un SIEM SaaS, il effectue des appels sortants en lecture seule vers l’API de ce SIEM, et rien d’autre. Aucune télémétrie, aucune vérification de licence à distance, aucun cloud de l’éditeur.

Aucune IA, nulle part

Aucun modèle de langage ni modèle d’apprentissage automatique ne lit vos journaux, et rien n’est envoyé à un service d’IA. La classification, la couverture et les recommandations reposent sur des règles déterministes : chaque résultat est traçable et reproductible.

Données sensibles caviardées dès leur lecture

À mesure que LogLens lit chaque événement, les numéros de carte, mots de passe, jetons et clés API, numéros d’identité nationale et numéros fiscaux, IBAN et dates de naissance sont masqués, et les adresses e-mail et noms d’utilisateur sont remplacés par des pseudonymes, avant que quoi que ce soit ne soit écrit sur disque ou affiché à l’écran. L’analyse a besoin des noms et de la forme des champs, pas de vos valeurs.

Connexions en lecture seule

Un compte à privilèges minimaux qui ne peut qu’effectuer des recherches. Le TLS est vérifié par rapport à une autorité de certification ou à un certificat épinglé ; désactiver la vérification n’est pas une option.

Conservation limitée à la durée de votre choix

Les échantillons caviardés sont supprimés selon une durée de conservation que vous définissez, et la suppression d’une connexion efface ses résultats.

Verrouillé dès la première connexion

Aucun mot de passe par défaut : la configuration initiale utilise un code à usage unique affiché sur la console de l’appliance. Connectez-vous via SSO (OpenID Connect) ou avec un compte local protégé par une MFA à application d’authentification.

Identifiants protégés

Les identifiants des plateformes sont chiffrés au repos sur l’appliance et ne sont jamais renvoyés par son API.

Chaque action est auditée

Les ouvertures de session, les modifications de paramètres, les connexions aux plateformes, les téléchargements de rapports et les déploiements sont journalisés, prêts à être transférés à votre SIEM.

Une appliance par client

Rien n’est hébergé chez nous et rien n’est partagé entre clients. Les MSP disposent d’une base de données distincte pour chaque client.

Aucune IA, confidentialité maximale

De nombreux nouveaux outils de sécurité envoient vos journaux à un service d’IA pour les interpréter. LogLens n’utilise aucune IA, de quelque nature que ce soit, par conception : les données les plus sensibles que vous détenez ne sortent jamais de votre contrôle.

Vos journaux ne deviennent jamais un prompt

Rien n’est envoyé à OpenAI, Anthropic, Google ni à aucun autre fournisseur de modèles : il n’existe donc aucune API tierce par laquelle vos données pourraient fuiter.

Jamais utilisés pour l’entraînement

Aucun modèle n’apprend de vos journaux, ici ou ailleurs, et aucun fournisseur n’en garde de copie pour améliorer son service.

Aucun nouveau sous-traitant à approuver

Aucun fournisseur d’IA ne rejoint votre chaîne d’approvisionnement : rien de plus pour votre analyse d’impact relative à la protection des données, votre évaluation des risques fournisseurs ou vos règles de résidence des données.

Des réponses vérifiables

Des règles déterministes donnent la même réponse à chaque fois, avec la règle de détection ou la raison documentée qui la justifie. Rien n’est deviné, rien n’est inventé.

Rien de caché dans la boîte

L’appliance ne contient aucun modèle, aucun téléchargement de modèle ni aucune bibliothèque d’IA : uniquement des règles que vous pouvez lire.

Conçu pour les équipes des secteurs réglementés

Les équipes de la finance, de la santé, du secteur public et des infrastructures critiques peuvent évaluer leurs journaux là où il est interdit de les envoyer à un service d’IA.

Conçu pour les MSP et MSSP

Exploitez une seule appliance LogLens pour tous vos clients, quel que soit le SIEM de chacun, avec les données de chaque client conservées dans sa propre base de données distincte.

Intégrez chaque client plus vite

Connectez le SIEM d’un nouveau client et la première évaluation se lance d’elle-même : ce qu’il peut détecter, ce qu’il doit ajouter et là où il dépense trop, au lieu de semaines de cadrage manuel.

Tous vos clients en un coup d’œil

Une vue portefeuille présente, pour chaque client, les cas d’usage exécutables, les alertes ouvertes, l’ingestion quotidienne et le volume que vous pourriez retirer de son SIEM.

De nouveaux services à vendre

La liste des sources à intégrer indique celles qui combleraient les lacunes de chaque client, ce qui vous donne des arguments étayés pour intégrer davantage de sources et de cas d’usage.

Des économies visibles par vos clients

Les recommandations de volume et les filtres prêts à l’emploi montrent ce dont chaque client peut cesser de payer l’ingestion, avec un rapport de valeur à partager lors des revues.

Un même standard sur tous les SIEM

Déployez après vérification les mêmes cas d’usage et scénarios d’attaque dans Splunk, Sentinel, Elastic, Wazuh et d’autres, envoyez leurs playbooks de réponse au SOAR de chaque client, et soyez averti quand une détection d’un client devient silencieuse.

Cloisonnement strict par conception

Une base de données par client, des paramètres de conservation et de déploiement propres à chaque client, et des accès clients qui ne voient jamais que les données de ce client.

Plus qu’une évaluation ponctuelle

LogLens continue de surveiller après le premier rapport, pour que la couverture reste exacte à mesure que vos sources évoluent.

  • Cas d’usage classés exécutables, partiels ou manquants
  • Une liste classée des sources de journaux à intégrer ensuite
  • Carte de couverture ATT&CK et export Navigator
  • Couverture des CIS Controls v8, NIST CSF 2.0, ISO 27001:2022, PCI DSS 4.0, Essential Eight et CERT NZ

  • Chaque type d’événement classé : conserver, ajuster, rediriger, écarter ou examiner
  • Des filtres prêts à l’emploi pour votre collecteur ou votre pipeline
  • Prévision d’ingestion, avec une alerte avant que vous n’atteigniez la limite de licence de votre SIEM
  • Données sensibles repérées dans vos journaux, pour corriger le problème à la source

  • Déploiement des détections après vérification, avec retour arrière
  • Playbooks de réponse alignés sur ATT&CK, exportés ou envoyés à votre SOAR
  • Des tests sans risque qui prouvent qu’une détection se déclenche vraiment
  • Alertes quand une détection devient silencieuse, et ajustement des règles les plus bruyantes

Fonctionne avec les outils que vous utilisez déjà

Lit les journaux de

Splunk, Microsoft Sentinel, Elastic et OpenSearch, Wazuh, Graylog, IBM QRadar, Google SecOps, CrowdStrike Falcon Next-Gen SIEM, Sumo Logic, Exabeam, Devo, ainsi que des fichiers journaux exportés.

Déploie les détections dans

Splunk, Microsoft Sentinel, Elastic, OpenSearch, Wazuh, Graylog, Google SecOps, Microsoft Defender XDR, CrowdStrike et Sumo Logic.

Crée des playbooks de réponse pour

Cortex XSOAR, Splunk SOAR, Microsoft Sentinel Logic Apps, Google SecOps SOAR, Tines et Torq, ainsi qu’un workflow JSON indépendant des éditeurs pour tout autre SOAR.

Vérifie la couverture des actifs par rapport à

Entra ID, Microsoft Defender, CrowdStrike, Active Directory (LDAP), Tenable, Qualys, Rapid7, ServiceNow, NetBox, Snipe-IT, Fleet, Zabbix, Nmap et des inventaires CSV.

Envoie des alertes vers

Slack, Microsoft Teams, e-mail et webhooks : une connexion qui tombe, une source qui se tait, une détection qui devient silencieuse.

Des rapports pour la direction

Un rapport de valeur pour la direction sur la couverture, le volume que vous pouvez retirer du SIEM, les détections éprouvées et la conformité, prêt à télécharger.
Découvrez LogLens sur vos propres journaux

Réservez une démo : nous vous présenterons LogLens sur des données d’exemple, puis vous expliquerons ce qu’implique une évaluation de votre propre SIEM.

Vos questions, nos réponses

Non. LogLens ne communique qu’avec votre SIEM, et la bibliothèque de règles Sigma et MITRE ATT&CK y sont intégrés. Avec un SIEM sur site, il peut fonctionner en environnement totalement isolé (air gap). Avec un SIEM SaaS, il a besoin d’un accès HTTPS sortant vers l’API de ce SIEM, et de rien d’autre. Aucune télémétrie, aucune vérification de licence à distance.

Non, aucune. Aucun modèle de langage ni modèle d’apprentissage automatique ne lit vos journaux, et rien n’est envoyé à un service d’IA : vos journaux ne deviennent donc jamais un prompt ni des données d’entraînement. La classification, la couverture et les recommandations reposent sur des règles déterministes, si bien que chaque recommandation renvoie à une règle de détection ou à une raison documentée.

Elles sont caviardées à mesure que LogLens lit chaque événement : les numéros de carte, mots de passe, jetons et clés API, numéros d’identité nationale et numéros fiscaux, IBAN et dates de naissance sont masqués, et les adresses e-mail et noms d’utilisateur sont remplacés par des pseudonymes, avant que quoi que ce soit ne soit écrit sur disque ou affiché à l’écran. Les échantillons stockés sont supprimés selon une durée de conservation que vous définissez.

Oui. Ajoutez à votre plan les cas d’usage et scénarios d’attaque qui vous intéressent : LogLens montre lesquels vos journaux prennent déjà en charge, quelles sources de journaux il vous faudrait ajouter, et quelles données aucune détection n’utilise, pour que vous puissiez cesser de payer leur ingestion.

Des détections construites à partir du déroulement d’attaques réelles, comme un rançongiciel, la fatigue MFA ou l’envoi de données sensibles à un service d’IA. Chaque scénario relie plusieurs étapes sur un même hôte ou un même utilisateur en une seule règle de corrélation : vous recevez une seule alerte à haut niveau de confiance au lieu de plusieurs alertes bruyantes.

Oui. Chaque cas d’usage est accompagné d’un playbook de réponse aligné sur MITRE ATT&CK, chaque étape étant marquée comme automatisable sans risque, soumise à l’approbation d’un analyste, ou manuelle. Vous pouvez l’exporter pour Cortex XSOAR, Splunk SOAR, Microsoft Sentinel Logic Apps ou Google SecOps SOAR, ou en workflow JSON indépendant des éditeurs, et un administrateur peut l’envoyer à Cortex XSOAR, Splunk SOAR, Tines, Torq ou Google SecOps SOAR après l’avoir vérifié.

Non. Il se connecte avec un compte en lecture seule et se contente d’effectuer des recherches. Le déploiement de détections dans votre SIEM est une étape distincte et facultative, avec son propre identifiant, et rien n’est créé tant qu’un administrateur n’a pas vérifié exactement ce qui sera ajouté.

Il lit les journaux de Splunk, Microsoft Sentinel, Elastic et OpenSearch, Wazuh, Graylog, IBM QRadar, Google SecOps, CrowdStrike Falcon Next-Gen SIEM, Sumo Logic, Exabeam et Devo, ainsi que des fichiers journaux exportés. Il peut déployer des détections dans Splunk, Sentinel, Elastic, OpenSearch, Wazuh, Graylog, Google SecOps, Microsoft Defender XDR, CrowdStrike et Sumo Logic.

Il n’est jamais recommandé d’écarter les journaux d’authentification, de privilèges et d’audit ; tout au plus, ils sont redirigés vers un stockage moins cher. Chaque recommandation indique le volume, les règles de détection qui utilisent ce type d’événement et la raison : rien n’est coupé à l’aveugle.

Oui. Une seule appliance accueille tous vos clients, chacun dans sa propre base de données distincte, avec ses propres paramètres de conservation et de déploiement. Une vue portefeuille présente tous les clients en un coup d’œil, et les accès clients ne voient jamais que les données de ce client.