أوقِف المتجر المزيّف قبل أن يدفع له عملاؤك.
تُستنسَخ متاجر التجزئة للاحتيال على عملائها، وتتعرّض للتصيّد طمعًا في بيانات الدفع ومدفوعات الموردين. ويساعدك SafeToOpen على العثور على المواقع المزيّفة التي ترتدي اسمك، ويحمي أفرادك لحظة النقر.
احتيال التسوّق بالأرقام
كيف يساعد SafeToOpen
اعثر على المواقع المزيّفة التي ترتدي اسمك، واحمِ أفرادك لحظة النقر.
نطاقات متشابهة وصفحات دفع مستنسَخة
تعثر حماية العلامة التجارية على النطاقات ذات الأخطاء المطبعية والمواقع المستنسَخة من روابط الإحالة التي يسجّلها خادم الويب لديك بالفعل، وتمنح كلًّا منها درجة، وتنبّه فريقك مع الأدلة.
بيانات البطاقات في المكان الخطأ
يُخفي Paste Guard أرقام البطاقات عند لصقها، على الجهاز نفسه، وينبّه إلى البيانات الشخصية قبل إرسالها إلى موقع ويب أو أداة ذكاء اصطناعي.
فواتير الموردين وطلبات الدفع
نقرة واحدة في Outlook أو Gmail تُظهر ما لا يستقيم في طلب الدفع، مثل بيانات مصرفية جديدة من نطاق عمره أيام.
عملاء يميّزون المزيّف
يمكن لاختبار كشف الاحتيال أن يختبر موظفيك أو عملاءك على أساليب احتيال حقيقية، باسمك وألوانك على الاختبار.
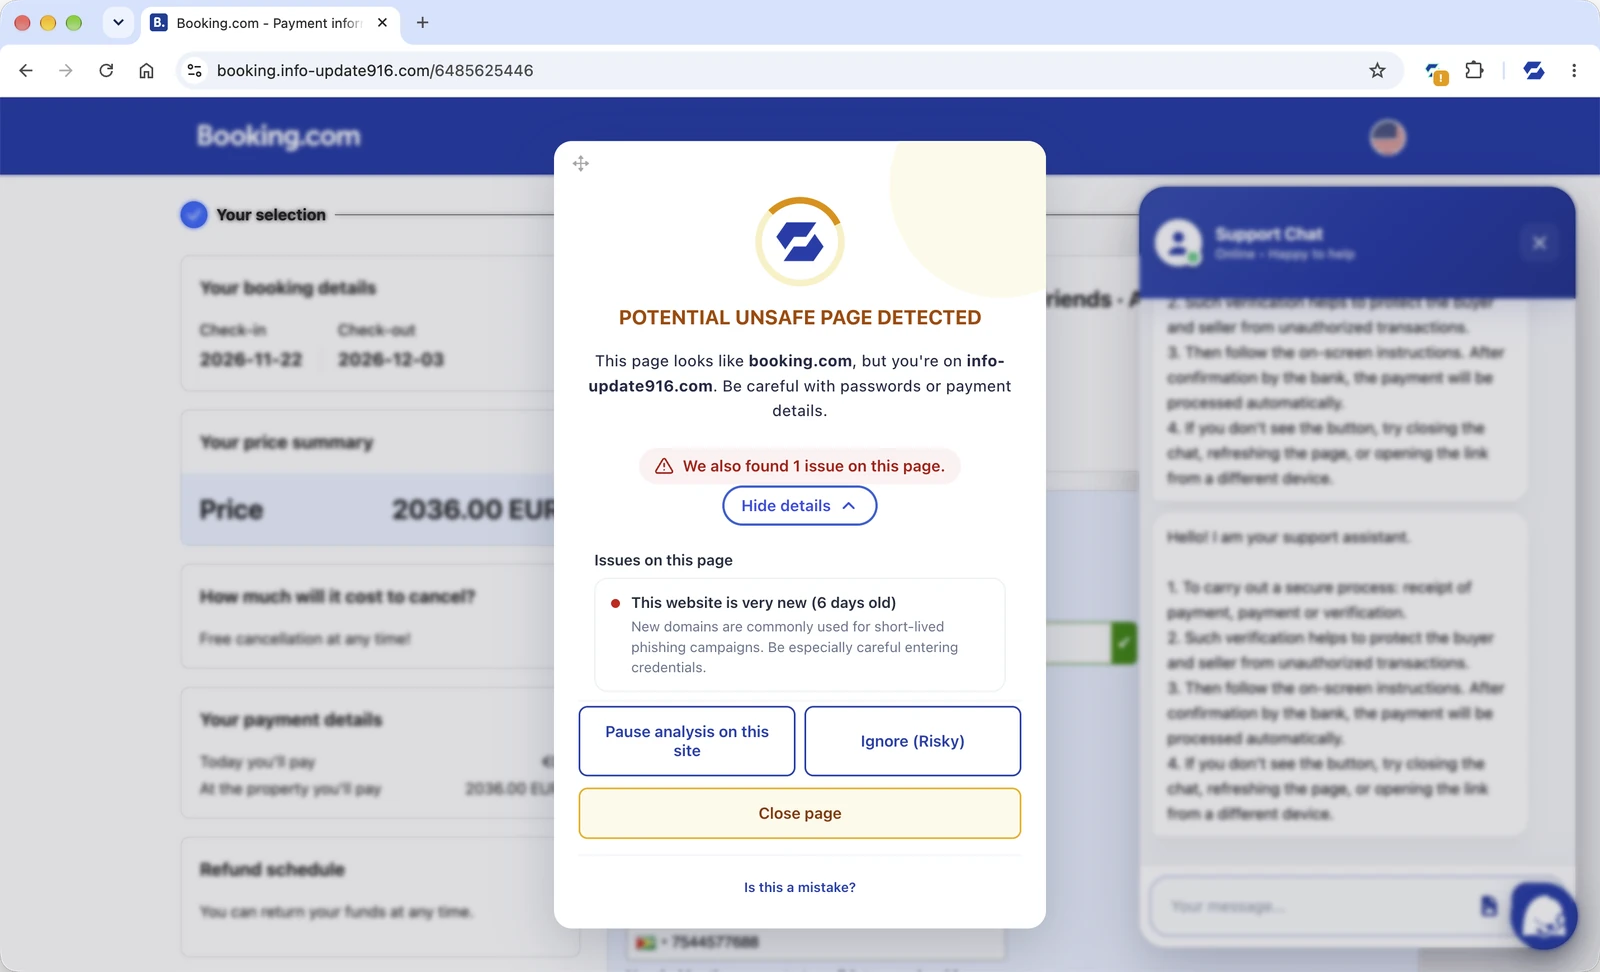
موثّق، لا مجرّد ادّعاء
اقرأ المزيد
المتاجر الإلكترونية المزيّفة واحتيال التسوّق
عروض أفضل من أن تُصدَّق، وصفحات دفع مستنسَخة، ومتاجر مزيّفة: كيف تكشفها قبل أن تُدخل بيانات بطاقتك.
اقرأه (بالإنجليزية) ← الاحتيالاحتيال الجمعة السوداء والاثنين الإلكتروني: كيف تتسوّق بأمان
ترتفع المتاجر المزيّفة وصفحات الدفع المستنسَخة ورسائل العروض النصية بحدّة كل نوفمبر. إليك الفحوص التي تكشفها قبل أن تدفع.
اقرأه (بالإنجليزية) ← حماية العلامة التجاريةأساسيات انتحال العلامات التجارية
لماذا يستنسخ المحتالون علامتك التجارية، وكيف تجري عمليات الإزالة.
اقرأه (بالإنجليزية) ←أسئلة وأجوبة
يسجّل خادم الويب العام لديك بالفعل رابط الإحالة لكل زيارة. وعندما توجّه صفحة تصيّد غير مكتملة نحو صفحة تسجيل الدخول أو الدفع الحقيقية لديك، يظهر عنوانها في تلك السجلّات. وتحوّل حماية العلامة التجارية هذا التدفّق إلى تنبيه، مع الأدلة التي يحتاجها فريقك.
العملاء الذين يستخدمون إضافة SafeToOpen المجانية يتلقّون تحذيرًا على الصفحات المزيّفة التي تقلّدك. ويمكن لاختبار كشف الاحتيال أيضًا أن يختبر العملاء، باسمك وألوانك على الاختبار.
لا. لا يجمع SafeToOpen بيانات التصفّح أو يخزّنها أو يبيعها أبدًا. ولا يعالج إلا الحدّ الأدنى اللازم لتأكيد التهديد، ويحذفه بعد التحليل.
شاهده على صفحة دفع مستنسَخة
أخبرنا قليلًا عن نشاطك التجاري، وسنُريك حماية العلامة التجارية وSafeToOpen في المتصفّح.